
Resumen
- La RFC 9983 limita la marca AC a una declaración: el prefijo está destinado a ser anunciado por varios nodos. Basta una publicidad con la marca activa para clasificarlo como anycast.
- La señal no es una lista de nodos ni un sondeo de servicio. Tampoco prueba alcance, capacidad, datos coherentes o una transacción satisfactoria, y sus copias propagadas pueden descender de la misma afirmación original.
- Daniel Kade propone un recibo por capas para no mezclar intención configurada, anuncios originados y recibidos, disponibilidad por instancia y resultados observados desde clientes representativos.
El tablero sabe el tipo de prefijo; no sabe si atiende
Un operador abre la vista de topología y encuentra el mismo prefijo en varios anuncios. Antes de la RFC 9983, un consumidor podía inferir que se trataba de anycast, pero esa inferencia confundía diseño, coincidencia y error. Ahora un bit permite que el origen declare la propiedad de manera interoperable.
La mejora es pequeña y profunda. Los controladores pueden evitar supuestos construidos a partir del número de anuncios. Las herramientas de ingeniería de tráfico pueden conservar una semántica que antes quedaba fuera del mensaje. Pero la interfaz también puede cometer una sustitución silenciosa: mostrar “anycast saludable” cuando sólo ha recibido “intención anycast”.
Son estados distintos. Un router puede originar el prefijo mientras la aplicación está caída. Una de las instancias puede servir una base atrasada. Puede haber cuatro routers configurados y sólo uno visible desde un área. Un usuario puede ser enviado a un nodo correcto por una ruta degradada. La marca no fracasa por no contestar esas preguntas; nunca fue su cometido.
La gobernanza técnica empieza por conservar el sujeto exacto de cada afirmación. Aquí el sujeto es el prefijo y su intención de anuncio. El servicio, el conjunto de nodos y la experiencia del cliente exigen observadores propios.
Una semántica deliberadamente estrecha
La RFC 9983, publicada en mayo de 2026 como estándar del IETF, registra el valor 0x10 como Anycast Flag o AC-Flag dentro de las marcas del Extended Prefix TLV de OSPFv2. El texto no deja espacio para una lectura expansiva: su único significado es que el prefijo se pretende anunciar desde varios nodos.
Cuando el prefijo se configura como anycast, AC debe quedar activa; de lo contrario debe quedar limpia. Por eso la marca es una declaración derivada de una decisión del operador. Puede compararse con la configuración aprobada y con lo que los routers efectivamente originan. No lleva dentro un recuento de anuncios, identidades de instancias, sondeos, capacidad o versiones de contenido.
Esa modestia hace que la marca sea reutilizable. Un algoritmo puede clasificar sin adoptar una opinión sobre el tipo de aplicación. Al mismo tiempo obliga a que el sistema de evidencia no rellene los huecos con lenguaje de marketing. “Es anycast” no significa “tiene redundancia suficiente”, “distribuye carga de manera equilibrada” o “permanece disponible”. Son hipótesis de diseño que deben medirse.
La sección de seguridad añade una advertencia operativa: la interpretación correcta depende tanto del soporte de la implementación como de una configuración precisa. Quien use el bit para reenviar tráfico o tomar una decisión de seguridad debe contemplar desajustes, software heterogéneo y configuraciones erróneas.
AC y N no pueden narrar dos historias a la vez
La RFC 7684 define el Extended Prefix TLV para adjuntar atributos a prefijos OSPFv2. Entre ellos está N, la marca de nodo, que indica que el prefijo identifica a un nodo específico. La RFC 9983 prohíbe combinar N y AC: una descripción no puede ser a la vez específica de un nodo y destinada a múltiples nodos.
Si un receptor encuentra las dos marcas, debe considerar el mensaje una anomalía de configuración, ignorar N y debería registrar el error con limitación de frecuencia. La regla crea un resultado determinista para consumidores diferentes. No convierte a AC en “la verdad” sobre el despliegue. La prioridad sólo resuelve cómo clasificar un dato contradictorio.
El registro del conflicto también tiene límites. Demuestra que se recibió una combinación inválida desde una fuente y en un momento. No prueba caída de tráfico, malicia, compromiso del dispositivo ni impacto para clientes. Una transición incompleta, una plantilla antigua o versiones desiguales pueden explicar el mismo síntoma.
Por eso conviene conservar la observación cruda junto a la clasificación resuelta. Si la plataforma sólo almacena “anycast”, desaparece precisamente la discrepancia que un ingeniero necesita corregir.
Una marca activa domina, pero no crea consenso
El estándar permite que varios routers anuncien el mismo prefijo. Si al menos uno activa AC, el prefijo se considera anycast. Esta precedencia evita que una publicidad sin soporte o desactualizada haga pasar un prefijo anycast por específico de nodo.
Sin embargo, dos realidades reciben la misma etiqueta. En la primera, cinco orígenes muestran AC y coinciden con la política. En la segunda, uno la muestra y cuatro no. Ambas se resuelven como anycast, pero la segunda plantea preguntas sobre consistencia, implantación y vigencia. De ahí la recomendación de administrar los prefijos de forma coherente y vigilar estrictamente configuraciones obsoletas.
Un tablero responsable no reduce la evidencia a una mayoría ni esconde la minoría. Para cada origen conserva el valor de la marca, la secuencia y edad de la LSA, el área de observación y el momento de recepción. La clase resultante sirve para cálculo. La distribución de entradas sirve para operar y auditar.
La ausencia merece igual prudencia. Una publicidad sin AC puede representar un prefijo de nodo; también puede provenir de un equipo que todavía no implementa la extensión. No es razonable convertir el cero en una declaración negativa universal sin comprobar versiones y política.
Repetir la afirmación no añade testigos independientes
Cuando una Extended Prefix Opaque LSA pasa a otra área OSPF, la RFC exige preservar AC. El atributo también puede viajar en BGP-LS mediante el Prefix Attribute Flags TLV de la RFC 9085. Así, los consumidores de topología no pierden la propiedad al alejarse del origen.
La misma continuidad crea una trampa de auditoría. Ver el bit en un área, en el backbone y en una colección BGP-LS puede parecer una triple confirmación. Si las tres representaciones derivan de la misma LSA, sólo hay una afirmación y tres transportes.
Cada observación necesita linaje: origen, área, mecanismo de reanuncio, exportador y tiempo. Un salto puede demostrar que conservó el bit, pero no que verificó la configuración subyacente. La disponibilidad de varias copias mejora la disponibilidad del dato; no garantiza diversidad de autoridad.
Las extensiones comparables de IS-IS y OSPFv3 construyen un vocabulario común en distintos planos de enlace. Tampoco convierten por sí mismas un eco en corroboración. Una plataforma multiprotocolo debe identificar si dos señales nacieron de decisiones independientes o de una redistribución.
Entre la ruta y la aplicación hay decisiones operativas
La RFC 4786 aborda la operación de servicios anycast. Cuando una ruta atrae paquetes, conviene que el servicio ya esté listo. Puede acoplarse la salud de la aplicación al anuncio y retiro de la ruta. Ese acoplamiento es deseable, no inherente a AC.
Algunos diseños ejecutan el protocolo de enrutamiento en el mismo host. Otros utilizan sondas, controladores o prefijos de cobertura. Si un prefijo agrupa varias direcciones de servicio, retirar todo por una sola falla puede causar más daño; mantenerlo puede crear un agujero negro para una parte del tráfico. La elección no cabe en una marca de propiedad.
La RFC 4786 trata por separado la identificación de instancias, estabilidad de selección, sincronización de datos y medición desde ubicaciones representativas. La RFC 7094 recuerda que paquetes sucesivos pueden llegar a instancias distintas, con consecuencias para sesiones con estado y dispositivos intermedios.
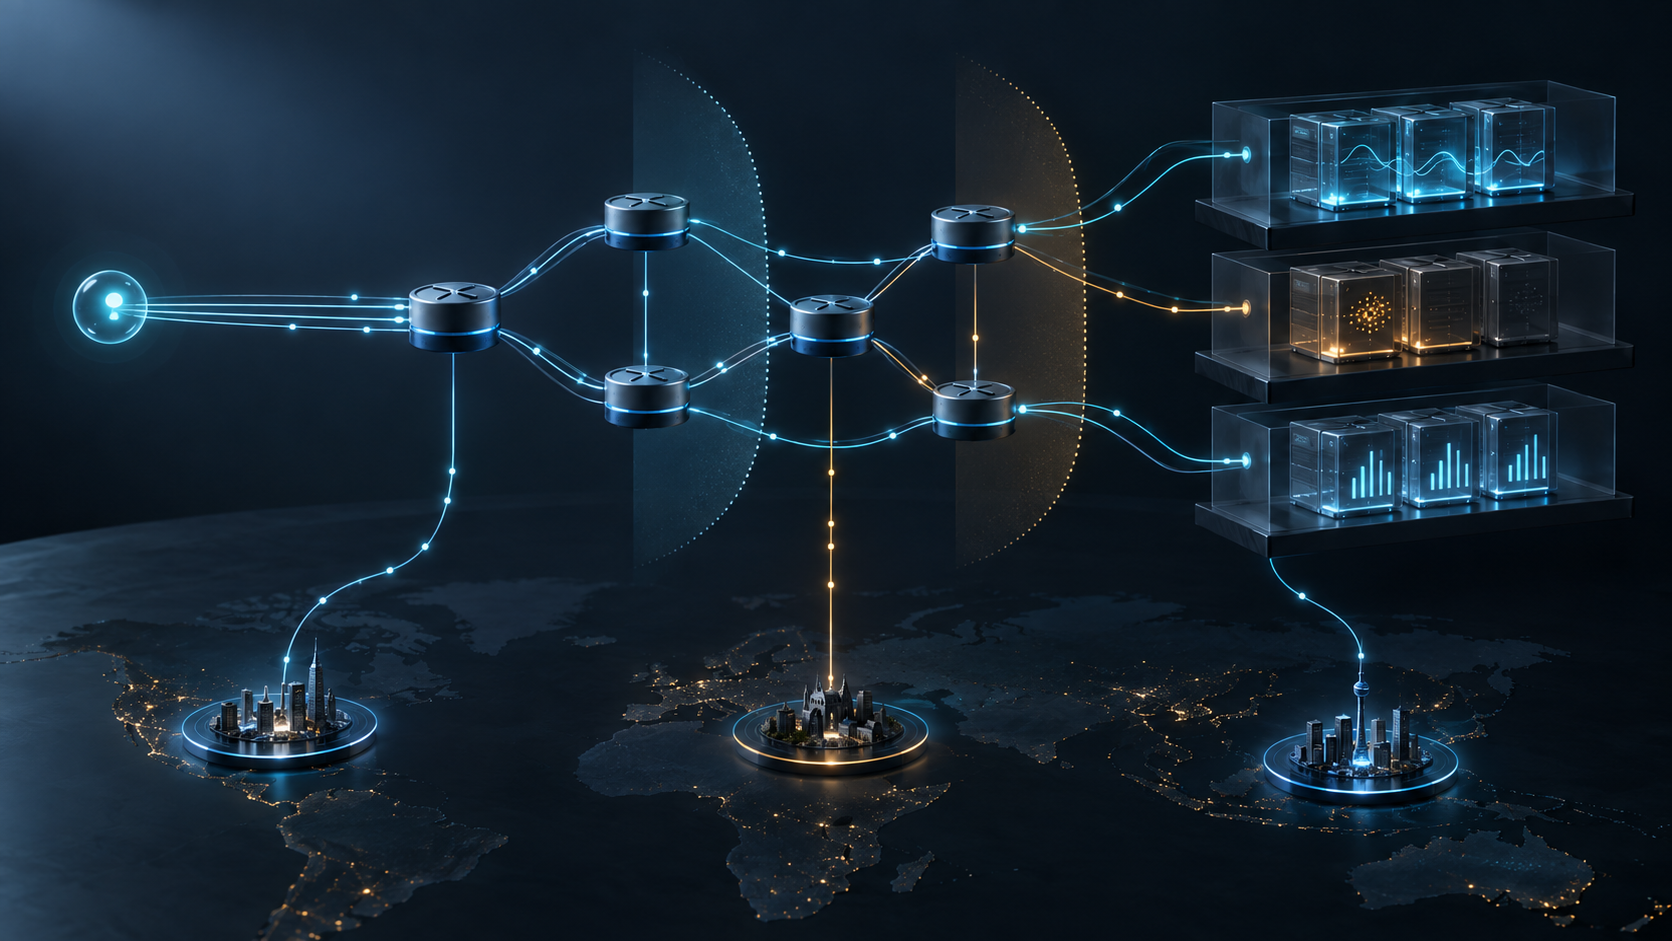
Así aparecen cuatro libros mayores. El de configuración dice qué se pretende. El de enrutamiento dice qué anuncios se originaron y dónde se observaron. El de servicio dice qué instancias podían responder con dependencias sanas. El de cliente dice qué ocurrió en una transacción desde una perspectiva concreta. Ninguno sustituye a los demás.
Un único sondeo exitoso no demuestra que todas las instancias estén listas. Una prueba desde nueve regiones no demuestra quién estaba configurado para anunciar. Y cinco LSA no certifican que las respuestas sean equivalentes. El control útil enlaza los libros, pero no los fusiona.
El dato YANG es una superficie de poder
La RFC 9983 acompaña la señal de protocolo con el módulo ietf-ospf-anycast-flag. El nodo YANG puede crearse, modificarse o borrarse. Una operación no autorizada puede cambiar la interpretación entre prefijo anycast y prefijo específico de nodo; una lectura indebida puede revelar información sensible sobre el diseño interno.
Por eso el documento exige protocolos de gestión con transporte seguro y autenticación mutua, y remite a NACM para limitar operaciones y contenido. Una restricción must impide activar AC y N a la vez en ese modelo. Es una buena barrera para una contradicción conocida, no una certificación integral del despliegue.
La prueba de cambio incluye la identidad autorizada o la automatización, la política, la versión candidata, la validación, el commit y las LSA posteriores. No hace falta copiar la configuración completa. Un recibo puede utilizar roles de dispositivo, alcance del prefijo y huellas acotadas para rendir cuentas sin exponer topología ni credenciales.
El recibo que evita el salto de plano
Propongo un recibo de propiedad anycast con capas explícitas. Es una recomendación editorial, no un requisito adicional del IETF.
La capa de intención guarda el prefijo, el alcance, la política, la expectativa de AC, la validación AC/N, quién autorizó el cambio y si se confirmó. La capa de origen guarda qué roles debían emitir la LSA, qué secuencia y edad se observaron y si el conjunto coincidía con el plan. La capa de recepción registra colector, área, valor, anomalía y linaje hasta BGP-LS.
La capa de servicio registra por instancia el método de salud, la ventana de frescura, dependencias, versión de datos y relación entre falla y retiro. La capa del cliente registra clase de punto de observación, transacción, instancia cuando sea identificable, resultado y hora.
El recibo no convierte todas las capas en una puntuación. Destaca divergencias: un solo origen marcado, una marca que sobrevive a la política, una aplicación caída detrás de una ruta activa o un cliente sin acceso a nodos sanos. Esas condiciones pertenecen a responsables y remedios diferentes.
También respeta el tiempo. Una LSA envejece, un sondeo caduca y una prueba de cliente no describe el futuro. Usar un dato después de su ventana requiere declararlo como histórico, no pintarlo de verde.
La contribución de la RFC 9983 es hacer visible una intención que antes podía inferirse mal. La contribución de la gobernanza es impedir que esa visibilidad sea confundida con una garantía más amplia.
Fuentes
- Lu Heng — Data Sovereignty: Technical vs Practical Realities
- Lu Heng — Why BTW Media Exists
- Lu Heng — Running-Code Primacy
- IANA — parámetros de OSPFv2
- IANA — parámetros YANG
- Ficha de la RFC 9983
- RFC 4786 — operación de servicios anycast
- RFC 7094 — consideraciones arquitectónicas de IP anycast
- RFC 7684 — publicidad de atributos de prefijo y enlace OSPFv2
- RFC 8341 — modelo de control de acceso a la configuración de red
- RFC 9085 — extensiones BGP-LS
- RFC 9129 — modelo YANG para OSPF
- RFC 9352 — publicidad de la propiedad anycast en IS-IS
- RFC 9513 — extensiones OSPFv3 para SRv6
- RFC 9983 — publicidad de la propiedad anycast en OSPFv2
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance