
Resumen
- RFC 9979 registra
$istrustedcomo palabra clave compartida y orientativa de IMAP/JMAP. El servidor la establece al entregar un mensaje cuando ha verificado con alta confianza tanto el nombre como la dirección del remitente; superar SPF, DKIM o DMARC por sí solo no basta. - Los clientes pueden presentar ese estado como indicador de verificación, pero la marca no certifica el contenido, los enlaces, la conveniencia de actuar, la forma de la interfaz ni la vigencia eterna del veredicto.
- Daniel Kade propone un registro de corrección que enlace la base y versión de la decisión del servidor, el estado sincronizado, la representación del cliente, la dependencia material y la rectificación sin guardar el cuerpo del correo ni secretos.
Una marca compartida puede dejar consecuencias desiguales
Pensemos en una notificación de cuenta enviada por el propio proveedor de correo. El sistema receptor dispone de pruebas fuertes sobre el nombre visible y la dirección, aplica $istrusted y distribuye la palabra clave. El cliente web coloca una señal discreta. La aplicación móvil escribe “remitente verificado”. El lector atiende la solicitud porque interpreta que su proveedor reconoce de manera especial al emisor.
Después aparece un error. La política había quedado desactualizada, una fuente de evidencia abarcaba más identidades de las debidas o la integridad del servidor estuvo comprometida. Corregir el bit es necesario, pero no reconstruye el episodio. ¿Qué mensajes estuvieron marcados? ¿Qué versión de la regla tomó la decisión? ¿Qué clientes mostraron el estado y con qué intensidad? ¿Qué usuarios iniciaron una operación de riesgo mientras lo veían?
El RFC 9979, publicado en mayo de 2026 como documento informativo del IETF, define diecisiete palabras clave para mensajes y tres atributos de nombre de buzón. Ya existían usos en diferentes implementaciones; el registro les da un nombre y una intención comunes para evitar colisiones. Esa coordinación es valiosa porque permite transportar significado entre servidores y clientes sin convertir cada despliegue en un dialecto privado.
$istrusted tiene un umbral deliberadamente alto. Indica que el servidor ha verificado con gran confianza la autenticidad del nombre y la dirección del remitente. El ejemplo típico es el mensaje que un proveedor reconoce como comunicación propia dirigida a sus clientes. Un cliente compatible puede aprovechar la señal para distinguirlo de un intento de suplantación.
El RFC advierte que el servidor debe actuar con cautela: una asignación equivocada puede inducir a confiar en un mensaje fraudulento. Además, prohíbe que el éxito ordinario de SPF, DKIM o DMARC sea la única razón. Esos resultados pueden formar parte del análisis en el alcance que les corresponde; no equivalen automáticamente a la afirmación reforzada sobre nombre y dirección que expresa $istrusted.
IANA registra quién habla, no por qué siempre tiene razón
El registro de palabras clave IMAP y JMAP de IANA clasifica $istrusted como compartida, de uso común y aplicable a ambos protocolos. La ficha del RFC dice que es orientativa y que la establece el servidor en la entrega. Por tanto, el cliente sabe que recibe una afirmación del servidor y no una acción del usuario ni una orden automática.
Lo que no recibe es un expediente. El token no contiene la clase de prueba utilizada, la versión de la política, el instante de observación, el evaluador posterior ni la razón de una eventual revocación. El servidor, a su vez, no controla necesariamente la retórica del cliente. Una insignia pequeña, un encabezado dominante, una voz que anuncia “seguro” o una interfaz que no muestra nada pueden partir del mismo estado y producir expectativas muy distintas.
RFC 9979 registra también estados con dueños y efectos diversos. $new puede aumentar la prominencia y desaparecer tras una interacción. $notify puede ocasionar una notificación. $muted, establecido por el cliente, puede llevar al servidor a relegar futuros mensajes de un hilo. $unsubscribed registra un intento, no una confirmación de éxito. El vocabulario coordina fronteras; no elimina la necesidad de conocer el resultado posterior.
Los atributos de buzón ofrecen otra advertencia útil. Snoozed identifica dónde se guardan temporalmente los mensajes aplazados, pero el documento aclara que ese atributo no define el mecanismo ni la interfaz de aplazamiento. El registro de atributos de buzón de IANA hace localizable una función, no ejecuta todo su ciclo. $istrusted hace portable un juicio, no documenta por sí solo cómo se llegó a él o cómo se corrige.
Identidad auténtica y acción segura son preguntas distintas
La formulación del RFC se refiere al nombre y la dirección del campo From. No afirma que todas las proposiciones del mensaje sean verdaderas, que un enlace sea benigno, que el adjunto esté libre de riesgo o que una transferencia de dinero esté autorizada. Un remitente legítimo puede equivocarse, sufrir abuso interno o pedir algo que el destinatario no debe hacer.
La interfaz puede respetar o borrar ese límite. “Identidad reconocida por el servidor” describe el veredicto. “Correo seguro” amplía la promesa a contenido y consecuencias. Situar la insignia junto a una acción sensible puede convertirla en un sustituto visual de aprobación. Nada en la palabra clave revela qué interpretación fue favorecida.
No es necesario que cada cliente repita todos los controles. La decisión centralizada puede aportar eficiencia, coherencia y mejor acceso a evidencia. La responsabilidad exige, en cambio, que los papeles no se mezclen. El servidor responde por el juicio de autenticidad; el cliente por la manera de comunicarlo; el usuario o el sistema posterior por la decisión de actuar.
Why BTW Media Exists propone conservar la distancia entre observación y relato. En este caso, el hecho observable es preciso: un servidor concreto, bajo una política concreta, aplicó una marca concreta a un objeto concreto. La frase “el mensaje es seguro” añade una conclusión que debe sostenerse por separado.
Confiar en el servidor es parte del veredicto
La sección de seguridad del RFC 9979 no trata al servidor como fondo neutral. El uso y la interpretación de las palabras clave dependen de que el cliente y el usuario puedan confiar en el servidor IMAP. Si está comprometido o actúa de forma maliciosa, puede manipularlas para engañar. $istrusted no puede convertirse en testigo independiente de quien lo emitió.
Una captura de pantalla demuestra que una interfaz mostró algo en un momento. Para evaluar la autenticidad hay que unir esa presentación con el estado recibido, el servidor que lo produjo, la versión de su motor de decisión y la categoría de evidencia aceptada. Cuando la integridad del servidor es la cuestión investigada, la marca debe tratarse como evidencia disputada.
La sincronización agrega otra brecha. El servidor elimina el token, un cliente conectado lo refleja, otro mantiene una caché y una notificación histórica sigue influyendo en la memoria. RFC 9979 no prescribe la vida de cada representación. Por eso, “se retiró del servidor” y “dejó de verse” son acontecimientos distintos.
The Policy Mirror ayuda a asignar el control real. El servidor controla la conclusión, el protocolo y la caché controlan la propagación, el producto controla la expresión y la persona conserva —con la información disponible— la decisión final. Una corrección fiable necesita propietarios y tiempos en cada plano.
Corregir no exige copiar el buzón
Un registro responsable no debería transformarse en vigilancia. No hacen falta el cuerpo del correo, las claves, las credenciales, la traza criptográfica completa ni un historial exhaustivo de lectura. Basta con las uniones mínimas para saber cómo viajó el juicio y cómo cambió.
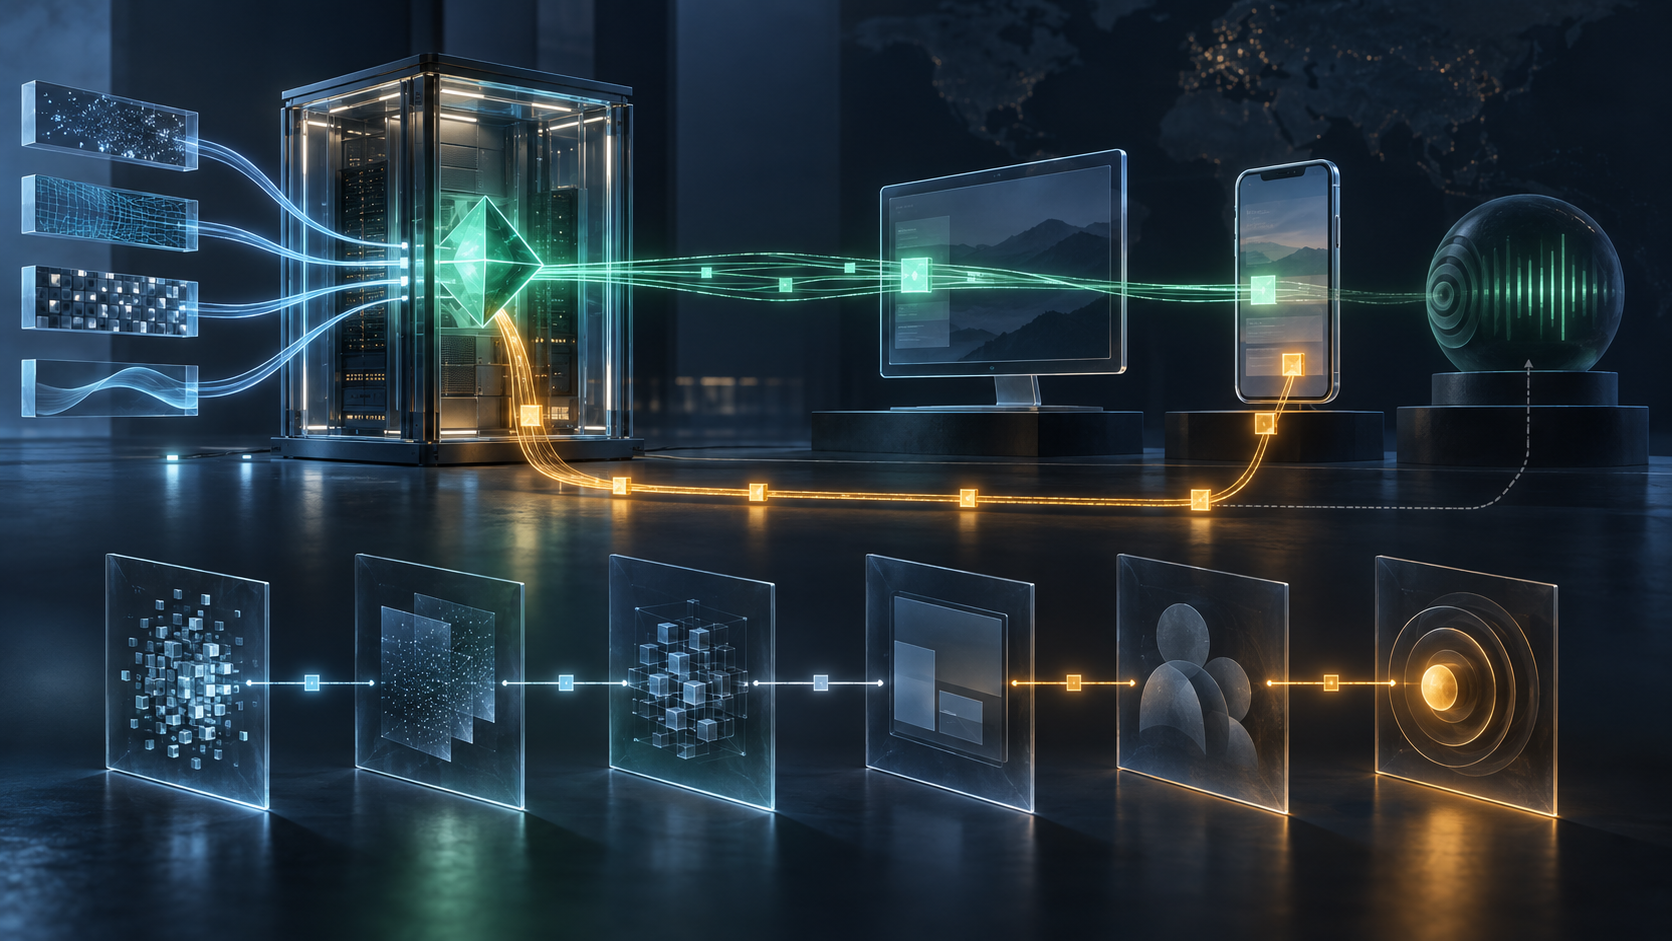
El primer plano usa un identificador limitado al buzón o un hash con sal, la hora de entrega y el alcance de cuenta. El segundo registra el servicio decisor, las clases de evidencia, la época de política, el instante y una banda de confianza. Los datos brutos y secretos quedan fuera.
El tercero conserva la transición de estado: quién puso $istrusted, versión, alcance de sincronización, retiro o sustitución y clase de motivo. El cuarto describe la representación: familia y versión del cliente, etiqueta semántica, alternativa accesible, primera y última visualización conocidas y disponibilidad de una explicación.
El quinto anota solo categorías de consecuencias materiales que el operador tenga derecho a observar, como el inicio de un flujo de alto riesgo durante la exposición de la insignia, sin contenido ni hábitos ajenos. El sexto documenta la corrección: autoridad investigadora, conclusión revisada, intervalo afectado, clientes o cuentas avisados, reparación, apelación y responsable del cierre.
Cada equipo debe limitar sus afirmaciones. El servidor no puede asegurar que desapareció un icono solo porque borró el token. El cliente no puede reconstruir una base de autenticidad a partir de su caché. El equipo de incidentes no debe atribuir una acción a la insignia sin pruebas de tiempo y presentación. Un registro útil conserva esas incertidumbres.
La propuesta pertenece a Daniel Kade; no es un campo ni una obligación del RFC 9979. Su objetivo es hacer revisable el recorrido operativo de una semántica ya registrada.
Fuentes
- Página informativa de RFC 9979
- RFC 9979: palabras clave IMAP/JMAP y atributos de buzón
- Registro IANA de palabras clave IMAP y JMAP
- Registro IANA de atributos de nombre de buzón
- RFC 5788: registro de palabras clave IMAP
- RFC 8058: función de cancelación con un clic
- RFC 8457: palabra clave
$Important - RFC 8621: JMAP Mail
- RFC 9051: IMAP4rev2
- Why BTW Media Exists
- Running Code Primary
- The Policy Mirror
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance