
Resumen
- RFC 9634 exige asociar la sesión OAM con el flujo DetNet IP para que el paquete de prueba reciba la ruta y el tratamiento pertinentes.
- BFD, STAMP e ICMP no tienen la misma cabecera que la aplicación; escoger un puerto de origen UDP puede orientar un hash, pero no garantiza decisiones uniformes en equipos heterogéneos.
- El expediente debe unir selectores, miembro elegido, colas, filtros, policía, recursos, funciones de servicio, intervalo de medida y decisión de la aplicación.
La sonda respondió. Como testigo, todavía tenía que explicar dónde había estado.
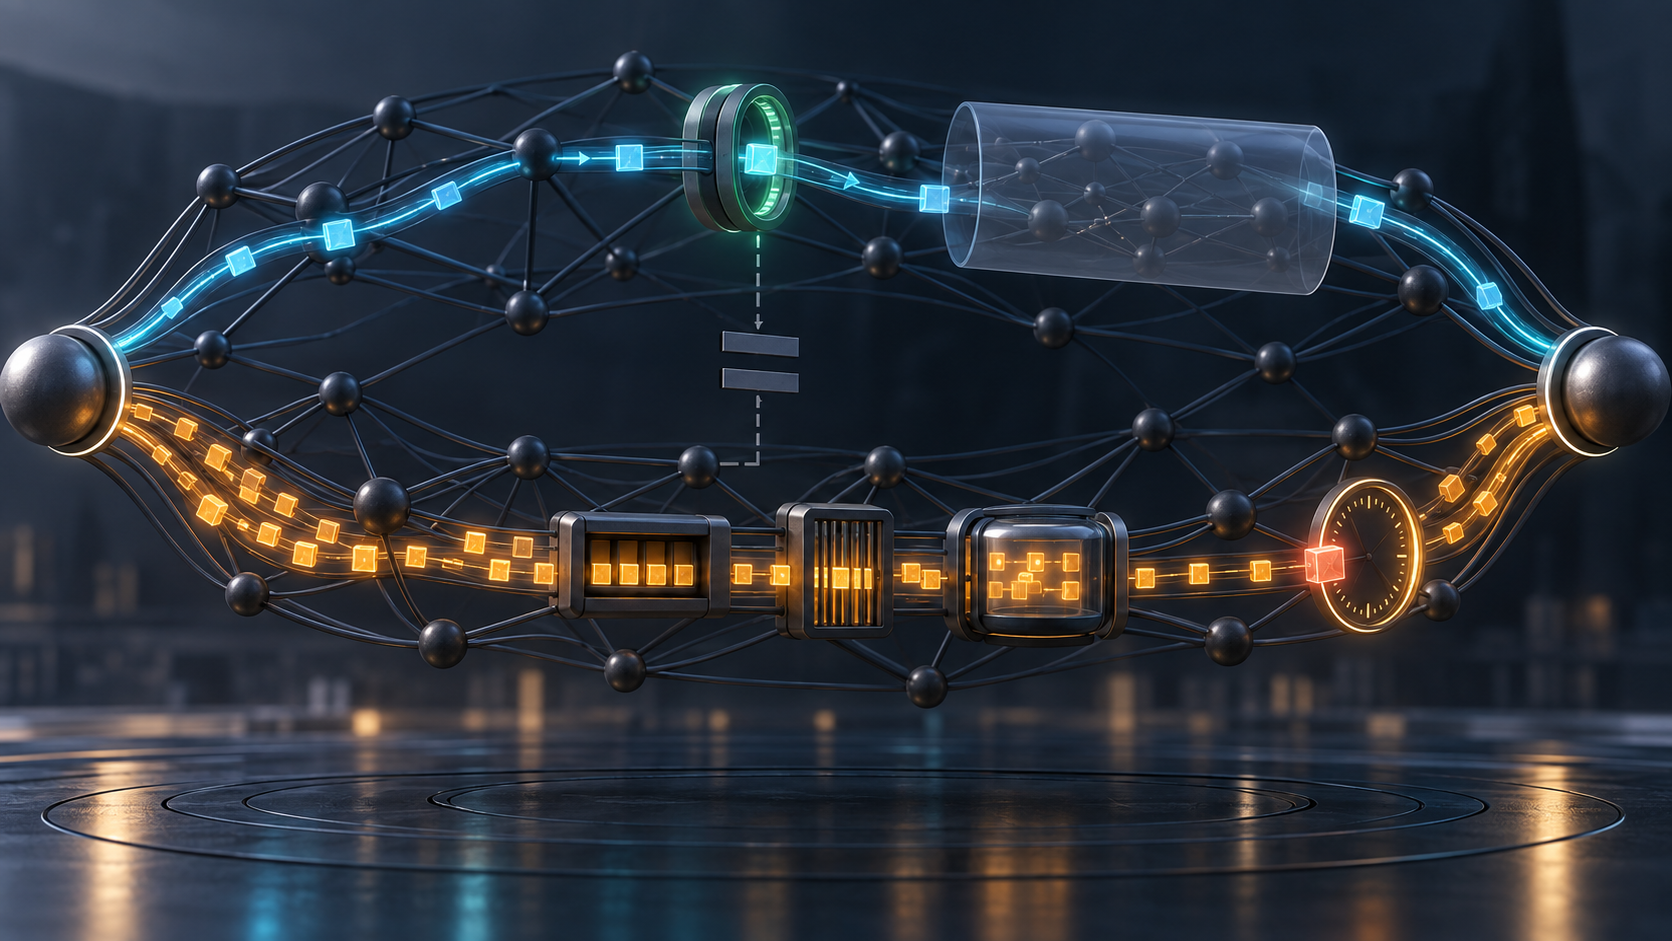
RFC 9634 plantea esa pregunta sin confundir una herramienta con su autoridad. ICMP, BFD y STAMP pueden detectar fallos o degradación, pero el paquete especial sólo representa al flujo de producción si existe una asociación comprobable.
La identidad no se hereda de los extremos
Un clasificador DetNet puede usar protocolo, direcciones, puertos y DSCP. BFD y STAMP llevan UDP y puertos propios; ICMP cambia incluso el protocolo. Por ello hacen falta dos descripciones: la del flujo real y la de la sesión OAM. Entre ambas hay una regla de correspondencia con versión, dueño y vigencia.
RFC 9634 ofrece el ejemplo de una red que decide por direcciones y DSCP. Compartir ese triplete puede alinear ruta y trato. No autoriza a suponer que otro despliegue ignora los puertos o las etiquetas.
El hash es una hipótesis operativa
En ECMP o LAG, un puerto de origen UDP elegido con cuidado puede colocar la sonda en el mismo miembro. Puede, no debe. Equipos distintos pueden usar campos, semillas o algoritmos diferentes; un cambio de miembros durante la ventana puede remapear sólo parte del tráfico.
La prueba conserva las cabeceras enviadas, la configuración relevante, los miembros observados y la cronología. Una respuesta demuestra la ida y vuelta de esa sonda, no el camino de cada paquete de aplicación.
Compartir nodos no basta
La equivalencia también cubre conformación, filtrado, policing y recursos preasignados. Una sonda puede pasar por los mismos routers con prioridad distinta, fuera del policer o mediante una excepción. Su bajo volumen puede evitar la cola que incumple el plazo.
Si intervienen replicación, eliminación y ordenación, el test necesita la capa de servicio adecuada. Un único paquete superviviente no describe copias descartadas ni llegadas tardías. La medida sólo conserva la autoridad del tratamiento que realmente recibió.
Un túnel resuelve una unión y borra otra vista
IP-in-UDP reduce el trabajo de clasificación al asociar un túnel con el flujo. A cambio, el dominio DetNet parece un solo enlace IP y traceroute deja de mostrar los nodos internos. La operación gana consistencia y pierde detalle para localizar fallos.
DetNet-in-UDP puede transportar OAM por las capas de reenvío y servicio. GRE-in-UDP puede llevar funciones Y.1731/G.8013. Son medios para producir evidencia, no evidencia de que se ejecutó una prueba concreta. Entre dominios IP, MPLS o TSN, el modelo de interconexión debe mantener el alcance.
La cadena de custodia de una medida
El registro identifica primero el flujo y su generación de configuración. Después describe la sonda y la regla de asociación. Prueba el miembro o ruta, las colas, filtros, policías, reservas y funciones. Conserva población, dirección, reloj, secuencia, ventana, pérdidas, retrasos y discontinuidades. Por último, la aplicación decide si ese conjunto cierra su requisito.
La medición conserva el alcance de su método
BFD detecta continuidad bajo su máquina de estados; STAMP produce observaciones dentro de una sesión definida; ICMP ayuda a localizar determinados fallos. Ninguno hereda por sí solo la población, el reloj ni el plazo de la aplicación. La dirección, puntos de observación, secuencias, muestreo, duplicados, llegadas tardías y discontinuidades forman parte del contrato.
No detectar un defecto tampoco equivale a demostrar el resultado. El test puede omitir otro miembro ECMP, otra clase o el intervalo exacto del incidente. La ausencia sólo tiene autoridad dentro de la cobertura probada.
Las fronteras vuelven a abrir la pregunta
Un servicio puede cruzar dominios IP, MPLS y TSN. Un test correcto en cada dominio no demuestra que el traspaso conservó clasificación, recursos y reloj. Peering y tunneling ofrecen visibilidades diferentes; el expediente identifica dónde termina una observación y dónde se crea una asociación nueva.
Por eso no basta sumar luces verdes. Se necesitan identidad de segmento, instante de entrega, regla de mapeo, base temporal y vacíos conocidos. Si un tramo sólo acredita reachability, el conjunto no puede llamarse prueba de plazo.
Seis firmas, no una
La primera pieza define el flujo y su generación. La segunda define la sonda. La tercera prueba la ruta compartida. La cuarta prueba colas, filtros, policías, reservas y funciones de servicio. La quinta conserva eventos, reloj, población, cálculo y dudas. La sexta registra aceptación, límite, rollback o waiver por el dueño del servicio.
La doctrina de Heng Lu separa la especificación simbólica, el código que corre y el resultado. La asociación YANG coordina; el historial de paquetes decide si la coordinación ocurrió. Ninguna de las seis firmas puede ser prestada por otra.
Fuentes
- Heng Lu — Minimum Initial Specification
- Heng Lu — Running-Code Primacy
- Heng Lu — Reality Layers
- Historial IETF de RFC 9634
- Ficha de RFC 9634
- RFC 9634 — OAM IP para DetNet
- Texto canónico de RFC 9634
- XML canónico de RFC 9634
- Erratas de RFC 9634
- RFC 8655 — Arquitectura DetNet
- RFC 8939 — Plano de datos IP DetNet
- RFC 9551 — Marco OAM DetNet
- RFC 9633 — Modelo YANG DetNet
- RFC 5880 — BFD
- RFC 5883 — BFD multisalto
- RFC 8762 — STAMP
- RFC 7799 — Métodos activos y pasivos
- RFC 9546 — OAM MPLS DetNet
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance