
Resumen
- RFC 9573 sustituye espacios de etiquetas por emisor por un bloque común de dominio o unos pocos espacios contextuales compartidos.
- La reducción depende de que todos los PE y puntos de segmentación admitan el procedimiento y conozcan la misma asignación, condiciones cuya garantía queda fuera del RFC.
- La operación necesita recibos separados para autoridad, época, reserva, selección de tabla, instalación, coherencia de rutas y entrega real del tráfico.
La tabla exterior acertó; la interior estaba atrasada
Un paquete llega con dos etiquetas. La exterior selecciona correctamente el espacio contextual número tres. La interior vale 2088. En ocho PE, 2088 conduce al dominio de difusión nuevo. En el noveno, una actualización fallida conserva la asociación anterior. El primer salto de interpretación es exacto y el segundo es falso.
Esa escena explica por qué RFC 9573 no puede leerse sólo como una mejora de escala. El modelo anterior interpretaba las etiquetas asignadas por el origen dentro del contexto de cada PE emisor. En el ejemplo del RFC, 1.001 PE con 1.000 VPN o dominios cada uno obligan a cada receptor a estar preparado para un millón de significados distribuidos en mil espacios.
Una entidad central puede asignar un mismo número a un VPN, BD o segmento Ethernet. El receptor conserva muchas menos entradas. A cambio, el significado ya no está separado por el origen: depende de que una asignación externa se haya instalado igual en toda la población relevante.
«Común» describe el acuerdo, no lo verifica
El documento exige que todos los PE y puntos de segmentación soporten el procedimiento. Acto seguido deja fuera de alcance cómo se garantiza ese soporte. También deja fuera de alcance el método por el que se asignan los labels y se informa a cada PE miembro.
Por eso el DCB —el bloque común de dominio— debe tratarse como una zona gobernada. Hace falta saber qué nodos pertenecen al dominio, qué rango reservan, quién asigna cada valor y qué revisión consideran vigente. Dos dispositivos pueden anunciar el mismo bit DCB y, aun así, diferir en la tabla local.
La ruta comunica una intención tipada. No es un recibo de la escritura en hardware. Tampoco acredita que un equipo ausente, reiniciado o aislado recibió la misma convención.
La indirection conserva dos historias
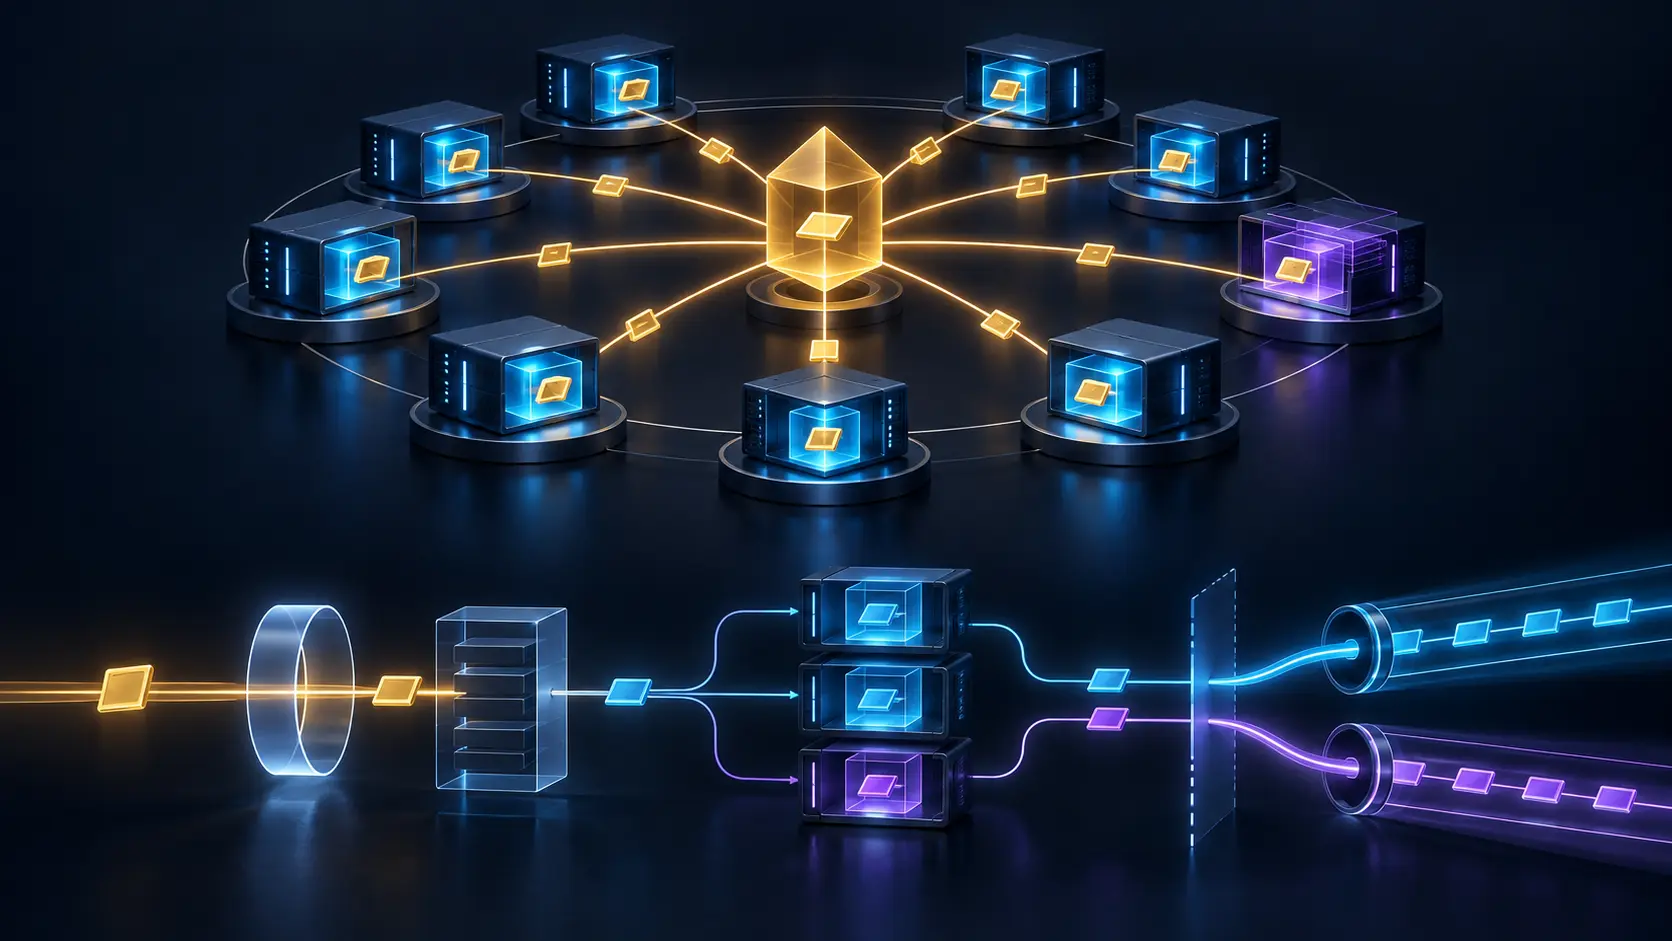
Si el bloque común por defecto no es suficientemente grande, RFC 9573 permite que una etiqueta del DCB identifique un espacio contextual compartido. Debajo viaja la etiqueta de servicio. El receptor usa la primera para escoger una tabla y la segunda para escoger una entrada dentro de ella.
La Extended Community de Context-Specific Label Space ID hace explícita esa selección. Sin embargo, la operación debe conservar dos historias: cuándo se creó o cambió la tabla y cuándo se asignó el servicio dentro de ella. Un selector correcto no sanea una entrada interna obsoleta.
La comparación útil abarca el estado deseado del controlador, la configuración aceptada, la tabla MPLS por defecto, la tabla contextual y una observación de datos. Resumir todo como «BGP convergió» elimina precisamente la evidencia necesaria para investigar una discrepancia.
En una frontera, dos flujos dejan de compartir destino
La segmentación de túneles introduce un caso que impide usar siempre una sola etiqueta de VPN. Dos flujos pueden viajar juntos por T1 en una región y separarse hacia T2 y T3 en la siguiente. El punto de segmentación necesita distinguirlos sin realizar necesariamente búsquedas IP o MAC en una VRF.
El RFC asigna bloques disjuntos a los PE dentro de espacios contextuales comunes. Cada PE toma de su propio bloque las etiquetas de PMSI segmentado. La independencia local funciona sólo mientras la propiedad de los bloques siga siendo exclusiva y visible.
La alternativa usa búsquedas (C-S,C-G) en VRF. Reduce etiquetas por PMSI, pero aumenta rutas de flujo y requisitos de estado en el punto de segmentación. No hay desaparición de estado: hay una decisión sobre dónde residirá y qué sistema responderá por él.
La contradicción tiene una salida normativa
Una ruta no puede llevar simultáneamente el DCB flag y el identificador de espacio contextual. Si aparecen juntos, se trata como retirada. Si no aparece ninguno, rigen las reglas antiguas de etiqueta asignada por el PE origen.
Las rutas que comparten un túnel también deben coincidir en el régimen de interpretación. La mezcla obliga al receptor a tratarlas como retiradas porque no podría decidir de forma segura qué tabla usar para la siguiente etiqueta.
Es un límite sano: no improvisar ante una semántica ambigua. Pero el recibo de retirada pertenece al plano de control. Todavía se debe comprobar que las entradas anteriores desaparecieron, que el tráfico dejó de circular y que la futura reutilización del número no alcanzará a nodos retrasados.
El registro fija la gramática
IANA registra el bit DCB, el subtipo de la Extended Community y los tipos de identificador. Eso evita que dos implementaciones inventen códigos distintos para la misma estructura. No demuestra que una implementación exista, que una función esté activada o que una asignación sea correcta.
RFC 9573 tampoco afirma un nuevo riesgo de seguridad respecto de sus bases. La frontera descrita aquí no debe convertirse en una acusación de vulnerabilidad sin evidencia. Es un problema de autoridad y comprobación: quién define el significado compartido, cómo se prueba su distribución y dónde termina la afirmación del protocolo.
Sources
- RFC 9573 HTML
- Información RFC 9573
- RFC 9573 texto
- RFC 9573 XML
- RFC 9573 en Datatracker
- Historial RFC 9573
- Erratas RFC 9573
- RFC 6514
- RFC 7432
- RFC 7582
- RFC 5331
- RFC 8402
- RFC 8660
- RFC 8279
- RFC 8556
- RFC 7902
- RFC 9572
- RFC 7524
- IANA BGP Extended Communities
- Heng Lu: primacía del código en ejecución
- Heng Lu: especificación inicial mínima
- Heng Lu: realidad, no defensa
Fuentes
- https://www.rfc-editor.org/rfc/rfc9573.html
- https://www.rfc-editor.org/info/rfc9573/
- https://www.rfc-editor.org/rfc/rfc9573.txt
- https://www.rfc-editor.org/rfc/rfc9573.xml
- https://datatracker.ietf.org/doc/rfc9573/
- https://datatracker.ietf.org/doc/rfc9573/history/
- https://www.rfc-editor.org/errata/rfc9573
- https://www.rfc-editor.org/rfc/rfc6514.html
- https://www.rfc-editor.org/rfc/rfc7432.html
- https://www.rfc-editor.org/rfc/rfc7582.html
- https://www.rfc-editor.org/rfc/rfc5331.html
- https://www.rfc-editor.org/rfc/rfc8402.html
- https://www.rfc-editor.org/rfc/rfc8660.html
- https://www.rfc-editor.org/rfc/rfc8279.html
- https://www.rfc-editor.org/rfc/rfc8556.html
- https://www.rfc-editor.org/rfc/rfc7902.html
- https://www.rfc-editor.org/rfc/rfc9572.html
- https://www.rfc-editor.org/rfc/rfc7524.html
- https://www.iana.org/assignments/bgp-extended-communities/bgp-extended-communities.xhtml
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-why-btw-media-exists-and-why-reality-not-advocacy-is-the-product/
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance