
Resumen
- RFC 9546 exige un encabezado d-ACH inmediatamente después de la S-Label del servicio y asigna a OAM activo un contador circular propio de ocho bits.
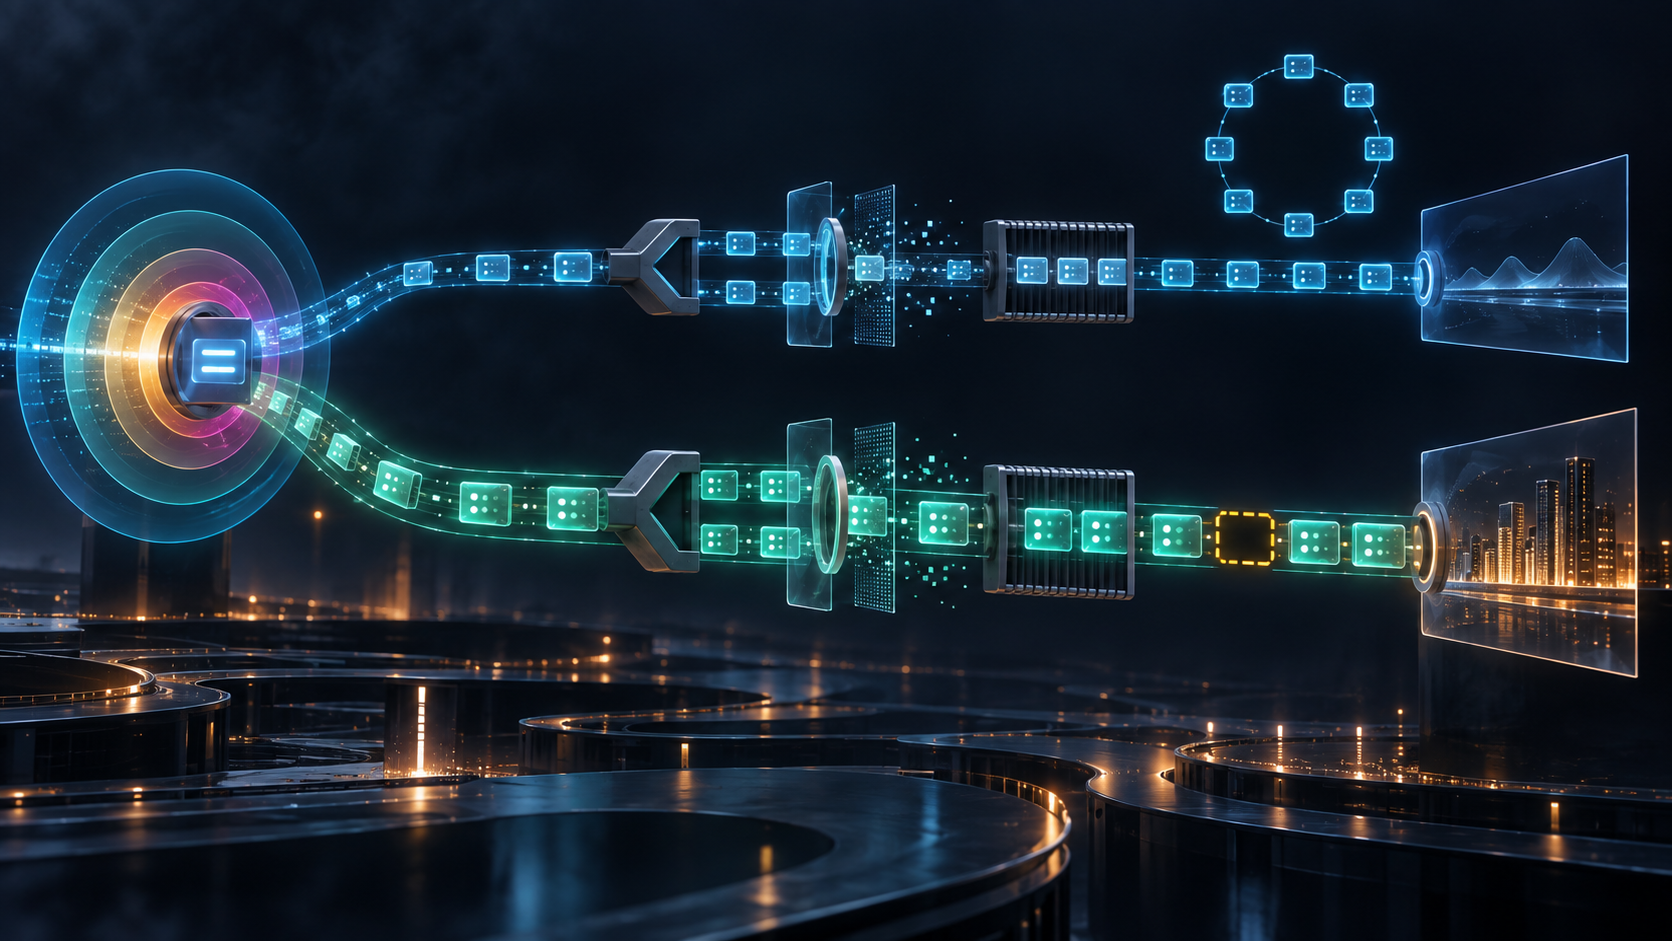
- PREOF utiliza ese campo para secuenciar los paquetes OAM; el estándar afirma expresamente que OAM y el flujo de aplicación operan en espacios de números diferentes.
- Una secuencia OAM continua acredita una sesión acotada por Node ID, Level, Session ID y tiempo, no la ausencia de pérdidas productivas ni el resultado de negocio.
El informe llegó desde el borde de la aplicación: una instrucción no había aparecido antes de su plazo. La pantalla de operaciones ofrecía otra historia. Los paquetes de prueba estaban ordenados, no faltaba ningún número y las funciones de réplica y eliminación parecían comportarse como se esperaba.
Era tentador tratar el indicador OAM como árbitro. Al fin y al cabo, la prueba llevaba la misma S-Label que el servicio. Pero la pertenencia a un servicio no crea una identidad entre eventos. RFC 9546 hace visible esa separación mediante un encabezado y una regla de secuenciación propios.
La etiqueta responde “sobre qué”; el contador responde “dentro de cuál sesión”
DetNet usa la S-Label para identificar un flujo en la subcapa de servicio. En un paquete OAM activo sobre MPLS, d-ACH debe ir justo después de la etiqueta. La colocación permite reconocer que la medición se refiere a ese servicio y que debe pasar por las funciones especiales pertinentes.
Dentro de d-ACH existe, sin embargo, un número de secuencia independiente. Cuando PREOF procesa OAM, debe usar ese valor como fuente de secuenciación. El documento no deja el vínculo a interpretación: el App-flow y OAM usan espacios distintos.
Por eso, que el paquete de prueba 12 siga al 11 sólo demuestra continuidad en aquella conversación OAM. No identifica el paquete de producción vigente, no revela qué copia productiva fue descartada, no muestra si un búfer soltó un paquete fuera de plazo y no acredita que la aplicación pudiera utilizarlo. Un sistema que empareja S-Label + número entre ambas corrientes inventa una relación que el protocolo rechaza.
La S-Label sigue siendo evidencia valiosa. Une la prueba con un contexto de servicio. Lo que no hace es convertir la prueba en sustituto de los datos observados. Es la diferencia entre un enlace de procedencia y una clave primaria compartida.
d-ACH conserva los límites de autoridad
Los cuatro bits iniciales de d-ACH son 0001, lo que distingue el paquete de IP y de un paquete de datos DetNet. Sigue una versión de cuatro bits; RFC 9546 define la versión cero. El resto incluye el número circular de ocho bits, Channel Type de dieciséis bits, Node ID de veinte, Level de tres, cinco bits de Flags y Session ID de cuatro.
Cada campo reduce la ambigüedad. Node ID identifica al nodo que originó la prueba y debe ser único dentro del dominio DetNet. El método de distribución queda fuera del estándar. Un valor bien formado no prueba que el inventario sea correcto ni que el identificador sea único fuera de ese dominio. La evidencia operativa debe añadir dominio, titular temporal y mecanismo de detección de colisiones.
Level crea una jerarquía de ámbitos de mantenimiento. Una sesión interior y otra exterior pueden hablar del mismo servicio desde fronteras diferentes. Session ID separa varias sesiones simultáneas del mismo nodo al mismo nivel. Channel Type indica qué protocolo de canal asociado se transporta.
El historial OAM completo necesita al menos S-Label, Node ID, Level, Session ID, Channel Type, época, punto de observación y tiempo. Quitar esos elementos y conservar sólo ocho bits produce números legibles, pero no una cadena probatoria.
El contador vuelve a cero; la interpretación no puede hacerlo
El originador debe fijar el número antes de transmitir. Se recomienda una posición inicial impredecible y, normalmente, incrementar una unidad por cada paquete OAM. El nodo puede escoger otra estrategia para probar de forma negativa las funciones de ordenamiento.
El intervalo es 0–255. RFC 9546 lo considera suficiente porque el OAM activo tiene una tasa muy inferior a la del tráfico de aplicación. Esa premisa pertenece al uso previsto. No autoriza tasas arbitrarias ni permite analizar meses de datos sin época, reloj o reinicios.
Cuando la captura muestra 255, 0, puede tratarse de un giro normal. También puede haber comenzado una sesión distinta. Un número repetido puede representar una copia, un reinicio, un giro o dos sesiones mal agregadas. Una ausencia puede ser pérdida del paquete, pérdida del registro, una estrategia de prueba deliberada o un cambio de punto de observación.
La solución no es adivinar, sino conservar. Los campos d-ACH originales, la configuración del generador, la S-Label, el tiempo de recepción y el nodo observador deben sobrevivir al indicador resumido. Una luz verde puede ser una vista; nunca debería ser el único archivo.
PREOF no emite una certificación universal
Las funciones de replicación, eliminación y ordenamiento actúan sobre los paquetes y el estado que ven. Pueden copiar un paquete hacia varios flujos miembro, eliminar llegadas posteriores y retener elementos hasta resolver el orden. Cada decisión depende de su espacio de secuencia, sus ventanas y sus temporizadores.
Con OAM, la fuente es el número de d-ACH. Con datos de aplicación, la historia procede del contexto productivo. Que PREOF elimine correctamente una réplica OAM no dice qué copia de datos fue elegida. Que ordene la prueba no demuestra que la ventana productiva tuviera las mismas llegadas o el mismo límite temporal.
Incluso si la prueba comparte destino y tratamiento, los contadores no se fusionan. La equivalencia de camino, clasificación o recursos es otro problema importante; no resuelve éste. RFC 9546 impone una regla previa de contabilidad: dos corrientes asociadas pueden generar dos verdades parciales sin que una tenga mandato para representar a la otra.
Diseñar correlación sin falsificar identidad
El registro de asociación debe probar la S-Label esperada y la posición válida de d-ACH. El registro de sesión debe fijar Node ID, Level, Session ID, Channel Type, época y política de generación. Un tercer registro debe guardar las decisiones PREOF aplicadas a los números OAM. La secuencia productiva, sus copias y el recibo de la aplicación pertenecen a un cuarto registro independiente.
Después se puede correlacionar. Una discontinuidad simultánea en OAM y producción eleva una hipótesis. Un cambio después de una nueva configuración orienta la investigación. Pero el resultado debe conservar el lenguaje correcto: dos observaciones coincidieron dentro de un intervalo; el número OAM no demostró que el paquete productivo llegara.
Así aparecen explicaciones que una única línea verde oculta. Puede haber reiniciado el generador; dos nodos pueden compartir accidentalmente un Node ID; el colector puede haber perdido datos; las copias productivas pueden atravesar un riesgo común; o la aplicación puede rechazar un paquete entregado. El valor de OAM crece cuando se mantiene su alcance, no cuando se le atribuye soberanía sobre toda la cadena.
Fuentes
- https://www.rfc-editor.org/rfc/rfc9546.html
- https://www.rfc-editor.org/rfc/rfc9546.txt
- https://www.rfc-editor.org/rfc/rfc9546.xml
- https://www.rfc-editor.org/info/rfc9546
- https://datatracker.ietf.org/doc/rfc9546/
- https://datatracker.ietf.org/doc/rfc9546/history/
- https://www.rfc-editor.org/errata_search.php?rfc=9546
- https://www.rfc-editor.org/rfc/rfc8964.html
- https://www.rfc-editor.org/rfc/rfc8655.html
- https://www.rfc-editor.org/rfc/rfc9566.html
- https://www.rfc-editor.org/rfc/rfc9634.html
- https://www.rfc-editor.org/rfc/rfc4385.html
- https://www.rfc-editor.org/rfc/rfc4928.html
- https://www.rfc-editor.org/rfc/rfc7799.html
- https://www.rfc-editor.org/rfc/rfc9037.html
- https://www.rfc-editor.org/rfc/rfc7023.html
- https://www.rfc-editor.org/rfc/rfc5880.html
- https://www.rfc-editor.org/rfc/rfc5885.html
- https://www.rfc-editor.org/rfc/rfc6049.html
- https://www.iana.org/assignments/g-ach-parameters/g-ach-parameters.xhtml
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance