
Resumen
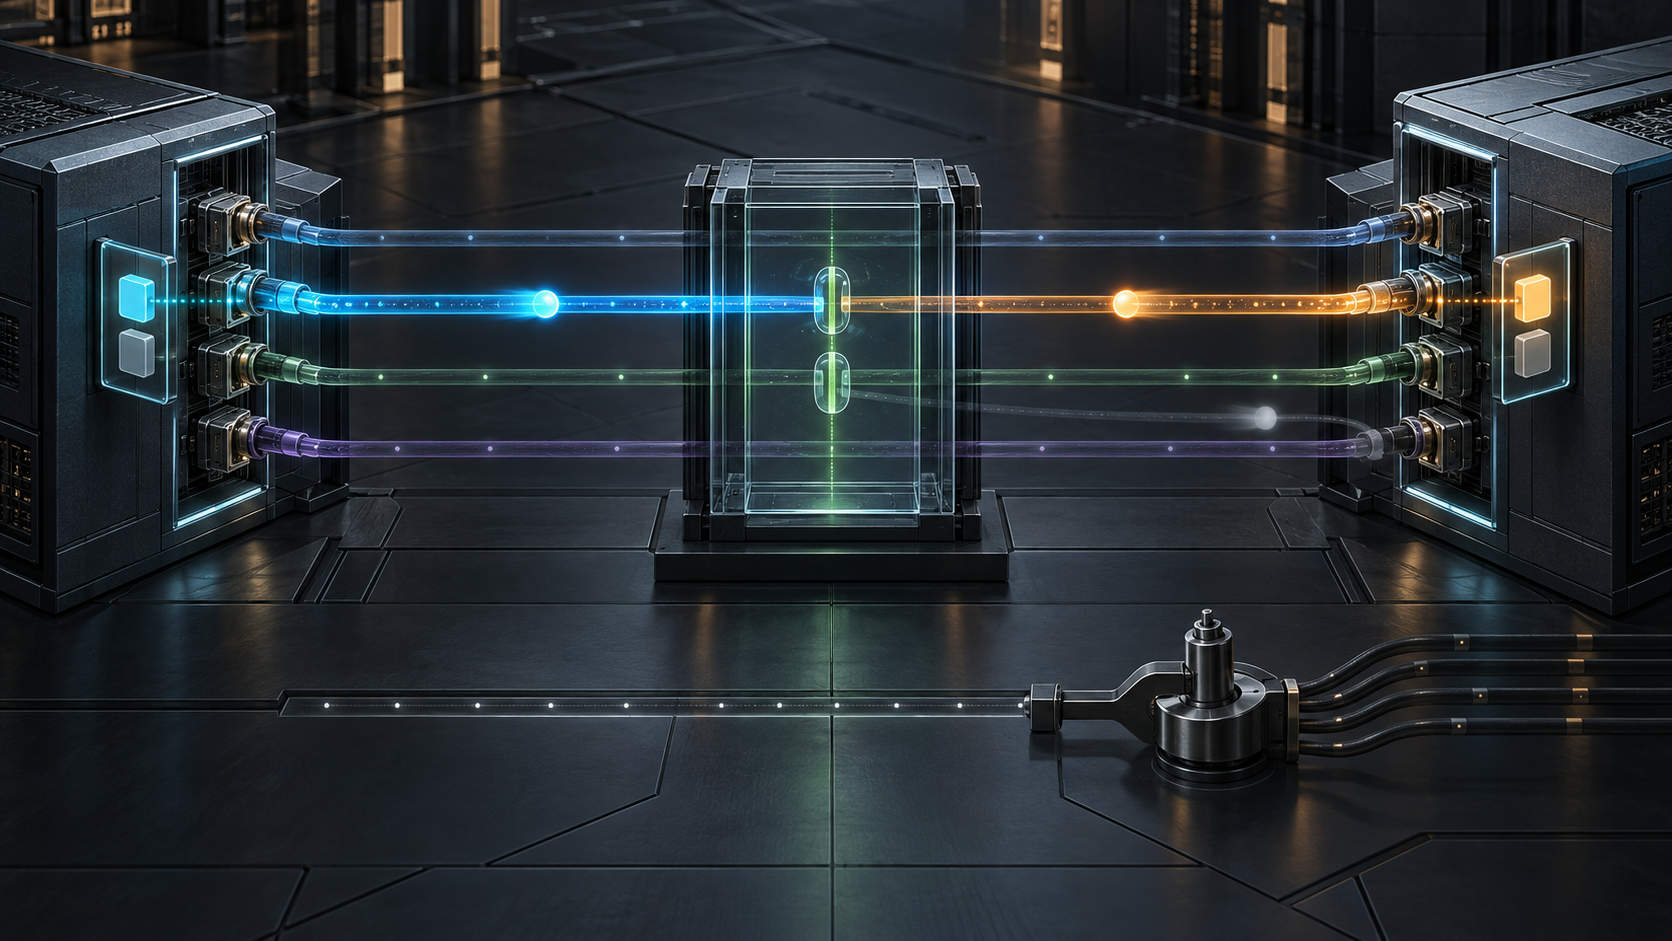
- Un LAG ofrece una interfaz lógica, pero RFC 9533 requiere una micro sesión OWAMP o TWAMP para cada miembro físico; una prueba del agregado no cubre automáticamente todos sus enlaces.
- Los identificadores Sender y Reflector son locales a sus extremos. El paquete solo se acepta cuando cada valor concuerda con el miembro físico por el que efectivamente llegó.
- La muestra validada demuestra el contexto de una prueba, no la selección de un flujo de producción, la instalación de una orden de encaminamiento ni el resultado comercial del servicio.
La abstracción que ayuda a operar también oculta
La agregación combina capacidad y continuidad. Si un miembro falla, el enlace lógico puede seguir funcionando. Esa virtud crea una tentación analítica: medir el nombre del agregado y atribuir el resultado a todos sus integrantes. En redes extensas, sin embargo, cada miembro puede recorrer un transporte distinto y ofrecer otra latencia, pérdida o variación.
El reparto habitual se basa en un hash. Un quinteto de direcciones, puertos y protocolo puede fijar la prueba en un solo miembro. Variar el quinteto quizá alcance varios, pero sin conocer la relación física produce un promedio sin denominador verificable. RFC 9533 llama micro sesión a la sesión OWAMP o TWAMP asociada con un miembro y ordena construir una por cada enlace.
Las sesiones comparten direcciones IP. Pueden separar los puertos UDP, aunque se recomienda una pareja común. Esto obliga a conservar la dimensión que la cabecera IP no expresa: qué sesión estaba unida a qué interfaz física y durante qué intervalo.
La cobertura nace en la solicitud de control
El cliente envía Request-OW-Micro-Sessions con valor 5 o Request-TW-Micro-Sessions con valor 11. Cuando el servidor acepta, crea un conjunto para todos los miembros del LAG por el que recibió la solicitud. Los registros de IANA acreditan los números de comando; no acreditan que un servidor concreto construyera las sesiones ni que su inventario estuviera completo.
Por eso el conjunto solicitado es evidencia. Si había cinco miembros y aparecen cuatro resultados, el quinto no puede convertirse en cero milisegundos ni desaparecer del promedio. Puede haber fallado la creación, haberse descartado sus paquetes o haber cambiado su identidad física. La ausencia es un fallo de cobertura hasta que se explique.
En OWAMP el receptor usa el miembro real de entrada para correlacionar la prueba. Si no existe la micro sesión correspondiente, descarta el paquete. El puerto observado forma parte de la medición válida y no es un dato opcional para depuración.
Dos campos, dos ámbitos de autoridad
Micro TWAMP incorpora campos de 16 bits para Sender Micro-session ID y Reflector Micro-session ID. El primero solo tiene que ser único dentro de la sesión del emisor; el segundo, dentro de la sesión del reflector. Guardar el número sin su extremo, sesión padre y vigencia destruye su ámbito y crea una falsa identidad global.
Al inicio el emisor puede no conocer el valor remoto. Entonces envía cero como Reflector ID. Más tarde puede aprenderlo por configuración o a partir de un paquete reflejado; la norma no define cómo decidir entre esas fuentes. Cero indica que esa validación no fue solicitada con un valor conocido. No demuestra qué enlace remoto recibió el paquete.
El reflector correlaciona primero mediante el miembro físico de llegada. Sin sesión, descarta. Si el Reflector ID no es cero, compara el valor con el miembro real y descarta una discordancia. Al responder copia el Sender ID recibido e introduce su propio identificador de miembro.
El emisor aplica la comprobación inversa. Busca la micro sesión usando el miembro físico del retorno, valida que el Sender ID copiado sea el esperado y usa el Reflector ID para comprobar el comportamiento del otro extremo. Una muestra aceptada se apoya así en dos mapas locales y en dos observaciones físicas, no solo en números dentro de un datagrama.
Medir un miembro no ordena usarlo
La respuesta válida prueba un intercambio de sonda bajo el estado de sesión vigente. Un flujo real puede usar otro quinteto y caer en otro miembro. Tampoco prueba que un controlador recibiera la muestra, que una política autorizara una modificación, que el dispositivo la instalara o que los usuarios vieran una mejora.
Los atributos anunciados mediante RFC 8668 pueden ayudar a orientar tráfico, pero anuncio, medición y decisión son registros diferentes. Una cadena defendible enlaza inventario, sesión, observación física, muestra, política, orden, confirmación de instalación y observación posterior.
La seguridad tampoco borra ese deber. RFC 9533 hereda los mecanismos de OWAMP y TWAMP sin añadir uno nuevo. Una autenticación válida protege el intercambio dentro de su modelo, pero no actualiza una asociación que quedó obsoleta cuando se sustituyó una tarjeta o se reutilizó un identificador.
Inventario de pruebas y de descartes
Cada muestra debería conservar el LAG, la versión de inventario, ambos extremos, solicitud y aceptación, número esperado de miembros, sesión padre, dos identificadores, origen del valor remoto, interfaces físicas de salida y entrada, resultado de cada validación, motivo de descarte, tiempo, error estimado, métrica y caducidad.
También conviene no mezclar tres estados. Rendimiento deficiente significa una muestra aceptada fuera de umbral. Evidencia inválida significa que la relación sesión-miembro no pasó la prueba. Cobertura incompleta significa que un miembro esperado carece de una muestra utilizable. Una sola alarma roja no ofrece la acción correcta para los tres.
Fuentes
- RFC 9533 — información
- RFC 9533 — HTML
- RFC 9533 — texto
- RFC 9533 — XML
- IETF Datatracker
- API del Datatracker
- RFC 4656 — OWAMP
- RFC 5357 — TWAMP
- RFC 8668 — atributos de miembros
- RFC 7799 — métodos de medición
- IANA — parámetros OWAMP
- IANA — parámetros TWAMP
- Heng Lu — Reality Layers
- Heng Lu — Running-Code Primacy
- Heng Lu — Minimum Initial Specification
Fuentes
- https://www.rfc-editor.org/info/rfc9533
- https://www.rfc-editor.org/rfc/rfc9533.html
- https://www.rfc-editor.org/rfc/rfc9533.txt
- https://www.rfc-editor.org/rfc/rfc9533.xml
- https://datatracker.ietf.org/doc/rfc9533/
- https://datatracker.ietf.org/api/v1/doc/document/rfc9533/
- https://www.rfc-editor.org/rfc/rfc4656.html
- https://www.rfc-editor.org/rfc/rfc5357.html
- https://www.rfc-editor.org/rfc/rfc8668.html
- https://www.rfc-editor.org/rfc/rfc7799.html
- https://www.iana.org/assignments/owamp-parameters/owamp-parameters.xhtml
- https://www.iana.org/assignments/twamp-parameters/twamp-parameters.xhtml
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance