
Resumen
- RFC 5381 aprovechó WSDL, XML Schema y Apache Axis para generar interfaces y esqueletos, pero dejó explícito que el código generado necesitaba funciones de servicio y decisiones de estado.
- Su correlación de sesión mediante cookie funcionaba dentro de la pareja implementada, aunque el propio documento advierte que no interoperaba con la vinculación conforme a RFC 4743.
El recibo que llegó demasiado pronto
Una operación de gestión puede fallar después de emitir varios recibos válidos. El servidor HTTP acepta bytes. TLS identifica un par. El parser reconoce la envoltura SOAP. NETCONF devuelve un rpc-reply. Ninguno de esos hechos, por separado, demuestra que una política quedó autorizada, comprometida y activa en el plano de reenvío.
RFC 5381 no fue escrita como teoría de observabilidad. Fue un informe Informational sobre la construcción de un cliente y un servidor NETCONF sobre SOAP. Precisamente por eso resulta útil: enumera componentes reales, herramientas, ficheros y pasos que permiten ver dónde termina cada afirmación.
El NMS actuaba como cliente. El equipo de red actuaba como servidor. Apache Axis convertía WSDL y esquemas en clases Java. En el extremo del equipo, un esqueleto desplegado en un contenedor recibía la petición y debía conectarla con el proveedor NETCONF. En una plataforma pequeña, un demonio HTTP podía entregar el mensaje a un módulo SOAP escrito en C, que quitaba la envoltura y pasaba el contenido al servicio de configuración.
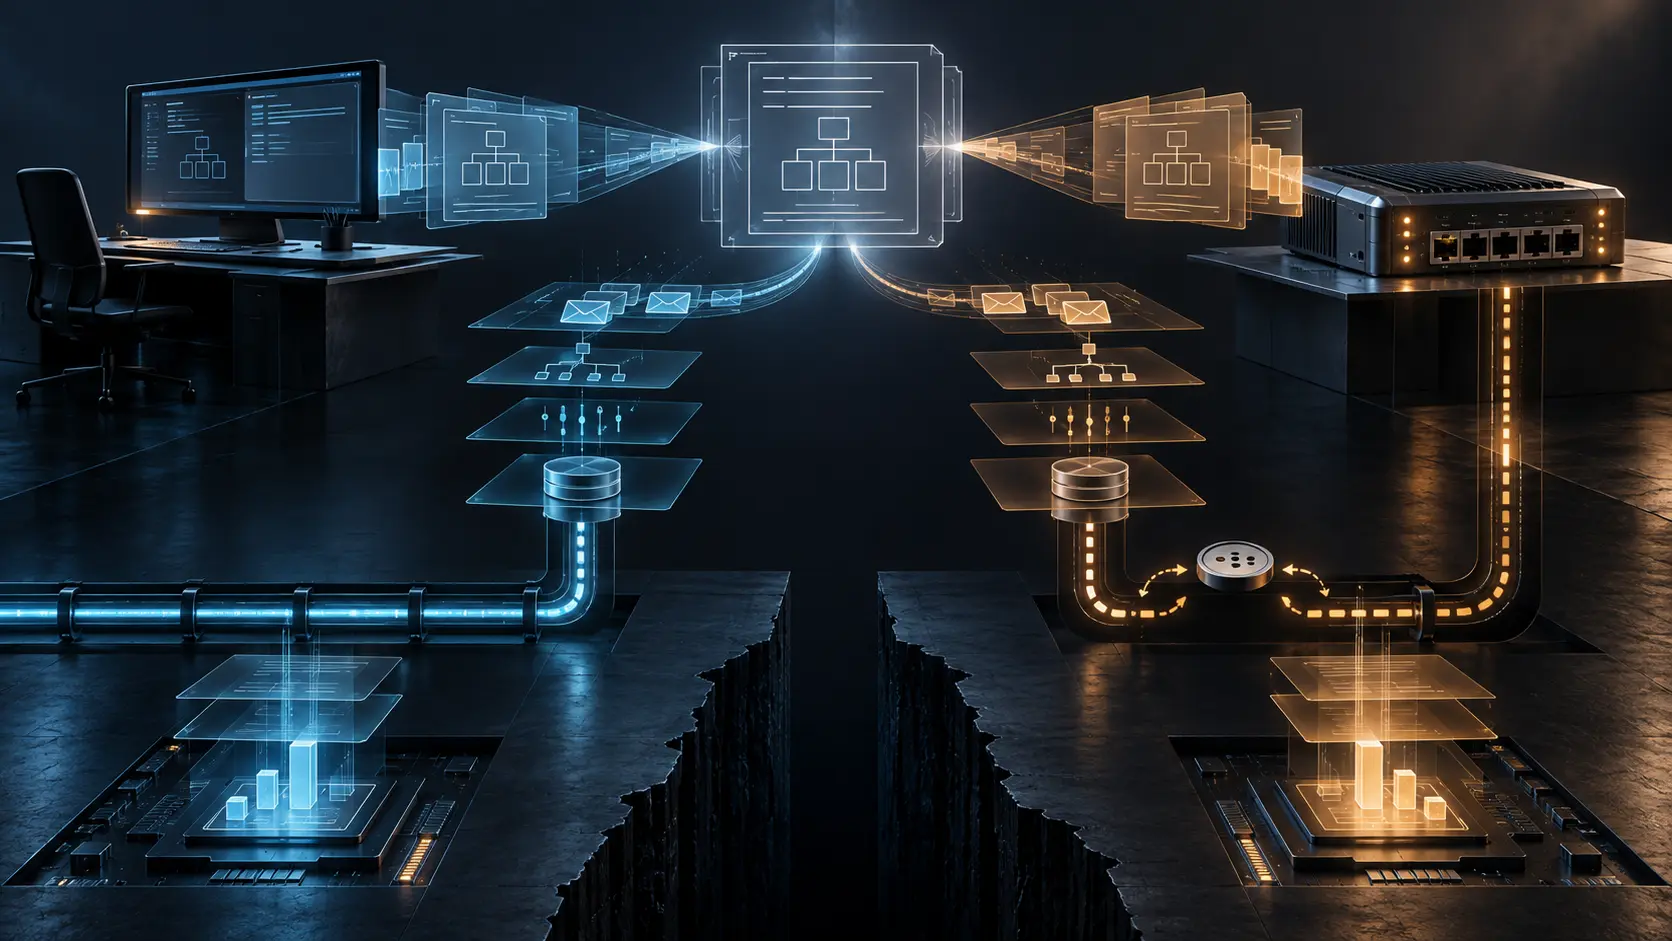
Cada transferencia crea una frontera de prueba.
La API local ocultaba una transacción remota
Los stubs generados ofrecían métodos parecidos a funciones locales. Un desarrollador podía invocar objetos asociados a get-config o edit-config sin construir XML a mano. Esa comodidad era real: reducía trabajo y errores de sintaxis.
También comprimía la percepción del riesgo. Una llamada de método puede devolver sin que el dispositivo haya realizado el cambio deseado. Entre el retorno de la biblioteca y el estado operativo quedan la selección de endpoint, el transporte, la identidad, la sesión, las capacidades, el control de acceso, la semántica de la operación, el datastore objetivo y la activación.
RFC 5381 explica además que el WSDL principal no bastaba porque no contenía el elemento de servicio. Otro fichero debía declarar el punto de acceso e importar la vinculación. Los modelos concretos del equipo debían añadirse como esquemas. La API aparentemente unificada era, en realidad, una composición de contratos.
El recibo correcto de la generación es limitado: estos artefactos proceden de estas entradas, con esta herramienta y estas opciones. No debe transformarse en “la red acepta esta intención”.
Cuando la pareja privada redefine la sesión
El punto más revelador está en el mantenimiento de sesión. RFC 4743 asociaba el estado NETCONF con la conexión persistente subyacente. La implementación documentada optó por colocar el identificador de sesión en un cookie HTTP además del elemento NETCONF. El servidor asignaba el valor tras hello; el cliente lo retenía; las peticiones siguientes lo repetían.
La solución facilitaba el trabajo con servidores HTTP que no conservaban contexto de la manera esperada. A la vez, cambiaba la regla de correlación. El texto declara que se trata de una vinculación alternativa que no interopera con una implementación conforme a RFC 4743.
Así puede existir una demo perfecta y una interoperabilidad nula. Cliente y servidor comparten el mismo supuesto privado. Sus pruebas de integración lo confirman una y otra vez. El defecto solo aparece cuando entra un tercero que obedece la norma pública.
Para operar con rigor, el registro de una petición debe mostrar qué conexión, cookie e identificador NETCONF se combinaron. Si la cookie atraviesa una reconexión, si un balanceador la dirige a otro proceso o si el XML y el encabezado divergen, la plataforma debe registrar cuál señal tuvo autoridad. De lo contrario, “sesión 41” es solo un número repetido.
Accesible no significa terminado
RFC 5381 distingue el desarrollo top-down del bottom-up. El primero parte de WSDL y genera el esqueleto; favorece la interoperabilidad porque el contrato precede al código. El segundo parte de una implementación y genera después la descripción; es más rápido, pero puede producir un contrato específico del proveedor.
Sin embargo, incluso el enfoque top-down tiene una frontera. El esqueleto generado es una plantilla. Puede compilar, copiarse al directorio del contenedor y quedar accesible. Las funciones NETCONF todavía deben incorporarse. Un escáner de disponibilidad puede declarar sano el endpoint mientras el servicio carece de la lógica que aplica una operación.
La accesibilidad es un recibo de despliegue. La conformidad es un recibo distinto. La autorización y el resultado son otros dos.
El canal seguro no concede el cambio
La RFC exige que la autenticación y el cifrado del transporte SOAP se proporcionen con TLS. NETCONF/SOAP/HTTPS protege la comunicación contra observación o alteración no autorizada y aporta identidad al canal.
Pero la identidad TLS no determina, por sí sola, qué RPC puede ejecutar el principal. Tampoco resuelve la correlación privada por cookie. Un mensaje íntegro puede pedir una operación no autorizada. Una operación autorizada puede fallar en validación. Un commit correcto puede no convertirse en estado activo por un error posterior. Una política activa puede no producir el efecto de servicio esperado.
La nota del IESG recuerda además que, en ese momento, una implementación exclusivamente SOAP sin soporte de SSH no cumplía el conjunto de requisitos NETCONF. La seguridad de un transporte no equivalía a completar el perfil.
No cerrar el caso con el primer verde
La evolución posterior hizo históricos los transportes SOAP y BEEP y liberó sus puertos mediante RFC 9900. Eso describe el ciclo público. No prueba que hayan desaparecido los ficheros WSDL, las clases generadas, los cookies, los objetos de firewall ni las imágenes antiguas de redes privadas.
La pieza BTW sobre RFC 9900 ya trata la diferencia entre registro y retirada local. Esta investigación conserva otra frontera: aunque el puerto exista y la petición llegue, todavía falta probar qué contrato de sesión se usó y qué efecto produjo.
La disciplina de código en ejecución de Heng Lu obliga a pedir la observación final. Una descripción no es un proceso. Un proceso accesible no es una autoridad. Una respuesta no es un commit. Un commit no es el comportamiento de la red.
Fuentes
- RFC 5381 en HTML
- RFC 5381 en texto
- Registro editorial de RFC 5381
- Ficha IETF de RFC 5381
- Historial de RFC 5381
- Referencias de RFC 5381
- Errata verificada de RFC 5381
- RFC 4743 en HTML
- RFC 4743 en texto
- Registro editorial de RFC 4743
- Ficha IETF de RFC 4743
- RFC 4741: protocolo NETCONF
- RFC 4742: NETCONF sobre SSH
- RFC 4744: NETCONF sobre BEEP
- RFC 6241: protocolo de configuración de red
- RFC 6242: NETCONF actualizado sobre SSH
- RFC 9900: retirada de transportes obsoletos
- Registro IANA de servicios y puertos
- WSDL 1.1 del W3C
- Heng Lu, primacía del código en ejecución
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance