
Resumen
- Un MS-PW funciona como un pseudowire punto a punto, aunque cada S-PE termina dos túneles PSN y enlaza dos segmentos con estados propios.
- Ver una sola prestación no demuestra que cada segmento fuese admitido, que ambos sentidos funcionen, que el defecto esté localizado o que la protección devolviera el tráfico.
La palabra «uno» pertenece al contrato
El cliente quiere que dos circuitos de acceso se comporten como si estuvieran unidos por un cable. No debería administrar las fronteras internas del proveedor. RFC 5254 mantiene esa expectativa incluso cuando la prestación atraviesa varios túneles, tecnologías, áreas o empresas.
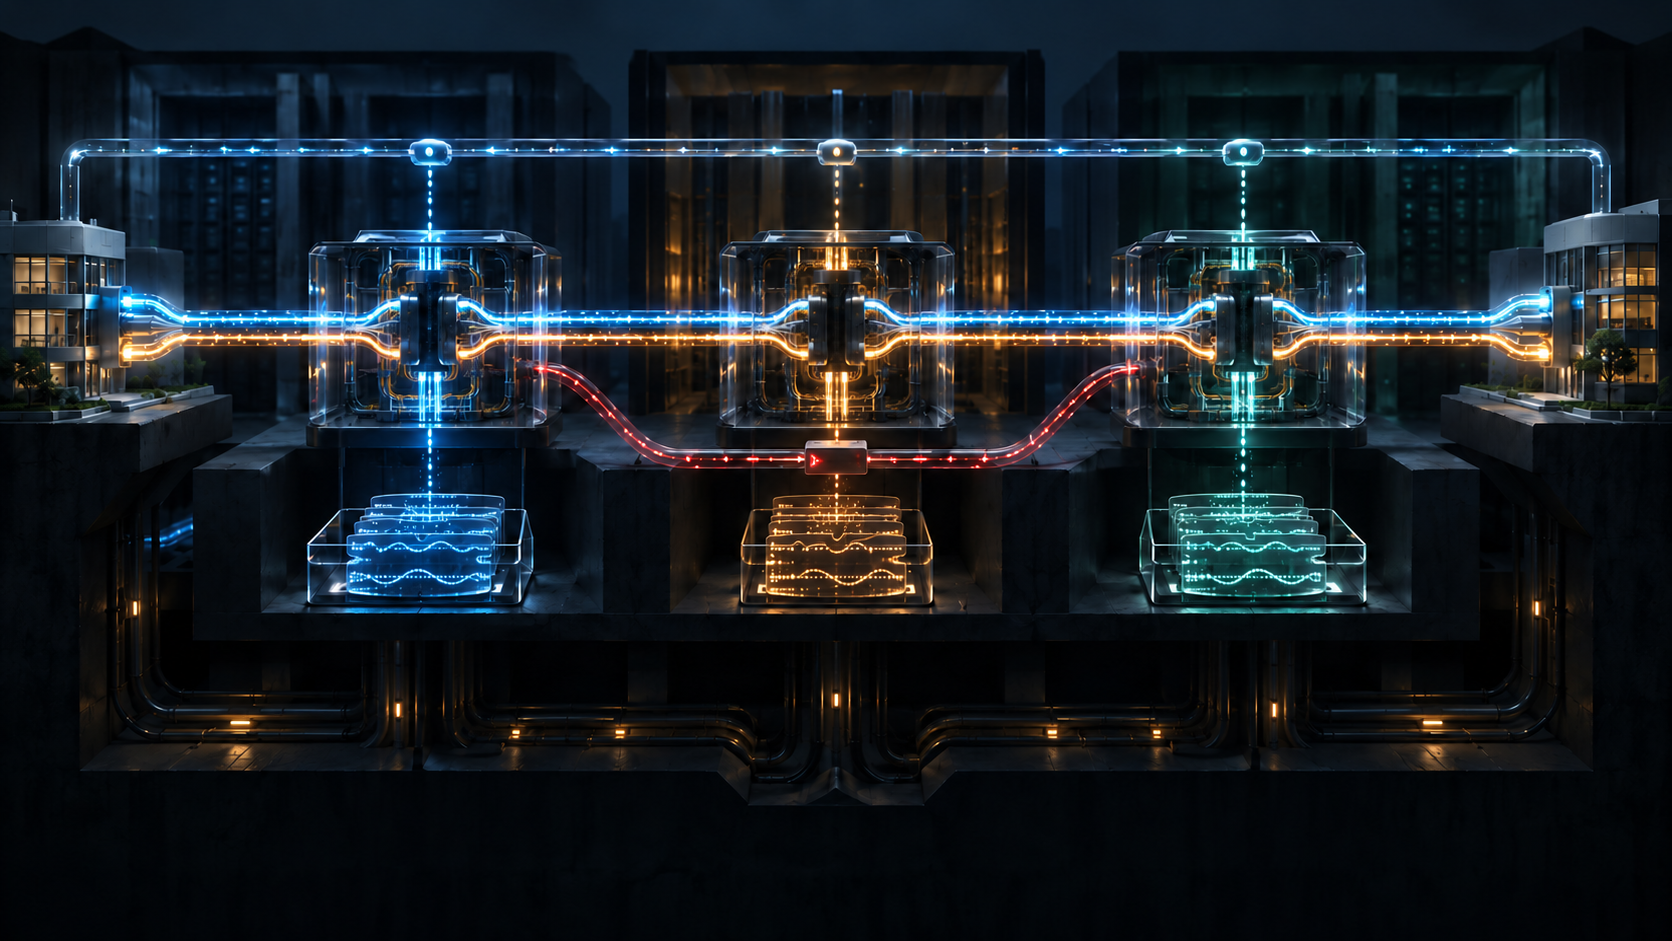
La definición conserva, sin embargo, la pluralidad operativa. Un MS-PW reúne dos o más segmentos contiguos. Los T-PE terminan el servicio en los extremos. Los S-PE terminan túneles PSN y conmutan de un segmento al siguiente tanto en control como en datos. Puede haber más de un punto de conmutación.
Por eso «un pseudowire» no significa «una fuente de verdad». El indicador exterior resume una composición. Debajo existen asignaciones de labels, políticas de túnel, cruces direccionales, colas y observaciones que pertenecen a sistemas distintos. Si el resumen no puede desplegarse, no puede auditarse.
La lista de S-PE no es el mapa del camino
La ruta del pseudowire es el conjunto ordenado de S-PE por el que pasa. Cada segmento se transporta en un túnel PSN, pero ese túnel tiene a su vez una ruta que puede decidirse dentro del dominio. RFC 5254 no pretende gobernar esas rutas internas.
La separación crea tres hechos. El S-PE elegido identifica una frontera lógica. El túnel seleccionado identifica un vehículo para un segmento. Los paquetes observados identifican ejecución. Ninguno autoriza automáticamente conclusiones sobre los otros.
La creación puede configurarse a mano, señalizarse sobre una ruta predeterminada o descubrir una ruta dinámica. Un valor estático y un FEC dinámico dejan cadenas de custodia diferentes. El resultado exterior puede ser igual, pero el investigador necesita conocer el modo y la versión de estado que tomó cada decisión.
Para la señalización, el MS-PW solo se considera establecido cuando lo están todos sus segmentos. Eso impide un éxito parcial engañoso. No convierte el recibo de establecimiento en una observación permanente del plano de datos. La composición puede cambiar después por una nueva política, un fallo o una conmutación protectora.
La admisión se repite
Cada S-PE enlaza su segmento con un túnel y ejecuta admisión. Puede seguir atributos señalizados o política local. Un dominio puede reservar ancho de banda y el siguiente representar la calidad de otra manera. La aceptación de una frontera no obliga a la siguiente.
El expediente debe conservar la petición que recibió cada PE, el identificador o label elegido, el túnel, la política aplicada y la respuesta. Sin esa secuencia, un campo «activo» no explica qué composición existía antes de un cambio.
Los dos sentidos terminan en el mismo par de PE, pero no comparten necesariamente label, cola, contador o defecto. Un cruce puede estar correcto hacia el este y roto hacia el oeste. El estado bidireccional sintetizado puede esconder una avería real.
OAM localiza solo si se conserva la escala
RFC 5254 exige que el MS-PW disponga como mínimo de las capacidades OAM del pseudowire simple. Además reclama observación por segmento y extremo a extremo. Un tramo OAM puede cubrir T-PE–T-PE, T-PE–S-PE o S-PE–S-PE.
Una prueba completa detecta que la prestación no llega, pero no siempre sitúa la causa. Una prueba de segmento puede señalar un límite y aun así no demostrar la experiencia completa. El valor aparece al correlacionar ambas escalas, no al sustituir una por otra.
Los PE del camino deben acordar el mecanismo OAM. El S-PE propaga los defectos del túnel a los PW afectados, mantiene la dirección de la notificación y deja pasar el OAM entre T-PE. También debería actuar como extremo local de prueba. Reenviar un mensaje y originar una medición son recibos distintos.
La configuración estática tampoco elimina la observación. Si dos S-PE no tienen vecindad de señalización, necesitan OAM dentro de banda que comunique defectos del PW o del circuito. La intención configurada no es el resultado observado.
Protección activa no significa servicio recuperado
Puede protegerse un segmento, una cadena o todo el trayecto. La detección del fallo inicia una transición, pero una orden de switchover no demuestra que el respaldo admita recursos, instale ambos sentidos y transporte al cliente.
RFC 7771 y RFC 8104 desarrollan protección de S-PE y de extremos. Leídas como evidencia, describen una escalera: detectar, seleccionar, instalar, verificar tráfico y medir. Un sistema que cierra el incidente en el segundo paso oculta los fallos del tercero y el cuarto.
La verificación posterior debe dirigirse al camino que quedó activo. Repetir el estado del controlador que emitió la conmutación solo confirma su intención.
La calidad se traduce en cada dominio
Los túneles y marcas de clase pueden cambiar en una frontera. RFC 5254 exige mapas CoS configurables para sostener la semántica. El mismo nombre comercial no garantiza que cada dominio interprete prioridad, pérdida y demora de la misma forma.
La congestión también se gobierna localmente. No debe establecerse un MS-PW por un camino best effort no provisionado sin otro control suficiente. RFC 6073 reconoce que cada segmento afronta la congestión por separado, aunque compartir señales podría mejorar la mitigación general.
Por eso hacen falta mediciones de demora, jitter y pérdida. Un aviso de defecto no mide calidad. Una comprobación de conectividad no certifica el SLA. Un SLA medido tampoco certifica por sí solo el resultado de la aplicación.
La frontera de proveedor cambia la autoridad
Aceptar un label recibido de un vecino es una decisión local. No autentica de extremo a extremo las PDU. En un camino interproveedor, un dominio de tránsito o un S-PE defectuoso podría insertar, copiar, desviar o secuestrar tráfico. RFC 5254 separa por ello la autenticidad opcional del simple establecimiento.
La gestión remota puede cruzar dominios, pero también puede desactivarse por seguridad. Falta de visibilidad central no significa falta de estado local; visibilidad central no equivale a tráfico. La solución es correlación protegida: identificadores, generaciones y tiempos que permitan reconstruir sin divulgar todo el mapa.
La cadena comienza en los circuitos de acceso y T-PE. Registra el modelo de establecimiento y la secuencia de S-PE. Para cada segmento guarda labels, túnel, admisión, cruce por sentido, clase, congestión, protección y OAM. Después añade OAM extremo a extremo, mediciones, tráfico y resultado del cliente.
La disciplina de capas de realidad de Lu Heng evita el atajo. El servicio único es un hecho de su capa. La aceptación de segmento, el estado de cruce, la propagación del defecto y la entrega son hechos diferentes. Mantenerlos enlazados sin fusionarlos es lo que vuelve confiable la abstracción.
Fuentes
- RFC 5254: Requirements for Multi-Segment PWE3
- Ficha de RFC Editor para RFC 5254
- Registro de RFC 5254 en IETF Datatracker
- RFC 3985: PWE3 Architecture
- RFC 3916: Requirements for PWE3
- RFC 4447: Pseudowire Setup and Maintenance Using LDP
- RFC 5085: PWE3 VCCV
- RFC 5885: BFD for PWE3 VCCV
- RFC 5659: Multi-Segment PWE3 Architecture
- RFC 6073: Segmented Pseudowire
- RFC 6478: Pseudowire Status for Static Pseudowires
- RFC 7267: Dynamic Placement of Multi-Segment Pseudowires
- RFC 7771: S-PE Protection for Static MS-PWs
- RFC 8104: Pseudowire Endpoint Fast Failure Protection
- Lu Heng: Running-Code Primacy
- Lu Heng: On Reality Layers
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance