
Resumen
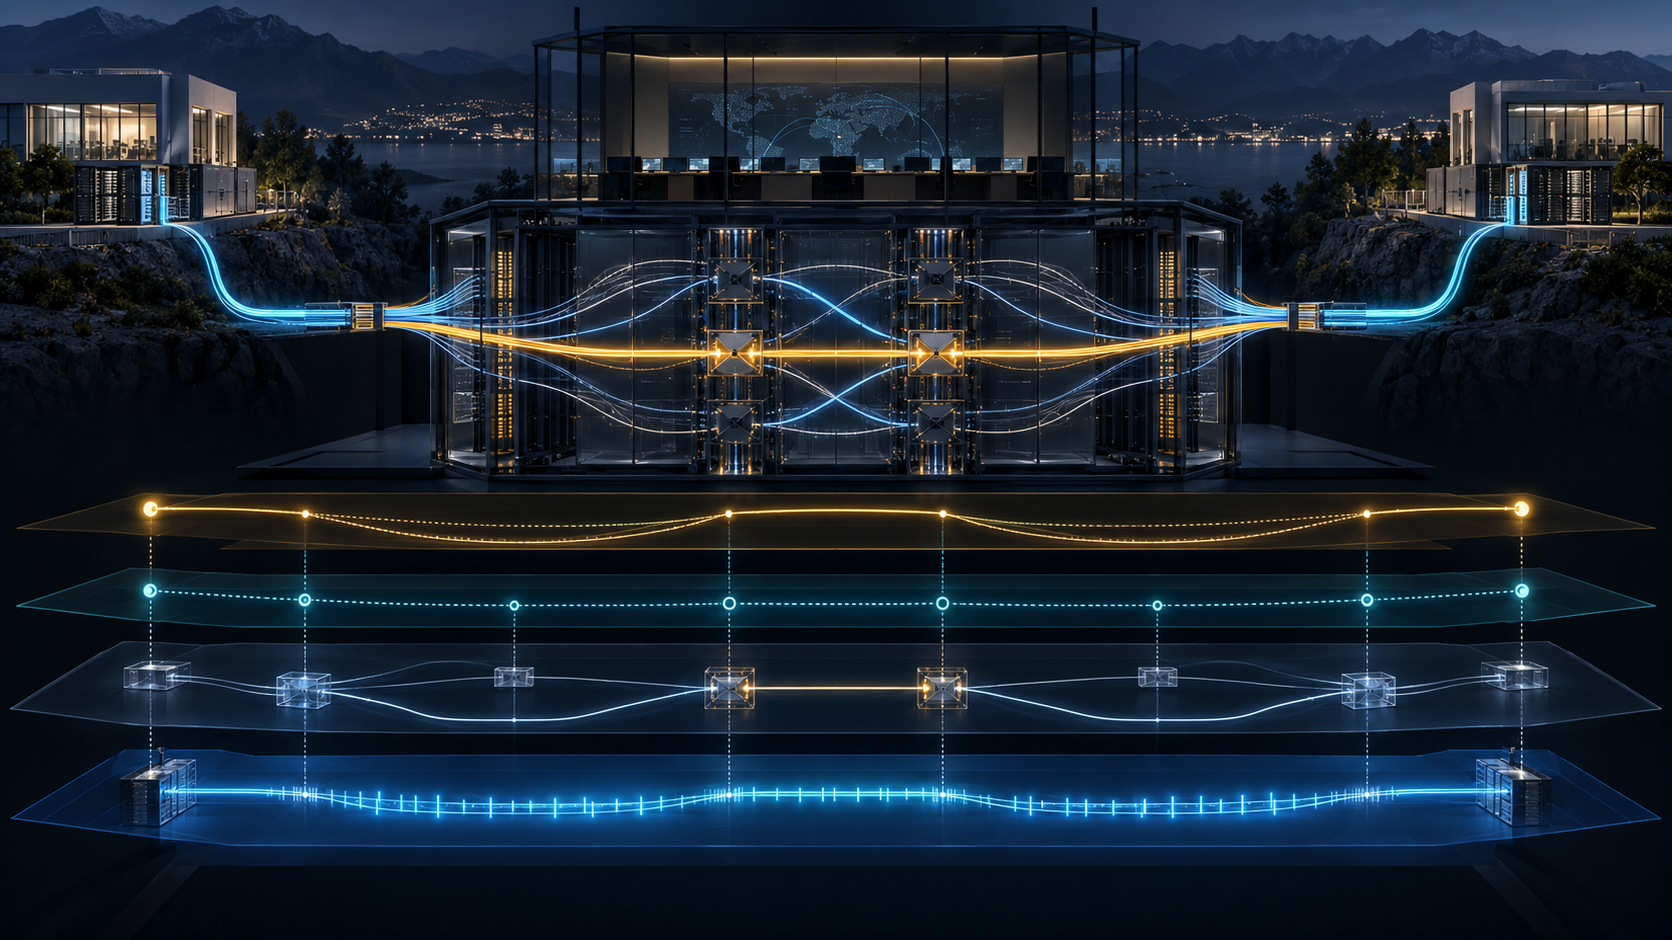
- El cliente puede solicitar qué CE permitidos desea unir; el proveedor decide la política de ingreso, el segmento interno, la reserva y cuánto revela de su red.
- Conocer un CE por el contrato no autentica cada mensaje, y una conexión óptica establecida no demuestra por sí sola que la carga llegó al destinatario correcto.
Dos nombres en la orden no describían el viaje
La solicitud contenía un origen y un destino. No contenía una cesión del núcleo. Esa es la diferencia institucional que RFC 5253 preserva detrás de la mecánica de GMPLS.
El cliente controla la topología solicitada de su L1VPN: puede pedir alta, baja o modificación de conexiones entre bordes que pertenecen al servicio. El proveedor controla por completo el segmento entre sus PE. Decide si calcula el camino en ese momento, usa uno precalculado o selecciona un segmento ya establecido. Si el CE intenta imponer mediante ERO una ruta dentro del proveedor, el PE la rechaza.
La frase “control del cliente” es verdadera sólo con su complemento. El cliente gobierna la intención entre extremos elegibles; el proveedor gobierna la realización interna. Un portal de autoservicio no cambia esa distribución. Sólo acelera el modo en que la intención cruza la frontera.
Por eso una confirmación única resulta insuficiente. Recibir la petición, aceptarla, reservar capacidad, programar conmutación óptica y entregar tráfico son actos diferentes, ejecutados por sistemas distintos y, a menudo, en tiempos distintos.
No intercambiar rutas reduce exposición, no dependencia
Basic Mode no distribuye información de enrutamiento entre CE y PE. El cliente obtiene el CPI remoto por configuración, un directorio u otro mecanismo propio del L1VPN. Dentro de la red del proveedor sí hay enrutamiento, y los PE pueden intercambiar información de pertenencia.
La separación protege el núcleo de un control externo directo y evita que el cliente tenga que aprender su topología. Pero cada solicitud sigue dependiendo de tablas PIT, membresías, reglas de conectividad, capacidad física y decisiones de admisión que el cliente no ve.
Una ruta puede calcularla el PE, un PCE o un sistema de gestión. Puede haber varios segmentos entre los mismos bordes. El proveedor incluso puede entregar una clave que nombre un segmento confidencial sin revelar sus nodos.
El diseño compra flexibilidad a cambio de una obligación probatoria. El proveedor no tiene que publicar el mapa, pero debe poder reconstruir qué política autorizó la solicitud, qué camino eligió, qué recurso reservó y qué estado leyó de los equipos. El cliente no necesita el mapa, pero sí una prueba del resultado que compró.
Una llave opaca abre un servicio, no una explicación
La política puede definirse por VPN o por conexión, y puede derivar del contrato comercial. También puede repartir recursos entre clientes. Estas facultades permiten ofrecer diferentes calidades sin exponer cómo se construyen.
El peligro aparece cuando la abstracción se usa como evidencia total. Una Path Key identifica algo, pero no prueba que el segmento conserve su composición. Un Resv confirma señalización, pero no muestra la revisión de política. Un atributo de protección expresa una solicitud, no la independencia real del respaldo. El estado “activo” en facturación no lee el cross-connect.
Se necesita una prueba de dos caras. La cara interna enlaza identificador de solicitud, política, cálculo, admisión, reserva, programación y lectura posterior. La cara externa enlaza extremos contratados, identidad remota, métrica acordada, protección de la carga y observación de entrega. Las caras pueden ocultarse campos mutuamente; no pueden referirse a conexiones diferentes.
El secreto topológico favorece a un lado
La red puede ocultar su interior porque no envía rutas al CE. Puede filtrar el Record Route Object, sustituir una dirección interna en Notify por la dirección del PE y representar un segmento precalculado con una clave.
El cliente no recibe una ocultación equivalente. El proveedor conoce al menos las direcciones y ubicaciones de los CE. Es necesario para vincular puertos, verificar que dos extremos pertenecen al mismo L1VPN y aplicar restricciones. El resto de la topología del cliente puede permanecer fuera de la vista, pero sus puntos de unión no.
No es una acusación; es una asignación de poder informativo. Las ubicaciones pueden revelar concentración operativa, centros críticos o una estrategia de redundancia. Deben tratarse como datos de servicio con finalidad, acceso mínimo, retención y auditoría.
En sentido inverso, ocultar el núcleo no autoriza a ocultar todo resultado. Se puede preservar la confidencialidad de los nodos y demostrar diversidad, rendimiento o recuperación mediante evidencia acotada. La topología secreta no debe convertir el SLA en una afirmación imposible de contrastar.
El alta contractual no firma los mensajes futuros
Un CE se identifica cuando se incorpora al contrato y se establece su canal de control. RFC 5253 advierte que esa identificación no autentica automáticamente a la entidad del plano de control. Para eso deben utilizarse los procedimientos de autenticación de RSVP-TE.
El contrato determina quién debería tener acceso. La configuración asigna direcciones y canales. La autenticación verifica la credencial del emisor de un mensaje. La integridad protege el mensaje. La autorización decide si una petición auténtica está permitida.
Un semáforo llamado “cliente confiable” pierde esos límites. Una credencial puede seguir viva después de revocarse el servicio. Un cliente legítimo puede pedir un par prohibido. Un mensaje íntegro puede terminar en una conexión física equivocada.
Tampoco basta con un canal físicamente separado. Puede considerarse seguro, pero el RFC exige que protecciones adicionales como IPsec estén disponibles para quien necesite más garantía. Si el canal se comparte, los mecanismos deben existir y aplicarse. Una separación de cables no es un registro criptográfico de cada intercambio.
El lugar del rechazo revela quién paga el intento
Las restricciones pueden aplicarse en el PE de ingreso o en el de egreso. Ambos puntos pueden impedir una conexión indebida. Sólo uno evita que una petición ya conocida como inválida recorra el núcleo.
RFC 5253 señala el desperdicio de señalización cuando la regla se aplica tarde. Los nodos intermedios ya procesaron el intento y quizá guardaron estado temporal. Un tablero que sólo cuenta “ataques bloqueados” puede celebrar un control que consume el máximo posible antes de funcionar.
Conviene medir dónde se rechazó, cuántos sistemas tocaron el intento, cuánto duró el estado provisional y si compitió con tráfico legítimo. Las reglas estables de elegibilidad deben acercarse al ingreso. El control final sigue siendo útil como defensa adicional, no como sustituto de la primera decisión.
La protección tiene combinaciones que el modo no promete
Basic Mode puede pedir recuperación del segmento PE-PE, protección de enlaces y resiliencia del canal de control. No puede expresar cualquier mezcla. Una petición de protección de enlace no protege de manera independiente sólo el acceso o sólo el núcleo. Tampoco combina, en ese esquema, recuperación de enlace en CE-PE con recuperación de segmento en PE-PE. La recuperación integral mediante doble conexión a PE distintos queda fuera de alcance.
“Protegido” debe nombrar la unidad de fallo: enlace de acceso, segmento interno, equipo, sitio o grupo de riesgo. Aceptar un objeto de protección no demuestra diversidad física. Recuperar señalización no demuestra que cambió la matriz óptica. Recuperar luz no demuestra que volvió la aplicación.
Cada fase necesita su reloj. Sin ellos, la disponibilidad agregada oculta qué autoridad incumplió su parte.
La dedicación óptica no evita toda entrega errónea
Una conexión óptica dedicada dificulta interceptar o insertar datos, y restringirla a un L1VPN añade aislamiento. Aun así, el RFC conserva la misconnection como amenaza. Un cross-connect equivocado puede llevar datos al consumidor incorrecto sin dejar de parecer “dedicado”.
La política que limita la pareja a CE del mismo L1VPN es necesaria, pero no observa el destino final de la señal. Para datos sensibles, el cliente debe proteger su propia capa, por ejemplo con IPsec cuando transporta IP.
La evidencia fuerte se construye desde ambos lados. El proveedor relee conmutación y recursos. El cliente autentica el extremo y prueba entrega. Ninguno certifica el dominio oculto del otro a partir de una sola respuesta de control.
Un servicio explicable conserva dos libros
El registro mínimo debe separar la versión contractual, el conjunto de CE elegibles, la credencial del canal, los extremos pedidos, la decisión de ingreso, el segmento y versión de cálculo, la admisión, la lectura de ambos bordes, el alcance de protección, la información filtrada y la prueba de entrega.
El cliente puede disputar un resultado sin exigir el mapa del núcleo. El proveedor puede demostrar que nunca cedió la ruta interna sin publicar ese mapa. Lo imprescindible es acordar antes del incidente qué prueba conecta ambos libros.
RFC 5253 no diluye la autoridad en un plano compartido. Crea una costura entre intención y ejecución. Mantenerla visible es lo que permite llamar servicio a un camino que, por diseño, una de las partes no puede ver.
Sources
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance