
Summary
- RFC 5223 asigna las opciones 137 de DHCPv4 y 51 de DHCPv6 a un único FQDN de descubrimiento LoST, codificado con etiquetas de RFC 1035. El nombre es entrada para DNS/U-NAPTR, no una dirección autenticada ni una respuesta de emergencia.
- La prueba operacional debe enlazar procedencia DHCP, análisis del campo, dominio, vista DNS, resultado U-NAPTR, servicio elegido, controles LoST, cartografía y desenlace de aplicación sin confundirlos.
La primera respuesta decide por dónde empieza la búsqueda
Antes de consultar una cartografía, el cliente tiene que saber a qué servicio preguntar. RFC 5223 permite que el acceso le entregue esa primera referencia mediante DHCP. El mecanismo parece pequeño: una opción contiene un dominio, el cliente lo acepta y continúa.
Pero elegir el dominio es ya una decisión de gobierno. Introduce al cliente en una zona DNS y en una cadena de delegaciones. Que las etiquetas tengan la longitud correcta y terminen en una raíz única demuestra que los bytes forman un nombre; no demuestra que el emisor tuviera mandato para elegirlo.
La norma conserva esa diferencia. La opción 137 de DHCPv4 y la 51 de DHCPv6 transportan un solo FQDN. Ese FQDN alimenta la resolución basada en DNS y U-NAPTR descrita por LoST y RFC 4848. La opción no contiene directamente la dirección IP del servidor, la URI final ni una declaración de autoridad.
“Descubierto” reúne demasiados verbos
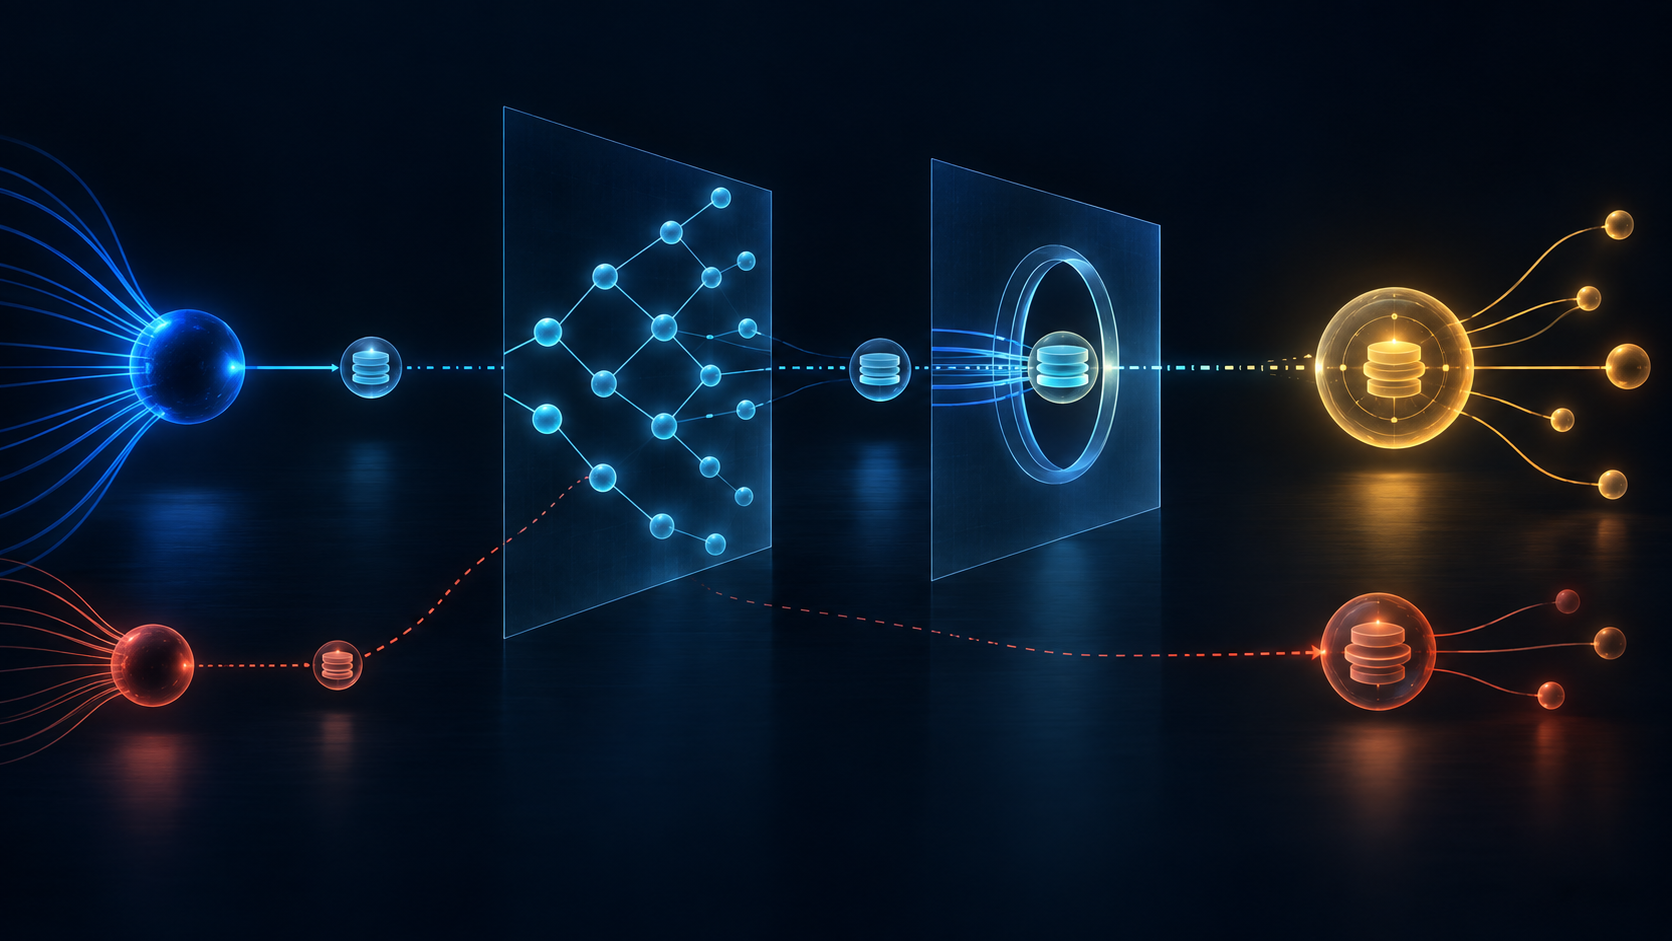
El nombre debe ser recibido, decodificado y atribuido. Después debe resolverse bajo una vista DNS concreta y en un momento concreto. U-NAPTR selecciona un servicio y una URI. El cliente llega entonces a una instancia cuya identidad y seguridad deben comprobarse. Solo después formula una petición LoST y evalúa la respuesta.
Cada verbo tiene un propietario y una caducidad. Un arrendamiento DHCP puede durar más que un TTL. El dominio puede seguir idéntico mientras cambian los registros. Un resolver dividido puede ofrecer otra respuesta. Una URI correcta puede terminar en un servidor no autenticado. Un servidor auténtico puede carecer de una cartografía utilizable.
RFC 5222 conserva todavía más estados: ubicación usada, origen, vigencia, límite y destino de servicio. El artículo existente sobre esa norma ya separa el resultado de cartografía de la atención de emergencia. Aquí la frontera es anterior: ni siquiera debe confundirse el dominio de descubrimiento con el servidor resultante.
El acceso no es necesariamente el operador del servicio
RFC 5223 contempla que la red de acceso despliegue un servidor LoST cercano o conozca a un tercero que lo haga. Esa flexibilidad mejora la capacidad de aprovisionar clientes. También reparte control entre organizaciones.
Quien configura DHCP puede no controlar el dominio. El titular del dominio puede delegar registros a otro proveedor. El operador LoST puede obtener cartografías de una fuente distinta. El destino de emergencia pertenece a otra institución. Una sola etiqueta de “servicio local” borra cuatro contratos.
El registro de gobernanza debe identificar quién aprobó el FQDN, quién administra la zona, quién publica U-NAPTR, qué identidad se espera del servicio y quién puede revocar un cambio. También debe explicar por qué dos accesos que atienden al mismo usuario ofrecen dominios diferentes. La proximidad técnica no concede autoridad jurídica u operacional.
Una respuesta insertada puede cambiar toda la cadena
La advertencia de seguridad del RFC es concreta: si un adversario modifica una respuesta DHCP o introduce otra, puede conducir al cliente hacia un servidor LoST bajo su control o darle una dirección inválida. El desvío ocurre antes de la consulta DNS elegida por la aplicación.
Por eso una resolución posterior sin errores no prueba que el punto inicial fuera legítimo. Y una respuesta DHCP legítima tampoco acredita los controles posteriores. Se necesitan evidencias distintas para el origen DHCP, la coherencia DNS, el procesamiento U-NAPTR, la identidad del servicio, las protecciones LoST y la frescura de la cartografía.
La telemetría debe conservar códigos de fallo separados: opción ausente, nombre mal codificado, dominio inesperado, NAPTR vacío, URI no válida, autenticación fallida, servidor sin respuesta, cartografía ausente y destino final inalcanzable. Agruparlo todo como fallo LoST impide reparar el plano correcto.
Cercanía y resiliencia no son sinónimos automáticos
El documento considera deseable situar un servidor cerca del host y señala un posible beneficio cuando una catástrofe vuelve intermitente la conectividad. Es una motivación de diseño, no un estudio de disponibilidad.
Un nodo cercano puede depender del mismo resolver remoto, de una delegación expirada o de una fuente de cartografía inaccesible. Puede estar topológicamente cerca y administrativamente fuera del acceso. Para probar resiliencia hay que observar la cadena completa bajo las averías previstas, no solo la latencia hasta una dirección resuelta.
La dirección debería exigir escenarios: pérdida del DHCP principal, respuestas competidoras, fallo del resolver, registros viejos, cambio de identidad, indisponibilidad de la instancia local y uso de configuración manual. Solo la evidencia de esas transiciones justifica una promesa de continuidad.
Lo que no se puede afirmar
Los documentos no prueban despliegue contemporáneo de las opciones 137 o 51, ni ataque, interrupción, defecto de producto o resultado de una llamada real. RFC 3315 fue la base DHCPv6 citada en 2008 y después fue sustituida por RFC 8415; ese cambio no constituye un censo de uso.
Tampoco se vuelve a evaluar aquí la validez de una cartografía de RFC 5222 o la llegada de ayuda. La conclusión se limita al descubrimiento: el acceso proporciona un nombre que inicia la resolución y no una autoridad que pueda hablar por todos los pasos posteriores.
Un recibo para reconstruir el camino
El recibo debe incluir red de acceso, versión y servidor DHCP observable, código, hash del campo, resultado de decodificación, FQDN, raíz, hora y arrendamiento, resolver y vista, registros U-NAPTR, TTL, URI y dirección elegidas, identidad del servicio, petición y respuesta LoST, antigüedad de cartografía y resultado posterior.
Los datos negativos importan: ausencia de opción, ofertas rivales, etiquetas inválidas, dominio cambiado, vistas distintas, TTL vencido, fallo de autenticación, reserva manual o servicio inaccesible. Definen dónde termina la promesa real.
El marco de Lu Heng obliga a atribuir. El acceso responde de DHCP; el administrador de dominio, de la delegación; el operador LoST, del servicio; la aplicación, del desenlace. La dirección necesita la cadena firmada por sus propios hechos, no una garantía imaginaria transferida desde la primera respuesta.
Sources
- RFC 5223: descubrimiento LoST mediante DHCP
- RFC 5222: protocolo LoST
- RFC 4848: localización de servicios basada en dominios
- RFC 5069: amenazas de la cartografía de emergencia
- RFC 2131: DHCP
- RFC 3315: DHCPv6 histórico
- RFC 8415: DHCPv6
- RFC 1035: nombres de dominio
- Lu Heng: la realidad, no la promoción, es el producto
- Lu Heng: prioridad del código en ejecución
- Lu Heng: el problema de agencia
Registro adicional
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance