
Summary
- RFC 5221 exige que la actualización dinámica y el control central de la selección de direcciones permitan políticas distintas por nodo, aplicación e interfaz y se coordinen con la selección del siguiente salto.
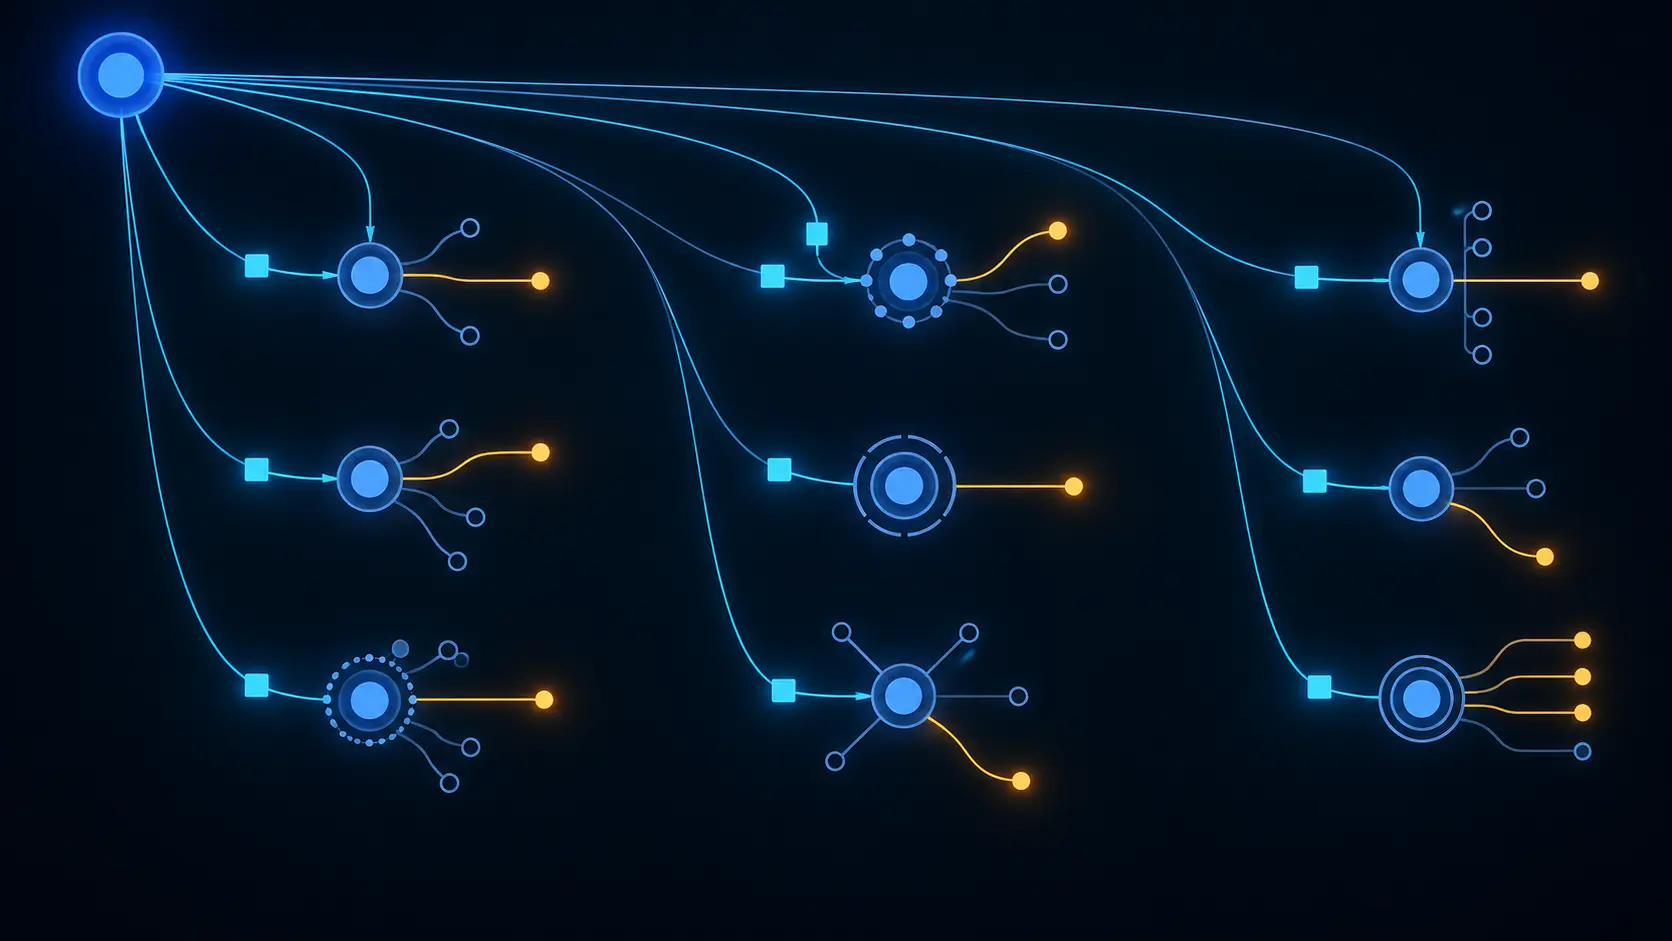
- La evidencia debe encadenar autoridad, integridad, entrega, alcance, instalación, estado de ruta, par de direcciones elegido, respuesta del extremo y resultado de aplicación; ninguna etapa hereda la prueba de la anterior.
Un despliegue uniforme puede producir decisiones desiguales
La consola central celebró que la versión nueva estaba instalada en el cien por cien de los sistemas. Sin embargo, un equipo tenía dos interfaces, otro ejecutaba una aplicación con requisitos propios y un tercero había aprendido un siguiente salto distinto después de la última observación del controlador. La misma tabla no describía la misma situación.
Ese es el problema de gobierno que hace vigente a RFC 5221. El documento no define un protocolo concreto de distribución. Enumera requisitos para mecanismos que actualicen las reglas predeterminadas de selección de direcciones. Pide actualización dinámica y control central, pero también comportamiento específico por nodo, por aplicación y por interfaz. Además, exige coordinación con la elección del siguiente salto.
La administración central proporciona una fuente común. No elimina la heterogeneidad del lugar donde se ejecuta la decisión. Confundir ambas cosas transforma la consistencia en una ilusión de corrección.
Entre publicar y comunicar hay varios estados
La política no debería representarse con una sola marca de “desplegada”. Primero debe existir un controlador autorizado para la población afectada. Después hay que conservar la integridad del objeto, entregarlo al nodo previsto e instalar la versión prevista. A continuación debe demostrarse que la regla corresponde a la aplicación y a la interfaz de la decisión.
Todavía faltan pasos. La preferencia tiene que coincidir con el estado de enrutamiento y el siguiente salto actuales. La pila debe seleccionar el par de origen y destino esperado. El par remoto debe ser alcanzable. La aplicación debe completar la tarea que justificó la política.
Una firma válida solo atribuye e integra un objeto; no demuestra que su autor tuviera autoridad sobre todas las aplicaciones. Un acuse de instalación no conserva por sí solo una excepción de interfaz. Una selección conforme a la tabla no prueba que la ruta siga disponible. Un flujo establecido tampoco prueba el resultado para el usuario.
La evidencia operativa debe conservar cada transición por separado, con hora, versión, alcance y responsable.
El sujeto de la regla importa tanto como la regla
RFC 5221 reconoce que puede ser necesario variar la política entre nodos, aplicaciones e interfaces. Un nodo puede ser una estación móvil y otro un servidor fijo. Una aplicación puede tolerar una conmutación y otra mantener sesiones prolongadas. Una interfaz puede conducir a un dominio con preferencias de ruta distintas de la otra.
Una tabla global que omite esas dimensiones no es neutral. Ha perdido parte del sujeto al que se aplica. Puede ser idéntica en todos los equipos y, precisamente por eso, ignorar diferencias que el requisito manda preservar.
También existe una carrera entre modelos. El controlador calcula con el estado que conoce. El nodo ve una interfaz aparecer, recibe nueva información de router o inicia una aplicación antes de que el modelo central converja. Ningún error de transporte es necesario: basta con que política y contexto representen instantes distintos.
Por eso el éxito no se mide solo por la uniformidad. Se mide por la capacidad de reconstruir por qué una regla concreta se aplicó a una decisión concreta.
La ruta y la dirección forman una sola decisión operativa
RFC 5221 pide coordinar la selección de direcciones con el siguiente salto. RFC 4191 muestra que un host puede recibir preferencias de router y rutas más específicas. Ninguno de los textos certifica que una implementación comercial combine correctamente esas señales. Sí establece que el auditor debe observar la composición.
Una regla de dirección puede preferir un origen o destino suponiendo una topología. El enrutamiento decide dónde se envía el paquete. Cuando las dos vistas tienen tiempos o ámbitos distintos, ambos componentes pueden superar sus controles internos y fallar juntos.
La unidad mínima de prueba es una traza de decisión: nodo, aplicación, interfaz, versión, regla coincidente, candidatos, par seleccionado, ruta, siguiente salto, instante, respuesta del par y resultado de aplicación. Sin esa traza, “política instalada” solo describe la existencia de un archivo.
El control central amplía la superficie de seguridad
RFC 5221 identifica la filtración de información de política, la inyección o modificación maliciosa capaz de redirigir tráfico y la denegación de servicio contra el controlador. Estos riesgos requieren autenticación e integridad, pero también una autorización que incluya alcance.
La operación necesita protección contra repetición, caducidad, procedencia de versiones, reglas de degradación segura, condiciones de reversión y conservación de excepciones locales. Si el controlador no está disponible, el sistema debe distinguir entre una política válida dentro de su periodo, una política obsoleta y la ausencia de una política necesaria.
Una versión firmada puede estar caducada. Un emisor auténtico puede no estar autorizado para una clase de aplicaciones. La seguridad no termina cuando el host acepta el objeto; termina cuando puede justificarse la decisión que ese objeto produjo.
Límites de la conclusión
RFC 5221 expresa requisitos y no demuestra una implantación. No acusa a un proveedor, no registra un incidente contemporáneo y no prueba que una red haya sufrido secuestro de política. RFC 3484 aporta el contexto histórico y fue sustituido por RFC 6724; este análisis no intenta recuperar su orden predeterminado.
Tampoco reutiliza el problema de redes semicerradas y camino de retorno de RFC 5220. No es una propuesta de clasificación de familias ni de carrera de conexiones. La conclusión se limita al plano de gestión: la recepción central no acredita alcance correcto, sincronía con el siguiente salto ni resultado de comunicación.
El recibo que falta
Cada cambio material debería producir un recibo con la identidad y autorización del controlador, aprobaciones, hash y versión, ámbitos de nodo, aplicación e interfaz, fechas de emisión y caducidad, entrega, instalación, excepciones, supuestos de ruta, trazas de decisiones, comportamiento sin controlador, umbrales de reversión y resultados observados.
Los datos negativos son parte del control. Versiones rechazadas, equipos atrasados, interfaces sin coincidencia, anulaciones locales, selecciones inesperadas, cambios de ruta, pares que no responden y mecanismos de reserva delimitan lo que la política realmente gobierna.
La orientación de Lu Heng hacia la realidad ejecutada y la atribución evita que una organización mezcle testimonios. El controlador acredita emisión. El equipo de plataforma acredita instalación. Operaciones de red acredita la ruta. La aplicación acredita el resultado. La dirección debe exigir la unión de esas pruebas y prohibir que una sustituya a las demás.
Sources
- RFC 5221: requisitos para mecanismos de selección de direcciones
- RFC 3484: selección predeterminada de direcciones IPv6
- RFC 6724: selección predeterminada de direcciones IPv6
- RFC 4191: preferencias de router y rutas específicas
- RFC 3493: interfaz básica de sockets para IPv6
- RFC 5220: problemas de la selección predeterminada
- Lu Heng: la realidad, no la promoción, es el producto
- Lu Heng: prioridad del código en ejecución
- Lu Heng: el problema de agencia en la gobernanza de Internet
Registro normativo adicional
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance