
Resumen
- RFC 5128 es un documento Informativo que describe mecanismos de travesía usados en su época; no certifica ni recomienda una implantación concreta.
- Un servidor de encuentro puede distribuir direcciones privadas y públicas, pero no validar una dirección privada declarada desde el intercambio público de registro.
- La misma dirección privada identifica máquinas distintas en hogares, empresas y dominios NAT independientes.
- Una sonda dirigida al candidato privado de un par puede llegar a otro equipo en la red local del emisor, incluso sin intención maliciosa.
- Un registro malicioso puede nombrar a una víctima y hacer que muchos pares concentren en ella sus intentos de conexión.
- Antes de la comunicación bidireccional autenticada deben limitarse paquetes, bytes, reintentos, destinos, procesamiento y estado.
- Una respuesta demuestra que algo respondió por un camino; no demuestra la persona, cuenta, organización ni derecho esperados.
- Autenticar sólo la IP de origen no basta porque la operación compatible con NAT tolera precisamente la reescritura de direcciones.
- La identidad superior debe autenticar el contenido de aplicación y quedar vinculada al camino seleccionado; el cifrado no elimina necesariamente el análisis de tráfico.
- El mapeo independiente del destino no equivale a filtrado independiente: reutilizar un tuple no autoriza a cualquier origen entrante.
- ICE y TURN aportan comprobaciones, nominación y relé, pero no convierten automáticamente la conectividad en identidad o resultado de negocio.
- El registro probatorio debe separar inscripción, descubrimiento, presupuesto de sondeo, camino, autenticación, autorización, recursos y resultado.
La flexibilidad del camino crea un límite de identidad
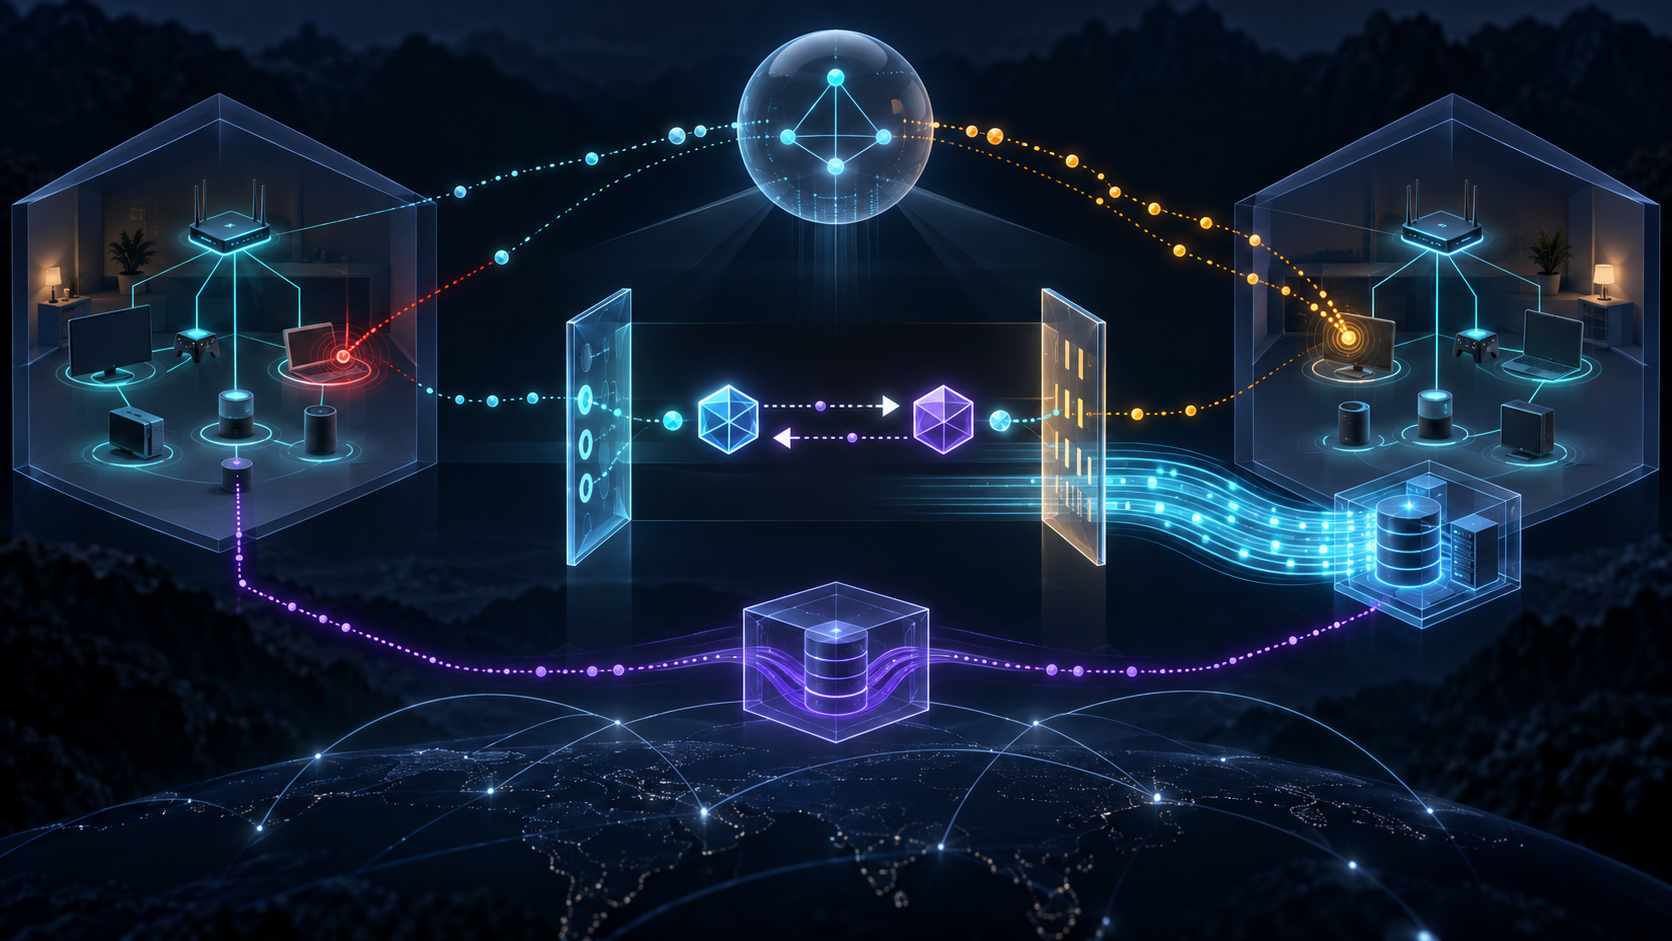
Una aplicación detrás de NAT puede anunciar una dirección que sólo tiene significado en su red local. El NAT crea otra representación hacia fuera. Un servicio de encuentro observa o distribuye esos valores para que los pares prueben caminos posibles. Sin esa flexibilidad, muchas conexiones no empezarían.
Pero el sistema no puede usar al mismo tiempo la mutabilidad de la dirección como mecanismo y su inmutabilidad como prueba de identidad. Si acepta reescrituras legítimas, una IP vista en un punto no explica por sí sola quién controla el extremo final. RFC 5128 expone el intento de un observador del camino de registrar una dirección alterada y atraer comunicaciones posteriores.
La respuesta adecuada opera por encima de la dirección. Las partes autentican los mensajes reales de la aplicación con credenciales ligadas a su identidad y, cuando procede, cifran el contenido. El protocolo debe relacionar identidad, sesión y contexto de transporte para que un cambio de camino no se convierta silenciosamente en un cambio de interlocutor.
El cifrado tiene también un perímetro. Puede proteger contenido e integridad, pero el volumen, el ritmo y la relación entre extremos pueden seguir visibles. La afirmación de confidencialidad necesita especificar qué observador y qué metadatos quedan fuera.
Dos redes privadas pueden interpretar el mismo número de forma distinta
Una dirección como 192.168.1.100 no viaja acompañada por el dominio administrativo donde adquirió significado. En la casa del registrante puede ser su portátil; en la red del receptor puede ser una impresora, una cámara o un servidor interno ajeno.
Cuando el receptor prueba el candidato privado, es su red la que resuelve el destino. El servidor de encuentro no puede mirar dentro de ambos dominios y certificar que la cadena de caracteres conserva el referente. Puede autenticar la cuenta que declaró el candidato y firmar la lista que entregó. Ninguno de esos recibos demuestra la máquina que recibirá el paquete en otra red privada.
La confusión puede ocurrir sin atacante. Por eso un paquete dirigido al host equivocado no prueba intención. Hace falta preservar quién registró qué, qué candidatos se revelaron, a quién, cuándo y cuál fue el resultado de autenticación. Sólo esa cronología permite distinguir coincidencia, error operativo y abuso.
Si el host equivocado responde, el peligro aumenta. El cuadro de mando puede marcar como éxito una apertura de socket o una transacción de control. Eso es evidencia de alcance. La identidad de aplicación sigue pendiente.
Antes de autenticar, el presupuesto debe ser pequeño y total
La travesía necesita tráfico inicial. La cuestión no es prohibir toda sonda, sino limitar lo que una dirección no verificada puede ordenar al resto del sistema. RFC 5128 pide reducir tamaño y ritmo de los mensajes hacia destinos recién descubiertos.
El límite debe incluir número de candidatos, paquetes, bytes, reintentos, intervalo, vida del estado y concurrencia. También CPU, memoria, temporizadores, registros y preparación de relé: un datagrama mínimo puede desencadenar una tarea interna costosa.
Los límites por sesión son insuficientes si muchas sesiones apuntan al mismo blanco. Un registrante puede publicar una dirección de víctima; cada par envía poco, pero el agregado se concentra. El control debe sumar por destino, prefijo, cuenta y objeto de encuentro, además de aplicar cuotas por emisor.
La autenticación no es la última compuerta. Un par identificado puede carecer de permiso para reservar un relé de gran capacidad, solicitar un objeto voluminoso o iniciar cálculo prolongado. Identidad, autorización y compromiso material necesitan tres recibos distintos.
El encuentro coordina declaraciones, no otorga verdad universal
El servidor de encuentro resuelve un problema real: ayuda a dos partes que no conocen sus representaciones externas. Puede observar un tuple reflexivo, vincular candidatos a una sesión y distribuirlos con caducidad.
Su autoridad termina en lo que observó e hizo. Un recibo de inscripción prueba una declaración. Un recibo de descubrimiento prueba la lista entregada. El camino elegido depende de mapeo, filtrado, hairpin, temporización y topología. La autenticación superior prueba al par dentro de su protocolo. El resultado prueba que la aplicación cumplió su propósito.
Conservar la procedencia de cada candidato —host declarado, dirección observada, candidato reflexivo, asignación de relé— evita que todas las direcciones parezcan equivalentes. La procedencia no garantiza control, pero permite investigar decisiones y definir prioridades prudentes.
Una institución sana no obliga al encuentro a convertirse en autoridad global de identidad. Le exige proteger su propio registro, hacer explícita la incertidumbre, limitar amplificación y entregar suficiente trazabilidad. La aplicación conserva la responsabilidad de reconocer y autorizar a su interlocutor.
Mapeo y filtrado no son el mismo comportamiento
El hole punching se beneficia de un mapeo independiente del destino: un extremo interno puede reutilizar el mismo tuple externo al contactar con remotos diferentes. Cuando el mapeo depende del destino, la predicción compartida con el par puede dejar de ser válida.
Ese dato no describe el filtro. El NAT puede conservar el mismo mapeo y permitir respuestas sólo desde direcciones a las que el host interno envió antes. Llamarlo “abierto” mezcla la asignación del tuple con la política de procedencia entrante.
El hairpin es otra propiedad. Dos pares detrás de NAT inferiores distintos pueden compartir un NAT superior. Aunque ambos conozcan los candidatos públicos, el superior debe devolver hacia dentro el tráfico dirigido a su propia representación externa. Sin hairpin, el mapa existe y el camino directo no.
La inversión de conexión funciona sólo cuando uno de los extremos es público. El relé es fiable si ambos alcanzan el servidor, a cambio de ancho de banda, procesamiento y a menudo latencia. El éxito directo no es una virtud absoluta; es el resultado condicionado de varias propiedades que deben observarse por separado.
La comprobación de conectividad tiene un alcance preciso
Una comprobación ICE con credenciales establece propiedades relevantes de la pareja candidata y de las credenciales breves de esa sesión. No debe describirse como prueba de una persona o entidad fuera de ese alcance. La aplicación debe unir después el transporte a su identidad duradera.
La nominación puede cambiar. Movilidad, rebinding, recuperación o cambio a TURN modifican el camino. El protocolo debe decidir si mantiene la autenticación, usa un vínculo de canal o exige una nueva. Una interfaz que arrastra la insignia de identidad al nuevo tuple sin registrar esa decisión presenta certeza simbólica.
TURN ilustra por qué relé y desconfianza no son sinónimos. La asignación, permisos, canales y expiración ofrecen controles explícitos. Autenticar la relación cliente-relé no autentica por sí solo al par remoto, pero el camino puede ser más visible y estable que una ruta directa accidental.
La medición útil compara los caminos por identidad verificada, autorización, coste, latencia, pérdida, resiliencia y resultado. Contar intermediarios no sustituye ninguna de esas dimensiones.
Los protocolos posteriores conservaron la escalera de evidencia
RFC 5389 redefinió STUN como utilidad de protocolo y dejó atrás la idea de una clasificación NAT duradera como garantía. RFC 8445 organiza candidatos, listas de comprobación y nominación. RFC 8656 especifica el ciclo de TURN. RFC 8835 muestra su uso en WebRTC.
Más maquinaria genera más recibos posibles, no una sola verdad. Candidato anunciado, pareja formada, verificación superada, pareja nominada, identidad autenticada, acción autorizada, recurso reservado y dato entregado son eventos diferentes.
El sistema de operaciones debe conservar el fallo exacto. Un contador genérico de “problema NAT” no distingue dirección privada solapada, filtro incompatible, falta de hairpin, credencial vencida, rechazo de autorización, relé sin capacidad o resultado de aplicación fallido.
Lo que permite afirmar el expediente
RFC Editor y Datatracker acreditan la publicación e historia de RFC 5128. El documento acredita mecanismos y riesgos descritos en aquel momento y aclara que no los respalda. Las RFC relacionadas delimitan terminología y evolución de NAT, STUN, ICE, TURN, UDP y WebRTC.
No acreditan la frecuencia actual de direcciones erróneas, el factor de amplificación de un servicio, la implantación de hairpin, ni tasas universales de camino directo o relé. No hay en el paquete un censo de productos, incidente contemporáneo ni resultado de usuario medido.
La norma informa el diseño. La realidad en ejecución exige configuración, trazas, transcripciones autenticadas, contabilidad de recursos y resultados. Citar el estándar en lugar de aportar esos datos convertiría autoridad documental en sustituto de observación.
Fuentes
- https://www.rfc-editor.org/rfc/rfc5128.html
- https://www.rfc-editor.org/rfc/rfc5128.txt
- https://www.rfc-editor.org/info/rfc5128
- https://datatracker.ietf.org/doc/rfc5128/
- https://datatracker.ietf.org/doc/rfc5128/history/
- https://www.rfc-editor.org/errata_search.php?rfc=5128
- https://www.rfc-editor.org/rfc/rfc2663.html
- https://www.rfc-editor.org/rfc/rfc3022.html
- https://www.rfc-editor.org/rfc/rfc3235.html
- https://www.rfc-editor.org/rfc/rfc3424.html
- https://www.rfc-editor.org/rfc/rfc3489.html
- https://www.rfc-editor.org/rfc/rfc4787.html
- https://www.rfc-editor.org/rfc/rfc5389.html
- https://www.rfc-editor.org/rfc/rfc5245.html
- https://www.rfc-editor.org/rfc/rfc5766.html
- https://www.rfc-editor.org/rfc/rfc6544.html
- https://www.rfc-editor.org/rfc/rfc6887.html
- https://www.rfc-editor.org/rfc/rfc7857.html
- https://www.rfc-editor.org/rfc/rfc8085.html
- https://www.rfc-editor.org/rfc/rfc8445.html
- https://www.rfc-editor.org/rfc/rfc8656.html
- https://www.rfc-editor.org/rfc/rfc8835.html
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance