
Resumen
- RFC 862 definió que UDP Echo devolviera los datos recibidos; RFC 864 hizo que UDP Chargen ignorara la entrada y respondiera una vez con entre cero y 512 caracteres.
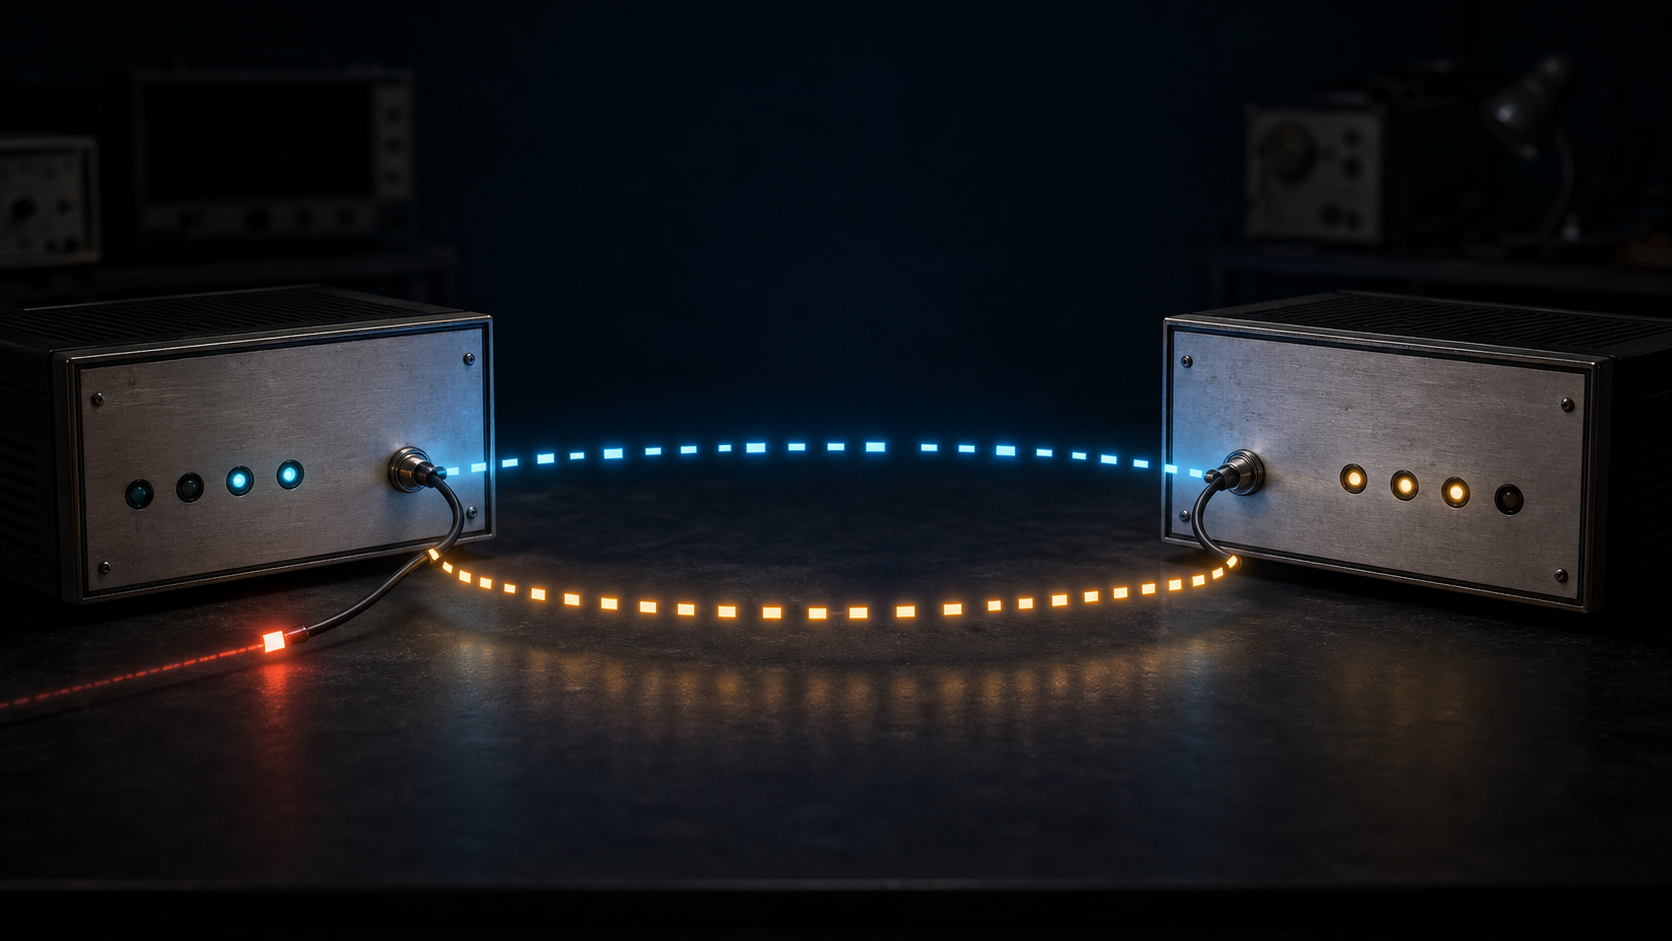
- Al falsificar como origen el servicio Echo, el primer datagrama lograba que Chargen le respondiera; Echo devolvía esos bytes a Chargen y cerraba una secuencia que ya no necesitaba al iniciador.
- BCP 38 describió el caso y situó el control en la exposición y la validación del prefijo de origen; la práctica posterior distinguió además topología, autenticación del par, límites y corte de realimentación.
Una orden por golpe no garantizó el silencio
La traza vista desde Character Generator parece disciplinada. Llega un datagrama, sale uno. La traza de Echo muestra lo mismo. El fallo no está en que un programa desobedezca el número permitido, sino en que el resultado de cada programa activa al otro.
El primer paquete declara como origen la dirección y el puerto de Echo. Chargen toma ese dato como lugar de respuesta y genera caracteres. Echo los recibe y aplica su única regla: devolver el contenido a quien figura como origen. Ese origen es Chargen. La respuesta vuelve así al punto inicial bajo la apariencia de una petición nueva.
Quien puso en marcha el intercambio puede apagar su transmisor. No hace falta una difusión dirigida que copie el paquete a muchos equipos. Tampoco hace falta sostener una tasa propia. Dos destinos unicast mantienen el trabajo porque cada consecuencia renueva su causa.
Herramientas mínimas para una red que se estaba construyendo
RFC 862 describió Echo en 1983 como servicio de depuración y medida. En TCP, el servidor devolvía datos hasta que el cliente cerraba. En UDP, el puerto 7 recibía un datagrama y enviaba su contenido dentro de una contestación.
RFC 864 definió Character Generator con una finalidad semejante. Su servicio TCP producía una secuencia continua bajo el control de flujo de TCP. El servicio UDP del puerto 19 desechaba la entrada, elegía al azar una longitud de cero a 512 caracteres y emitía una respuesta. No mantenía historia entre solicitudes.
La falta de estado era parte de la utilidad. Un operador podía comprobar transporte y representación sin negociar una sesión compleja. Pero también faltaba el dato necesario para reconocer que la supuesta petición era la respuesta anterior del mismo servicio tras pasar por Echo.
RFC 768 aportaba el transporte mínimo: puertos de origen y destino, longitud y suma de comprobación. El puerto de origen podía indicar dónde debía regresar la respuesta. UDP no creaba antes una relación duradera ni una identidad autenticada.
La cota pertenecía a una función, no al circuito
RFC 864 sostuvo que Chargen no debía enviar más deprisa que la llegada de solicitudes porque producía un único datagrama por cada uno recibido. La afirmación es cierta dentro de la función. Una invocación no produce por sí sola una segunda respuesta.
Sin embargo, la salida de una función puede entrar en otra. Si la segunda devuelve su salida a la primera, la respuesta única ocupa un lado de un ciclo. El límite local sigue cumpliéndose mientras el número de invocaciones del sistema queda sin límite predeterminado.
Por eso un control basado sólo en contadores por proceso ofrece seguridad aparente. Hay que seguir el destino de la salida y reconstruir causalidad. Dos registros normales se convierten en evidencia del bucle cuando la respuesta A antecede y provoca la petición B, y la respuesta B provoca la siguiente petición A.
BCP 38 dejó constancia del montaje
RFC 2827, BCP 38, utilizó justamente la conexión entre un Character Generator y un Echo de otro sitio para explicar los ataques UDP con dirección de origen falsa. No es una inferencia basada sólo en los dos RFC originales; el bucle quedó documentado como problema operativo.
La primera defensa que señaló fue limitar exposición. Los puertos de diagnóstico no debían ser alcanzables desde fuera de la red administrativa. Al retirar el camino externo se impide que un tercero obtenga la autoridad de provocar respuestas.
La segunda defensa fue filtrar cerca del origen. Cuando un proveedor recibe tráfico de un cliente, puede rechazar fuentes que no pertenezcan a los prefijos que ese cliente anuncia legítimamente. La red evita exportar una identidad que contradice la información local disponible en la frontera.
La palabra ingreso se refiere a la entrada desde el cliente al proveedor, antes de que el paquete viaje hacia la víctima. El control funciona porque ese punto conoce mejor que un destino distante qué direcciones puede reclamar el cliente.
Validar una ruta no autentica un equipo
El propio RFC 2827 fija el límite. Un host puede suplantar a otro dentro del mismo prefijo permitido y atravesar el filtro. También puede inundar usando su dirección verdadera. La prueba reduce el espacio de falsificación, pero no convierte el campo de origen en credencial.
Las redes con múltiples proveedores y rutas asimétricas añaden otra elección. RFC 3704 explica comprobación inversa estricta, ruta factible, modo laxo y listas de acceso. La prueba estricta espera que la mejor ruta de vuelta coincida con la interfaz de llegada; un trayecto legítimo asimétrico puede no cumplirlo.
El modo laxo rechaza fuentes ausentes de la tabla pero tolera más engaño. La ruta factible reconoce más alternativas si dispone de información suficiente. Las listas explícitas son claras pero exigen mantenimiento. La política debe declarar tanto el método como la topología que hace válida su conclusión.
Poner memoria donde UDP no la trae
RFC 8085 convirtió la experiencia en guía general. Conectar localmente un socket UDP puede filtrar lo que entrega el sistema, pero no avisa al otro extremo ni crea una asociación autenticada. Si la aplicación necesita un origen concreto, debe verificarlo por sí misma o exigir que el sistema lo haga.
UDP tampoco ofrece control de flujo. Las aplicaciones deben evitar que solicitudes pequeñas provoquen respuestas muy grandes, no deben usar la IP de origen como autenticación y han de restringir o autenticar operaciones costosas. Límites de tasa y disyuntores añaden una memoria de decisión: aunque este datagrama tenga forma válida, ¿sigue existiendo una razón para responder?
Cada control cubre un hecho distinto. Cerrar la exposición no limpia una red interna comprometida. Filtrar prefijos no identifica el host. Limitar reduce carga sin corregir la mentira. Para un diagnóstico sin usuarios externos previstos, no abrirlo suele ser más sólido que añadir una identidad compleja.
IANA conserva una cita, no un permiso
El registro IANA de nombres de servicio y puertos de transporte mantiene echo en el puerto 7 y chargen en el 19 para TCP y UDP. La numeración hizo posible que implementaciones independientes buscaran la misma prueba.
No demuestra que un host actual ejecute el servicio, que sea accesible o que cumpla la especificación. El número es un indicio de espacio de nombres. Para afirmar que existe un bucle hacen falta dirección, tiempos, datos, propiedad de los extremos y vínculo causal entre contestación y petición siguiente.
El control está entre las piezas
Echo y Chargen eran mecanismos transparentes. El peligro apareció cuando una identidad falsa unió dos derechos de respuesta. Cada servicio veía una petición válida en su pequeño mundo; ninguno veía el circuito suficiente para decidir que había que detenerlo.
La lección no es prohibir todo diseño sin estado. Es revisar si una salida puede volver como entrada, qué evidencia dirige una respuesta, quién puede retirar el permiso y qué observación une hechos distribuidos. Una cifra por componente no sustituye esa revisión.
Internet repartió esas funciones: el operador controla alcance, la red de acceso limita afirmaciones de origen, la aplicación valida al par y el coste, y la telemetría recompone la cadena. Una regla acotada sólo produce un sistema acotado cuando algún límite puede demostrar dónde termina el efecto.
Fuentes y límites de evidencia
- https://www.rfc-editor.org/rfc/rfc768.html
- https://www.rfc-editor.org/rfc/rfc862.html
- https://www.rfc-editor.org/rfc/rfc864.html
- https://www.rfc-editor.org/rfc/rfc2827.html
- https://www.rfc-editor.org/rfc/rfc3704.html
- https://www.rfc-editor.org/rfc/rfc8085.html
- https://www.iana.org/assignments/service-names-port-numbers/service-names-port-numbers.csv
Las fuentes establecen semántica, ejemplo histórico y familias de control. No miden exposición actual, frecuencia, multiplicador medio ni despliegue mundial de BCP 38. El texto no convierte el mecanismo documentado en una estadística contemporánea.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance