
Resumen
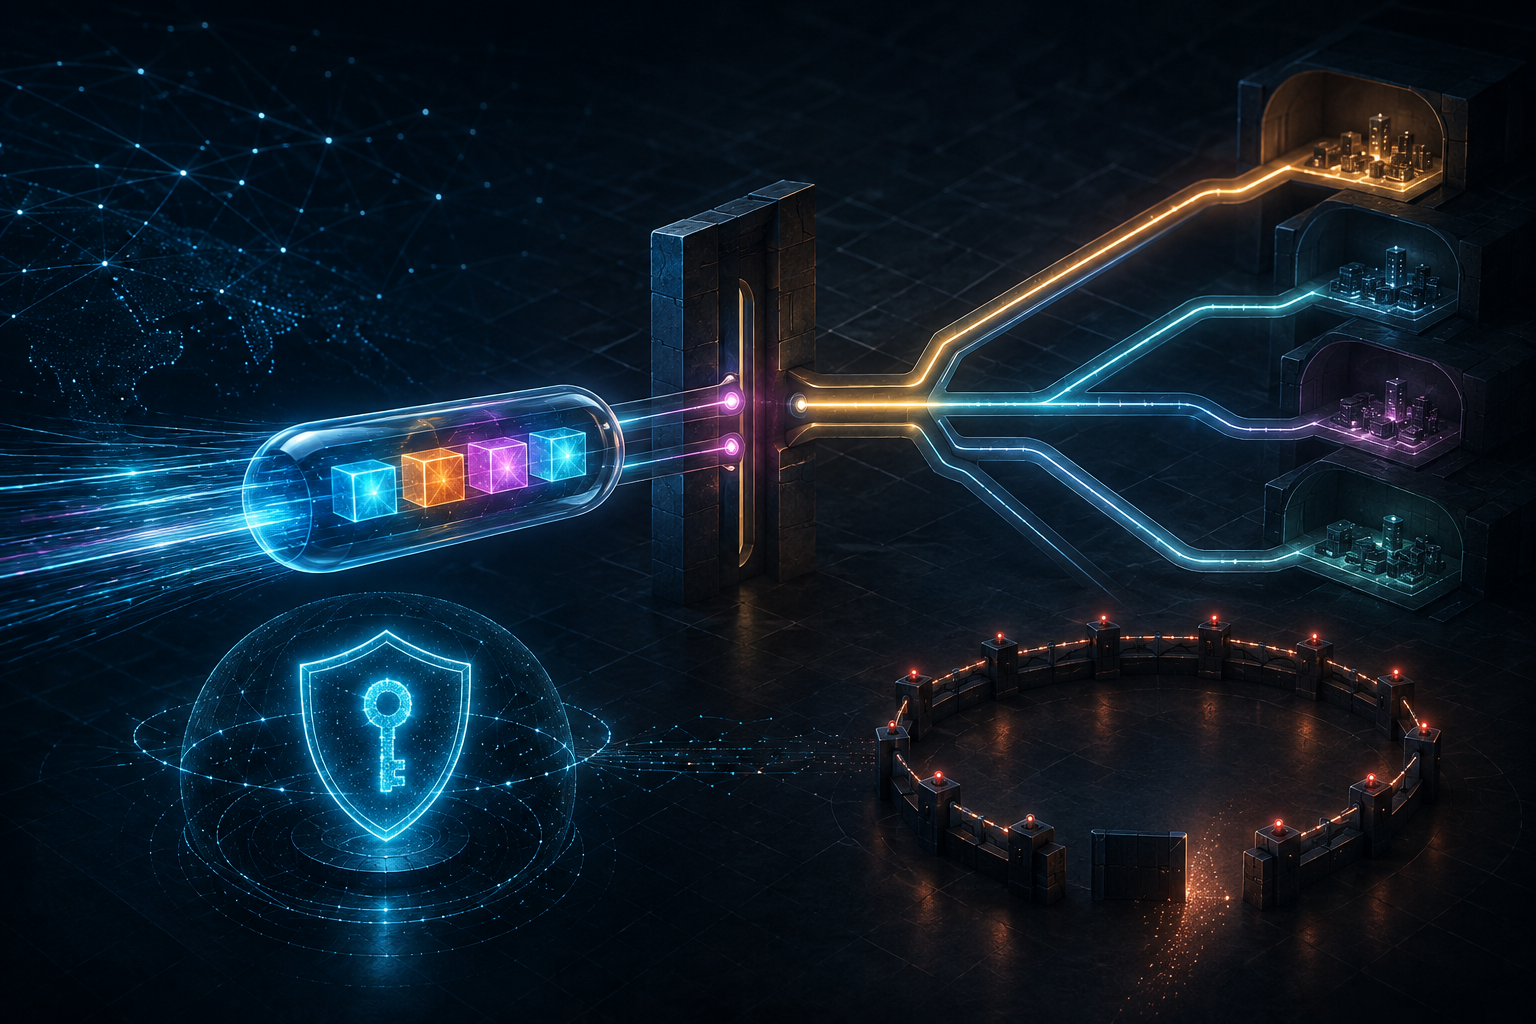
- La opción experimental de RFC 9837 transporta 32 bits que identifican una entrada FIB del PE de salida; identifica el tratamiento, no la identidad ni la autoridad del remitente.
- En Internet global el túnel exige AH o ESP. En un dominio limitado, todos los bordes dependen de ACL explícitas, una defensa que el propio RFC describe como fail-open.
- El procesamiento debe estar desactivado de fábrica. Despliegue, colisiones, seguridad, escala, interoperabilidad y observabilidad aún necesitan resultados publicados.
Un operador puede demostrar que un paquete llegó a la VPN correcta y, al mismo tiempo, no haber demostrado que ese paquete tenía derecho a entrar.
Esa paradoja aparente desaparece al leer RFC 9837 como un mapa de autoridades. El documento, publicado en agosto de 2025, es Experimental. Su registro editorial confirma consenso y revisión; RFC 7841 impide confundir esa condición con un estándar desplegado.
La opción sigue el formato de IPv6: tipo 0x5E, longitud cuatro y 32 bits de información de servicio. El PE de entrada encapsula los datos del cliente; el PE de salida usa el valor para hallar una entrada FIB que decide el reenvío hacia el CE. Si la entrada no existe, descarta.
El paquete expresa una elección, no un permiso
El campo puede ser correcto aunque el emisor sea un impostor. Por eso RFC 9837 define la política de seguridad fuera del selector. En el Internet global exige que el túnel esté protegido por AH o ESP. La evidencia relevante es la asociación de seguridad y el par autenticado, no la mera presencia de cuatro bytes.
En un dominio limitado, cada borde debe descartar mediante ACL los paquetes que traen la opción y apuntan a una interfaz interna. RFC 8799 ofrece el vocabulario del dominio limitado. El borrador Safe(r) Limited Domains analiza fail-open y fail-closed, pero no es un RFC.
El control es fail-open porque no aparece solo: alguien debe conocer todos los bordes y configurar cada uno. “Solo se usa dentro” no basta. La prueba requiere inventario, versión de regla, instalación observada y una sonda externa por entrada. Una adquisición, un enlace temporal o una interfaz de mantenimiento pueden abrir un borde que el diagrama antiguo no conocía.
RFC 6169 recuerda que los túneles pueden eludir controles colocados en la capa equivocada. Ver el paquete en el PE de salida prueba una ruta exitosa, no la ausencia de otras rutas de inyección.
La FIB también necesita procedencia
RFC 9837 admite que la FIB se cargue por CLI, por un controlador con PCEP o NETCONF, o por un protocolo de enrutamiento. No define las extensiones de ese protocolo. La semántica del mismo número puede cambiar con una entrada ausente, antigua o reasignada.
RFC 8342 separa estado solicitado, previsto y operativo. Un 200 OK del controlador no demuestra programación del plano de datos; una entrada instalada tampoco revela quién aprobó el cliente asociado.
BGP/MPLS VPN, EVPN y SRv6 resuelven el transporte de contexto por otras vías. No certifican este método. RFC 2473 aporta la base de túneles IPv6, pero la autorización sigue siendo local.
Un código experimental exige una salida
El registro de IANA sitúa 0x5E en el espacio experimental. Otra prueba puede usar el mismo valor. Si el contexto no está aislado, el receptor puede interpretar el paquete de un experimento como si perteneciera al otro. El RFC exige por ello procesamiento desactivado por defecto y activación explícita.
También pide publicar resultados: esfuerzo de despliegue, sincronización, cambios de hardware, coste y eficacia de ACL, origen de la FIB, escala, dos implementaciones interoperables y visibilidad de PING, TRACEROUTE, Wireshark y TCPDUMP. El experimento no termina cuando el primer paquete cruza; empieza entonces la contabilidad de sus límites.
La propuesta de Heng Lu sobre especificación mínima y decisión futura localizada encaja aquí: compartir el formato, no centralizar la decisión de admisión. La primacía del código en ejecución exige mediciones. El criterio de realidad antes que defensa obliga a decir lo que falta: no hemos probado ningún operador, producto o incidente.
Fuentes
- https://www.rfc-editor.org/rfc/rfc9837.html
- https://www.rfc-editor.org/info/rfc9837
- https://www.rfc-editor.org/rfc/rfc8200.html
- https://www.rfc-editor.org/rfc/rfc7841.html
- https://www.rfc-editor.org/rfc/rfc2473.html
- https://www.rfc-editor.org/rfc/rfc6169.html
- https://www.rfc-editor.org/rfc/rfc4302.html
- https://www.rfc-editor.org/rfc/rfc4303.html
- https://www.rfc-editor.org/rfc/rfc8799.html
- https://datatracker.ietf.org/doc/html/draft-wkumari-intarea-safe-limited-domains-04
- https://www.iana.org/assignments/ipv6-parameters/ipv6-parameters.xhtml
- https://www.rfc-editor.org/rfc/rfc4364.html
- https://www.rfc-editor.org/rfc/rfc7432.html
- https://www.rfc-editor.org/rfc/rfc8986.html
- https://www.rfc-editor.org/rfc/rfc5440.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8342.html
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-why-btw-media-exists-and-why-reality-not-advocacy-is-the-product/
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance