
Resumen
- El NIST publicó el borrador público inicial de IR 8613 el 21 de agosto de 2026 y recibe comentarios hasta el 5 de octubre. Sus 23 áreas de dificultad son una taxonomía del grupo de trabajo, no una medición de incidentes ni una acusación contra proveedores concretos.
- El documento diferencia la estrategia en la que el cliente coordina varias nubes de una oferta multicloud empaquetada y administrada por un proveedor. En la segunda, la gestión de la integración cambia de manos, pero la prueba del perímetro autorizado no aparece por arte de magia.
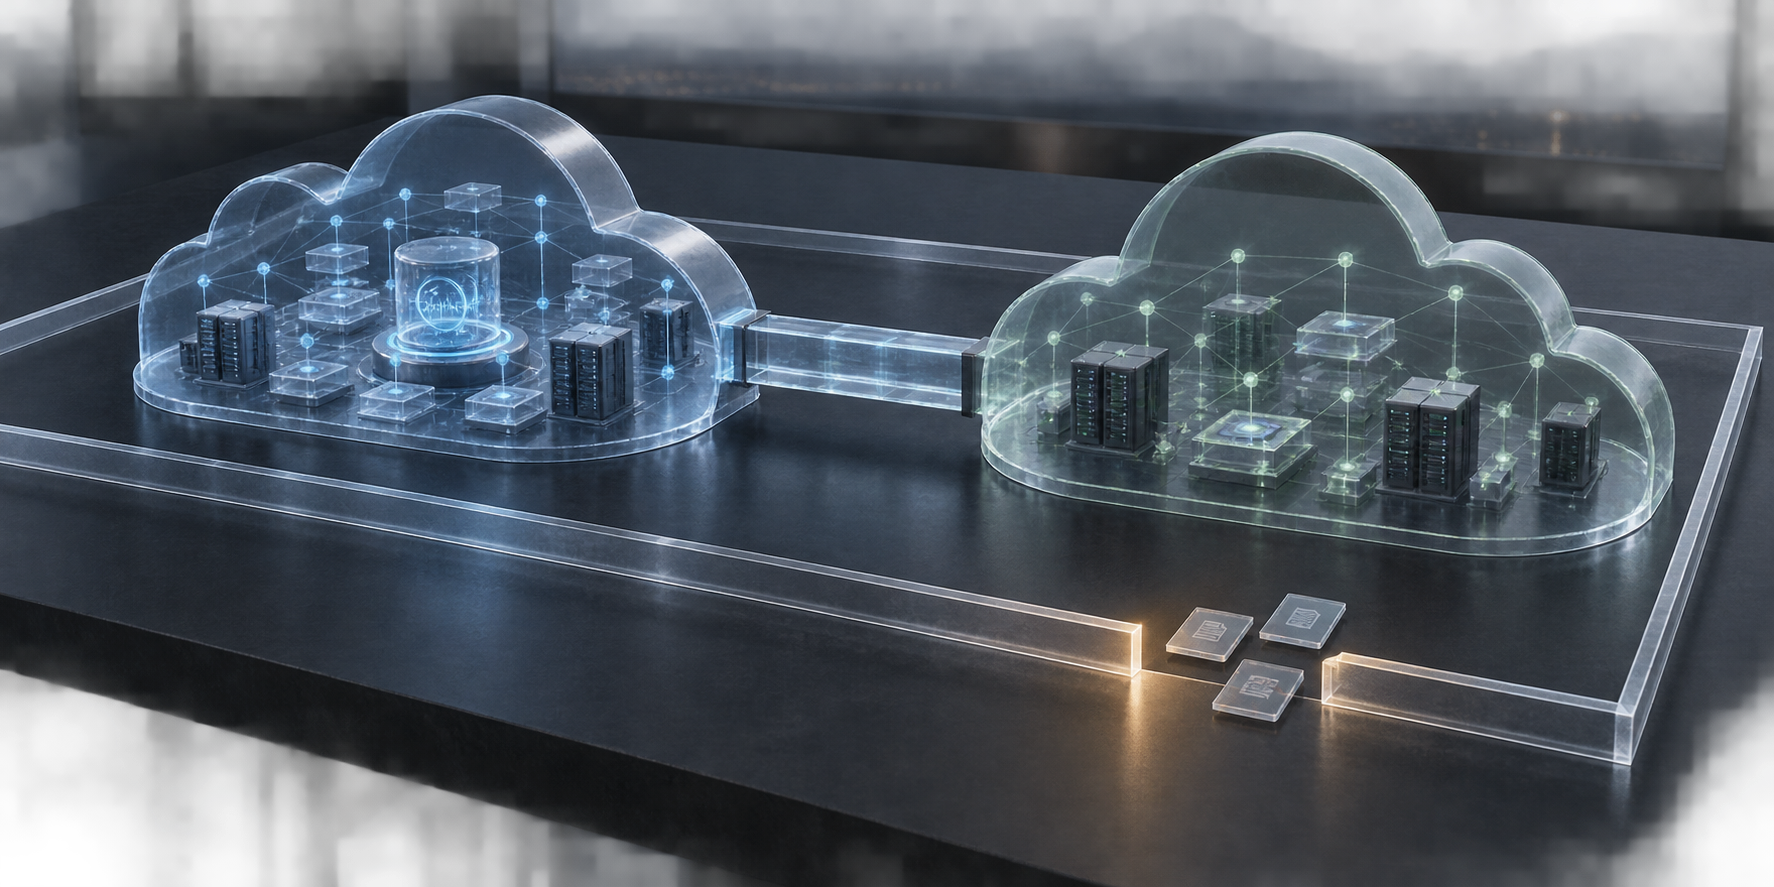
- La tabla CS-110 del anexo A.10 muestra por qué importan las redes, una función de registro situada en una sola oferta y las rutas de interconexión. El mapa de evidencia sugerido aquí es una propuesta editorial, no un requisito formal del NIST.
Una organización puede recibir una factura, una consola y una promesa de servicio para una solución que funciona sobre varias ofertas de nube. Sin embargo, el responsable de aceptar el riesgo no autoriza una factura. Necesita saber dónde empieza y termina el sistema evaluado, qué parte registra los hechos de seguridad y qué controles se heredan realmente de cada proveedor. Si esos datos están mezclados bajo una sola marca, la facilidad de uso puede ocultar un vacío documental.
La versión inicial abierta a comentarios de Multi-Cloud Architecture Challenges: Security and Compliance Implications pone nombre a ese vacío. El grupo público de seguridad multicloud del NIST consolidó 23 áreas de dificultad y destacó fricciones en identidad y acceso, telemetría, configuración, protección de datos y autorización. No ofreció una arquitectura obligatoria ni una lista de productos aprobados. El informe es descriptivo, no exhaustivo y todavía no es definitivo; el plazo para comentar termina el 5 de octubre.
La definición operativa merece atención. Si el cliente escoge servicios de varias compañías y conecta sus entornos, también organiza las políticas, el gobierno y el movimiento de datos entre ellos. Si compra un servicio multicloud empaquetado, el proveedor se encarga de coordinar esas piezas. IR 8613 se centra sobre todo en esta segunda situación. Esa transferencia de trabajo técnico no equivale necesariamente a una transferencia de información suficiente para que el cliente o la autoridad correspondiente documenten qué se ha evaluado.
El NIST plantea una asimetría concreta: en un entorno sujeto a evaluación, una función puede estar dentro del perímetro de autorización de una oferta y fuera del de otra. Cumplir la misma exigencia puede requerir una configuración distinta o un control compensatorio. No es una sentencia sobre ningún proveedor mencionado por el mercado. Es una razón para evitar una inferencia demasiado cómoda: que todas las piezas de un servicio combinado comparten automáticamente la misma cobertura porque se venden juntas.
El ejemplo CS-110 del anexo sitúa la discusión en la arquitectura. Las redes privadas pueden tener alcances diferentes. El sistema de registros centralizados puede existir solo en una de las ofertas. Las conexiones entre ambas pueden depender de circuitos dedicados o túneles que atraviesan internet. El documento pide describir esas diferencias y atribuirlas al despliegue correcto. La siguiente dificultad en la tabla se refiere al cumplimiento desigual de un mismo control, como el registro de eventos. Un panel que reúne datos no demuestra por sí solo que cada fuente tenga el mismo nivel de acceso, retención o control.
También hay un límite legítimo para la transparencia. Un cliente puede no recibir planos detallados del funcionamiento interno del proveedor, sea por motivos de seguridad o de propiedad de la infraestructura. La respuesta no tiene que ser exigir secretos técnicos. La pregunta útil es qué documentos acotados, versiones, evidencias de controles y posibilidades de verificación bastan para decidir sobre el sistema que el cliente opera. El grafo analítico del NIST vincula una frontera indefinida con la confusión sobre controles heredados y, después, con políticas y configuraciones inconsistentes.
Ese vínculo es un modelo elaborado por el grupo, no una estadística de fallos reales.
Por ello, la novedad no consiste en afirmar que «multicloud es complejo». Consiste en separar dos logros que suelen presentarse como uno: hacer funcionar las piezas y demostrar hasta dónde llega la autorización. Una solución administrada puede conseguir lo primero. Para lo segundo hacen falta la identidad de cada oferta, la función que aporta, las conexiones que la cambian y el documento que sostiene cada afirmación de control. El borrador abre un espacio para discutir esa cadena antes de que su redacción se cierre.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance