
Resumen
- Un ticket de sesión permitió que el cliente custodiara un paquete opaco con el estado necesario para reanudar TLS. Custodia no significaba lectura ni mando: el servidor conservaba las claves y la decisión de aceptarlo.
- La optimización sustituyó muchos registros por cliente por un conjunto menor de claves mucho más sensibles. Su alcance, rotación, destrucción y vía de negociación completa definían el riesgo real.
Volver con el recuerdo ajeno
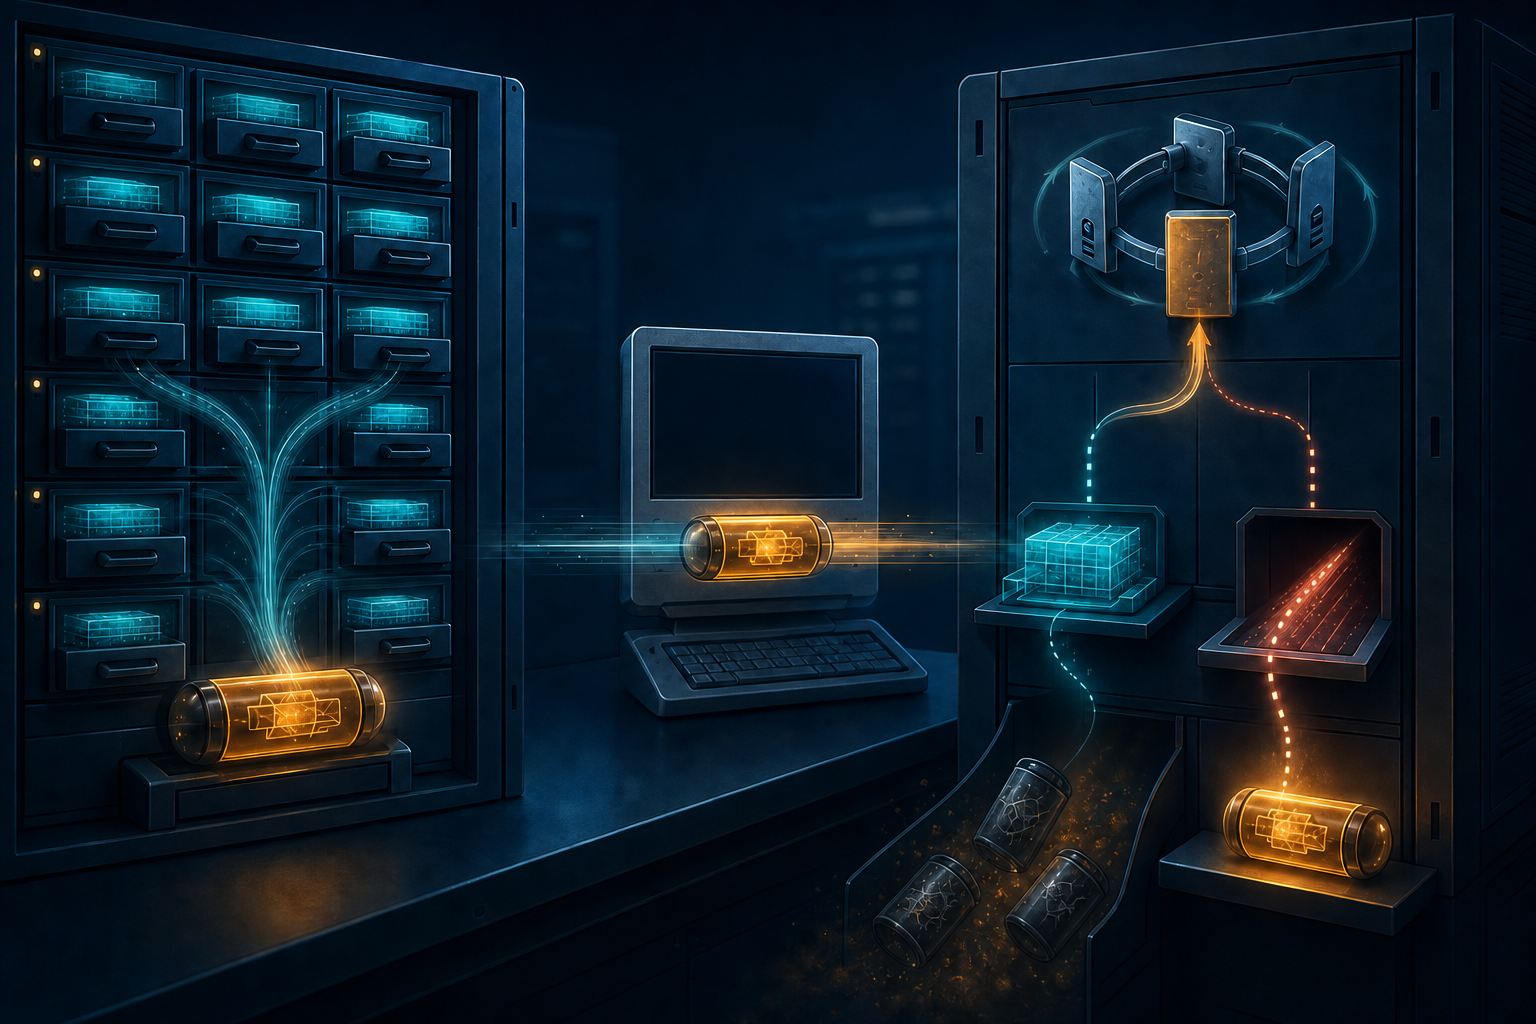
Imagine que el servidor entrega una cápsula cerrada al terminar una conexión. El cliente no sabe qué contiene. Horas después la devuelve. Si el sello todavía es válido, el servidor reconstruye una sesión anterior; si no lo es, empieza de nuevo. La cápsula ahorra una consulta a un archivo interno, pero no convierte al mensajero en dueño del archivo.
Antes de esa inversión, TLS ya reanudaba sesiones mediante identificadores. RFC 5246 explica que una sesión agrupa parámetros criptográficos que varias conexiones pueden compartir. El servidor elegía un identificador para un estado activo o reanudable. El cliente devolvía el identificador y el servidor buscaba la entrada correspondiente.
El modelo funcionaba, aunque un servicio grande debía conservar muchas entradas, retirarlas a tiempo y hacerlas accesibles al nodo que recibiera la siguiente conexión. El balanceo de carga no eliminaba ese archivo: obligaba a compartirlo o a fijar al cliente a un destino.
RFC 4507 propuso en 2006 guardar la ficha dentro de un ticket protegido y dejar que el cliente la transportara. RFC 5077 sustituyó aquel documento en 2008 y afinó la protección recomendada. La búsqueda dejó de empezar con un identificador corto y pasó a empezar con un objeto capaz de contener el estado reconstruible.
Opaco para quien lo llevaba
RFC 5077 no diseñó un documento que el cliente pudiera interpretar. El ticket era opaco. El formato recomendado incluía un nombre de clave, un valor de inicialización, el estado cifrado y un código de integridad. Dentro podían viajar el secreto maestro, el conjunto criptográfico, un sello temporal y datos relevantes de la autenticación del cliente.
El cifrado evitaba que el custodio aprendiera información sensible. La integridad evitaba que cambiara una identidad, un privilegio o una fecha. Cuando quería reanudar, el cliente ofrecía el ticket y conservaba además el secreto y los parámetros asociados. El servidor verificaba el objeto y el intercambio Finished comprobaba que ambos lados podían continuar con los secretos correctos.
Por eso un ticket interceptado no equivalía, por sí solo, a una sesión retomada. Y un ticket legítimo no equivalía a una autorización de aplicación. TLS podía reconocer continuidad criptográfica mientras una cuenta ya estaba suspendida o un permiso había caducado. La aplicación seguía siendo dueña de esa decisión.
Un no que no rompía el servicio
El servidor podía no reconocer la clave, considerar viejo el ticket o simplemente no querer usarlo. RFC 5077 preservó una salida sobria: ejecutar la negociación completa. El cliente debía conocer el resultado por los mensajes del protocolo, no por la esperanza de que presentar un objeto bastara.
Esta posibilidad de rechazo era una propiedad de seguridad y de migración. Permitía cambiar claves, dividir una flota o corregir una política sin mantener eternamente cada ticket emitido. Si la negociación completa deja de funcionar o se vuelve demasiado costosa, el operador adquiere un incentivo peligroso para aceptar estado antiguo.
La renovación también requería confirmación. Un servidor podía emitir un ticket nuevo durante la reanudación, pero no debía suponer que el cliente lo había recibido y adoptado antes de terminar el intercambio. Enviar, recibir y usar más tarde eran hechos distintos.
El estado pequeño que gobernaba a muchos
Llamar «sin estado» al mecanismo describe que no hace falta una fila individual por cliente. El servidor todavía posee claves de protección, versiones de formato, políticas de caducidad y conexiones vivas. Esa memoria global es más compacta, no inexistente.
Además, su concentración cambia el radio de daño. Compartir una clave entre nodos permite que cualquiera acepte los tickets de los demás. Facilita el balanceo, pero hace de todos ellos un solo dominio criptográfico. Separar claves limita el alcance de una intrusión y produce más negociaciones completas cuando el cliente cambia de zona.
RFC 5077 recomendó generar bien las claves, reservarlas para tickets y cambiarlas regularmente. RFC 9325 exige rotación regular, destrucción de claves antiguas al terminar su periodo y una validez razonable. Una clave conservada demasiado tiempo puede extender hacia atrás las consecuencias de una intrusión y vaciar de contenido la confidencialidad futura prometida por la negociación original.
La fecha impresa no era una reserva
En TLS 1.2 el servidor daba una indicación de vida. El cliente debía borrar el ticket al agotarla y podía hacerlo antes. El servidor, sin embargo, podía aceptarlo durante menos o más tiempo que la cifra. La indicación ayudaba al almacenamiento del cliente; no obligaba al servidor futuro.
La operación necesitaba vigilar tres tiempos: cuánto cree el cliente que puede guardar, cuánto acepta el servidor y cuánto sobrevive la clave capaz de abrir. Un reinicio o una rotación pueden acortar el segundo. Una copia de seguridad o rollback mal controlado puede alargar el tercero.
Reanudar también heredaba los errores
Sellar un estado no mejora automáticamente la sesión de la que nació. RFC 7627 documentó que el secreto maestro de TLS antiguo no estaba ligado criptográficamente a suficientes parámetros de la negociación. Un atacante activo podía sincronizar secretos de dos sesiones y después atacar mecanismos que suponían unicidad, incluida la reanudación.
La extensión de secreto maestro ampliado derivó ese secreto del transcript de la negociación. La reparación muestra por qué el ticket no debe analizarse sólo como contenedor: la evidencia histórica ligada al secreto importa tanto como la protección exterior.
TLS 1.3 cambió el idioma del ticket
RFC 8446 convirtió el ticket en una identidad para una clave precompartida de reanudación. Tras la negociación principal, el servidor puede enviar NewSessionTicket con vida útil, ocultación de edad, nonce y valor opaco. En la siguiente conexión, el cliente ofrece la identidad y un binder demuestra que posee la PSK asociada.
La vida anunciada no puede superar siete días y el cliente tampoco puede conservarla más. Una reanudación puede sumar un intercambio Diffie–Hellman efímero nuevo. RFC 9325 recomienda psk_dhe_ke cuando se busca confidencialidad futura, porque una relación antigua no tiene por qué fijar todo el material de claves de la conexión nueva.
Los datos 0-RTT son una opción distinta. Un ticket sigue siendo útil para una reanudación normal de 1-RTT. No todo ticket es de un solo uso, y apagar 0-RTT no elimina el trabajo de rotar las claves que protegen la reanudación.
Cifrar el contenido no borró la huella
RFC 5077 protegió la información interna, pero advirtió que un observador podía relacionar varias negociaciones si veía reutilizar el mismo ticket. RFC 9325 mantiene la preocupación por el seguimiento mediante reanudación.
Un objeto puede ser ilegible y aun así reconocible. Duración, reutilización, renovación y frecuencia de emisión forman parte de la privacidad, no sólo el algoritmo que protege el interior.
El reparto final
El cliente obtuvo la carga de guardar y devolver un estado. El servidor conservó su interpretación y el derecho a decir no. La flota conservó la decisión sobre qué nodos compartirían claves. La aplicación conservó los permisos sobre lo que podía hacerse tras la conexión.
El ticket no certificaba una persona, no prometía aceptación hasta una fecha, no imponía un uso único y no hacía amnésico al servidor. Su aportación histórica fue otra: demostró que la ubicación física del estado puede cambiar sin transferir su autoridad, siempre que las claves, el vencimiento y la salida completa sigan visibles.
Fuentes y límites de la evidencia
Las fuentes oficiales son RFC 4507, RFC 5077, RFC 5246, RFC 7627, RFC 8446 y RFC 9325. La lectura sobre dominios de claves e incentivos operativos es una inferencia de esos requisitos, no una medición de una plataforma concreta.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance