Resumen
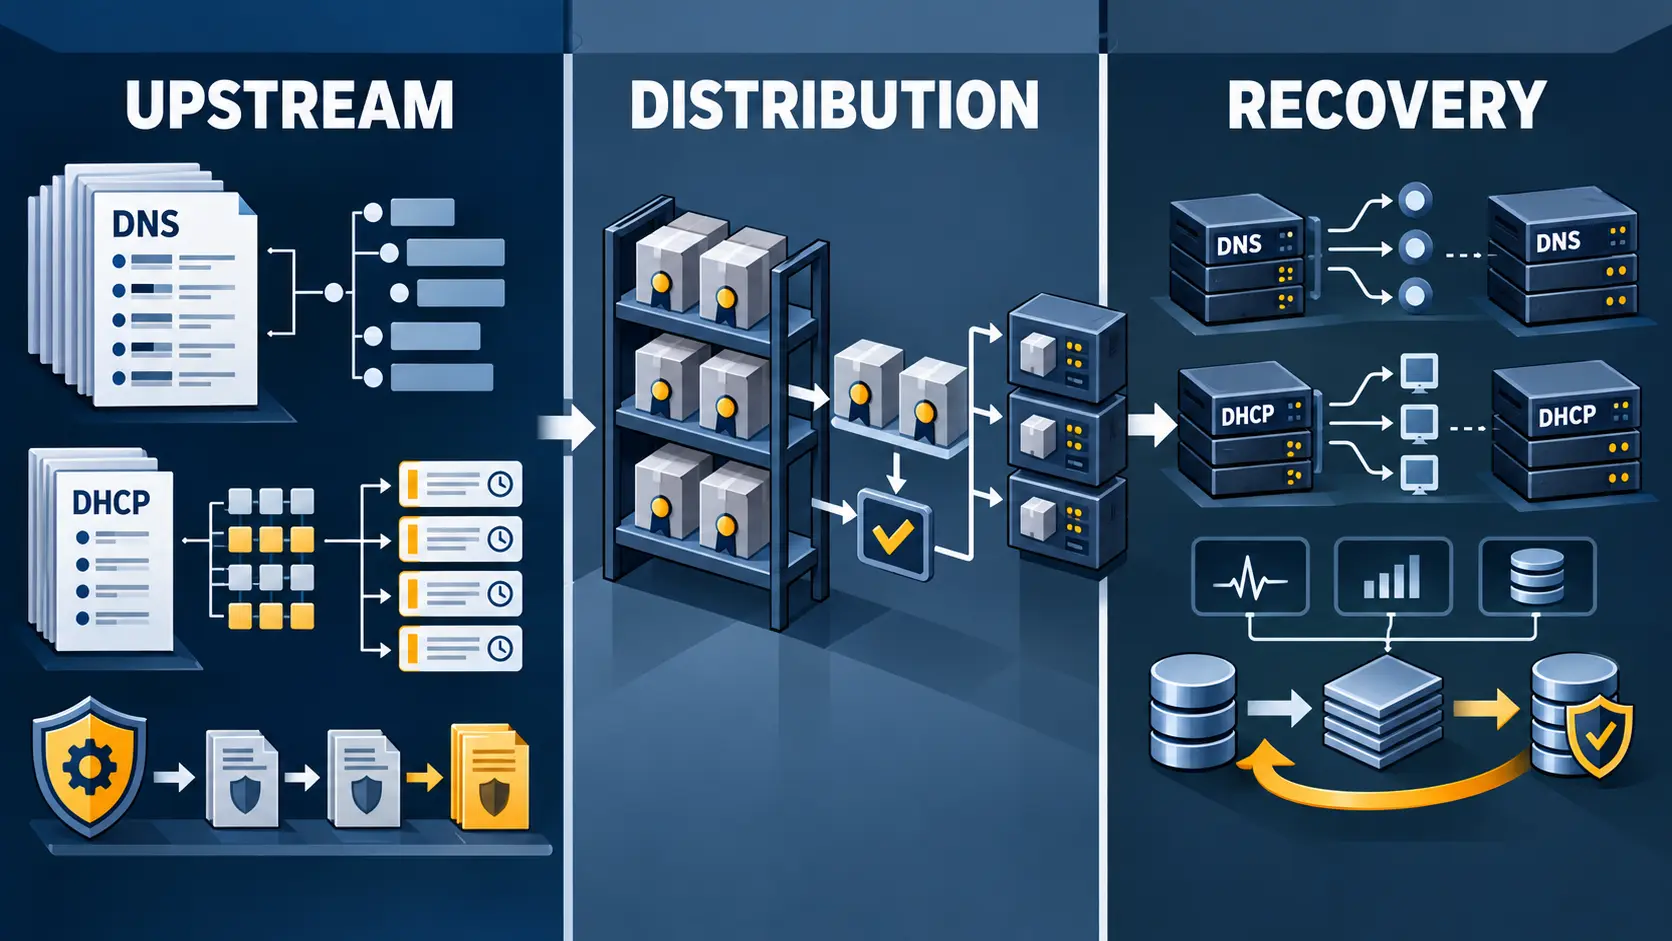
- Kea documenta alta disponibilidad, gestión HTTP/JSON, configuración durante la ejecución y automatización DHCP-DDNS, pero esas funciones siguen necesitando decisiones, validación y control externos.
- La disponibilidad de Kea en pfSense y la documentación de OPNsense prueban integración descendente; el conjunto de fuentes revisado no prueba prevalencia de despliegue, tiempos de conmutación, ahorro de trabajo ni fiabilidad medida en producción.
La cuestión no es si Kea tiene una interfaz de automatización. La tiene. La cuestión es qué parte de la operación de DHCP queda realmente automatizada y qué parte continúa dependiendo de los sistemas, permisos y procedimientos del operador.
La automatización empieza con mecanismos concretos
ISC presenta Kea como un servidor DHCPv4 y DHCPv6 de código abierto, modular y ampliable, con interfaces programáticas, capacidades de alta disponibilidad, integración con bases de datos y funciones de gestión centralizada. Esa descripción establece el alcance del producto, pero es una afirmación de primera parte sobre capacidades, no una medición independiente de su uso o rendimiento. (ISC describe Kea)
La alta disponibilidad se implementa mediante la biblioteca libdhcp_ha. La guía de ISC documenta dos modos principales: balanceo de carga y espera activa. En ambos casos, la coordinación depende de servidores cooperantes que intercambian actualizaciones de concesiones y mantienen estados operativos. (guía de alta disponibilidad de Kea; manual de referencia sobre hooks)
Ese diseño importa porque desplaza la continuidad desde una característica abstracta hacia una secuencia observable: existen pares, se intercambian cambios, se envían latidos y se aplican umbrales temporales. La documentación menciona direcciones de los pares, roles de servidor y parámetros de demora y clientes no confirmados. Pero describir la máquina de estados no equivale a demostrar un tiempo de recuperación en una red concreta. La configuración puede ser verificable; el resultado operativo requiere una prueba.
Alta disponibilidad no significa disponibilidad medida
El mecanismo HA de Kea puede coordinar servidores y permitir que uno continúe atendiendo clientes cuando el otro deja de estar disponible, según el comportamiento documentado. (guía de alta disponibilidad de Kea) La afirmación precisa es que existe una ruta de coordinación diseñada para ese escenario. La afirmación que las fuentes no permiten hacer es que cualquier despliegue obtendrá una disponibilidad determinada o una conmutación sin pérdida.
La diferencia tiene consecuencias prácticas. Un operador todavía debe decidir cómo se descubren los servidores, qué base de datos respalda las concesiones, cómo se protegen las comunicaciones, qué sucede cuando ambos pares divergen y cómo se valida la recuperación. Los parámetros de latido y demora ayudan a detectar problemas; no sustituyen el inventario, la observabilidad, la gestión de cambios ni el ensayo de una falla real.
Por eso, una instalación con libdhcp_ha es evidencia de que el mecanismo está disponible o configurado. Para convertirla en evidencia de resiliencia demostrada harían falta registros de pruebas, tiempos de recuperación, comportamiento durante la divergencia y resultados repetidos bajo carga. El conjunto público revisado no aporta una medición independiente de ese tipo.
La API reduce trabajo manual, pero no gobierna por sí sola
El Kea Control Agent ofrece una interfaz de gestión REST basada en HTTP. Recibe comandos JSON y los transmite a los demonios Kea configurados; no asigna concesiones DHCP por sí mismo. (documentación del Control Agent) Esta separación es importante: una interfaz de control puede exponer una operación sin convertirse en el sistema que decide cuándo debe ejecutarse.
La documentación del canal de control incluye comandos como config-get, config-test, config-set y config-reload. Con ellos, los sistemas compatibles pueden consultar, probar, sustituir o recargar configuración durante la ejecución. (documentación del canal de control) Eso permite integrar Kea con generadores de configuración, scripts y plataformas de automatización. También deja claro dónde termina el producto: un sistema externo aún debe definir el estado deseado, comprobarlo, ordenar los cambios, tratar los errores y conservar un registro.
La configuración estructurada en JSON y los mecanismos de configuración respaldados por bases de datos facilitan la centralización de determinados objetos. No eliminan la distinción entre configuración, concesiones y reservas de hosts, que siguen siendo preocupaciones diferentes. (documentación de configuración de Kea) En términos operativos, Kea expone puntos de integración; no prueba que una organización haya construido un ciclo completo de inventario, aprobación, despliegue, reversión y auditoría alrededor de ellos.
DHCP-DDNS automatiza una dependencia adicional
El componente DHCP-DDNS de Kea, conocido habitualmente como D2, puede procesar solicitudes de cambio de nombre generadas por los servicios DHCP y automatizar actualizaciones directas e inversas de DNS. Para que funcione, se necesitan configuración, autorización y servidores DNS autoritativos compatibles. (documentación DHCP-DDNS)
Este vínculo muestra por qué la automatización de DHCP no se limita a entregar una dirección IP. Una concesión puede activar un cambio en otro sistema, y ese cambio depende de políticas de autorización y de la coordinación entre servicios. La automatización reduce la necesidad de editar cada registro manualmente en el escenario previsto por la documentación; no prueba que las actualizaciones sean siempre correctas, oportunas o resistentes a fallos en producción.
Qué prueban pfSense y OPNsense
La adopción descendente aporta una señal diferente de la documentación de ISC. Netgate anunció la incorporación de Kea como opción de servidor DHCP en pfSense y mantiene documentación operativa para su uso. (anuncio de Netgate; documentación de pfSense) OPNsense también mantiene documentación dirigida al usuario sobre Kea. (documentación de OPNsense)
Estas fuentes prueban que Kea ha sido integrado en plataformas de firewall y encaminamiento que los operadores pueden administrar desde una interfaz de producto. También muestran una vía práctica para apartarse de la implementación anterior de ISC DHCP. No prueban que la mayoría de las instalaciones hayan migrado, que los usuarios hayan activado la alta disponibilidad o que las integraciones produzcan un nivel cuantificado de continuidad.
La diferencia entre integración y resultado es central. Un proveedor descendente puede empaquetar una función, limitar su alcance, añadir controles propios o exponer solo una parte de la interfaz upstream. El código fuente público de Kea permite inspeccionar la implementación y su evolución, pero la disponibilidad del código tampoco es una medición de escala, fiabilidad o ahorro laboral. (repositorio de Kea)
La evidencia que falta
La revisión de estas fuentes no identificó un estudio independiente y cuantitativo que establezca la disponibilidad de Kea en producción, el tiempo de conmutación de su alta disponibilidad, la proporción de despliegues que utiliza sus funciones, el ahorro administrativo o los resultados de operaciones a gran escala. Esa ausencia en el conjunto revisado no demuestra que tales datos no existan en otro lugar; sí limita lo que puede afirmarse aquí.
Para pasar de un mecanismo disponible a un resultado demostrado, un expediente operativo debería conectar al menos cinco elementos: el alcance del despliegue, la versión y las funciones activadas, el evento o prueba ejecutada, las métricas observadas y la validación posterior. En un caso de HA, eso incluiría la pérdida de un par, el estado de las concesiones, el tiempo hasta el servicio estable y la reconciliación posterior. En un flujo DHCP-DDNS, incluiría la autorización, la actualización generada, el resultado observado y el tratamiento de errores.
Kea ofrece superficies técnicamente específicas para construir ese expediente. El registro público revisado no demuestra que los operadores lo hayan construido ni que los resultados sean uniformes. La conclusión más sólida es más estrecha: ISC proporciona mecanismos de control y plataformas posteriores los integran; la escala, el rendimiento y la durabilidad de la ejecución permanecen como preguntas que deben responderse con datos de despliegue.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance