
Resumen
- KAVKAZNET es visible públicamente a través de dos tipos de evidencia: el sitio CISMAN operado por la empresa, que proporciona una dirección en Mineralnye Vody, teléfonos de clientes, tarifas, pasos de conexión y canales de soporte, y los registros de enrutamiento de Internet paraAS50712, donde RIPEstat enumera a KAVKAZNET Kavkaz Internet Service Ltd. como titular.
- La huella de red pública es real pero limitada. RIPEstat muestra tres prefijos IPv4 anunciados,91.210.96.0/22,195.211.244.0/22, y176.124.226.0/23, totalizando 2.560 direcciones IPv4, y la misma vista de estado no muestra ningún anuncio IPv6 visible.
- La tesis operativa debe rebajarse de "plataforma de infraestructura regional documentada" a "ISP de acceso local observable con servicio IPv4 enrutado externamente." El sitio de la empresa respalda ofertas de acceso, construcción de fibra, telefonía y televisión digital, pero los registros públicos no demuestran topología en anillo, independencia de torres, energía de respaldo, repuestos, separación física de rutas ni capacidad del equipo de campo.
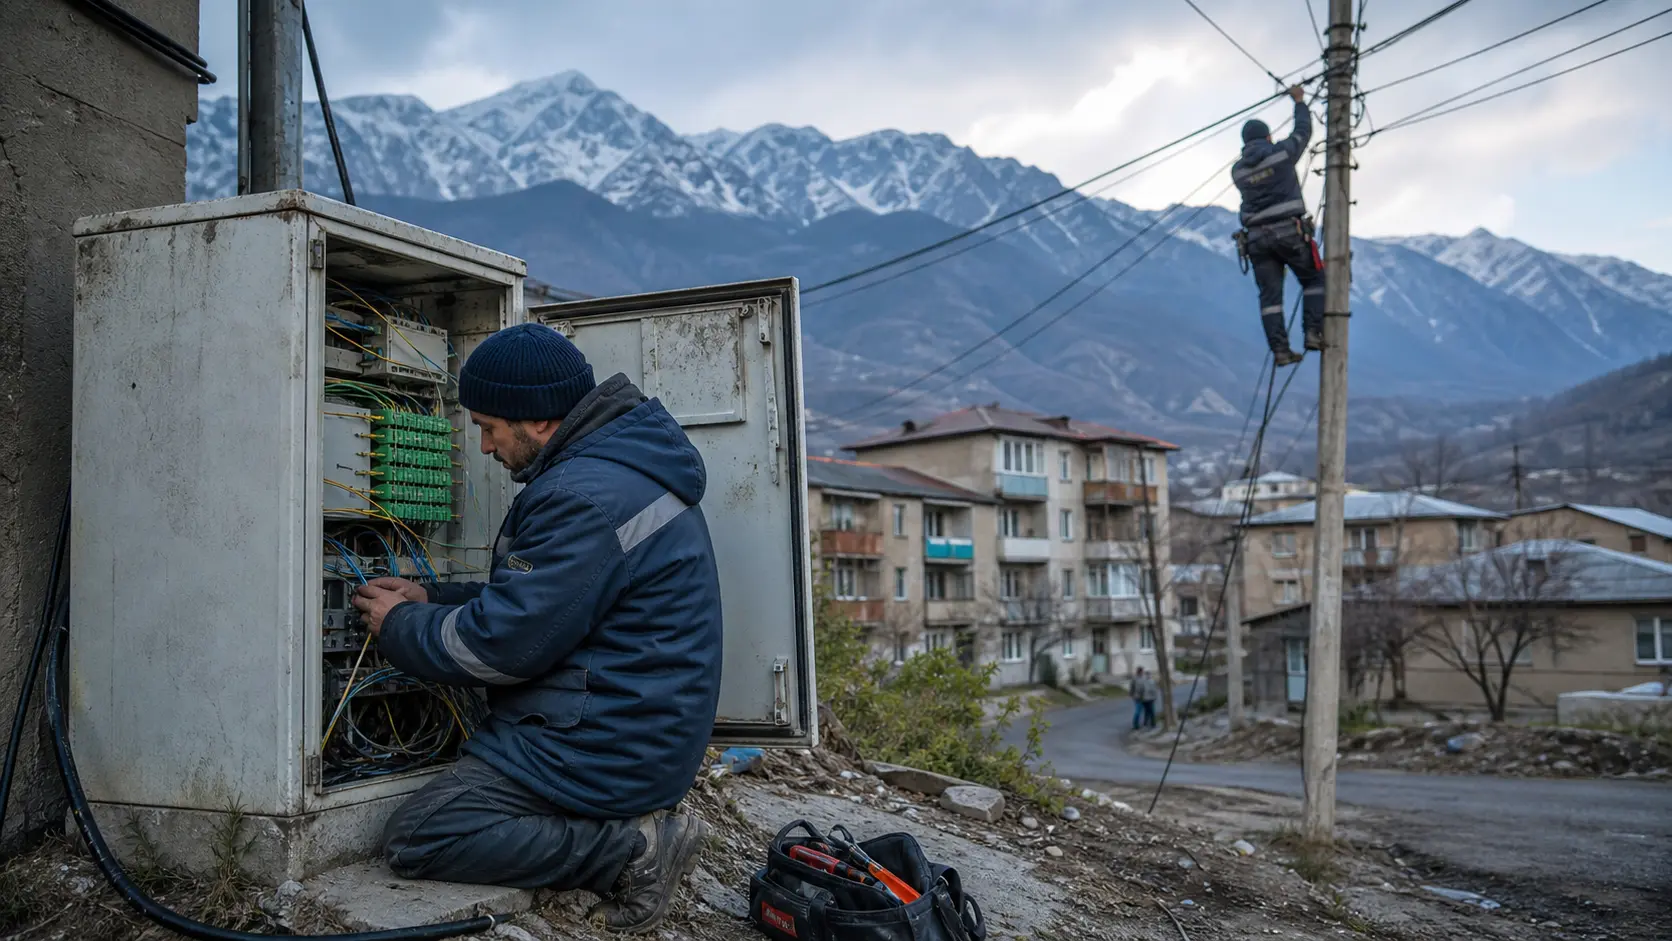
- El riesgo práctico es local, no abstracto. La factura de un abonado depende de dos capas a la vez: si el cable de bajada local, el poste, el cable del edificio, el router y la cita de campo pueden mantenerse funcionando, y si las rutas ascendentes de AS50712 permanecen visibles a través de los proveedores y pares que transportan esos prefijos a Internet en general.
KAVKAZNET es un caso útil porque se encuentra en la escala donde la resiliencia de Internet se vuelve fácil de exagerar. Los grandes operadores nacionales publican presentaciones para inversores, notas de apagones, folletos de interconexión en la nube y presentaciones regulatorias. Las redes de vecindario muy pequeñas pueden dejar solo un número de teléfono, una imagen de tarifa y unas pocas direcciones en bases de datos de enrutamiento. KAVKAZNET se encuentra en el medio. La empresa tiene una presencia web oficial encisman.ru, una marca orientada al cliente en ruso, y un sistema autónomo enrutado que ha sido visible durante años. Sin embargo, el registro público se detiene antes de las preguntas operativas más importantes: por dónde corre la planta de acceso, cuántas rutas ascendentes son físicamente independientes, qué sucede cuando falla la energía local, qué tan rápido los equipos de campo pueden reemplazar un cable de bajada defectuoso, y si la capacidad del prefijo más nuevo corresponde a un mejor servicio al cliente o solo a la gestión de direcciones.
La forma correcta de leer a KAVKAZNET no es ni desdeñosa ni promocional. La evidencia pública es suficiente para decir que la empresa no es solo una cáscara corporativa inactiva. Supágina de iniciodescribe a Kavkaz Internet Service como un operador de telecomunicaciones antiguo en el mercado de las Aguas Minerales del Cáucaso, fundado en 2003, que ofrece acceso a Internet a personas y entidades legales, tendido de redes de fibra, telefonía y televisión digital. Supágina de contactosenumera números de servicio al cliente y soporte técnico, un correo de ventas, identificadores fiscales y una dirección legal y real en Mineralnye Vody en Karl Marx 68a. Supágina de conexióndescribe una secuencia de instalación de acceso local ordinaria: elegir una tarifa, confirmar la viabilidad por teléfono, firmar un contrato en la oficina, acordar una cita y esperar a que un especialista lleve el cable desde el equipo de la empresa hasta la computadora del cliente y configure el servicio. Supágina de soporteproporciona números de teléfono de soporte e incrusta unformulario de ticket SmartNut. Estos son los rastros de una operación real de conectividad minorista o para pequeñas empresas.
La misma evidencia también establece un límite. Una página de tarifas, un teléfono de soporte y una promesa de instalación de cable no revelan cuántos nodos de acceso opera la empresa, si un armario de calle tiene respaldo de batería, si los cables aéreos comparten postes de servicios públicos con líneas eléctricas, si múltiples upstreams llegan a la red a través de conductos separados, o si el mismo contratista debe reparar tanto las fallas de última milla como las fallas de la red troncal.
La empresa dice que tiende redes de fibra, pero el sitio público no publica un mapa de rutas, un estándar de ingeniería, un mapa de densidad de clientes, una lista de pueblos cubiertos, un SLA, una política de ventana de mantenimiento ni un archivo de apagones. Es por eso que este perfil trata a la empresa como un proveedor de acceso local con una huella de enrutamiento verificable, mientras mantiene condicional cualquier lenguaje más amplio de "infraestructura regional".
La capa de enrutamiento es la mitad más firme del registro. Lavisión general de AS50712de RIPEstat nombra al titular como KAVKAZNET Kavkaz Internet Service Ltd. y muestra el AS como anunciado en el momento de la consulta del 10 de julio de 2026. Elregistro aut-numde la base de datos de RIPE proporciona el as-name KAVKAZNET, estado ASSIGNED, organización ORG-KISL2-RIPE, y líneas de política que aceptan rutas de AS3216, AS8563 y AS12494 mientras anuncia AS50712 a AS3216, AS8563 y AS12494. Elregistro de organización de RIPEidentifica a Kavkaz Internet Service Ltd., país RU, número de registro 1032699742448, y una dirección en 50 let Oktiabria 48a en Mineralnye Vody. Esa dirección difiere de la dirección Karl Marx 68a del sitio de la empresa, lo cual no es inusual para datos de registro antiguos, pero es importante para la diligencia debida: una dirección de base de datos de enrutamiento pública no debe tratarse como la ubicación física de un punto de presencia.
El conjunto de prefijos anunciados es pequeño y coherente. Lavista de prefijos anunciadosde RIPEstat enumera91.210.96.0/22,195.211.244.0/22, y176.124.226.0/23como originados por AS50712. Una /22 contiene 1.024 direcciones IPv4 y una /23 contiene 512, por lo que el conjunto de direcciones visibles es de 2.560 direcciones IPv4 antes de considerar la asignación a clientes, infraestructura de red, direcciones reservadas y cualquier direccionamiento privado. Esto es consistente con un proveedor de acceso local o regional pequeño, no con un operador de escala nacional. Elfeed de estado de enrutamientoreporta tres prefijos IPv4, 2.560 direcciones IPv4, ningún /48 IPv6, visibilidad IPv4 desde todos los 327 peers RIS listados, y ninguna visibilidad IPv6 entre los 321 peers IPv6 RIS listados en la misma marca de tiempo.
Esa ausencia de IPv6 visible no es un juicio moral. Muchas redes de acceso locales aún ejecutan servicios de clientes sobre IPv4, a menudo con direccionamiento privado, NAT de operador o asignaciones públicas heredadas. Pero es una pista sobre resiliencia y modernización. IPv6 puede reducir la presión sobre las capas de traducción de direcciones y hacer que la resolución de problemas del cliente sea más limpia; su ausencia en BGP público significa que una gran parte de la experiencia del cliente aún puede depender de la gestión de direcciones IPv4 y el estado de NAT dentro de la red del operador.
Cuando un ISP local tiene solo tres rutas IPv4 visibles y ningún IPv6 visible, la pregunta operativa se vuelve menos "cuántas direcciones existen" y más "qué dispositivos y qué personal mantienen esas direcciones utilizables durante una falla?"
El objeto de ruta más reciente agrega otra pista. El registro de ruta de RIPE para195.211.244.0/22fue creado en 2010, y el registro de ruta para91.210.96.0/22fue creado en 2012. Elregistro de ruta 176.124.226.0/23, por el contrario, fue creado el 7 de junio de 2026. Elhistorial de enrutamientode RIPEstat muestra el prefijo 176.124.226.0/23 apareciendo en junio y volviéndose ampliamente visible después. Una nueva ruta puede significar muchas cosas: expansión de direcciones, un cambio desde otro origen, un cambio de direccionamiento de cliente, limpieza de políticas de upstream, o preparación para demanda futura. La evidencia pública no dice cuál. Lo que sí dice es que el perímetro enrutado del operador no era estático a mediados de 2026, por lo que cualquiera que evalúe la continuidad debe preguntarse si el direccionamiento interno, la configuración del CPE del cliente y los scripts de soporte se actualizaron aproximadamente al mismo tiempo.
El panorama de upstream es prometedor pero aún no suficiente para probar la diversidad física. El registro aut-num de RIPE enumera AS3216, AS8563 y AS12494 en su política, mientras que lavista de consistencia de enrutamientode RIPEstat muestra AS3216 y AS12494 presentes tanto en la política de RIPE como en BGP, AS8563 presente en la política pero no visto en BGP, y un conjunto de vecinos observados adicionales no declarados en la política. Lavista de vecinosde RIPEstat contó 17 vecinos únicos el 10 de julio de 2026, incluyendo observaciones del lado izquierdo para AS3216, AS12494, AS6939 y AS20764, además de varias observaciones inciertas.BGP.toolspresenta de manera similar a AS50712 como una red activa de tipo eyeball con tres prefijos IPv4 y cero prefijos IPv6, e identifica a AS3216 Vimpelcom PJSC y AS12494 OOO Post Ltd como upstreams en el momento de carga de la página.
Para un ISP de acceso local, esa mezcla de registros de ruta es útil pero no concluyente. Múltiples ASN ascendentes pueden significar una verdadera diversidad de caminos de Internet, pero el registro público no muestra si esos servicios ingresan a Mineralnye Vody a través de rutas de fibra separadas, edificios separados, alimentaciones eléctricas separadas, sistemas de transporte óptico separados o revendedores comerciales separados.
Si dos contratos de upstream dependen en última instancia del mismo corredor de fibra metropolitana o la misma instalación alimentada, un corte de retroexcavadora o un incidente eléctrico pueden anular la diversidad aparente. Por el contrario, incluso un AS pequeño puede ser más resiliente de lo que parece si el operador tiene traspasos físicamente separados e ingeniería de tráfico competente. El BGP público puede mostrar que los prefijos son alcanzables globalmente. No puede por sí mismo mostrar si un técnico tiene que conducir hasta un armario con un SFP de repuesto antes de que la ciudad vuelva a estar en línea.
Es por eso que el lenguaje de instalación orientado al cliente importa. Lapágina de conexiónno describe un servicio completamente remoto y autoaprovisionado. Describe confirmación en oficina, firma de contrato, una visita acordada y un especialista que lleva cable desde el equipo de la empresa hasta la computadora del cliente. También indica un plazo de conexión de una a tres semanas desde la solicitud. Esto es normal para un negocio de acceso cableado local, y nos dice dónde puede estar el cuello de botella. Un nuevo cliente no solo está comprando una ruta BGP. El cliente está comprando capacidad de estudio, coordinación de oficina, un cable de bajada, una visita a casa u oficina, trabajo de configuración y, si el cliente lo desea, instalación de un router WiFi. Si esos procesos tienen poco personal, el crecimiento puede manifestarse como instalaciones retrasadas mucho antes de que cambie la visibilidad BGP.
La misma dependencia laboral aparece en la recuperación de fallas. Si un cliente pierde servicio porque falla un router, un cable se daña dentro de un edificio, un vano de poste se corta, un switch de acceso pierde energía, o un conector se daña por agua, el enrutamiento ascendente aún se verá saludable desde puntos de vista globales. El prefijo permanecerá anunciado. Los peers de RIPE RIS seguirán viendo AS50712. IPinfo aún puede listar el ASN como unISP con 2.560 direcciones IPv4 y sin direcciones IPv6. Sin embargo, el abonado afectado experimentará la red como caída. Esa es la brecha entre la infraestructura alcanzable por Internet y el servicio local utilizable. Los números de soporte público y el formulario de ticket de KAVKAZNET muestran una ruta para reportar fallas, pero no muestran el tiempo medio de reparación, la dotación de personal fuera de horario, el stock de repuestos, las reglas de escalado, las ventanas de mantenimiento, la duración de la batería ni si la empresa tiene equipos separados para la red troncal y las bajadas de clientes.
La superficie operativa más concreta es la oficina de Mineralnye Vody. Lapágina de contactosenumera la dirección legal y real como Karl Marx 68a y proporciona INN 2630032936 y OGRN 1032699742448. Lapolítica de datos personalesrepite la identidad del operador con INN 2630032936 y la dirección de Karl Marx. Elmapa del sitioconfirma el pequeño conjunto de páginas públicas: inicio, tarifas, conexión, soporte, libro de visitas, licencias, política de datos personales y contactos. No es un entorno de divulgación corporativa rico, pero es suficiente para anclar el servicio a un lugar. La oficina es donde se le dice al cliente que firme un contrato y donde se le dice al posible abonado que verifique la posibilidad de conexión. En un mercado más grande, la incorporación digital puede ocultar la cadena laboral local. Aquí, el proceso público la expone.
Las páginas de tarifas y licencias también respaldan la lectura de proveedor de acceso, aunque dejando las mismas lagunas. Lapágina de tarifasdice que sus grupos tarifarios están destinados a abonados ciudadanos que utilizan servicios de comunicaciones para necesidades personales, familiares y domésticas, no para actividad comercial. Enlaza a un documento de tarifas descargable entariff_20251209174220197.jpg.doc, y dice a los clientes que vayan a la oficina o usen el formulario de solicitud en línea después de elegir un plan. Lapágina de licenciasdice que la actividad de la empresa está licenciada y muestra una imagen de licencia enlicense_img/20150312163755232.jpg. Son datos útiles para identificar un negocio minorista de telecomunicaciones, pero no nos dicen la disponibilidad del servicio por edificio, los ratios de contención de tráfico, el tamaño de compromiso de upstream, la división de tecnología de acceso, ni la diferencia entre la capacidad anunciada y la realmente utilizable durante la demanda máxima vespertina.
Esa diferencia entre la capacidad instalada y la utilizable es una de las preguntas centrales para un ISP regional. Una empresa puede tener suficiente espacio de direcciones global, un upstream creíble y una reivindicación de fibra local, pero aún así ofrecer una experiencia desigual si la capa de acceso está sobresuscrita o si el backhaul desde un punto de agregación de vecindario es escaso. El BGP público ve el origen, no al cliente. No muestra si una tarifa de 100 Mbps tiene backhaul a través de un enlace ascendente de 1 Gbps, 10 Gbps o menor en el sitio de agregación.
No muestra si el tráfico de clientes se balancea entre los upstreams o está fijado a un camino. No muestra si los picos de video residencial colisionan con el tráfico empresarial. El registro público de KAVKAZNET proporciona la evidencia correcta para decir "hay un ISP enrutado aquí," pero no suficiente para decir "la red de acceso tiene margen probado."
El propio lenguaje del proveedor sobre la construcción de fibra también debe leerse con cuidado. En lapágina de inicio, la empresa presenta el tendido de redes de fibra como una de sus actividades. Fibra es una palabra fuerte en el marketing local porque sugiere modernidad, capacidad y confiabilidad. Sin embargo, la fibra en el suelo es solo una parte de la resiliencia. Un tramo de fibra pasivo aún puede fallar si comparte un conducto con otros servicios públicos, si no hay una ruta diversa, si el punto de terminación pierde energía, o si el mismo equipo debe reparar tanto las bajadas de clientes como las secciones de la red troncal. La fibra hasta el edificio y la fibra hasta el armario tienen implicaciones operativas diferentes. El sitio público no separa esos casos. La conclusión adecuada es que la actividad de fibra es parte de la oferta de la empresa, no que cada cliente esté protegido por una arquitectura de fibra físicamente diversa.
El historial de enrutamiento alrededor del 2 y 3 de julio de 2026 ilustra por qué la interpretación cuidadosa importa. Los datos de historial de enrutamiento de RIPEstat del 1 de junio al 10 de julio muestran períodos donde los tres prefijos originados tuvieron menor visibilidad de pares completos que los días circundantes, seguidos de recuperación a visibilidad amplia. Eso no significa automáticamente una interrupción de KAVKAZNET. La visibilidad RIS puede cambiar debido a pares de recolección de rutas, políticas de upstream, artefactos de medición o eventos transitorios de Internet fuera del control directo del operador.
Pero sigue siendo una señal de diligencia útil: cuando la visibilidad cambia, el seguimiento correcto es comparar los datos BGP con informes de clientes, tickets de problemas, avisos de mantenimiento y avisos de incidentes de upstream. El registro web público disponible aquí no proporciona ese diario operativo de corroboración.
Otra señal sutil es la falta de un perfil público en PeeringDB. Una consulta deregistros de red con ASN 50712no devolvió datos de PeeringDB durante esta revisión. Eso no prueba que la empresa carezca de peering o interconexión formal; PeeringDB es voluntario, y muchos proveedores de acceso pequeños no mantienen un perfil. Significa que los compradores y socios no pueden ver fácilmente las proporciones de tráfico declaradas, las ubicaciones de interconexión, la política de peering, los datos de contacto del NOC o la presencia en exchanges desde esa fuente. En una evaluación más amplia de ISP regional, esa capa de interconexión autodeclarada faltante reduciría la confianza. Para un proveedor de acceso minorista local, simplemente empuja más la carga de la diligencia debida hacia preguntas directas.
RPKI es otro marcador de confianza con límites. Las comprobaciones de validación de RIPEstat para91.210.96.0/22,195.211.244.0/22, y176.124.226.0/23devolvieron estado desconocido sin ROA de validación en las respuestas comprobadas. Desconocido no es inválido. No dice que las rutas estén secuestradas o mal originadas. Dice que la capa de validación pública no proporcionó confirmación criptográfica para esos pares de origen en el momento de la consulta. Para un ISP pequeño, crear y mantener ROA es una tarea de gobernanza manejable que puede reducir la exposición a fugas de rutas y sorpresas de filtrado. Para un cliente, no es lo primero que decidirá si Internet doméstico funciona esta noche, pero es parte del panorama de higiene de upstream.
La cuestión del área de servicio sigue siendo la mayor brecha de evidencia. El sitio de la empresa se ancla repetidamente en Mineralnye Vody y la región de las Aguas Minerales del Cáucaso, pero no publica un mapa de cobertura ni una lista de localidades en las páginas revisadas. Una categoría de "ISP regional" puede ser apropiada en el sentido taxonómico amplio porque la empresa es un operador de acceso local en lugar de un operador de red troncal nacional, pero la evidencia pública no respalda una huella precisa en toda la región.
Una lectura cautelosa de metadatos es, por lo tanto: ISP de acceso local ruso, base en Mineralnye Vody, reivindicación de la región KMW desde el sitio de la empresa, huella de enrutamiento actual AS50712, y cobertura física no probada más allá de lo que un posible cliente puede verificar llamando a la oficina. Es una rebaja respecto a una red regional completamente documentada.
Esto importa para las personas detrás de la factura. Los clientes residenciales se preocupan de si las videollamadas funcionan por la noche, si la escuela en línea se mantiene conectada, si una aplicación de pago carga, y cuánto tiempo lleva una reparación cuando un cable se daña. Las pequeñas empresas se preocupan por los terminales de tarjeta, sistemas de reservas, sistemas contables y software en la nube. Los compradores municipales o institucionales se preocupan por la continuidad del servicio durante tormentas, perturbaciones eléctricas y trabajos de construcción local.
La evidencia pública de KAVKAZNET muestra que la empresa tiene los canales para vender y apoyar a esos clientes. No muestra los compromisos de resiliencia que permitirían a un comprador valorar las consecuencias de un incidente de varias horas o varios días.
Los caminos principales de falla son, por lo tanto, concretos. Primero, un corte de acceso puede aislar a los clientes incluso cuando AS50712 permanece visible globalmente. El proceso de conexión de la empresa sugiere cables desde el equipo de la empresa hasta el cliente, por lo que el cableado a nivel de edificio, las bajadas aéreas, los conductos compartidos y el equipo en las instalaciones del cliente son todos puntos débiles potenciales. Segundo, un corte de energía en un nodo de acceso puede convertir un servicio de fibra o Ethernet en un segmento local oscuro a menos que haya respaldo de batería o generador probado.
Tercero, una pérdida de upstream puede reducir la accesibilidad si las rutas restantes no llevan bien todo el tráfico o si la aparente diversidad de upstream comparte un camino físico. Cuarto, una escasez de reparación en campo puede extender un problema local de horas a días, especialmente si el trabajo de instalación y la respuesta a fallas recaen en las mismas personas. Quinto, la congestión puede degradar el servicio sin producir una interrupción limpia visible en BGP.
Ninguno de esos caminos de falla es único de KAVKAZNET. Son la economía de las pequeñas redes de acceso. Los ISP locales a menudo ganan clientes a través de la proximidad, menores costos generales, instalación flexible y conocimiento de edificios o calles que los operadores nacionales tratan como marginales. Esas ventajas son reales.
La contrapartida es que la resiliencia depende de detalles operativos que son fáciles de ocultar en la web pública: ONT o routers de repuesto, inventario de switches, acuerdos de reparación de fibra de emergencia, derechos de acceso a postes, rotación de llamadas fuera de horario, mantenimiento de energía de respaldo y un plan de upstream disciplinado. Un operador local puede ser excelente en estos detalles sin publicitarlos. Un operador local también puede ser frágil mientras se ve bien en BGP. Los registros públicos no pueden decidir cuál es cierto.
Para KAVKAZNET, la conclusión positiva más defendible es que el borde enrutado parece actual y el sitio orientado al cliente parece coherente. AS50712 no es meramente un objeto de registro antiguo sin anuncios. Es visible a través de RIPEstat, corroborado por páginas de terceros comoBGP.toolseIPinfo, y vinculado a registros de identidad de la empresa que coinciden con el sitio CISMAN. Las páginas oficiales muestran ofertas de servicios, pasos de conexión, números de soporte y una página de licencias. Esa combinación es más fuerte que un único registro whois. Respalda un estado de ISP local activo.
La conclusión negativa más defendible es que ninguna fuente pública encontrada aquí prueba la resiliencia operativa. No hay un diagrama de topología público. No hay una declaración publicada de diversidad de rutas. No hay un estándar de energía de respaldo. No hay un archivo de apagones. No hay una lista de puntos de entrada físicos de upstream. No hay un SLA publicado. No hay una tabla publicada de cobertura de equipos de campo.
No hay una explicación orientada al cliente sobre si los servicios se entregan mediante fibra hasta las instalaciones, fibra hasta el edificio, Ethernet sobre planta local, inalámbrico fijo, o una mezcla por dirección. No hay IPv6 visible. No hay ROA de validación en las comprobaciones de RIPEstat revisadas. Estas no son razones para decir que la red está fallando; son razones para mantener el grado de evidencia por debajo de fuerte.
Un comprador o contraparte del sector público debería hacer a KAVKAZNET seis preguntas directas antes de tratar el servicio como infraestructura crítica. ¿Qué direcciones puede servir realmente la empresa hoy, y con qué tecnología de acceso? ¿Qué proveedores de upstream transportan el tráfico de clientes ahora, no solo en registros de políticas antiguos? ¿Están esos traspasos de upstream físicamente separados y alimentados de forma independiente? ¿Qué nodos de acceso tienen respaldo de batería, por cuánto tiempo, y cuándo fue la última prueba de carga?
¿Cuál es el proceso de reparación para un cable cortado, un switch de acceso fallado, un dispositivo CPE fallado y un upstream perdido? ¿Cuántos técnicos pueden responder durante un incidente meteorológico o de construcción regional, y qué repuestos se almacenan localmente? Estas preguntas no son adversariales. Son la traducción ordinaria de hechos de enrutamiento público a riesgo operativo.
Las preguntas también muestran por qué la escala local de la empresa no es automáticamente una debilidad. Un proveedor de acceso de Mineralnye Vody a veces puede conocer sus edificios, propietarios, rutas de postes y ubicaciones de fallas repetidas mejor que un operador nacional que trabaja a través de una cola de contratistas distantes. La misma oficina que ralentiza la incorporación digital puede acelerar una reparación práctica si un gerente sabe qué entrada de edificio está cerrada, qué techo necesita permiso, o qué excavación callejera cortó el mismo cable el año pasado.
Ese es el pacto del ISP local: la proximidad puede reemplazar algunas de las ventajas de escala de un gran operador. Pero la proximidad solo se convierte en resiliencia cuando está organizada. Las páginas públicas muestran una oficina y canales de soporte; no muestran la disciplina operativa detrás de ellos.
Para un hogar, esta distinción puede parecer pequeña hasta la primera interrupción. Un cliente residencial que puede llamar a la oficina y contactar a un técnico local puede preferir KAVKAZNET incluso si un gran operador tiene más capacidad de red troncal nacional. Un pequeño minorista puede preocuparse más por una visita de campo en un día que por la diversidad abstracta de upstream. Una escuela o clínica, sin embargo, no puede asumir que el personal local servicial equivale a infraestructura redundante.
Si un armario de acceso, una alimentación eléctrica o un traspaso de upstream está detrás de muchos clientes, la capacidad de respuesta local puede acortar la interrupción pero no puede eliminar el punto de falla compartido. La página de conexión de la empresa hace que el servicio sea personal y físico. Eso es una fortaleza para la relación con el cliente y un recordatorio de que la superficie de reparación también es personal y física.
La huella de tres prefijos debe interpretarse con la misma moderación. Un total de 2.560 direcciones IPv4 públicas puede soportar mucho más de 2.560 clientes si un operador utiliza direccionamiento privado, NAT, asignación dinámica o pools para infraestructura y clientes empresariales. También puede soportar menos usuarios finales visibles si muchas direcciones están vinculadas a routers, servidores, sistemas de gestión, circuitos empresariales o inventario inactivo. El número es útil como indicador de escala, no como recuento de clientes. Dice que KAVKAZNET no opera a la escala de direcciones de un operador nacional.
No dice si el pico vespertino está sobrecargado, si los circuitos empresariales reciben direccionamiento dedicado, o si los clientes residenciales están detrás de una capa de traducción compartida. Esos detalles determinan la experiencia del usuario de manera mucho más directa que el recuento total en BGP público.
La postura pública solo IPv4 plantea un segundo problema práctico: claridad en la resolución de problemas. Cuando una pequeña red de acceso usa IPv4 con NAT, una queja de un cliente puede involucrar varias capas a la vez: el router del hogar, la dirección privada del cliente, una dirección pública compartida, el estado NAT del operador, el comportamiento de DNS, la ruta de upstream y el servicio remoto al que se accede. Nada de eso es inherentemente malo. Es como funcionan muchas redes de acceso. Pero aumenta la importancia de las herramientas de soporte y el conocimiento del personal.
Si el personal de soporte puede mapear una sesión de cliente al dispositivo de agregación y pool de direcciones correctos rápidamente, la escasez de IPv4 es manejable. Si los registros son manuales o fragmentados, incluso una queja simple puede convertirse en un largo ir y venir. Los registros públicos no muestran de qué lado de esa división está KAVKAZNET.
La ruta más nueva 176.124.226.0/23 es, por lo tanto, un desencadenante de diligencia debida. Si se agregó para aliviar la presión de direcciones, los clientes eventualmente deberían ver menos restricciones de NAT o asignación. Si se agregó para infraestructura, servicios empresariales o limpieza de políticas de rutas, el impacto minorista puede ser mínimo. Si refleja una migración, el personal de soporte necesita scripts orientados al cliente y configuraciones de CPE precisos.
La fecha de creación de junio de 2026 del objeto de ruta público y la visibilidad de junio de RIPEstat son suficientes para hacer la pregunta, no suficientes para responderla. Una respuesta de la empresa como "este prefijo es para expansión residencial en estas áreas" apoyaría una historia operativa más sólida. Una respuesta como "esto es mantenimiento administrativo de direcciones" seguiría siendo legítima pero no cambiaría el grado de resiliencia.
También hay una distinción sutil entre alcanzabilidad de upstream y recuperabilidad de upstream. RIPEstat y BGP.tools pueden mostrar que otras redes ven AS50712 a través de caminos particulares. No pueden mostrar los términos comerciales detrás de esos caminos, la prioridad de reparación en cada traspaso, el ancho de banda comprometido en cada enlace, o si la política de enrutamiento mantendrá estable el tráfico esencial cuando un camino falla.
Para un proveedor pequeño, la diversidad de upstream es en parte un problema de adquisición: pagar por suficiente capacidad, usar proveedores creíbles, y evitar una falsa sensación de redundancia creada por dos servicios que comparten el mismo transporte. También es un problema de ingeniería: establecer preferencia local, monitorear pérdida de paquetes, mantener filtros de ruta, vigilar fugas de ruta, y mantener la configuración del router bajo control de cambios. Ninguna de esas prácticas es visible en las páginas de CISMAN.
Un ISP local robusto podría explicar cómo se compartimentan las fallas. Si se corta una bajada de edificio, solo ese cliente o edificio debería fallar. Si un armario de calle pierde energía, el clúster afectado debería ser conocido y el tiempo de respaldo debería ser predecible. Si falla un upstream, el segundo camino debería llevar tráfico esencial, quizás con rendimiento degradado pero sin aislamiento completo. Si un prefijo se retira accidentalmente, los controles de origen de ruta y el monitoreo de pares deberían detectar el problema.
Si un técnico no está disponible, debería haber una segunda persona o contratista con acceso a repuestos e información del sitio. KAVKAZNET puede tener algunas o todas estas prácticas. La evidencia pública no las documenta, por lo que la postura del comprador debe seguir siendo cautelosa.
El sitio oficial también deja abierta la cuestión de la inalámbrica fija en el conjunto de activos de la asignación. Las páginas públicas revisadas muestran acceso a Internet, instalación de cable y tendido de fibra, y mencionan equipo de router WiFi opcional dentro de las instalaciones del cliente. No proporcionan una declaración pública clara de que KAVKAZNET opera una red de última milla inalámbrica fija, torres de radio o antenas sectoriales. Por esa razón, el artículo no debe apoyarse en escenarios de falla de torre como si fueran activos probados de KAVKAZNET.
Una interrupción de torre o radioes una vía de falla general de ISP regional, pero para esta empresa específica, la historia física mejor respaldada es acceso cableado, bajadas de clientes, construcción relacionada con fibra y enrutamiento ascendente. Si evidencia futura muestra acceso inalámbrico, la visión de riesgo debe agregar energía de torre, interferencia de espectro, línea de visión y exposición climática. En el registro actual, esas siguen siendo preguntas, no hallazgos.
La energía merece la misma disciplina de evidencia. Cada red de acceso depende de la electricidad, pero la dependencia no es lo mismo que vulnerabilidad documentada. Las páginas públicas no dicen si KAVKAZNET tiene unidades UPS en nodos de acceso, acceso a generador, energía protegida en cualquier sitio central, o monitoreo de baterías. Ni siquiera revelan el número o la ubicación de los nodos de acceso.
La forma correcta de exponer el riesgo es condicional: si la agregación de acceso de la empresa está concentrada en un pequeño número de sitios alimentados, entonces un incidente eléctrico local puede derribar a muchos clientes a menos que la energía de respaldo esté probada y mantenida. Es una preocupación estándar de ingeniería. No es un historial de incidentes confirmado.
Las señales no oficiales de mercado y enrutamiento deben, por lo tanto, seguir siendo señales. BGP.tools e IPinfo son útiles porque muestran de forma independiente la misma forma básica: AS50712, Rusia, tres prefijos IPv4 originados, cero IPv6 visible, y una clasificación de ISP o red eyeball. La respuesta vacía de PeeringDB es útil porque muestra la falta de un perfil de interconexión pública fácilmente localizable. Ninguna de estas páginas puede probar la satisfacción del cliente, el volumen de fallas, la cuota de mercado local, los ingresos, o la calidad práctica del escritorio de soporte.
Pueden guiar preguntas, y pueden evitar que el análisis se base solo en el sitio propio de la empresa, pero no pueden reemplazar la evidencia operativa directa.
El lente final de adquisición es la sustitución de servicio. Si KAVKAZNET es la única opción cableada práctica para un edificio, un comprador puede aceptar la incertidumbre y mitigarla con un segundo respaldo móvil o satelital, conmutación por error de router local y contactos de escalado claros. Si también hay un operador nacional disponible, la elección se convierte en un compromiso entre el soporte local y los recursos de red más amplios del operador más grande.
Si KAVKAZNET es uno de varios proveedores locales, los hechos decisivos deben ser la diversidad de rutas, el tiempo de reparación, la energía de respaldo y la disposición a documentar la cobertura por dirección. El registro público hace plausible a KAVKAZNET como una conexión local principal para uso residencial ordinario. No es suficiente, por sí mismo, para hacer del servicio una conexión crítica de un solo proveedor para un negocio o institución que no puede tolerar el tiempo de inactividad.
También hay una lección de calidad de contenido en este caso. Una huella pública delgada no debe ser rellenada con infraestructura imaginada. Es tentador convertir cada ISP local en una historia sobre rutas de red troncal ocultas, torres, refugios endurecidos y capacidad de recuperación regional. El registro aquí no respalda ese florecimiento. El mejor valor editorial es mostrar la distancia exacta entre los hechos públicos y la certeza operativa. Las páginas de oficina de KAVKAZNET hacen visible la relación con el cliente. Las páginas de enrutamiento de RIPE y de terceros hacen visible la superficie de alcanzabilidad global.
El medio faltante es donde reside el riesgo: armarios de acceso, entradas de fibra, bajadas de clientes, energía, repuestos, horarios de personal y traspasos de ruta. Nombrar ese medio faltante es más útil para los lectores que exagerar lo que la empresa ha probado.
La misma moderación protege a KAVKAZNET de inferencias injustas. Una empresa puede no tener un perfil público en PeeringDB y aún así estar bien conectada para su base de clientes. Puede no tener un SLA público y aún así reparar fallas rápidamente. Puede no tener IPv6 visible y aún así proporcionar un servicio residencial cotidiano aceptable. Puede operar desde un sitio web simple y aún así tener ingenieros competentes. El silencio público no es falla operativa. Pero el silencio público sí mueve la carga de la prueba.
Cuanto más depende un cliente de la conexión, más necesita ese cliente respuestas directas del proveedor en lugar de consuelo de un nombre de marca o una tabla de enrutamiento. Para uso residencial de bajo riesgo, la evidencia disponible puede ser suficiente. Para uso crítico, es solo el expediente inicial.
La empresa misma se beneficiaría de publicar más de esa información, incluso en un formato conservador. Una nota breve de resiliencia de red pública podría indicar que la disponibilidad del cliente varía por dirección, enumerar las tecnologías de acceso utilizadas, explicar si los upstreams son físicamente diversos, identificar las horas de soporte, describir las prácticas de energía de respaldo en términos generales, y nombrar la postura de seguridad del origen de ruta. No necesitaría revelar mapas sensibles.
Simplemente cerraría la brecha entre "proveemos acceso" y "podemos explicar qué sucede cuando el acceso se rompe." Para un ISP pequeño, ese tipo de divulgación puede ser comercialmente útil porque hace que la proximidad local parezca operaciones responsables en lugar de marketing delgado.
Hasta entonces, KAVKAZNET debe leerse como un proveedor de conectividad local limitado por la evidencia. Los hechos públicos respaldan una empresa real, una base de clientes en Mineralnye Vody, servicio de Internet minorista, actividad relacionada con fibra, canales de soporte, y una huella IPv4 activa de AS50712. Los hechos públicos no respaldan una afirmación de alta confianza de cobertura regional amplia, redundancia física, independencia de rutas, energía de respaldo o capacidad de reparación rápida. Esa rebaja no es un despido. Es la diferencia entre ver la factura y entender la red detrás de la factura.
Para los clientes de KAVKAZNET, la infraestructura decisiva es donde esas dos capas se encuentran: el cable local y el técnico de un lado, y la ruta ascendente y el plan de direcciones del otro.