
Resumen
- RFC 1258 documentó en 1991 BSD rlogin como una implementación común y ampliamente usada, no como estándar de Internet. Al comenzar, el cliente enviaba una cadena vacía, los nombres de usuario cliente y servidor, y el tipo y velocidad de terminal.
- La entrada sin contraseña dependía de usuarios u hosts configurados como confiables. El RFC advierte que un host confiable comprometido afecta a todos los sistemas que lo aceptan, que el host suele especificarse con un nombre y que una lista escribible de logins confiables puede adquirir entradas no confiables.
El protocolo sabía qué cuenta se solicitaba
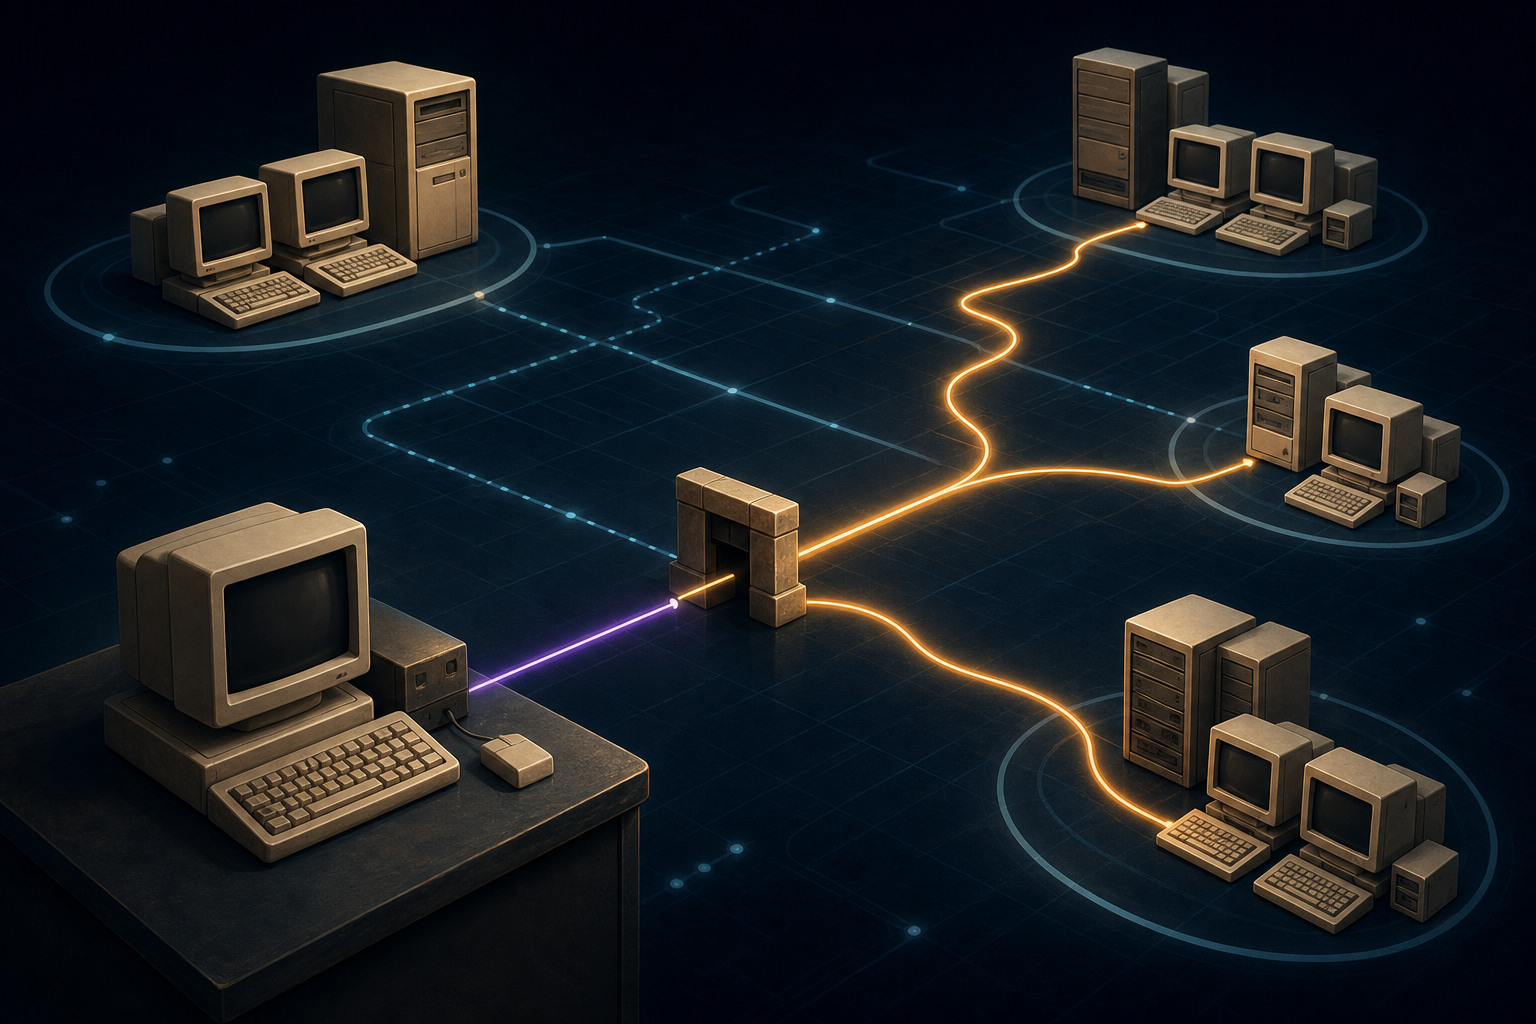
Rlogin empezaba después de abrir TCP. Cuatro cadenas terminadas en nulo pasaban al servidor: una vacía, el nombre presentado por el cliente, el nombre de cuenta buscado en el servidor y la descripción del terminal. El byte cero de vuelta confirmaba recepción y la entrada en modo de transferencia.
Nada de eso era trivial. Permitía que dos sistemas Unix organizaran una terminal remota con eco, control de flujo y ajustes de pantalla. Pero cada dato tenía un alcance acotado. Un nombre de usuario aportado por el cliente no es una verificación independiente de la persona; el nombre del servidor expresa un destino; la geometría del terminal describe una interfaz; el byte de respuesta marca una fase del protocolo. Una sesión que muestra caracteres no reconstruye las decisiones que autorizaron omitir una contraseña.
El documento lo deja claro al describirse como información sobre una implementación existente y no como especificación de un estándar. La utilidad de rlogin no dependía de convertir sus campos en una ceremonia de identidad. Dependía de que una máquina receptora hubiera decidido conceder un atajo a cierto origen.
El nombre entraba en la regla; no hablaba por el host
Según RFC 1258, los usuarios podían establecer una clase de usuarios u hosts confiables que entraran como ellos sin escribir contraseña. La regla existía del lado que recibía la conexión. La especificación de un host confiable era normalmente un nombre de host.
Un nombre puede coordinar una administración y servir para encontrar un equipo. No prueba por sí mismo que la respuesta de nombres, la ruta de red, la máquina que se presenta y la persona frente a ella sean el mismo hecho. El RFC dice expresamente que comprometer el servidor de nombres de la organización o su red puede hacer que un host no confiable se haga pasar por uno confiable. No ofrece la historia de un incidente concreto; delimita lo que el atajo no puede demostrar.
También importa quién conserva la lista. Si el archivo de logins confiables queda escribible por otros usuarios, se pueden añadir entradas indignas de confianza. En ese caso, las cadenas iniciales pueden ser impecables y el servidor puede pasar a datos, mientras el registro local que da sentido a la excepción ya no tiene el custodio esperado.
Una relación de dos máquinas podía formar una superficie mayor
La frase más importante del RFC habla de todos los sistemas configurados: el bypass de contraseña desde hosts confiables los abre cuando uno queda comprometido. La consecuencia no queda dentro de la primera sesión. Una elección en un host puede aumentar lo que otro host está dispuesto a aceptar.
Ese efecto se entiende mejor como una red de decisiones, no como una propiedad mística de la contraseña ausente. Cada vínculo declara que un origen recibirá trato heredado. La acumulación de vínculos determina cuántas máquinas comparten la consecuencia de un cambio o compromiso. La alternativa que menciona el RFC —autorizar un solo puesto de trabajo hacia otros sistemas, en vez de todos entre sí— no autentica ese puesto; reduce el radio de esa relación.
El texto menciona extensiones de autenticación segura como Kerberos capaces de reducir la posibilidad de compromiso manteniendo la comodidad. La mención conserva una diferencia histórica decisiva: una configuración que elimina una fricción y un mecanismo que aporta autenticación no son el mismo objeto.
Fuentes y límites de evidencia
Este artículo usa RFC 1258 — BSD Rlogin. Sustenta el documento de 1991, los campos, la respuesta, la confianza de hosts y sus advertencias. No prueba que rlogin siga en uso, que un puerto mantenga hoy el mismo estado, que haya ocurrido una intrusión, quién sea una persona, qué permiso exista o qué resultado produjera una sesión.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance