
Resumen
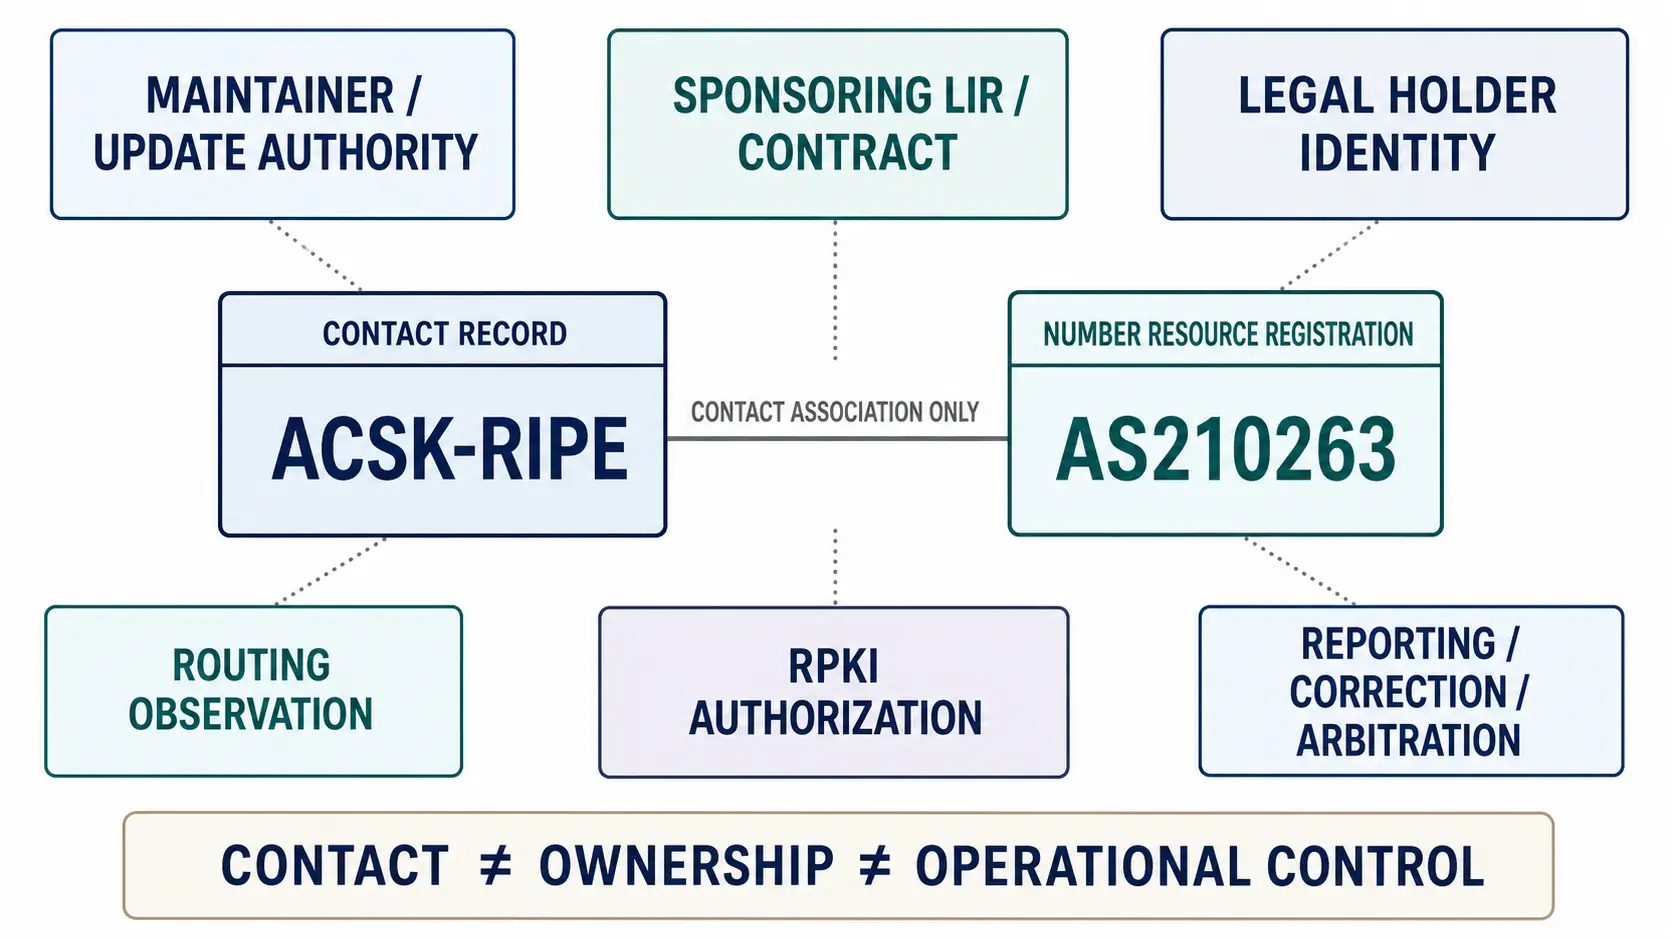
- ACSK-RIPE respalda una asociación de contacto con AS210263 en la capa de registro. Esa referencia no demuestra por sí misma quién posee un derecho sobre el ASN, quién patrocina la relación, quién puede modificar el objeto o quién opera la red.
- La atribución responsable requiere examinar por separado los objetos de la RIPE Database, la autenticación de mantenimiento, la identidad contractual, las señales BGP y RPKI y el alcance de los procedimientos de reporte o arbitraje.
- La conclusión actual es un límite probatorio. No se ha verificado la identidad jurídica detrás del handle, el control de credenciales, la operación de routers o sesiones BGP, ni una decisión institucional específica sobre ACSK-RIPE o AS210263.
El contacto y el error de atribución
Una consulta de registro puede producir una respuesta que parece institucionalmente completa. El lector introduce un número de sistema autónomo, encuentra un objeto estructurado y ve uno o varios handles en campos administrativos o técnicos. La presentación ordenada de los datos puede fomentar una deducción demasiado amplia: si un handle aparece junto al ASN, ese handle debe identificar al propietario o al operador de la red.
La evidencia disponible sobre ACSK-RIPE no permite ese salto.
La conclusión defendible es más limitada: ACSK-RIPE aparece asociado a AS210263 en una función de contacto dentro del registro. Esa asociación puede ser útil para dirigir una comunicación, pedir una aclaración o iniciar una escalada administrativa o técnica. No establece, sin pruebas adicionales, que el handle sea una persona jurídica, el titular contractual del recurso, un LIR patrocinador, el operador de los routers o la parte autorizada para disponer del ASN.
La distinción surge de la propia arquitectura documental. La documentación de RIPE NCC sobre la organización de datos distingue los objetos person y role, utilizados para información de contacto, de los objetos de organización y de recursos numéricos. Un objeto de contacto responde, ante todo, a una pregunta de contacto. No funciona como un título universal sobre el recurso.
La diferencia tiene consecuencias concretas. Una persona capaz de recibir una queja puede no tener acceso a un router. La parte capaz de autenticar una modificación del registro puede actuar por delegación. Un proveedor puede gestionar una sesión BGP sin ser el titular contractual. Una organización puede mantener una relación formal con el recurso mientras otra parte realiza tareas operativas. Un mismo nombre no debe ocupar todas esas posiciones sin una cadena de pruebas que lo justifique.
Cuando se colapsan estas funciones, la responsabilidad aparente se desplaza. Un equipo de abuso puede dirigirse a alguien que no puede ejecutar el remedio solicitado. Un comprador puede atribuir un riesgo contractual a una entidad no verificada. Un investigador puede presentar un contacto como operador. Una parte en disputa puede confundir una referencia pública con evidencia de titularidad. El problema no es meramente terminológico: altera decisiones de diligencia, respuesta a incidentes y estrategia institucional.
Qué demuestra cada objeto de la RIPE Database
La RIPE Database no es una ficha corporativa única. Contiene objetos y atributos diseñados para registrar relaciones distintas. La documentación de RIPE NCC sobre sus tipos de objeto y atributos separa los recursos numéricos, las referencias organizativas, los contactos administrativos y técnicos, el patrocinio y la protección de mantenimiento. Esa separación impide convertir todos los campos en una sola afirmación de identidad.
Objetos de persona o función
Un objeto person o role publica una referencia de contacto. Puede representar a una persona o a una función compartida por un equipo. Cuando un objeto de recurso remite a ese handle mediante un campo administrativo o técnico, la prueba resultante es relacional: el registro designa ese contacto para una función determinada.
La referencia no demuestra automáticamente que el contacto:
- sea el titular del número de sistema autónomo;
- haya firmado el contrato relevante;
- sea una sociedad constituida de forma independiente;
- controle las credenciales del mantenedor;
- opere routers o sesiones BGP;
- controle cuentas de tránsito o alojamiento;
- posea claves privadas utilizadas en RPKI;
- tenga un mandato general para obligar jurídicamente a otra parte.
Cada proposición necesita evidencia dirigida a esa cuestión.
El objeto aut-num
El objeto correspondiente a un ASN constituye una pieza central de la capa de registro. Puede contener un nombre de AS y referencias a contactos, organizaciones, mantenedores o políticas de enrutamiento. Sin embargo, cada atributo conserva su función propia. Un campo admin-c no equivale a una referencia de organización. Un mantenedor no equivale a una declaración de propiedad. Una expresión de política de rutas no equivale a un documento corporativo.
La fecha también importa. El estado actual de un objeto muestra lo que el registro presenta en el momento de la consulta, pero no reconstruye por sí solo todas las relaciones históricas. Para atribuir una función durante un periodo concreto habría que conservar instantáneas fechadas, examinar cambios y verificar las referencias cruzadas existentes en cada momento.
El expediente disponible para este artículo no contiene una reconstrucción completa, independiente y fechada de todas las versiones relevantes del objeto aut-num de AS210263. Tampoco verifica todos sus enlaces históricos con organizaciones, patrocinadores, contactos y mantenedores. La ausencia limita la conclusión que puede extraerse de la referencia a ACSK-RIPE.
El objeto de organización
Una referencia organizativa puede ser más útil que un handle de contacto para investigar la entidad asociada a un recurso. Aun así, un objeto de organización dentro del registro no sustituye automáticamente los documentos de constitución, el estado corporativo vigente, el mandato de representación ni el contrato aplicable.
Para establecer identidad jurídica sería necesario verificar, según la afirmación planteada, el nombre legal, la jurisdicción, el registro corporativo, la continuidad de la entidad y la autoridad de quien actúa en su nombre. Para establecer titularidad contractual se necesitaría el instrumento correspondiente. Para establecer operación efectiva se necesitarían pruebas técnicas y operativas. La referencia de organización es una pista estructurada, no el final de todas esas investigaciones.
Patrocinio
Una referencia de patrocinio, cuando resulte aplicable, describe una relación específica dentro de la administración de recursos numéricos. No debe reescribirse automáticamente como propiedad o explotación diaria. Un patrocinador puede prestar funciones administrativas, contractuales o de mantenimiento para otra parte. La distribución de derechos y responsabilidades depende del estado del recurso, del acuerdo y de la relación factual.
Mantenimiento
Un objeto mntner protege determinadas actualizaciones mediante mecanismos de autenticación. Se trata de una superficie de control importante porque condiciona quién puede hacer que un cambio sea aceptado en objetos protegidos. No obstante, sigue siendo una superficie de control del registro.
La capacidad de autenticar una actualización no prueba por sí sola el control de routers, sesiones BGP, cuentas upstream o claves RPKI. Un proveedor, un patrocinador, un contratista o un equipo administrativo puede mantener objetos por encargo. También es posible que un operador técnico carezca de autoridad para modificar una parte del registro. La coincidencia entre mantenimiento y operación debe demostrarse; no puede inferirse de un contacto.
Por ello, la pregunta adecuada no es simplemente “¿quién es ACSK-RIPE?”. La investigación debe preguntar en qué objetos aparece, en qué campos, durante qué periodo, bajo qué protección de mantenimiento, junto a qué referencias organizativas o de patrocinio y mediante qué instrumento se concedió cada capacidad.
Quién puede alterar el registro público
La visibilidad de una entrada no identifica a la parte capaz de modificarla. Una base pública permite que muchas personas consulten datos, pero las actualizaciones de objetos protegidos siguen mecanismos de autorización definidos.
Los términos de RIPE NCC para la RIPE Database describen a los registrantes y a RIPE NCC como partes capaces de actualizar datos y sitúan la autenticación de mantenimiento dentro del control o la delegación de actualizaciones sobre objetos determinados. Esa formulación permite distinguir la autoridad institucional sobre el sistema de la autoridad autenticada respecto de un objeto particular.
Una atribución rigurosa debe responder al menos cuatro preguntas.
Primero, ¿qué mantenedores protegen el objeto relevante? Esto localiza la frontera de autenticación visible.
Segundo, ¿quién controla los métodos o credenciales asociados a esos mantenedores? El nombre público del mantenedor no necesariamente revela a la persona que utiliza la autenticación. La evidencia disponible no identifica al operador de esas credenciales en relación con AS210263.
Tercero, ¿qué instrumento autoriza la actuación? La capacidad podría derivarse de la condición de registrante, un acuerdo de patrocinio, un contrato de servicios, una relación laboral, un mandato o alguna otra delegación. Que el sistema acepte técnicamente una actualización no demuestra por sí solo todo derecho jurídico que pueda reivindicar quien la presentó.
Cuarto, ¿qué muestra el historial? Las fechas y versiones pueden revelar cuándo cambiaron contactos, organizaciones o mantenedores. Sin una cronología fiable, no se sabe si una asociación es estable, reciente, obsoleta en la práctica o cuestionada.
La diferencia entre capacidad y derecho es decisiva. Una parte puede tener capacidad técnica para actualizar datos por encargo de otra. Una parte que afirma tener un derecho sustantivo puede carecer temporalmente de las credenciales necesarias para modificar el objeto. Las controversias aparecen con frecuencia cuando las superficies técnicas, contractuales e institucionales dejan de coincidir.
Respecto de ACSK-RIPE, el expediente no identifica quién controla las credenciales relevantes, quién las ha utilizado ni qué acuerdo respalda ese uso. Por tanto, no es válido inferir poder de actualización a partir de la referencia de contacto. Incluso si se confirmara una capacidad de mantenimiento, esa prueba se referiría al objeto protegido, no necesariamente a la infraestructura que produce el enrutamiento.
Por qué BGP y RPKI responden preguntas diferentes
El registro es una capa de evidencia. Las observaciones de enrutamiento y las autorizaciones criptográficas aportan otras capas, pero no sustituyen la evidencia que falta sobre identidad o contratos.
RIPEstat reúne observaciones y visualizaciones sobre recursos numéricos y enrutamiento. Una observación BGP puede mostrar que una ruta era visible desde determinados puntos y en un momento definido. Puede ayudar a analizar un origen observado, un camino o una variación temporal.
Esa observación no identifica automáticamente a la persona jurídica responsable. La configuración puede estar a cargo de un cliente, un proveedor gestionado, un contratista, un operador upstream u otra parte autorizada. La visibilidad sostenida de una ruta tampoco convierte al origen observado en prueba suficiente de propiedad del recurso o identidad corporativa.
RPKI añade una señal distinta. La explicación de RIPE NCC sobre la validación de origen BGP describe las autorizaciones de origen de ruta como señales que vinculan espacio de direcciones, un ASN autorizado y parámetros de longitud de prefijo. Un resultado de validación puede indicar si un anuncio observado está cubierto, entra en conflicto o carece de una autorización relevante.
La señal no certifica quién posee los routers, quién controla la empresa operadora, quién es parte de un acuerdo de patrocinio o quién puede modificar la RIPE Database. El control de cuentas, certificados o claves utilizadas para gestionar una autorización es otra superficie que debe investigarse. No se deriva de ACSK-RIPE por el simple hecho de que el handle aparezca como contacto.
Las capas pueden corroborarse sin volverse intercambiables. Una investigación más completa podría combinar una referencia organizativa, una modificación autenticada y fechada, rutas observadas desde varios colectores y una autorización RPKI aplicable. Aun así, tendría que explicar qué demuestra cada elemento. La atribución jurídica requeriría además pruebas adecuadas a la identidad, representación y relación contractual.
En este caso no se dispone de una reconstrucción específica, completa y fechada del enrutamiento y RPKI de AS210263. Además, el material de búsqueda contenía una confusión entre AS210263 y AS21263. Por ese motivo se excluyen todos los recuentos de prefijos, fechas de primera observación e historias de rutas derivados de esa discrepancia. Un solo dígito cambia el recurso investigado y puede convertir una cifra aparentemente precisa en evidencia sobre otra red.
La conclusión debe permanecer limitada: las herramientas de enrutamiento y RPKI indican qué señales operativas deberían examinarse, pero este artículo no atribuye a AS210263 un recuento concreto de prefijos, una primera fecha de anuncio, una historia de propagación o un estado específico de validación.
Corrección, reporte y límites del arbitraje
Cuando una entrada pública se considera incorrecta, la existencia de una discrepancia no identifica automáticamente el remedio adecuado. El camino depende del dato impugnado, del objeto protegido, de la autoridad de quien solicita el cambio y de si el problema se refiere a exactitud, contrato, representación o una controversia incluida en un procedimiento institucional.
RIPE NCC publica un procedimiento para reportar información falsa o posibles infracciones de políticas y procedimientos aplicables. Según la institución, esos reportes pueden ser investigados. El procedimiento ofrece una vía potencial para quien no puede autenticar directamente una modificación pero afirma que existe una inexactitud o incumplimiento.
La existencia del canal no decide el fondo. Presentar un reporte demuestra que se ha formulado una alegación. La apertura de una investigación, si ocurre, es una etapa procesal. Una corrección posterior demostraría que el registro cambió, pero su significado jurídico dependería de la cuestión y de la evidencia subyacente. La negativa a modificar un objeto tampoco resolvería automáticamente derechos privados situados fuera del alcance del procedimiento.
RIPE NCC también publica un procedimiento de arbitraje de conflictos para disputas comprendidas en su ámbito institucional. La disponibilidad del procedimiento no significa que cualquier persona, reclamación o remedio esté incluido. La admisibilidad depende de las partes, el objeto y las condiciones definidas por el propio mecanismo.
También debe distinguirse una decisión procesal de una decisión sobre el fondo. Una solicitud no demuestra titularidad. Su eventual aceptación no confirma necesariamente identidad, propiedad o control. Una medida provisional, si existiera, no sería equivalente a una resolución final. La evidencia revisada no identifica un reporte, una solicitud de arbitraje, una decisión de admisión o una determinación sobre el fondo que sea específica de ACSK-RIPE y AS210263.
Existe además una diferencia entre un dato incorrecto en el registro y una interpretación incorrecta de un dato exacto. ACSK-RIPE podría estar correctamente designado como contacto y, sin embargo, ser descrito indebidamente por terceros como propietario u operador. En ese supuesto, el problema puede residir en un directorio secundario, un informe o una herramienta de enriquecimiento, no necesariamente en el objeto original. La corrección debe dirigirse al lugar donde se produjo la afirmación excesiva.
Una prueba de atribución proporcional
Para evitar que un handle de contacto se convierta en una identidad no verificada, una revisión puede seguir siete pasos.
1. Fijar el recurso y la fecha
El ASN, los identificadores de objeto y el momento de consulta deben anotarse con precisión. La confusión entre AS210263 y AS21263 demuestra que un error mínimo puede contaminar todo el análisis.
2. Clasificar cada objeto
Hay que determinar si la evidencia procede de un objeto de contacto, recurso, organización, patrocinio o mantenimiento. Cada clase debe leerse según su función documental.
3. Definir la afirmación
“Recibe comunicaciones”, “puede actualizar un objeto”, “es parte de un contrato”, “opera routers” y “controla una autorización RPKI” son afirmaciones distintas. La investigación debe formular la proposición antes de buscar la prueba.
4. Identificar la superficie de control
La capacidad puede residir en credenciales de mantenimiento, cuentas de red, sistemas de configuración, contratos, certificados o procedimientos institucionales. No debe trasladarse de una superficie a otra por semejanza nominal.
5. Encontrar el instrumento de autoridad
La capacidad técnica y el derecho a ejercerla pueden tener fuentes distintas. Es necesario localizar el acuerdo, mandato, condición registral, autenticación, política o documento corporativo que atribuya la función.
6. Reconstruir la cronología
Una entrada actual no prueba necesariamente una relación histórica. Una ruta observada una vez no demuestra continuidad. Una autorización válida durante un periodo no identifica automáticamente al operador antes o después. Las conclusiones deben quedar vinculadas a fechas verificables.
7. Redactar una conclusión proporcional
Si la evidencia demuestra contacto, la conclusión debe decir contacto. Si demuestra capacidad de mantenimiento, debe limitarse al objeto protegido. Si muestra una ruta, debe describir una observación de enrutamiento. No debe añadirse propiedad, representación o control operativo sin evidencia independiente.
Conclusión delimitada y evidencia pendiente
La conclusión actual sobre ACSK-RIPE y AS210263 es un límite probatorio, no una determinación de titularidad o control. ACSK-RIPE respalda una asociación en la capa de contacto del registro. Esa asociación no identifica por sí misma al titular del recurso, al LIR patrocinador, a una entidad jurídica independiente, al operador de la red o a la parte que controla las credenciales relevantes.
Para sostener una atribución más fuerte habría que obtener y verificar el objeto actual e histórico completo de AS210263, todas sus referencias organizativas y de patrocinio, los mantenedores aplicables, la identidad y autoridad detrás de ACSK-RIPE, los instrumentos contractuales pertinentes y la evidencia operativa fechada. También habría que separar cualquier observación BGP de las señales RPKI y documentar quién controla los sistemas que producen cada una.
No se ha establecido quién controla los mantenedores, los routers, las sesiones BGP, las cuentas upstream o las claves privadas de RPKI. Tampoco se ha identificado un procedimiento de corrección o arbitraje específico que haya producido una decisión sobre ACSK-RIPE o AS210263. La discrepancia AS210263/AS21263 obliga, además, a excluir las cifras de rutas no verificadas.
La formulación responsable es, por tanto, precisa: ACSK-RIPE aparece como contacto asociado a AS210263. Toda afirmación adicional sobre identidad, propiedad, patrocinio, mantenimiento u operación requiere una cadena de evidencia específica.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance