
Resumen
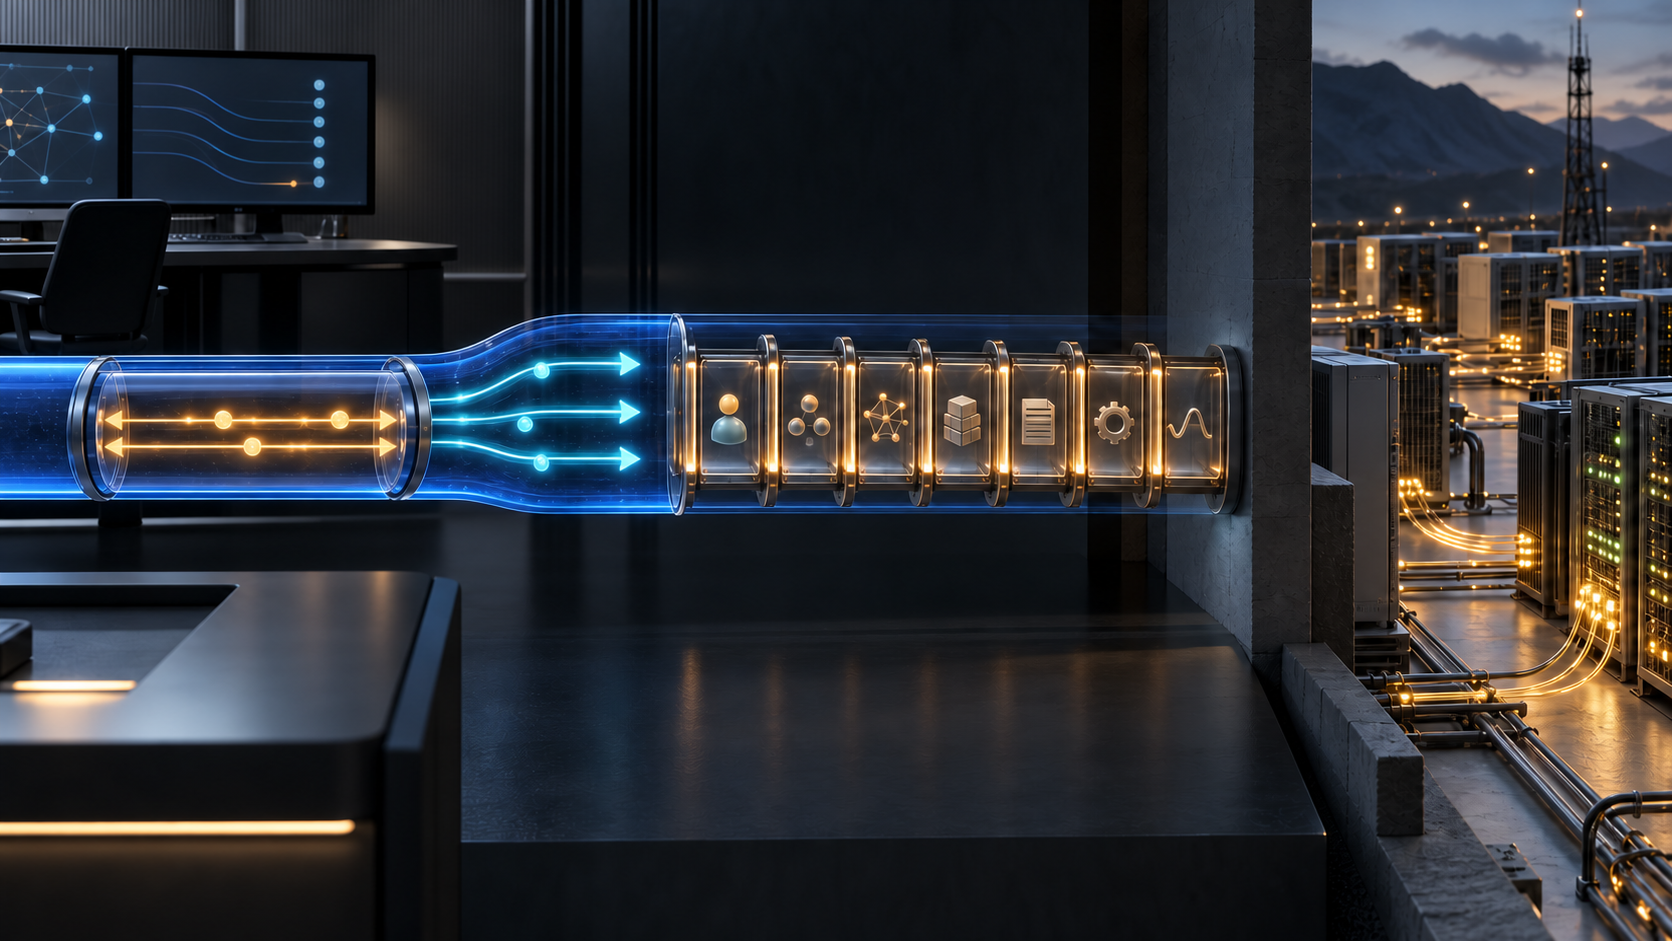
- La revisión 11 asigna una conexión QUIC a una sesión NETCONF, los flujos bidireccionales iniciados por el cliente a los RPC de configuración y un flujo unidireccional del servidor a cada suscripción.
- Ese mapa fortalece la evidencia de transporte y sesión, pero no sustituye las pruebas de identidad, autorización NACM, transacción, estado intended/operational ni efecto de red observado de forma independiente.
El valor de draft-ietf-netconf-over-quic-11 está en hacer visibles varios límites que los registros operativos suelen mezclar. Hay una sesión NETCONF por conexión QUIC. Los RPC de configuración viajan por flujos bidireccionales abiertos por el cliente. Las notificaciones viajan por flujos unidireccionales abiertos por el servidor, uno por suscripción.
Un límite visible facilita encontrar fallos, pero también invita a sumar evidencias incompatibles. El orden de bytes es una propiedad de transporte. Un certificado válido identifica una credencial. NACM autoriza una operación concreta. El framing delimita un mensaje. <ok/> responde a un RPC. running, intended y operational describen capas de estado distintas. Ninguna propiedad recibe automáticamente el significado de la siguiente.
La revisión 11 fue presentada el 25 de agosto de 2026. El Datatracker la muestra como Internet-Draft activo del grupo NETCONF, destinado al Standards Track, en estados WG Document e I-D Exists. El historial conserva la fecha y el texto dice que es trabajo en curso y que vence el 26 de febrero de 2027. No es un RFC ni prueba implementación, despliegue, rendimiento, adopción o comportamiento de dispositivo.
Registrar el protocolo que se negoció, no el que se esperaba
RFC 7301 define ALPN. La propuesta solicita el identificador noq y el puerto UDP 831. El verbo importa: el registro ALPN de IANA congelado durante esta investigación no contiene noq.
El recibo útil reúne el ALPN realmente negociado, extremos, puerto, parámetros QUIC, hora e identidad del software. Ver la cadena en un borrador o archivo local no demuestra asignación ni negociación. Incluso la negociación sólo demuestra la selección de aplicación en esa conexión, no que el producto implemente toda la revisión.
Separar autenticación, principal y permiso
RFC 8446 define TLS 1.3 y RFC 9001 su integración en QUIC. RFC 7589 separa la validación de certificado del mapeo ordenado hacia un nombre de usuario NETCONF; RFC 9144 actualiza el perfil para TLS 1.3.
Conservar sólo el subject del certificado pierde la cadena, ancla de confianza, revocación, regla de mapeo y versión. Además, ese usuario aún necesita permiso. RFC 8341 hace que NACM decida sobre operaciones, datos y notificaciones. Autenticar la clave no autoriza por sí mismo una edición.
Cerrar una sesión cuando cierra la conexión
Una conexión corresponde a una sesión, por lo que sus identificadores, principal, parámetros y motivo de cierre forman un sobre temporal claro. Una reconexión crea otra sesión. Si el controlador perdió la respuesta, puede repetir un RPC que el servidor ya procesó; el nuevo transporte no conoce esa historia.
La propuesta prohíbe early data. RFC 9001 explica que 0-RTT no ofrece protección intrínseca contra replay y una acción puede procesarse varias veces. El veto elimina esa superficie, no todas las repeticiones. La semántica de una sola vez requiere una identidad estable de intención, linaje de reintentos, registro transaccional e idempotencia.
Atar cada flujo a su operación o suscripción
RFC 9000 ofrece flujos de bytes ordenados. El cliente abre flujos bidireccionales para RPC. La suscripción nace en un RPC y, cuando se acepta, el servidor abre su flujo unidireccional exclusivo.
La evidencia puede unir conexión, sesión, stream ID, iniciador, dirección, message-id o subscription ID y tiempos. Pero ambos extremos deben mantener el mapa suscripción-flujo y la revisión deja la implementación fuera de alcance. Guardar el número de flujo sin la suscripción conserva una dirección de transporte, no la procedencia de la notificación.
No convertir orden por flujo en orden universal
QUIC ordena bytes dentro de cada flujo; no ordena flujos distintos. Un RPC y una notificación pueden avanzar de forma independiente. Usar su llegada para inferir causalidad añade una promesa inexistente.
Tampoco se conservan para la aplicación los límites de las tramas QUIC STREAM. Un chunk NETCONF no equivale a una trama QUIC. RFC 6241 define NETCONF: hello usa el delimitador de fin y, después de negociar base:1.1, la revisión aplica el framing por chunks de RFC 6242. El recibo debe separar bytes reensamblados, longitudes de chunks y mensaje completo. Delimitar no es validar significado, permiso ni resultado.
Leer <ok/> como recibo de protocolo
El message-id correlaciona RPC y rpc-reply; rpc-error comunica un fallo y <ok/> indica que la operación no devuelve datos ni error. Es evidencia imprescindible contra confusiones concurrentes. No observa el plano de datos.
Para ampliar la afirmación hay que conservar datastore objetivo, opciones, hash antes/después, transaction ID y errores o rollback posteriores. NACM también necesita principal, rutas, reglas efectivas, coincidencia, decisión y versión. Una autorización no se deduce de TLS, y una notificación ausente puede deberse a filtro, permiso o entrega, no sólo a ausencia de evento.
Comprobar qué configuración se aplicó
RFC 8342 distingue configuración convencional, intended y operational. El sistema puede intentar aplicar una intención y no materializarla porque falta un recurso. Una respuesta satisfactoria acredita la decisión del servidor sobre el datastore; una lectura operacional fechada acredita otra cosa.
El efecto de red exige todavía más: RIB/FIB, adyacencias, contadores, sondeos de tráfico o pruebas de servicio según la intención. La proximidad temporal entre cambio y métrica tampoco demuestra causalidad sin una ventana, línea base y mecanismo.
Las suscripciones conservan el mismo límite. RFC 8639 aporta identificador, receptor, filtro y ciclo de vida. RFC 8641 añade periodicidad, on-change, dampening y sincronización. Un flujo íntegro puede llevar una vista filtrada o demorada; necesita el contrato efectivo, la política y los eventos de terminación.
Construir una cadena de diez recibos
La cadena defendible contiene: ALPN; identidad TLS; usuario NETCONF; sesión; asociación de flujo; reensamblado y framing; RPC y reintento; NACM; transición entre datastores; resultado observado. El error común consiste en prestar autoridad: que un certificado “preste” permiso, que <ok/> “preste” estado aplicado o que operational “preste” efecto empresarial.
La prioridad del código en funcionamiento formulada por Heng Lu ayuda a mantener la última separación: documentos y registros describen; ejecución y observación establecen. Su especificación inicial mínima permite que el estándar común sea determinista sin decidir la confianza y el riesgo locales. Las capas de realidad explican por qué una organización termina otorgando poder causal a una señal limpia.
La revisión 11 mejora el mapa. El trabajo del operador es impedir que las fronteras desaparezcan al llegar al panel de control. El archivo oficial de la revisión conserva el límite exacto usado aquí.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance