
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
El dispositivo demostró su clave. El certificado no demuestra que siga sano
La extensión de atestación de dispositivos para ACME puede unir una solicitud de certificado con una máquina o un módulo criptográfico concreto. Ese comprobante describe la emisión. No certifica de forma continua la salud, la custodia ni cada uso posterior de la clave.

Expediente
El EDAC confirmó la suscripción. La ruta todavía no había entrado en RPL
RFC 9685 permite validar una suscripción multicast o anycast mediante 6LoWPAN Neighbor Discovery y después redistribuirla en RPL. El segundo paso es asíncrono: una confirmación correcta del registrar no es una marca de tiempo de instalación de ruta, mucho menos una prueba de…

IETF
El filtro de direcciones de origen necesita noticias del otro lado
La última consulta del IETF sobre SAVNET no anuncia un dispositivo nuevo. Expone una asimetría operativa: quien decide si un paquete entra puede no ser quien primero descubre que la decisión fue equivocada.
IETF
BIER Ping dio por bueno el reenvío. Una salida ausente aún podía ocultarse en el BitString
El 21 de septiembre de 2026, la IESG aprobó BIER Ping como Proposed Standard. La noticia no convierte un “éxito” en prueba total: si la consulta nombra varias salidas, la respuesta de una no rinde cuentas por las demás.

IETF
La última clave de RSVP puede seguir en uso después de caducar
Un plazo fijado en la configuración parece una línea roja hasta que llega sin relevo. El borrador de autenticación RSVP que examina TEAS conserva una salida para ese caso: mantener la verificación criptográfica con la última asociación conocida, mientras la red se enfrenta a una…

Expediente
La firma del TPM era válida. La referencia pertenecía a la imagen anterior
RFC 9684 normaliza la recuperación de Evidence mediante RPC YANG: reto fresco, selección de PCR, quote firmada y registros de medición. El mecanismo no decide si el baseline corresponde a la versión instalada, si el Verifier aplica la política correcta ni si el Relying Party…

IETF
Un certificado C509 más pequeño exige saber qué bytes se firmaron
Reducir el tamaño de un certificado facilita su transporte, pero también obliga a describir con precisión el objeto que verifica cada extremo. La nueva versión del borrador C509 se ocupa de esa frontera, no de conceder confianza por compresión.

IETF
No se encontró conflicto normativo. La clave de fábrica sigue sin tener una calificación de seguridad
La IESG no encontró un conflicto que impida publicar una taxonomía de la IRTF sobre claves y anclas de confianza instaladas por el fabricante. Esa decisión despeja un trámite. No ordena las cinco rutas de fabricación por seguridad ni acredita lo que ocurrió dentro de una planta.

Expediente
La descarga terminó bien. El salto de origen anuló la sesión RRDP
RFC 9674 obliga a conservar una prueba que muchos tableros descartan: la cadena de autoridad entre la URI `rpkiNotify`, las referencias a Snapshot y Delta y cada redirección HTTP. Un 200 final no sanea un salto entre orígenes, y una sesión del mismo origen tampoco certifica los…

IETF
Un destinatario abrió el JWE. La política de receptores seguía pendiente
Un sobre con tres destinatarios puede entregar el texto claro después de que funcione una sola ruta criptográfica. El perfil de HPKE para JWE hace visible qué ruta funcionó; no convierte ese éxito en prueba de que la lista prevista, la regla de aceptación y el conjunto de…

Expediente
Dos chasis mostraban la misma política. Solo uno podía ejecutar la opción a velocidad de línea
RFC 9673 no promete que todos los routers realicen el mismo trabajo Hop-by-Hop. Define una convivencia más honesta: el paquete puede seguir, la capacidad agregada debe quedar protegida y cada operador habilita solo las opciones que su plataforma puede asumir. La etiqueta de…

IETF
En SATP, el punto irreversible llega antes que una prueba universal
El momento decisivo no es el último recibo, sino el mensaje anterior. Cuando la pasarela emisora envía `Commit-Final`, el activo de origen ya se ha quemado y abortar deja de ser eficaz. SATP conserva quién dijo qué; la comprobación de lo ocurrido en cada red sigue otro camino.

Expediente
La autoridad cambió en 2024. El firmware del punto de acceso seguía siendo el mismo
RFC 9672 trasladó el mantenimiento futuro de OWE al grupo IEEE 802.11. Esa decisión ordena quién modifica la especificación; no reescribe el software comprado antes, no amplía una certificación y no demuestra cómo negoció una sesión concreta.

IETF
JOSE pone tres metas de seguridad en la puerta del registro, no un veredicto de despliegue
El dato decisivo del nuevo Last Call de JOSE no está en los dos algoritmos heredados del título. Está en tres propiedades criptográficas que convertirían una valoración amplia de «credibilidad» en preguntas técnicas más concretas, sin prometer que el software situado al otro lado…
Expediente
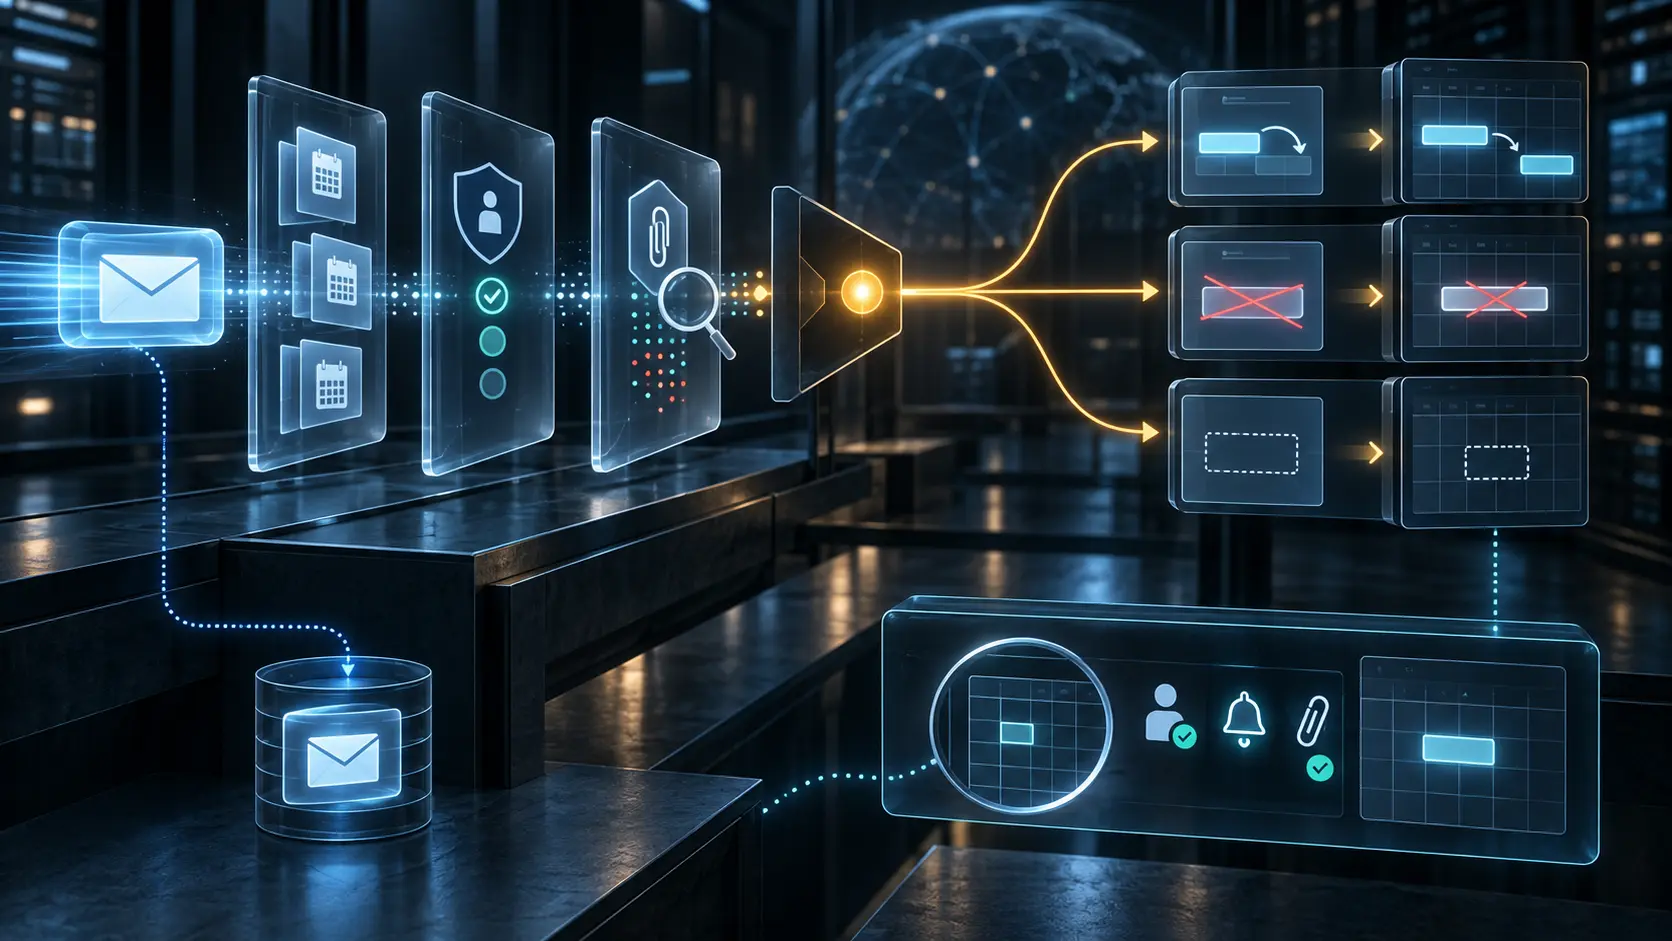
El dominio pasó la autenticación. La persona aún podía no haber querido cancelar la reunión
RFC 9671 incorpora señales como SPF, DKIM, DMARC y S/MIME a la decisión de confianza, pero no convierte una comprobación técnica en voluntad humana. Automatizar el calendario exige conservar esa frontera.

IETF
Una función de red, cuatro tareas de seguridad: la cartera de certificados que RFC 9509 dejó a cada operador
El problema no es si un certificado 5G es válido, sino para qué trabajo fue emitido y cuántos trabajos dependen de la misma clave. RFC 9509 incorporó tres nombres al registro; la arquitectura de credenciales sigue siendo una decisión local.

Expediente
El nombre parecía correcto. El Principal pertenecía a otra persona
RFC 9670 convierte el intercambio de objetos JMAP en un modelo coherente de Principals, derechos y notificaciones. Esa coherencia no elimina el punto más humano del control de acceso: escoger la identidad correcta antes de concederle nada.

IETF
El byte era el mismo. El tiempo de espera no: RFC 9510
RFC 9510 convierte un solo byte de CCNx en un reloj que abarca desde milisegundos hasta años. La economía de bits es real; también lo es el riesgo de que dos versiones asignen destinos opuestos al mismo paquete.
Expediente
El programa tenía ID. El hook seguía enlazado a la versión anterior
La carga creó un objeto BPF válido y el inventario registró su identificador. El despliegue falló después, en una relación distinta: ningún enlace llevó esa generación al punto donde debía observar el tráfico.

Expediente
El borrador multicloud del NIST separa la integración de la prueba de autorización
Contratar una plataforma que une nubes distintas puede simplificar la operación diaria. El expediente que justifica qué sistema y qué controles han sido evaluados sigue necesitando límites comprobables, según el problema descrito en IR 8613.