
Tema
Peering y tránsito
Dentro de la faceta Tema, la inteligencia temática Peering y tránsito conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Empresas de telecomunicaciones nacionales globales
La fuga de rutas de Rostelecom en 2020 convirtió la validación de origen en una prueba de responsabilidad
El incidente de enrutamiento de Rostelecom de abril de 2020 mostró por qué una autorización de origen válida no equivale a una garantía completa de ruta. La responsabilidad operativa depende de datos RPKI precisos, cachés de relying parties actualizados, filtros de frontera…
Líderes
Bevil Wooding y la resiliencia operativa de Internet en el Caribe
El registro público de Bevil Wooding vincula el desarrollo de puntos de intercambio, una comunidad regional de operadores, análisis de infraestructura post-huracán y un rol acotado en la recuperación distribuida de DNSSEC. Esos registros muestran que la continuidad depende de…
Institucionales globales
El ataque al DNS raíz de 2002 convirtió la resiliencia del servicio distribuido en una prueba de rendición de cuentas
El ataque de octubre de 2002 contra el sistema de servidores raíz DNS mostró por qué un registro preciso de autoridad no es una garantía de disponibilidad. La rendición de cuentas depende de un servicio autoritativo alcanzable, diversidad de rutas y capacidad, comportamiento del…
Empresas de telecomunicaciones nacionales de Norteamérica
El depeering de Cogent-Level 3 de 2005 convirtió la alcanzabilidad total de Internet en una prueba de responsabilidad del tránsito
Cuando Cogent y Level 3 dejaron de intercambiar tráfico directamente en octubre de 2005, algunos clientes dependientes descubrieron que un contrato de Internet y un prefijo registrado no garantizaban una ruta operativa. El control responsable era la ruta efectivamente…
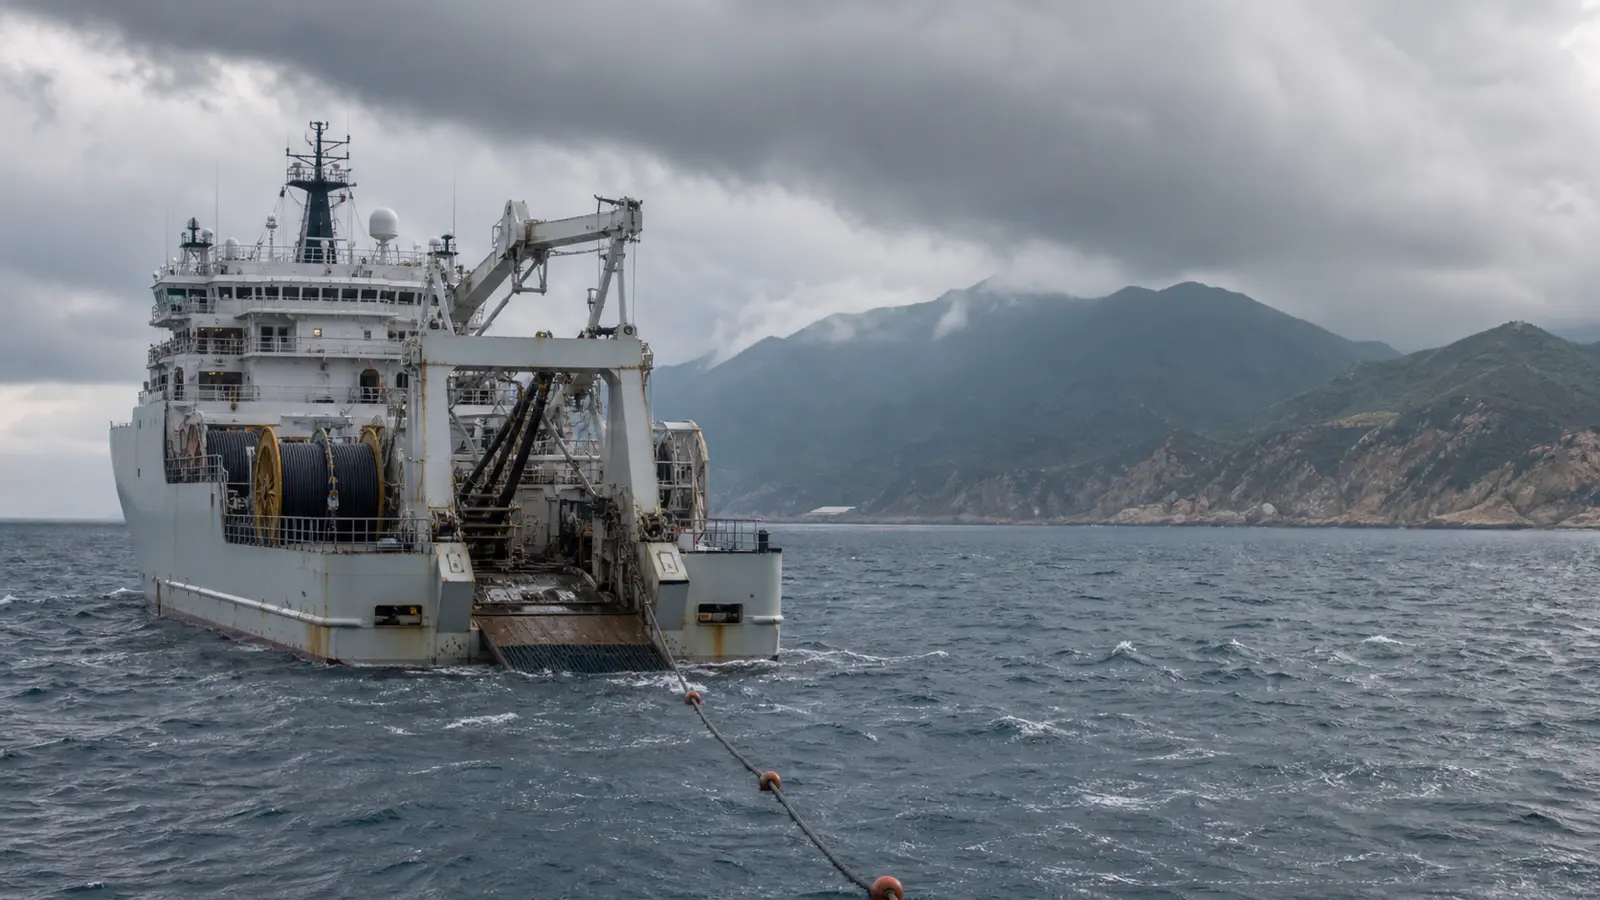
Empresas de telecomunicaciones nacionales de Asia-Pacífico
El terremoto de Hengchun de 2006 convirtió la concentración de rutas de cables submarinos en una prueba de rendición de cuentas
Cómo un corredor secuencial de fallos de cable expuso la diferencia entre redundancia nominal, capacidad alternativa utilizable y continuidad de red reparable.

Instituciones de Europa y Oriente Medio
El experimento BGP RIPE-Duke de 2010 convirtió el cumplimiento de estándares en una prueba de responsabilidad del enrutamiento
Cómo un atributo BGP experimental válido expuso un defecto de propagación de IOS XR, la amplificación por reinicio de sesión y la necesidad de experimentos de enrutamiento acotados.

Empresas de servicios en la nube globales
El fallo de la red óptica de OVH en 2017 convirtió la independencia de la redundancia en una prueba de rendición de cuentas
El 9 de noviembre de 2017, OVH perdió las rutas ópticas que conectaban su centro de alojamiento de Roubaix con importantes puntos de presencia externos. El incidente mostró por qué las rutas redundantes y la configuración guardada no equivalen a una infraestructura de red…

Empresas de telecomunicaciones nacionales globales
La fuga de rutas de Indosat en 2014 convirtió los controles de exportación de la tabla completa en una prueba de rendición de cuentas
El resumen de inteligencia de La fuga de rutas de Indosat en 2014 convirtió los controles de exportación de la tabla completa en una prueba de rendición de cuentas explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto…
Empresas de centros de datos globales
La fuga de rutas de Safe Host de 2019 convirtió el filtrado entre pares en una prueba de rendición de cuentas transfronteriza
El incidente de rutas de Safe Host del 6 de junio de 2019 mostró cómo un error de exportación puede convertirse en un evento internacional de infraestructura cuando otra red acepta y propaga rutas fuera del alcance previsto de su relación. La cuestión duradera de la rendición de…

Empresas de telecomunicaciones nacionales globales
La fuga de ruta de TTNet de 2004 convirtió el filtrado de prefijos de clientes en una prueba de responsabilidad
La fuga de enrutamiento de TTNet del 24 de diciembre de 2004 expuso una debilidad persistente en la infraestructura de internet: una red puede pasar rutas fuera del límite relacional correcto, pero el impacto se vuelve sistémico sólo cuando otras redes autónomas las aceptan…
Empresas de telecomunicaciones nacionales de Norteamérica
La fuga de AS7007 de 1997 convirtió el filtrado de rutas en una prueba de responsabilidad
El resumen de inteligencia de La fuga de AS7007 de 1997 convirtió el filtrado de rutas en una prueba de responsabilidad explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…

Empresas de telecomunicaciones nacionales de Norteamérica
Error BGP de Level 3 en 2017: una prueba de responsabilidad para el control de cambio en backbone
El incidente de BGP de Level 3 del 6 de noviembre de 2017 mostró cómo una configuración de backbone con alcance de exportación inadecuado redirigió tráfico entre fronteras organizativas antes de que clientes o proveedores de acceso identificaran qué control había fallado. La…

Empresas de servicios en la nube globales
El ataque DDoS de 2014 a UltraDNS hizo de la continuidad del DNS autoritativo una prueba de rendición de cuentas
La interrupción del 30 de abril de 2014 en el servicio UltraDNS de Neustar mostró por qué el DNS autoritativo debe tratarse como infraestructura de red en funcionamiento y no como una entrada estática en un archivo de configuración. La cuestión de rendición de cuentas es si el…
NANOG
NANOG desplaza el límite de IS-IS: de contar 300 routers a diseñar el dominio de fallo
La cifra de 300 pasó de posible límite a distracción. En una discusión de operadores, varias experiencias situaron ese tamaño dentro de la capacidad técnica de un área IS-IS de nivel 2. El último mensaje incorporado al archivo puso la condición decisiva: una red puede converger…
Empresas de servicios en la nube globales
Cloudflare 1.1.1.1 (2025): responsabilidad por retiro de rutas
El resolvedor DNS público de Cloudflare, 1.1.1.1, quedó inaccesible en todo el mundo durante 62 minutos el 14 de julio de 2025 tras un cambio de topología que retiró sus prefijos anycast de producción. El incidente no fue provocado por un ataque ni por un defecto del protocolo…

SANOG
NPIX cierra la semana de Katmandú y SANOG pasa el relevo a Daca
NPIX y npNOG llevaron SANOG 44 a Katmandú después de cuatro jornadas de talleres. La clausura convirtió ese trabajo local en un relevo regional: SANOG45 irá a Daca junto con bdNOG23, y otra comunidad nacional de operadores pasará a ordenar la siguiente agenda.
Empresas de ISP regionales de Europa y Oriente Medio
K-telekom LLC: una red regional rusa con escala operativa visible y perímetro financiero difícil de cerrar
K-telekom LLC merece ser leída como un operador regional de acceso fijo que parece real en la calle, en las rutas y en la atención cotidiana, pero cuyo perímetro económico no queda explicado por las cuentas públicas de la sociedad identificada. La tesis central es incómoda: la…
Empresas de ISP regionales de Europa y Oriente Medio
Khadamat Ertebati Pishkhan Arvin Chenaran Co.LLC: una frontera de red real con escala comercial aún sin demostrar
El resumen de inteligencia de Khadamat Ertebati Pishkhan Arvin Chenaran Co.LLC: una frontera de red real con escala comercial aún sin demostrar explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la…
Empresas de ISP regionales de Europa y Oriente Medio
Kinescope LLC: la economía del vídeo gestionado cuando el ancho de banda decide el margen
Kinescope LLC ocupa una zona de competencia incómoda y valiosa: no es solo una herramienta para subir vídeos, pero tampoco puede evaluarse como si fuera una nube global de propósito general. Su caso combina software, control de acceso, analítica, emisión en directo, una red…
Empresas de ISP regionales de Europa y Oriente Medio
Kirzhachtelecom LLC: la economía de un operador local donde la distancia decide el margen
Kirzhachtelecom LLC no se entiende como una historia de escala nacional, sino como un negocio de densidad local, rutas físicas, prepago y disciplina de costes en el distrito de Kirzhach. Su atractivo económico depende de convertir una red fija pequeña en ingresos recurrentes…