
Tema
Peering y tránsito
Dentro de la faceta Tema, la inteligencia temática Peering y tránsito conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

Empresas de servicios en la nube globales
La fuga de rutas IPv6 de Cloudflare convirtió una política de exportación vaciada en una prueba de rendición de cuentas
El incidente del 22 de enero de 2026 muestra por qué una modificación pequeña y sintácticamente válida puede ampliar de forma radical la autoridad de exportación de BGP. La cuestión central no es si existía automatización, sino si esa automatización podía demostrar, antes de…

Empresas de servicios en la nube globales
La caída de la red troncal de OVHcloud en 2021 convirtió el límite entre BGP y OSPF en una prueba de responsabilidad
El incidente global de IPv4 del 13 de octubre de 2021 muestra por qué una modificación de enrutamiento no puede considerarse segura solo porque fue autorizada, aceptada por un equipo o aplicada sin error sintáctico. Cuando una transición puede trasladar estado de Internet desde…
Líderes
John Moy y el registro operativo que sustenta el estado OSPF y el reinicio ordenado
El registro técnico atribuido a John Moy permite observar OSPF como una disciplina de estado antes que como una simple promesa de conectividad. Los documentos fechados describen bases de datos de topología sincronizadas, cálculos de camino más corto, límites de área, intercambios…
Empresas de servicios en la nube globales
La interrupción de BYOIP de Cloudflare convirtió el estado de los prefijos en una prueba de rendición de cuentas
El incidente del 20 de febrero de 2026 mostró que la autoridad sobre un bloque de direcciones, la autorización criptográfica de su origen y su asociación con un servicio no garantizan que el prefijo siga anunciado ni que el tráfico llegue al destino previsto. La continuidad de…

Líderes
Ross Callon y la transición operativa del encaminamiento dual a las etiquetas MPLS
El registro público de Ross Callon permite estudiar una forma exigente de cambiar una red: conservar la continuidad mientras se hacen explícitas las capacidades, las fronteras de compatibilidad y la identidad de reenvío. Desde la convivencia entre IP y OSI hasta las clases de…
Institucionales globales
La inundación del DNS raíz de 2015 convirtió la telemetría entre operadores en una prueba de responsabilidad
Dos inundaciones concentradas de consultas revelaron la diferencia entre la continuidad del sistema raíz y la saturación localizada, y convirtieron la telemetría compartida y separada por capas en la base para evaluar la preparación y la respuesta de los operadores.
Instituciones de Europa y Oriente Medio
El DDoS de Spamhaus de 2013 convirtió la recursión DNS abierta en una prueba de responsabilidad de red
La campaña de marzo de 2013 mostró cómo la recursión DNS expuesta, la falsificación de direcciones de origen y las rutas compartidas de interconexión podían convertir fallos locales aparentemente pequeños en un coste externo de gran escala. La responsabilidad depende de…

Líderes
Dave Oran y los límites operativos desde IS-IS hasta IP Anycast
El registro técnico compartido de Dave Oran permite seguir una idea persistente: el reenvío fiable exige distinguir con precisión el dominio de encaminamiento, la instancia de servicio, el nombre y el estado que intervienen en cada decisión, sobre todo cuando una transición pone…

Líderes
Peter Psenak y las decisiones de estado de enlace detrás de Segment Routing y los algoritmos flexibles
El registro público atribuido a Peter Psenak permite observar un problema central del encaminamiento: cómo transformar una intención sobre caminos en estado compartido que varios sistemas puedan interpretar, comparar y someter a prueba. Las normas relevantes no prometen una red…

Tendencias de servicios en la nube globales
Cloudflare acotó a 15 minutos la degradación de Estambul, pero dejó sin explicar su alcance
Cloudflare registró latencia elevada y errores de conexión en Estambul entre las 07:05 y las 07:20 UTC del 1 de agosto. La exactitud del intervalo no se repite en el resto del parte: no hay producto, ruta, causa ni escala, y el único mensaje público conservado llegó después del…

Líderes
Hannes Gredler y los límites de fallo detrás de IS-IS y BGP-LS
La trayectoria documentada de Hannes Gredler en estándares elaborados en colaboración ofrece una lección práctica para la automatización del encaminamiento: una decisión útil empieza por registros que identifican la topología con precisión, declaran su alcance y no prometen más…

Empresas de telecomunicaciones nacionales de Asia-Pacífico
El error de enrutamiento de KT en 2021 convirtió la validación entre protocolos en una prueba nacional de responsabilidad de red
La interrupción nacional de Internet de KT demostró que ni una ventana de mantenimiento autorizada ni dos revisiones manuales prueban que un cambio de enrutamiento sea seguro: la responsabilidad depende de los comandos realmente ejecutados, de los límites entre BGP e IS-IS, del…

Empresas de servicios en la nube globales
El DDoS de GitHub de 2015 convirtió la inyección en ruta del Great Cannon en una prueba de responsabilidad de red
*El episodio mostró que la identidad declarada de un servicio no basta para acreditar la integridad de lo que recibe el usuario: la responsabilidad depende de los bytes entregados, de los controles ejercidos en cada tramo y de la evidencia que los operadores puedan conservar y…

Líderes
Yakov Rekhter y los límites operativos incorporados en BGP y el direccionamiento privado
La trayectoria pública de Yakov Rekhter en los estándares de Internet permite observar cómo el enrutamiento entre dominios y el alcance de las direcciones se volvieron administrables mediante permisos explícitos, estados visibles, identidades atribuibles y una contabilidad franca…
Empresas de telecomunicaciones nacionales de Europa y Oriente Medio
Los incidentes de LINX LON2 de 2023 convirtieron el estado real de la red en una prueba de responsabilidad
Cuando un router pasa del laboratorio a un punto de intercambio de Internet en producción, una configuración aparentemente limpia no basta. El relato público de LINX sobre los incidentes de LON2 en 2023 demuestra que la admisión debe verificar la identidad que ejecuta el proceso…
Empresas de servicios en la nube globales
El ataque de 2004 contra Akamai convirtió la conmutación del borde distribuido en una prueba de rendición de cuentas
La comunicación pública de Akamai sobre el incidente del 15 de junio de 2004 plantea una cuestión que sigue siendo decisiva para cualquier operador de infraestructura distribuida: una arquitectura extensa puede prometer continuidad, pero solo el estado observable de la red puede…

Tendencias de servicios en la nube globales
Cloudflare condensó 256 minutos de errores 5XX en IAD en un único aviso retrospectivo
Cloudflare afirma que hubo un nivel elevado de errores HTTP 5XX en Ashburn, Estados Unidos (IAD), entre las 18:45 y las 23:01 UTC del 31 de julio. Sin embargo, el registro público conserva una sola actualización, publicada más de dos horas después del final indicado. La…

Tendencias de servicios en la nube globales
Cloudflare corrigió errores 5xx intermitentes en la frontera us-east-1-aws
Durante 2 horas, 18 minutos y 15.061 segundos, el registro de Cloudflare mantuvo abierta una incidencia menor vinculada a clientes que usaban us-east-1-aws. La empresa habló de un nivel elevado de respuestas HTTP 5xx intermitentes, implementó una corrección y cerró el caso. No…
Tendencias de telecomunicaciones nacionales globales
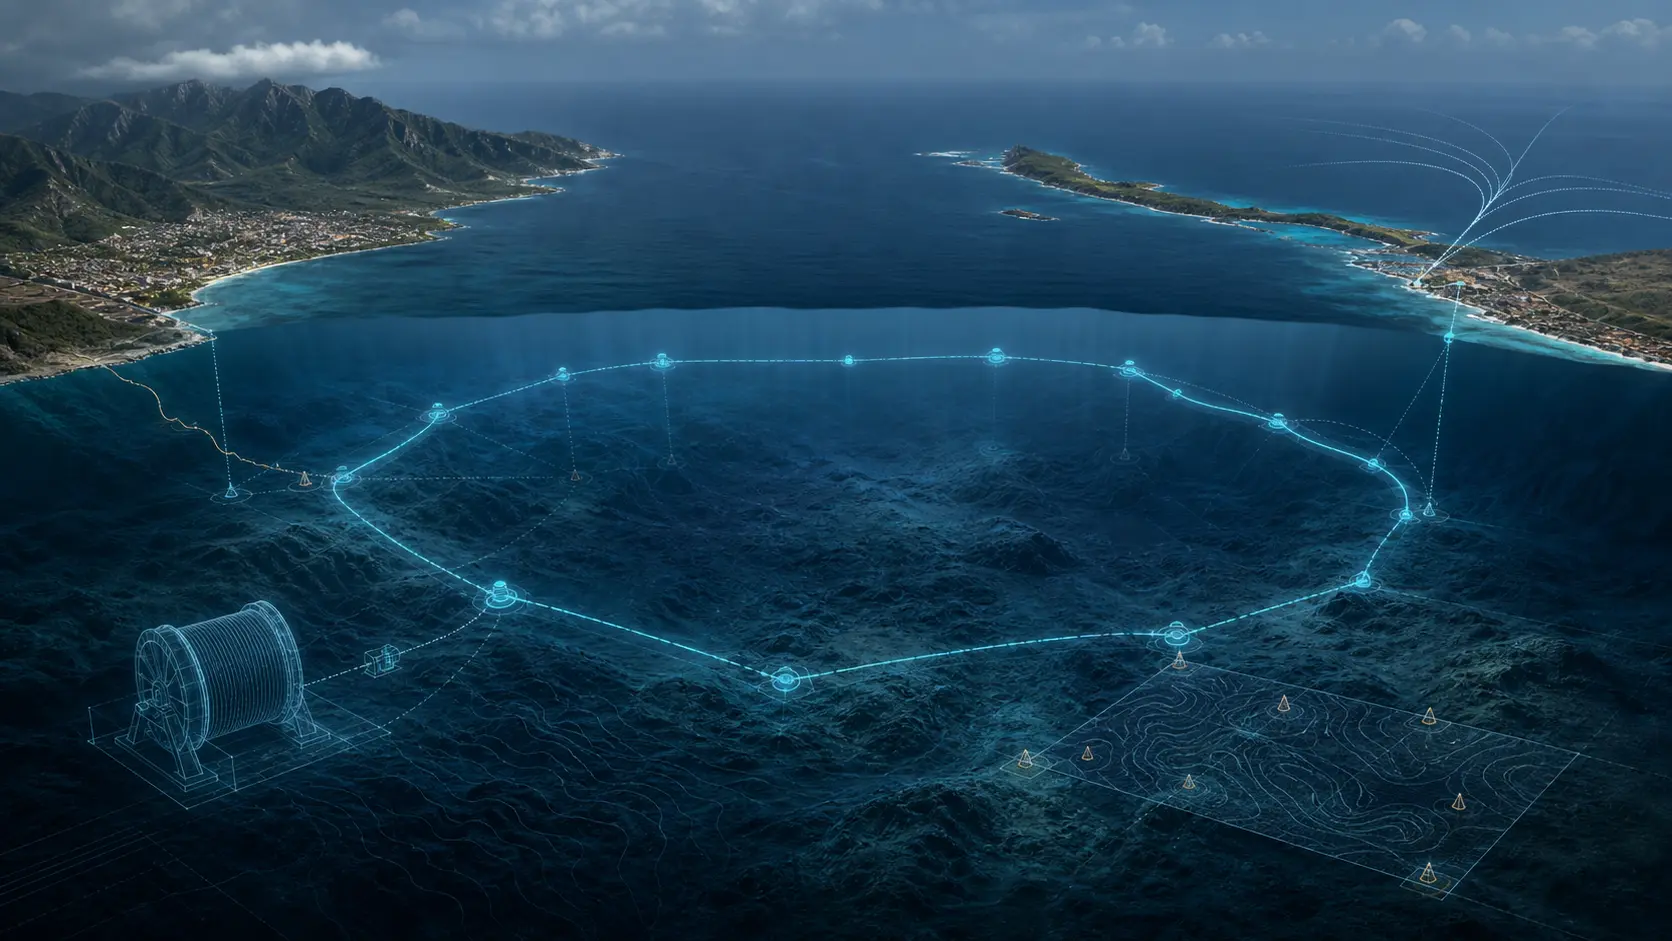
Fénix plantea un anillo Venezuela–Curazao de 14 Tbps, todavía sin servicio demostrado
Liberty Networks y CANTV anunciaron el 31 de julio Fénix, un sistema submarino proyectado de 378 kilómetros entre Camuri, Venezuela, y Willemstad, Curazao. La capacidad mínima declarada del anillo es de 14 Tbps. El comunicado lanza un proyecto; no demuestra que el cable esté…
Empresas de servicios en la nube globales
El ataque Mirai contra OVH en 2016 convirtió la capacidad de mitigación DDoS en una prueba de rendición de cuentas
El tráfico superior a un terabit por segundo comunicado por OVHcloud durante la primera oleada de Mirai planteó una cuestión más importante que la cifra récord: si un proveedor de alojamiento podía medir la inundación, activar la mitigación, conservar el tráfico legítimo y…