
Tema
Peering y tránsito
Dentro de la faceta Tema, la inteligencia temática Peering y tránsito conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Instituciones de Europa y Oriente Medio
El DDoS de Spamhaus de 2013 convirtió la recursión DNS abierta en una prueba de responsabilidad de red
La campaña de marzo de 2013 mostró cómo la recursión DNS expuesta, la falsificación de direcciones de origen y las rutas compartidas de interconexión podían convertir fallos locales aparentemente pequeños en un coste externo de gran escala. La responsabilidad depende de…

Líderes
Dave Oran y los límites operativos desde IS-IS hasta IP Anycast
El registro técnico compartido de Dave Oran permite seguir una idea persistente: el reenvío fiable exige distinguir con precisión el dominio de encaminamiento, la instancia de servicio, el nombre y el estado que intervienen en cada decisión, sobre todo cuando una transición pone…

Líderes
Peter Psenak y las decisiones de estado de enlace detrás de Segment Routing y los algoritmos flexibles
El registro público atribuido a Peter Psenak permite observar un problema central del encaminamiento: cómo transformar una intención sobre caminos en estado compartido que varios sistemas puedan interpretar, comparar y someter a prueba. Las normas relevantes no prometen una red…

Tendencias de servicios en la nube globales
Cloudflare acotó a 15 minutos la degradación de Estambul, pero dejó sin explicar su alcance
Cloudflare registró latencia elevada y errores de conexión en Estambul entre las 07:05 y las 07:20 UTC del 1 de agosto. La exactitud del intervalo no se repite en el resto del parte: no hay producto, ruta, causa ni escala, y el único mensaje público conservado llegó después del…

Líderes
Hannes Gredler y los límites de fallo detrás de IS-IS y BGP-LS
La trayectoria documentada de Hannes Gredler en estándares elaborados en colaboración ofrece una lección práctica para la automatización del encaminamiento: una decisión útil empieza por registros que identifican la topología con precisión, declaran su alcance y no prometen más…

Empresas de telecomunicaciones nacionales de Asia-Pacífico
El error de enrutamiento de KT en 2021 convirtió la validación entre protocolos en una prueba nacional de responsabilidad de red
La interrupción nacional de Internet de KT demostró que ni una ventana de mantenimiento autorizada ni dos revisiones manuales prueban que un cambio de enrutamiento sea seguro: la responsabilidad depende de los comandos realmente ejecutados, de los límites entre BGP e IS-IS, del…

Empresas de servicios en la nube globales
El DDoS de GitHub de 2015 convirtió la inyección en ruta del Great Cannon en una prueba de responsabilidad de red
*El episodio mostró que la identidad declarada de un servicio no basta para acreditar la integridad de lo que recibe el usuario: la responsabilidad depende de los bytes entregados, de los controles ejercidos en cada tramo y de la evidencia que los operadores puedan conservar y…

Líderes
Yakov Rekhter y los límites operativos incorporados en BGP y el direccionamiento privado
La trayectoria pública de Yakov Rekhter en los estándares de Internet permite observar cómo el enrutamiento entre dominios y el alcance de las direcciones se volvieron administrables mediante permisos explícitos, estados visibles, identidades atribuibles y una contabilidad franca…
Empresas de telecomunicaciones nacionales de Europa y Oriente Medio
Los incidentes de LINX LON2 de 2023 convirtieron el estado real de la red en una prueba de responsabilidad
Cuando un router pasa del laboratorio a un punto de intercambio de Internet en producción, una configuración aparentemente limpia no basta. El relato público de LINX sobre los incidentes de LON2 en 2023 demuestra que la admisión debe verificar la identidad que ejecuta el proceso…
Empresas de servicios en la nube globales
El ataque de 2004 contra Akamai convirtió la conmutación del borde distribuido en una prueba de rendición de cuentas
La comunicación pública de Akamai sobre el incidente del 15 de junio de 2004 plantea una cuestión que sigue siendo decisiva para cualquier operador de infraestructura distribuida: una arquitectura extensa puede prometer continuidad, pero solo el estado observable de la red puede…

Tendencias de servicios en la nube globales
Cloudflare condensó 256 minutos de errores 5XX en IAD en un único aviso retrospectivo
Cloudflare afirma que hubo un nivel elevado de errores HTTP 5XX en Ashburn, Estados Unidos (IAD), entre las 18:45 y las 23:01 UTC del 31 de julio. Sin embargo, el registro público conserva una sola actualización, publicada más de dos horas después del final indicado. La…

Tendencias de servicios en la nube globales
Cloudflare corrigió errores 5xx intermitentes en la frontera us-east-1-aws
Durante 2 horas, 18 minutos y 15.061 segundos, el registro de Cloudflare mantuvo abierta una incidencia menor vinculada a clientes que usaban us-east-1-aws. La empresa habló de un nivel elevado de respuestas HTTP 5xx intermitentes, implementó una corrección y cerró el caso. No…
Tendencias de telecomunicaciones nacionales globales
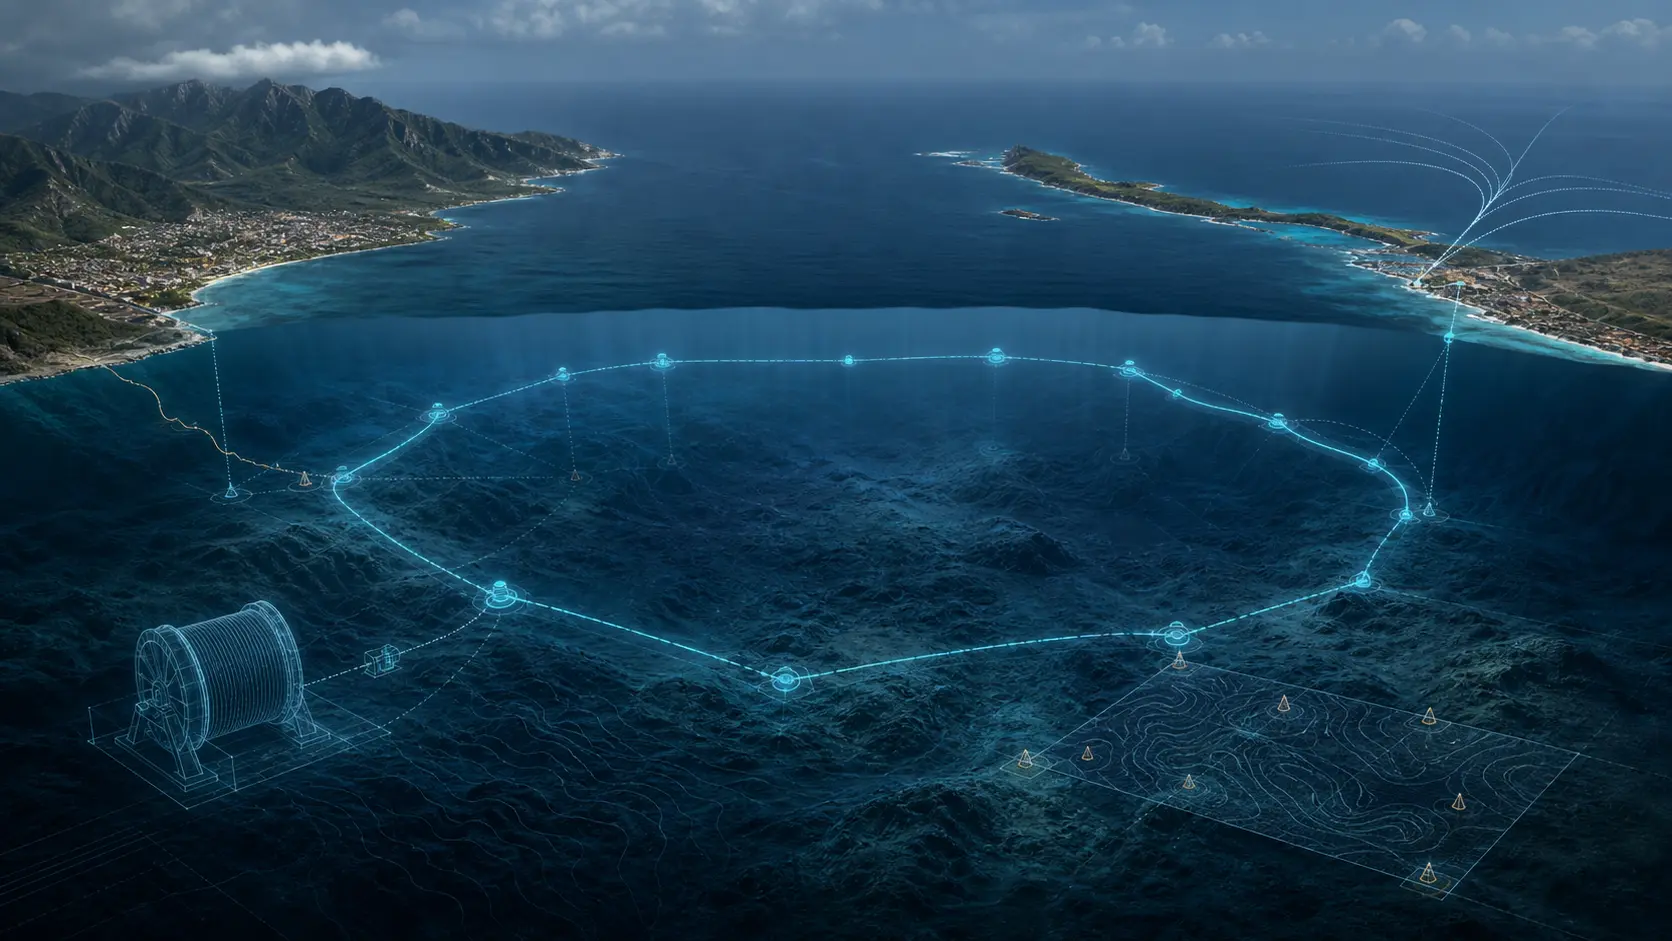
Fénix plantea un anillo Venezuela–Curazao de 14 Tbps, todavía sin servicio demostrado
Liberty Networks y CANTV anunciaron el 31 de julio Fénix, un sistema submarino proyectado de 378 kilómetros entre Camuri, Venezuela, y Willemstad, Curazao. La capacidad mínima declarada del anillo es de 14 Tbps. El comunicado lanza un proyecto; no demuestra que el cable esté…
Empresas de servicios en la nube globales
El ataque Mirai contra OVH en 2016 convirtió la capacidad de mitigación DDoS en una prueba de rendición de cuentas
El tráfico superior a un terabit por segundo comunicado por OVHcloud durante la primera oleada de Mirai planteó una cuestión más importante que la cifra récord: si un proveedor de alojamiento podía medir la inundación, activar la mitigación, conservar el tráfico legítimo y…
Empresas de servicios en la nube globales
El ataque de memcached contra GitHub en 2018 convirtió el antispoofing y el traspaso de mitigación en una prueba de rendición de cuentas
La respuesta de GitHub a un ataque de 1,35 terabits por segundo demostró que la resiliencia frente a DDoS exige detectar tráfico anómalo, trasladar la autoridad de encaminamiento con seguridad, entregar tráfico limpio y reducir las condiciones de suplantación que permiten la…

Tendencias de servicios en la nube de Europa y Oriente Medio
Cloudflare investigaba un aumento de errores HTTP en un incidente etiquetado en Londres
Cloudflare abrió a las 19:06:19.068 UTC del 31 de julio un incidente de impacto menor tras detectar más errores HTTP en un subconjunto de clientes. Al cierre de Wave 46, a las 19:20:19, seguía en investigación: no había diagnóstico, corrección aplicada ni recuperación declarada.…
Líderes
Enke Chen y el registro operativo del control de rutas BGP
El registro atribuido en el IETF a Enke Chen conecta tres cuestiones prácticas del enrutamiento entre dominios: cómo un router BGP contiene los mensajes UPDATE malformados, cómo distingue múltiples rutas para un mismo prefijo y por qué la redistribución necesita límites de…

Tendencias de servicios en la nube de Europa y Oriente Medio
Cloudflare dejó bajo vigilancia el nodo de Hamburgo tras aplicar una corrección
El incidente de Cloudflare en Hamburgo llegó al corte de Wave 45 con una corrección implantada, pero sin resolución formal. Desde las 15:20:19.991 UTC del 31 de julio, la empresa advirtió de errores o fallos en solicitudes de clientes cuyo tráfico pasaba por la ubicación HAM. A…
Empresas de telecomunicaciones nacionales de Europa y Oriente Medio
La interrupción de AS5089 de Virgin Media en 2023: retirada de rutas y aislamiento del borde, una prueba de responsabilidad
El resumen de inteligencia de La interrupción de AS5089 de Virgin Media en 2023: retirada de rutas y aislamiento del borde, una prueba de responsabilidad explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional…
Líderes
Ketan Talaulikar y el contrato operacional detrás de la Política de Segment Routing
El registro atribuido de IETF de Ketan Talaulikar conecta la identidad de la política de Segment Routing, los registros de topología BGP-LS y la visibilidad OSPFv3 para SRv6. Juntas, las especificaciones colaborativas muestran por qué la automatización necesita identidades…