
Tema
Evidencia basada en recursos de red
Dentro de la faceta Tema, la inteligencia temática Evidencia basada en recursos de red conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
IETF
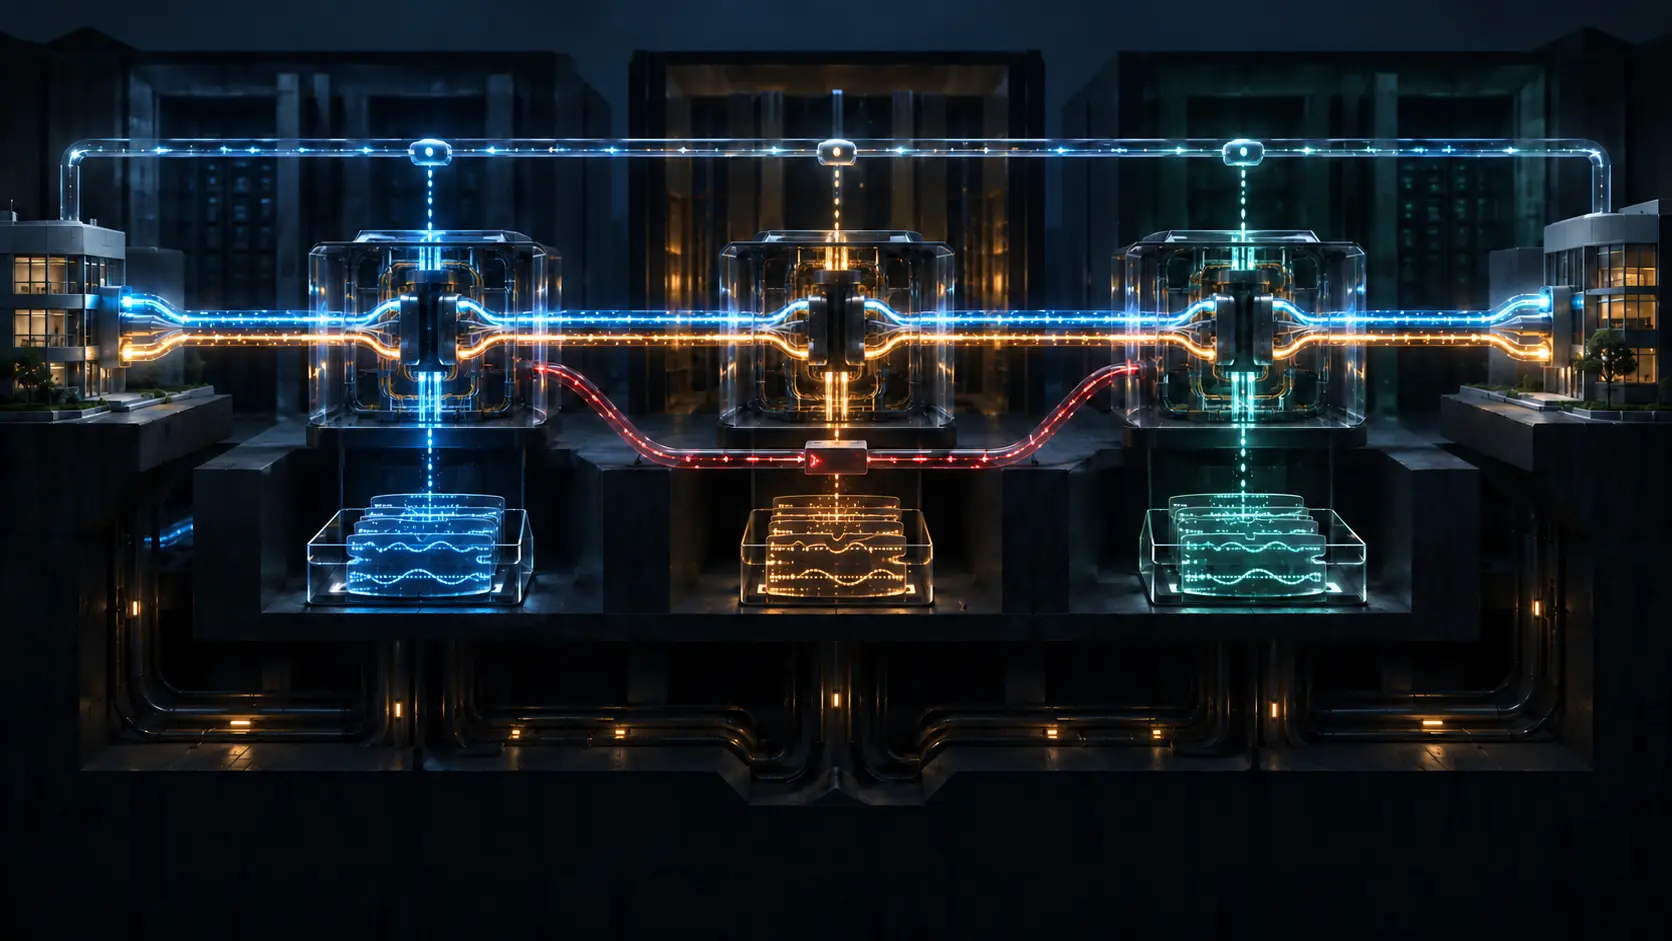
El pseudowire parecía continuo; sus pruebas terminaban en cada borde
RFC 5254 compone un servicio punto a punto con varios segmentos de pseudowire. La unidad que ve el cliente es deliberada, pero cada S-PE conserva decisiones locales sobre señalización, túnel, cruce, fallos, calidad y seguridad.

IETF
La URL llegó a destino. No demostró qué plantilla se usó.
RFC 5249 evitó que los autores heredaran requisitos viejos desde RFC publicados y puso la guía cambiante en plantillas mantenidas. Dieciocho años después, los tres enlaces históricos terminan en una página genérica. El caso revela por qué una revisión MIB necesita cuatro pruebas…
Historia de Internet
La métrica tenía nombre. La medición aún variaba: RFC 3393
RFC 3393 dio un nombre formal a la variación del retardo de paquetes y definió una medición flexible. Una década después, el IETF concluyó que su registro de métricas no siempre identificaba una medición con suficiente precisión. El problema no era que la métrica estuviera…

IETF
La sesión siguió entera mientras sus puertos cambiaban de identidad
La RFC 5251 permite que dos equipos de cliente observen una sola sesión RSVP-TE aunque los bordes del proveedor sustituyan los identificadores de sus extremos. La continuidad está diseñada para proteger la abstracción del servicio. No certifica qué correspondencia, recurso físico…

IETF
La clave seguía vigente; el autenticador ya no la recordaba
Un temporizador EAP puede estar bien y, aun así, el estado compartido haber desaparecido. La RFC 5247 separa la vida nominal de una clave de su conservación real en cada extremo. Esa diferencia convierte la sincronización, la reautenticación y la prueba de servicio en controles…

IETF
El registro puso nombre al fallo; no probó qué ocurrió con el mensaje
La tentación operativa es convertir `5.1.1` en una historia completa: destinatario inexistente, entrega imposible, caso cerrado. RFC 5248 solo garantiza algo más modesto y más útil: que la comunidad pueda compartir el nombre sin que dos especificaciones reclamen el mismo espacio…

IETF
Terminó el segundo handshake TLS. No había probado que fuera la misma conversación.
TLS 1.2 permitía negociar otra vez dentro de una conexión ya protegida. El nuevo Finished podía validar con exactitud aunque la aplicación no supiera si los bytes anteriores, la nueva identidad y la operación posterior formaban una sola conversación autorizada. RFC 5746 cosió la…

IETF
Ganó el desempate de ICE, no un derecho sobre la sesión
ICE necesita que uno de los dos agentes proponga el camino que se usará. Si ambos reclaman esa función, gana el número aleatorio de 64 bits más alto. El resultado ordena el procedimiento; no autentica personas ni concede control jurídico, comercial o humano.
IETF
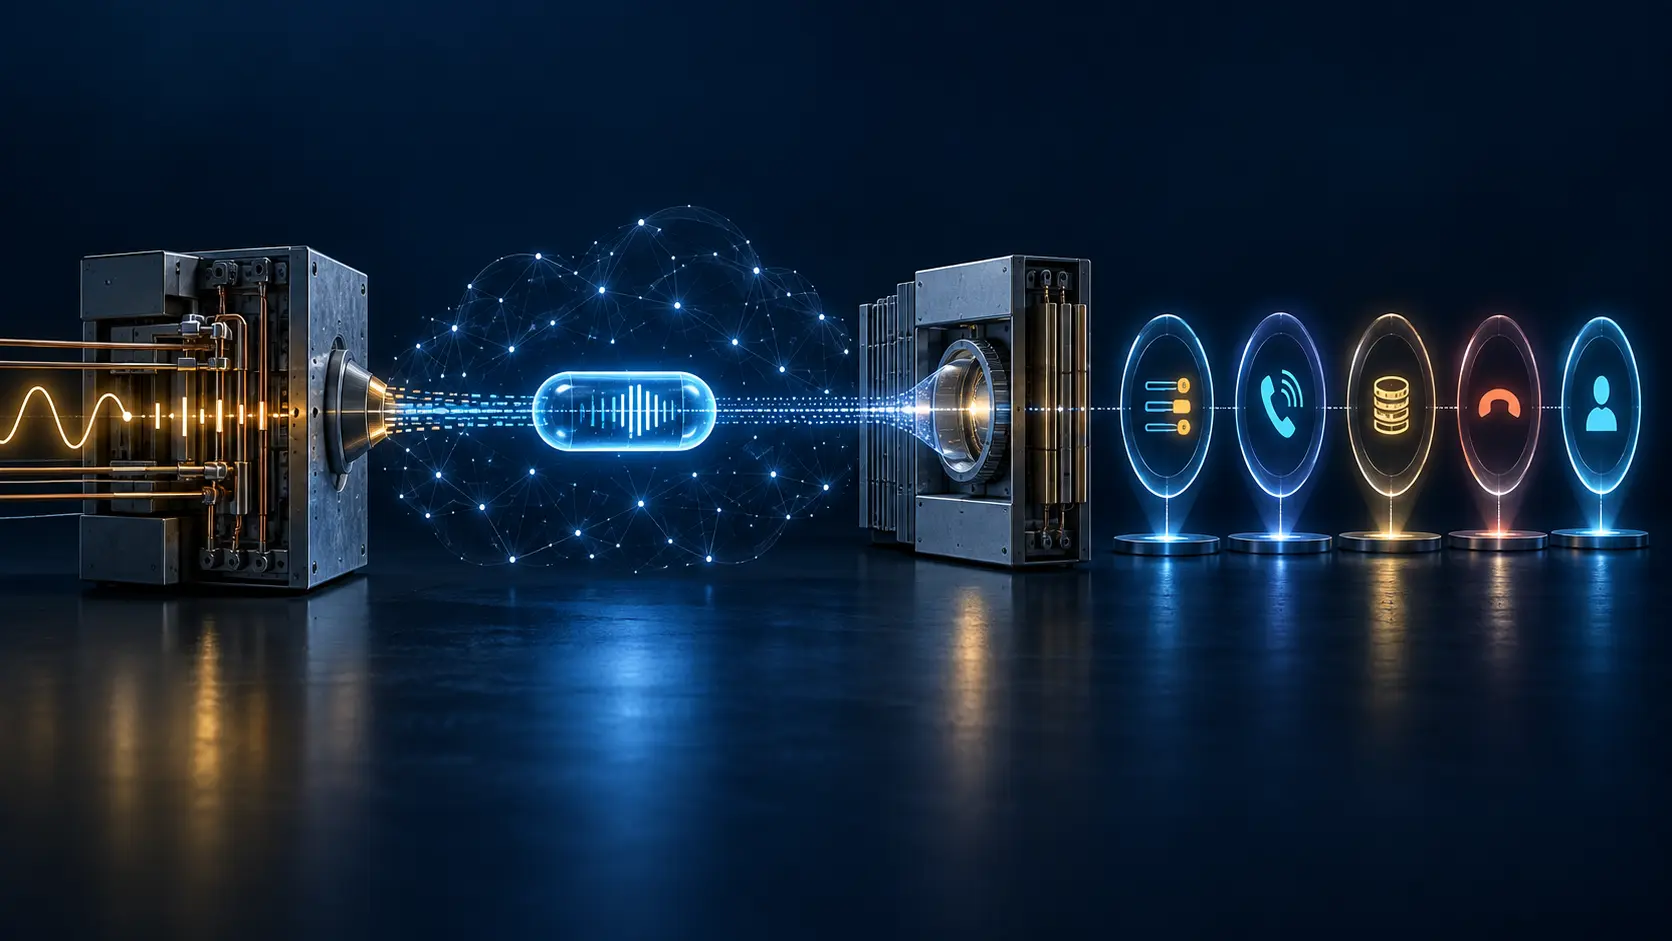
Llegó el evento RTP; el estado de la llamada seguía sin demostrar
Un paquete puede cruzar la red con su firma, su número de secuencia y su código intactos, mientras la llamada fracasa unos milisegundos después. RFC 5244 no encubre esa distancia: traduce señales de circuitos a eventos RTP. La gobernanza falla cuando convierte esa traducción en…

IETF
Ahorrar un anuncio no equivale a terminar la sincronización
RFC 5243 reduce el intercambio OSPF cuando un vecino ya ha mostrado una instancia igual o más reciente de un LSA. La optimización elimina un encabezado que no aportaría información. No convierte esa ausencia en prueba de bases idénticas, adyacencia completa ni tráfico operativo.
IETF
Tenía número RFC. Aun así, no era un estándar del IETF.
“RFC 5242” puede entrar en un informe como sello técnico. Su expediente dice otra cosa: Informational, humor, 1 de abril de 2008, publicación discrecional del RFC Editor, no documento del IETF, no candidato a estándar e incompleto. La precisión del identificador no autoriza a…

IETF
La marca caducaba; la obligación de nombrarla quería quedarse
RFC 5241 llevó una broma financiera hasta sus últimas consecuencias: alquilar nombres de campos de protocolo para sostener la labor de estandarización. Se publicó el 1 de abril de 2008 y no implantó esa política. Pero al imaginar el registro, el renderizado y la conformidad…
IETF
La MIB miraba la elección. También podía inclinar el resultado.
En RFC 5240, la consola que muestra al Bootstrap Router elegido no es necesariamente un observador distante. Algunas filas admiten escritura y permiten cambiar candidaturas, prioridades y parámetros. El dato y la palanca viven en el mismo modelo, aunque sus pruebas no sean…
IETF
El diseño era secreto; el número que pedía era de todos
Una empresa podía mostrar su protocolo a un experto bajo confidencialidad y pedir que el resto del mundo reservara un valor del campo Protocol. RFC 5237 cerró esa vía. El conflicto no estaba entre innovación y transparencia, sino entre un secreto privado y el coste permanente que…

IETF
La conferencia tenía un centro. Aun así, conservaba varias autoridades.
Una moderadora pulsa silenciar y la consola confirma la orden. RFC 5239 muestra una cadena más larga: alguien presenta una solicitud, el sistema autentica una identidad, una política autoriza el acto, el objeto de conferencia cambia, un componente de medios lo ejecuta y las…

IETF
El temporizador empezó antes de que saliera el paquete. El reintento empeoró la congestión.
El registro DTLS sigue esperando dentro de la cola controlada por DCCP. Arriba no llega respuesta, el reloj expira y aparece una copia junto a un original que aún no alcanzó IP. RFC 5238 obliga a preguntar qué acontecimiento está midiendo realmente cada temporizador.

Historia de Internet
La dirección ya estaba asignada. DHCPv6 aún tenía otra tarea: RFC 3736
Un host IPv6 podía formar su dirección sin pedírsela a DHCPv6 y aun así necesitar los parámetros DNS u otros datos de servicio de la red. RFC 3736 aisló esa segunda tarea en un intercambio breve; la falta de un reloj de renovación abrió después otro problema de diseño.

IETF
Los paquetes llegaron desordenados. La métrica no explicó la causa.
El orden observado puede convertirse en una distribución precisa, pero esa precisión no identifica por sí sola el mecanismo de red ni el daño a una aplicación. RFC 5236 ofrece dos instrumentos útiles —RD y RBD— cuyo valor depende de conservar sus umbrales, su punto de observación…

IETF
El filtro devolvió cero. Eso no demostraba que el mensaje estuviera limpio.
Un cero puede cerrar una investigación o revelar que nunca comenzó. RFC 5235 permite que un mensaje revisado y declarado limpio comparta resultado porcentual con otro no analizado o de estado desconocido. La cifra es portátil; la historia que la produjo no lo es.

Historia de Internet
El logo podía comprobarse; el certificado requería otra validación: RFC 3709
En 2004, RFC 3709 incorporó una pista visual al mundo de los certificados X.509 y, al mismo tiempo, marcó hasta dónde llegaba su valor probatorio. El archivo de un logotipo podía compararse con una huella incluida en el certificado y ayudar a una persona a reconocer a un emisor…