
Tema
Evidencia basada en recursos de red
Dentro de la faceta Tema, la inteligencia temática Evidencia basada en recursos de red conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

Expediente
La cabecera nombró al cliente; el par de red no lo confirmó: `Forwarded` y la autoridad de la cadena proxy
El origen debía estar aislado tras dos proxies inversos, pero conservaba una ruta directa. Alguien llegó por ella, escribió una dirección administrativa permitida al principio de `X-Forwarded-For` y superó el control por IP. La cadena era fácil de analizar y la dirección era…

Expediente
El nombre eligió el contexto TLS, no el permiso: SNI y la autoridad de una pista de enrutamiento
La prueba de penetración no robó una clave ni alteró un certificado. Solo escribió `tenant-a.example` en ClientHello. El balanceador cargó el certificado de ese cliente empresarial y el sistema de políticas confundió la selección con identidad. Una cadena que debía ordenar…
Expediente
La firma del certificado pasó; el handshake no: TLS 1.3 `Finished` y la autoridad del transcript
El tablero contó una conexión segura en cuanto validó CertificateVerify. El siguiente mensaje, `Finished`, no coincidió y el cliente cerró con `decrypt_error`. La clave del certificado había demostrado posesión; la operación había convertido ese dato en una finalización que aún…
Tendencias de telecomunicaciones nacionales globales
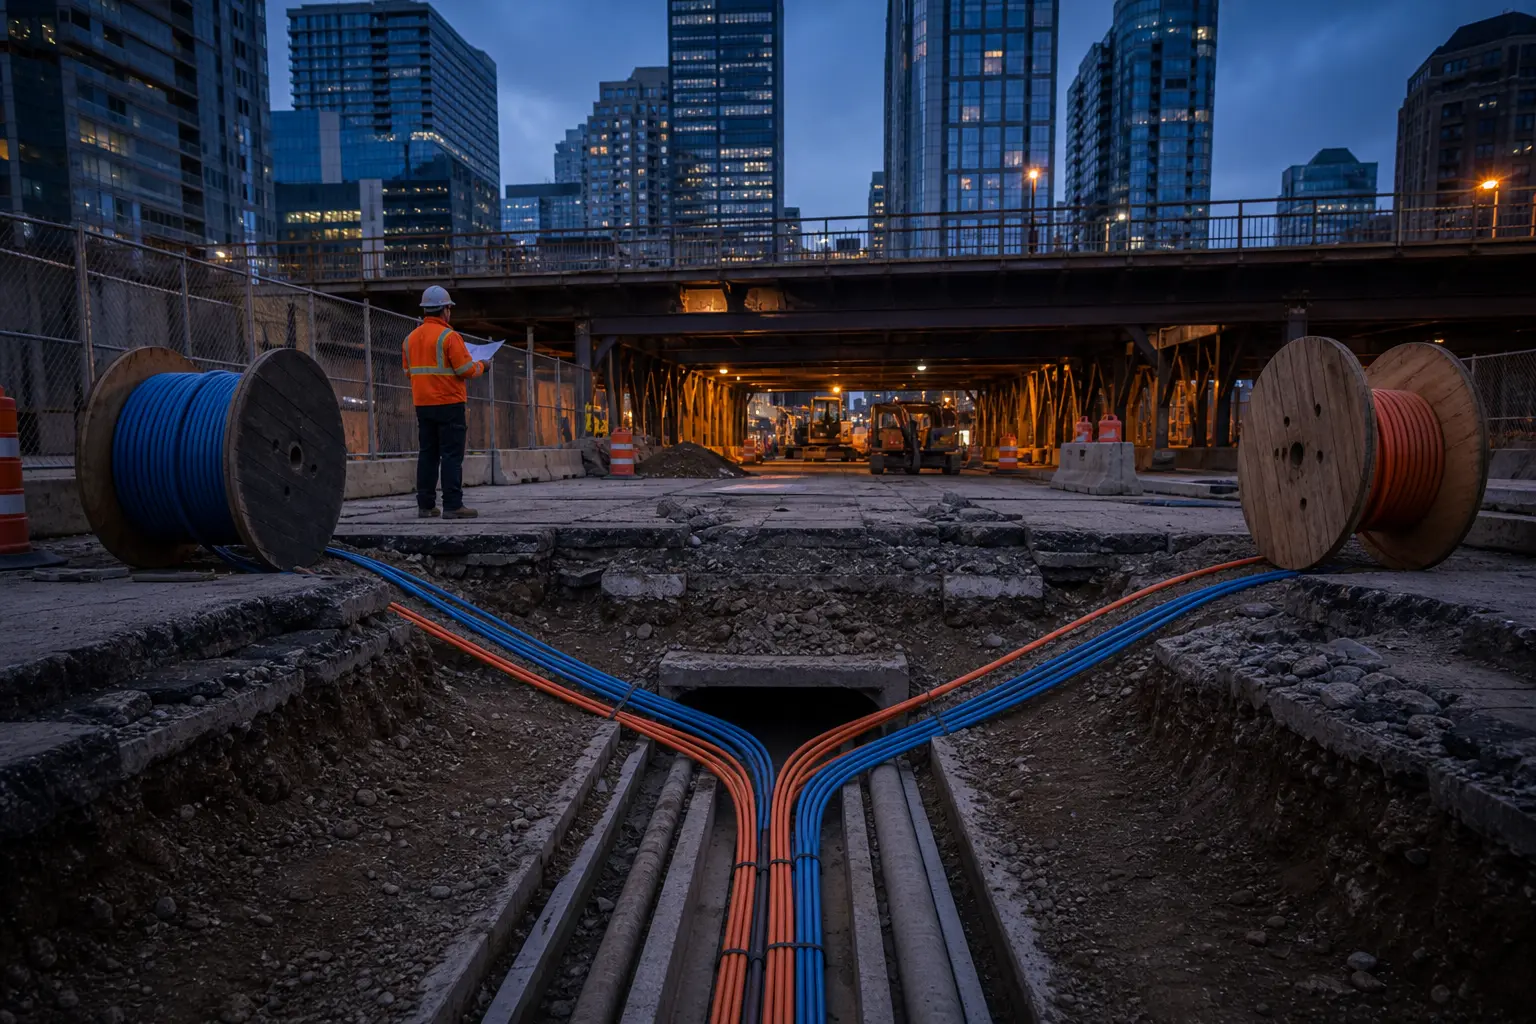
Dos rutas de operador son un solo riesgo si comparten la misma obra civil
Un circuito de respaldo puede tener otro proveedor, otro identificador y otra factura, pero atravesar el mismo ducto y entrar por la misma sala. La resiliencia debe probar una separación física, no solo una separación comercial.
Historia de Internet
El token que probaba un camino de regreso: DNS Cookies sin identidad
Una pequeña opción de EDNS permitió que un servidor DNS extrajera una conclusión estrecha de una dirección de origen UDP: no quién enviaba la consulta, sino que alguien en esa dirección aparente había recibido una respuesta anterior y podía devolver un token creado por el…

Historia de Internet
La prueba que triunfaba sin decir nada: qué podía demostrar Discard
El emisor entrega bytes al puerto 9 y no recibe un “correcto”, una suma ni un contador. Según RFC 863, eso es lo esperado: Discard elimina los datos y no contesta. La ausencia puede facilitar una prueba unidireccional, pero no demuestra por sí misma que el proceso remoto haya…

Expediente
El borde acordó HTTP/2; el origen nunca dejó HTTP/1.1: hasta dónde llega la autoridad de ALPN
El cliente ofreció `h2` y `http/1.1`; el borde escogió `h2`, terminó TLS y atendió flujos HTTP/2 válidos. El panel trasladó ese dato a la ficha del origen y lo llamó «HTTP/2 nativo». Pero el borde abría otra conexión hacia atrás y enviaba HTTP/1.1. La negociación observada era…

Historia de Internet
La respuesta del reloj sin gramática: Daytime estaba hecho para personas
El servidor de puerto 13 responde y la red no ha fallado. Sin embargo, otro servidor puede escribir la misma hora con campos, año y zona distintos sin infringir la norma. Daytime estandarizó el acto de contestar; dejó deliberadamente fuera la sintaxis que un programa necesitaría…

Expediente
La CA estaba en la lista; la identidad, no en la autorización: el límite de `certificate_authorities` en TLS
El cliente eligió un certificado porque su cadena coincidía con un nombre de CA anunciado por el servidor. La verificación criptográfica terminó bien. Aun así, la aplicación negó la operación: aquel sujeto no tenía relación con el inquilino solicitado. La lista había cumplido su…
Expediente
La firma era válida; el estado ya no era actual: autoridad y caché en OCSP stapling
A las 10:07 se revocó el certificado. A las 10:11 el servidor seguía entregando una respuesta OCSP `good`, firmada correctamente y con un `nextUpdate` aún lejano. No era una falsificación: era una afirmación auténtica que todavía cabía en su intervalo y ya quedaba por detrás del…

Historia de Internet
Las respuestas de una en una que nunca terminaron: el bucle entre Echo y Chargen
Dos timbres mecánicos están conectados de modo que el sonido de uno pulsa el botón del otro. Ninguno toca dos veces por orden; aun así, la sala no vuelve al silencio. Echo y Character Generator reprodujeron ese problema en UDP: una respuesta limitada dejó de ser final cuando…
Expediente
El socket cerró; la transacción no: `close_notify` y la autoridad de terminar
El cliente guardó una respuesta de éxito y vio un cierre TLS ordenado. El servidor, sin embargo, nunca confirmó el cambio en su base de datos. Los dos hechos podían coexistir: `close_notify` era una prueba auténtica de que el servidor no enviaría más mensajes TLS en esa…

Historia de Internet
La tecla que tenía tres contratos: cómo Telnet separó Enter, CR y una línea nueva
Pulsar Enter parece un gesto indivisible. En Telnet podía atravesar tres contratos distintos: la tecla física del usuario, la representación del Network Virtual Terminal y la convención del sistema remoto. `CR LF` y `CR NUL` existieron para que esos contratos pudieran traducirse…

Expediente
El ticket sobrevivió; la sesión no: TLS 1.3 y la autoridad del estado reanudado
El nodo de contingencia aceptó un ticket TLS 1.3 emitido antes de que se revocara el privilegio del usuario. La prueba criptográfica era correcta: el cliente poseía la PSK de reanudación y el binder autenticaba el nuevo ClientHello. El error apareció después, cuando la aplicación…
Expediente
El registro era más largo; el mensaje no: relleno TLS 1.3 y autoridad de la longitud visible
El informe convirtió una diferencia de 512 bytes entre dos registros cifrados en una diferencia de carga útil y, después, en una acción de usuario. La captura era exacta, pero la inferencia ignoró al emisor. El proceso redondeaba registros TLS 1.3 a bloques y también podía…

Historia de Internet
El servidor que cambió de oficio a mitad de conexión: cómo NNTP hizo explícitos sus papeles
Un cliente ve primero capacidades para transferir artículos entre servidores. Envía `MODE READER`, vuelve a preguntar y encuentra herramientas de lectura. El host y el puerto siguen ahí; lo que cambió fue el trabajo autorizado dentro de esa sesión.

Expediente
El primer Hello fue rechazado, no borrado: TLS HelloRetryRequest y la autoridad del registro
La captura empezaba en el segundo ClientHello. Mostraba una sola contribución de clave, el servidor la aceptaba y el establecimiento concluía. Leído a solas, aquel fragmento parecía demostrar que el cliente había elegido ese grupo desde el principio. No demostraba tal cosa. El…

Historia de Internet
La retractación que viajó como noticia: por qué Usenet dejaba la cancelación en manos de cada servidor
Una cancelación alcanza tres servidores de noticias. El primero ya guarda el artículo y deja de mostrarlo. El segundo no confía en la solicitud y la descarta. El tercero todavía no ha recibido el original: memoriza su Message-ID para impedir que aparezca más tarde. El mensaje de…

Expediente
La negociación pidió un certificado. El código aceptó una clave: TLS Raw Public Keys y la autoridad de validar
Dos credenciales pueden contener la misma clave pública y, aun así, exigir verificaciones radicalmente distintas. wolfSSL lo convirtió en un caso operativo en 2026: una compilación con RPK podía admitir una clave pública bruta no negociada donde correspondía X.509. El fallo no…

Historia de Internet
El borrado que esperaba la despedida: cómo POP3 separó la marca de la eliminación irreversible
El servidor responde `+OK message 4 deleted` y la conexión se rompe antes de `QUIT`. En la sesión siguiente, el mensaje 4 reaparece. No es una resurrección: la primera respuesta confirmó una marca reversible dentro de una vista bloqueada; el borrado real pertenecía a UPDATE, un…