
Tema
Evidencia basada en recursos de red
Dentro de la faceta Tema, la inteligencia temática Evidencia basada en recursos de red conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Expediente
Lo que realmente sabe un informe agregado: RFC 9990 y el límite antes de ejecutar
Un dominio puede publicar una dirección `rua` y un procesador externo puede confirmar que acepta los informes. Eso abre una ruta de entrega de datos agregados; no convierte al procesador en quien decide qué política de correo debe imponer otro operador. RFC 9990 hace…
Historia de Internet
Internet era el enlace, no la red: el límite experimental de RFC 1070
Encerrar un paquete dentro de otro resolvía el trayecto, pero no construía la comunidad que debía interpretarlo. RFC 1070 aprovechó la conectividad de Internet para ensayar la capa de red OSI y, al hacerlo, tuvo que fabricar por separado miembros, vecinos, grupos de difusión y…

IETF
Lukasz Kondrad y el grupo RTP que todavía no era una escena reconstruida
SDP puede declarar que varios flujos forman una representación V3C. Esa frase ordena la sesión, pero no certifica que el receptor haya reunido, protegido, decodificado y mostrado la misma escena tridimensional.

Historia de Internet
La solicitud estaba en cola. El archivo aún debía moverse: RFC 1068 y BFTP
Cerrar el terminal dejó de cancelar la intención. BFTP podía guardar una orden de FTP, esperar a que regresaran los hosts, reintentar y enviar después un informe. La comodidad nació de una memoria nueva, pero esa memoria no era el archivo: entre la solicitud aceptada y la copia…

Expediente
La preferencia se publicó. No era control de IA: RFC 9969
RFC 9969 documenta una discusión sobre preferencias de uso de contenidos por IA sin convertirlas en una orden ejecutable. Una señal publicada puede orientar la conducta de otro actor; por sí sola no identifica al recolector, no demuestra qué ocurrió con los datos, no acredita…

Expediente
El identificador de aprovisionamiento no era acceso a la red: RFC 9965
RFC 9965 permite que un par EAP sin credenciales solicite un camino de aprovisionamiento limitado. El identificador en `eap.arpa` expresa una petición; no autentica al par, no emite una credencial ni demuestra una admisión general.

Historia de Internet
La trama FDDI llevaba IP, no identidad: el límite de encapsulación de la RFC 1188
Que una interfaz pueda enviar un datagrama por una red local no significa que haya identificado a su emisor, autorizado su uso o demostrado el resultado en el extremo remoto. La RFC 1188 hizo explícita esa diferencia para FDDI. Su diseño trataba de que IP y ARP fueran legibles…

Historia de Internet
El paquete de baja demora recibió una cola más corta, no un carril infinito: RFC 1046
Tres casillas en la cabecera podían pedir baja demora, alto rendimiento y alta fiabilidad. El enlace, en cambio, seguía teniendo una sola capacidad finita. RFC 1046 resolvió esa diferencia con colas que repartían perjuicios distintos: esperar menos significaba tener menos espacio…

Expediente
Un nombre de método no prueba una sesión híbrida: RFC 10042
RFC 10042 registra métodos SSH que combinan ML-KEM con ECDH y especifica cómo derivar un secreto de sesión. Ver el nombre en una configuración o en una lista de capacidades no demuestra que se negociara una sesión, que se verificara la clave de host ni que un usuario obtuviera…

Historia de Internet
El buzón era un contacto, no una sala de control: la tradición oral de la RFC 1173
En la Internet temprana, la distancia entre quien veía un problema y quien podía corregirlo era institucional, no sólo técnica. La RFC 1173 intentó salvarla con algo deliberadamente sencillo: una persona localizable, con medios reales para responder en el sistema que…

Expediente
Un contador TACACS+ no certifica una decisión: RFC 9950
RFC 9950 incorpora contadores de conexión, mensajes, sesiones y errores a la relación configurada entre un cliente TACACS+ y un servidor. Esos datos pueden orientar una investigación; no certifican quién fue autorizado, qué política se aplicó ni qué acción se completó.

Expediente
La congestión inducida no es un veredicto sobre la red: RFC 9946
UDPSTP puede provocar brevemente congestión para aprender sobre una medición de capacidad. RFC 9946 exige limitar ese efecto; no permite convertirlo en una conclusión sobre culpabilidad, calidad o derecho de servicio.

Historia de Internet
Una frase de política no era un control de red: RFC 1087 y los límites del «uso aceptable»
En 1989, el Internet Activities Board podía señalar conductas que amenazaban una infraestructura de investigación compartida. Podía llamar inaceptables la intrusión deliberada, la interrupción, el desperdicio, la destrucción y la vulneración de la privacidad. No podía, solo por…

Historia de Internet
El bit conservaba el camino de vuelta, no autenticaba la solicitud: el SRC de HYPERchannel en RFC 1044
Supongamos que una respuesta puede volver exactamente al proceso que envió un mensaje. Es una propiedad importante de la red, pero aún no sabemos quién controla ese proceso ni si tenía permiso para pedir nada. RFC 1044 convirtió esa diferencia en campos separados dentro de…
Expediente
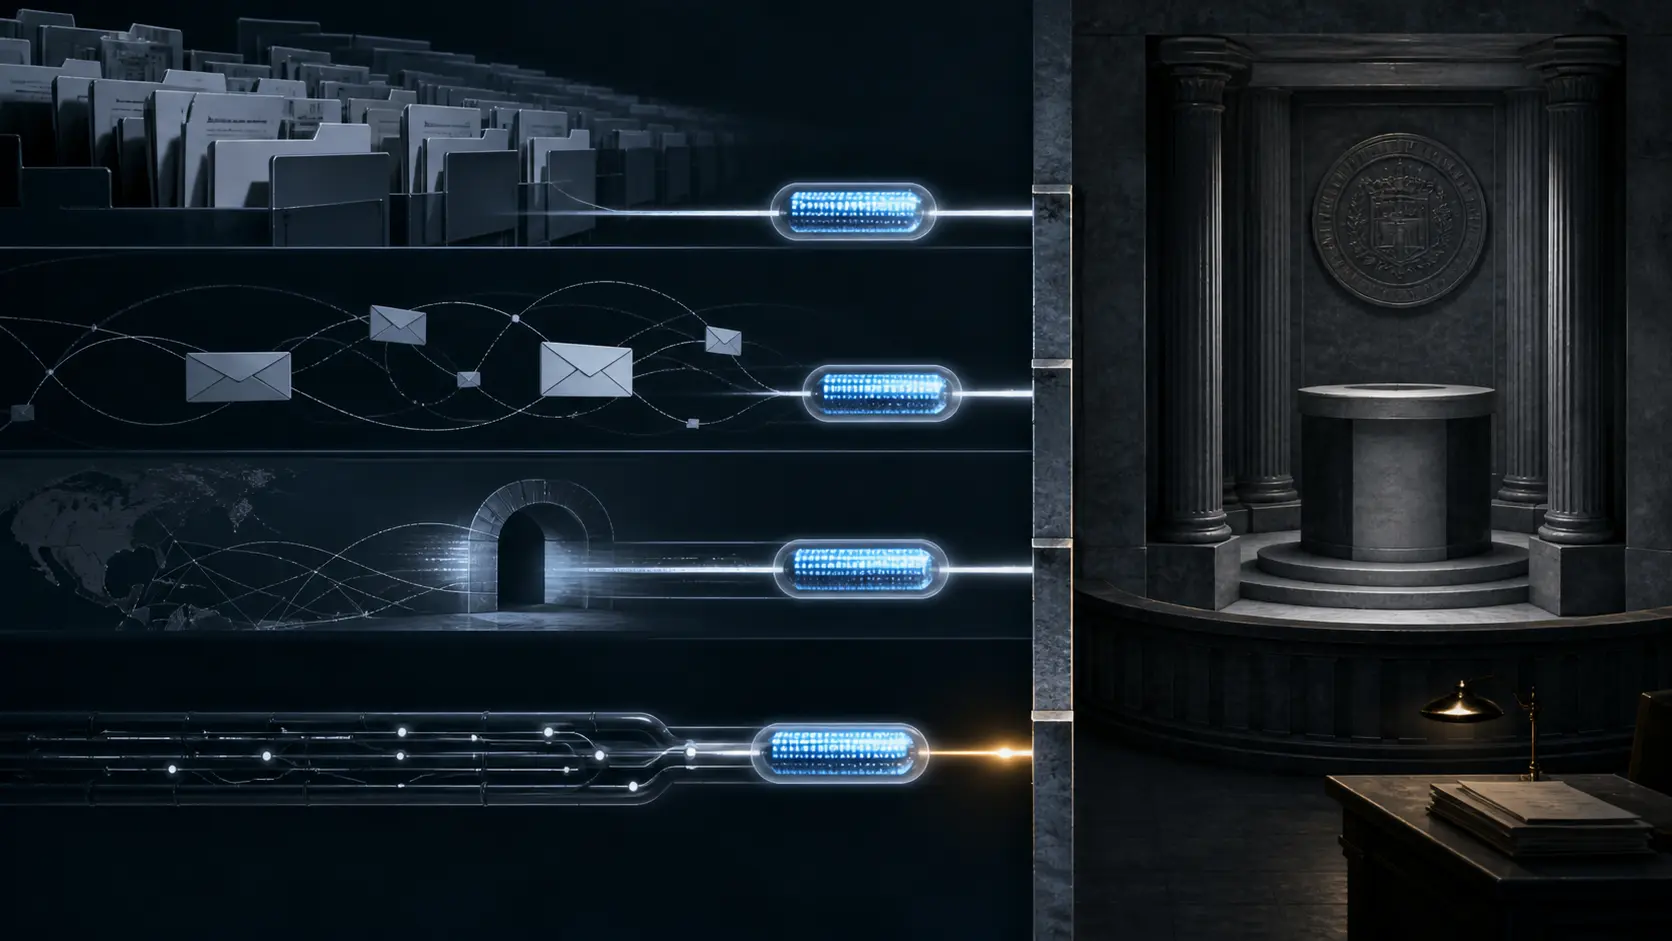
Un objeto CMC puede cruzar cuatro transportes. Ninguno le concede autoridad de certificación: RFC 10003
El mismo objeto CMC puede viajar como archivo, correo, solicitud HTTP o mensaje TCP. RFC 10003 estandariza ese movimiento, pero deja la autoridad, la política y la emisión donde pertenecen: en decisiones locales comprobables.
Historia de Internet
La velocidad era una pista de pantalla, no el enlace: el límite Telnet del RFC 1079
En 1988 un programa de terminal remoto podía recibir un dato útil sobre el terminal de su interlocutor sin inventar conocimiento sobre la red entre ambos. El RFC 1079 fijó esa frontera. Permitía pedir dos velocidades del terminal y responderlas con una sintaxis limitada. El dato…
IETF
La recarta STIR del IETF separa el derecho a usar un número de la identidad de la entidad
Una firma correcta puede demostrar que alguien estaba autorizado a presentar un número telefónico sin aclarar qué organización actuaba detrás de esa autorización. La propuesta de recarta de STIR convierte esa diferencia en un asunto explícito de trabajo. Resolverlo exige una…

Expediente
La clave ya era portable. La custodia no lo era: RFC 9964
RFC 9964 resuelve una cuestión de representación para ML-DSA en JOSE y COSE. AKP expresa una pareja de clave con algoritmo y material público obligatorios, separa lo privado de una clave pública y permite calcular huellas sobre parámetros públicos. El estándar escoge además una…
Expediente
Una solicitud SCIM completada no decide entre dominios: RFC 9967
Una respuesta 202 puede parecer el cierre de un cambio de identidad. Si más tarde llega un Security Event Token con el mismo valor de transacción, la apariencia se vuelve aún más convincente. RFC 9967 ofrece precisamente esa correlación. No ofrece algo distinto: la autoridad para…
IETF
Tobias Fiebig y los cuatro comprobantes de alcance del DNS
Dos equipos pueden presentar informes correctos y llegar a una conclusión equivocada. El equipo de dominios muestra NS, A, AAAA y glue publicados. El equipo de red enseña una consulta que terminó con éxito. Ninguno ha demostrado todavía que dos servicios autoritativos respondan…