
Resumen
- RFC 1087 fue una declaración de política del IAB para un Internet de investigación financiado históricamente por Estados Unidos; no fue un protocolo de detección, prueba ni sanción.
- RFC 1244 y RFC 2196 sitúan la parte ejecutable en el sitio que posee recursos: allí se deciden, comunican e implementan las reglas y los mecanismos.
Nombrar un daño no equivale a decidir un caso
RFC 1087 describe un Internet formado con recursos del Gobierno de Estados Unidos, la industria y la academia. Recuerda su origen en la investigación de redes y lo presenta como una instalación nacional cuya utilidad depende de la disponibilidad y la accesibilidad. En ese contexto, el IAB sostuvo que el acceso y el uso eran un privilegio y trató el uso responsable como un interés común de usuarios, operadores y patrocinadores.
El documento respalda una lista de cinco límites. Considera antiético e inaceptable buscar deliberadamente acceso no autorizado, perturbar el uso previsto, desperdiciar recursos humanos, capacidad o computación, destruir la integridad de información o comprometer la privacidad de usuarios. La lista tenía una función importante: expresaba riesgos que podían extenderse entre instituciones conectadas. No proporcionaba, sin embargo, un aparato para convertir cada etiqueta en un hecho comprobado.
Un rótulo no contiene la evidencia que necesita. El acceso no autorizado no identifica por sí mismo al dueño del recurso, la política local aplicable, la cuenta empleada o la intención de una persona. La interrupción no mide una caída, no descubre una causa y no escoge una respuesta. Tampoco basta con que una norma mencione actos intencionales para que la intención quede demostrada. Hacen falta observaciones, un procedimiento y una persona o entidad que responda por la decisión.
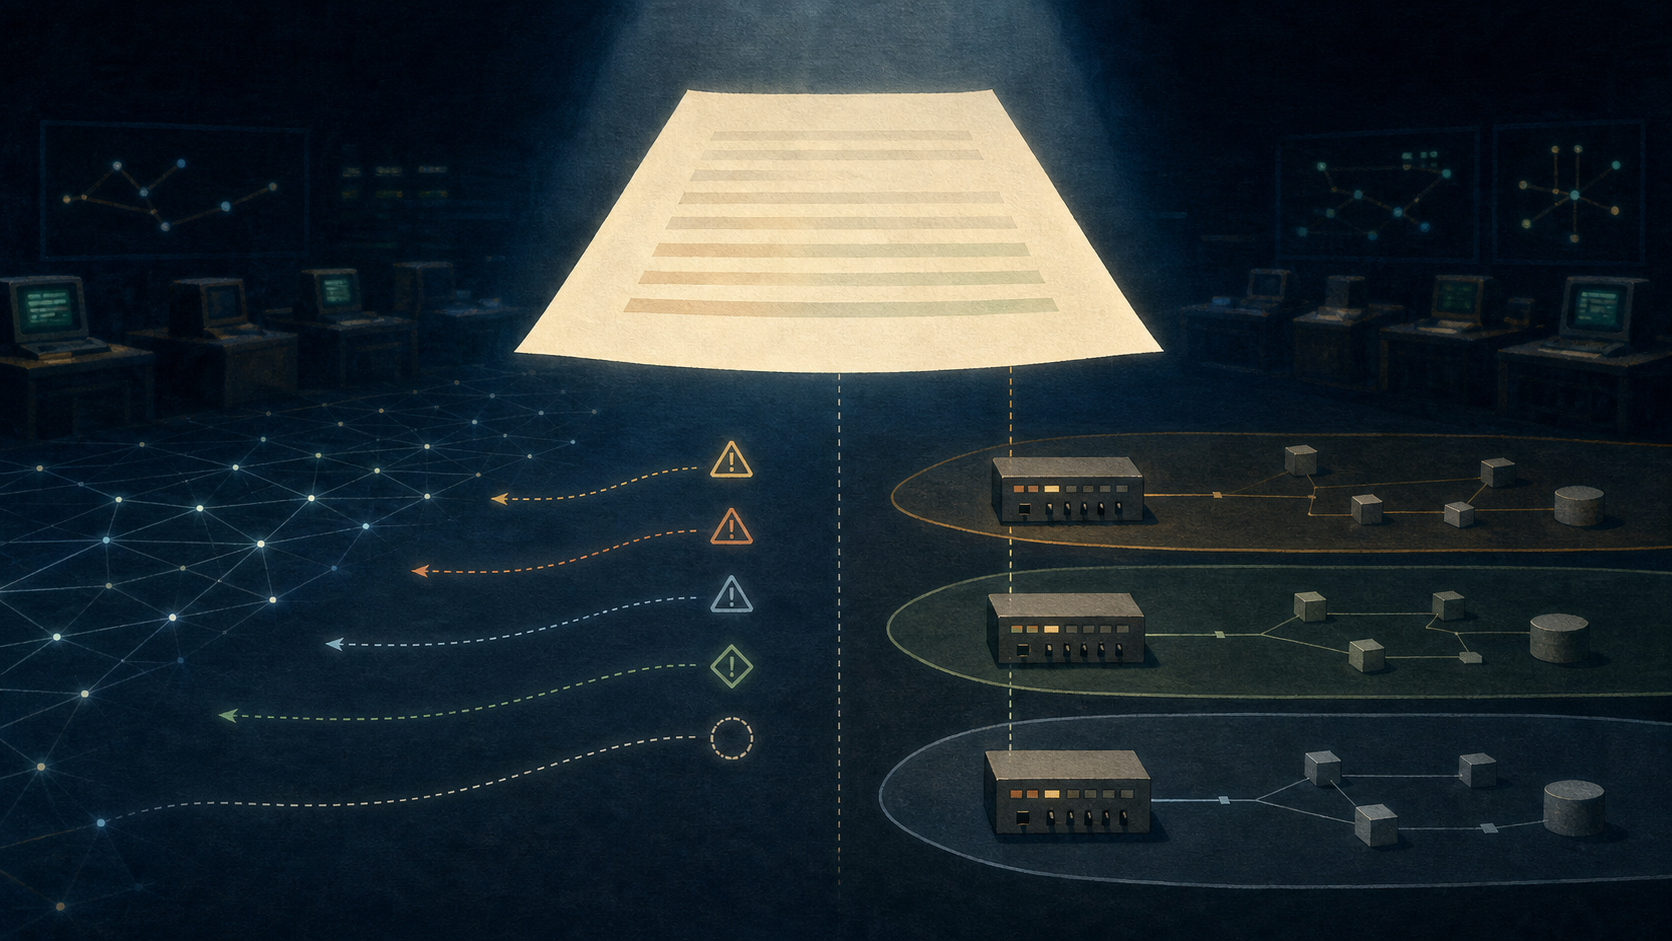
Aquí conviene separar tres cosas que suelen confundirse. Una política puede decir por qué una conducta preocupa. Un control requiere alcance, operador responsable, una señal de entrada y una regla de decisión. Una autorización requiere a quien puede disponer de la consecuencia sobre el recurso afectado. RFC 1087 no ofreció esas tres capas como un servicio común de Internet. Ofreció una declaración de política situada en 1989.
La propia redacción reservaba los medios para después
La última parte de RFC 1087 es significativa. El IAB manifestó que planeaba trabajar con agencias federales y otras partes interesadas para identificar y establecer mecanismos técnicos y procedimentales que hicieran al Internet más resistente a la perturbación. También reconoció que la seguridad podía ser costosa y contraproducente si impedía el libre flujo de información.
La frase distingue la preocupación de la maquinaria que podría responder a ella. No especifica un formato de paquetes, una credencial, un sistema de registro, un estándar de prueba, una sanción ni una jurisdicción. Tampoco parte de que todos los sitios tengan el mismo propietario, el mismo riesgo o las mismas obligaciones. Los mecanismos debían identificarse y organizarse con quienes correspondiera.
Es fácil que una política clara adquiera mecanismos imaginarios. Cuando una prohibición parece razonable, se le atribuye retrospectivamente un sensor, un mandato y un remedio. Pero la publicación de una frase no elige a quien opera el control, no valida las pruebas ni determina cómo corregir una equivocación. Esas decisiones posteriores conservan una autoridad y un coste propios.
El paso decisivo ocurre dentro del sitio
RFC 1244, el Site Security Handbook de 1991, muestra la siguiente capa. Se define como guía y marco, no como recetario. Para que una política sea efectiva, un sitio debe tomar decisiones, conseguir acuerdo, comunicar la política e implementarla. Su definición se concentra en una organización con computadoras o recursos de red, y presupone respaldo de quienes poseen esos recursos.
La diferencia no es burocrática. Una política de uso aceptable de un sitio puede delimitar cuentas, sistemas y tráfico; puede indicar límites de acceso y autoridad, procedimientos de respuesta y responsables. Sigue sin ser una captura de paquetes, pero conecta una regla con un recurso concreto, un titular responsable y una forma posible de ejecución.
RFC 2196, versión posterior del manual, formula el mismo límite con más precisión. Es informativo y sostiene que una política de seguridad debe especificar mecanismos mediante los cuales se satisfacen sus requisitos. Una política de uso apropiado puede decir qué deben y qué no deben hacer los usuarios; debe considerar normas y leyes pertinentes, comunicarse y revisarse. RFC 2504 acompaña esa arquitectura desde la perspectiva del usuario sin convertir una guía en prueba de que un sitio autorizó una acción concreta.
Los cuatro textos no forman una cadena de mando. Exponen una secuencia de responsabilidades. Una declaración amplia identifica un riesgo compartido. El sitio que gobierna recursos traduce ese riesgo a reglas, procedimientos y mecanismos. Después se necesitan pruebas específicas antes de llamar incumplimiento a un evento. Ninguna de esas etapas desaparece porque la frase inicial sea persuasiva.
Lo que una política de uso aceptable no puede concluir
RFC 1087 no determina los términos actuales de un proveedor, la ley aplicable, la titularidad de un sistema ni la autorización de un usuario. No prueba que un paquete fuera malicioso, que una caída fuera intencional, que un monitor estuviera bien configurado ni que una medida coercitiva fuera proporcional. No establece un contrato, un despliegue contemporáneo, una jurisdicción ni el resultado de una intervención.
La restricción protege tanto el rigor como la corrección futura. Un operador puede definir activos, reunir evidencia pertinente y revisar una medida local cuando cambien los riesgos. Usar un texto histórico como si ya hubiera tomado esas decisiones mezcla norma, evidencia, propiedad y ejecución en una sola afirmación. Así se vuelve más difícil detectar un error y revertir su efecto.
Fuentes y límite de la evidencia
El conjunto congelado reúne RFC 1087, RFC 1244, RFC 2196 y RFC 2504. RFC 1087 sustenta el contexto de 1989, las cinco categorías y la referencia a mecanismos técnicos y procedimentales futuros. RFC 1244 y RFC 2196 sustentan la comparación con una política local, mecanismos y revisión; RFC 2504 aporta el contexto de una guía para usuarios. Ninguno prueba una infracción actual, identidad, permiso, resultado jurídico, jurisdicción, despliegue o resultado operativo.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance