
Tema
Legitimidad institucional
Dentro de la faceta Tema, la inteligencia temática Legitimidad institucional conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
IETF
El borrador de auditoría de agentes añade almacenes autogestionados. La independencia va aparte
Un rastro no se vuelve independiente porque viaje junto a la petición de un agente o termine en un producto llamado Audit Store. La nueva revisión de un Internet-Draft individual permite que los agentes intercambien registros entre almacenes gestionados por ellos mismos. La…

Historia de Internet
El protocolo del futuro que se escondía dentro de una opción IPv4
EIP intentó que dos generaciones vieran cosas distintas en los mismos bytes. Para un equipo antiguo era IPv4 con una opción desconocida; para uno actualizado, una nueva arquitectura de direcciones.
Expediente
Documentar la operación no autoriza el riesgo de despliegue
El informe técnico reconoce límites de escala, una carencia de diagnóstico y una transición difícil. El comité felicita a los autores por no ocultarlos. Pero cuando llega el momento de aprobar el cambio, nadie puede decir quién tiene facultad para asumir esos riesgos en la red…

IETF
La revisión de curvas del CFRG deja tres decisiones de aceptación a los protocolos que las invocan
Que una secuencia de bytes represente un punto matemáticamente válido no obliga a un protocolo a admitirlo. La revisión 14 del borrador del CFRG sobre curvas aptas para emparejamientos convierte esa diferencia en una frontera de gobierno: el documento común valida la…

Historia de Internet
El número que cambiaba de significado en la frontera del dominio
Un dominio de seguridad podía representar «sin clasificar» con el 5 y otro usar el 1 para la misma etiqueta humana. CIPSO no resolvía la diferencia imponiendo un número mundial: añadía un identificador de dominio de interpretación y hacía depender la interoperabilidad de la…

Historias
APNIC adoptó un enlace con APNIC Foundation. El registro público se detiene antes del protocolo
En una relación institucional, “tener enlace” no responde qué puede observar, qué información puede trasladar ni cuándo debe abstenerse. APNIC reconoció esa diferencia y la convirtió en dos decisiones: adoptar el rol y encargar un protocolo aparte. La arquitectura es prudente. El…

Expediente
Un manifiesto de datos no puede explicar los puntos que nunca llegaron
La actualización nocturna termina sin alarmas. A la mañana siguiente, el gráfico tiene datos antes y después del reinicio, pero no durante siete minutos. El manifiesto más reciente describe la nueva versión; el anterior describe la vieja. Ninguno demuestra qué ocurrió entre ambos…

IETF
El borrado es la prueba decisiva del borrador de integración DNS al cierre de su Last Call
Demostrar que hoy se controla un dominio no explica qué ocurrirá mañana cuando el registro desaparezca o el nombre cambie de titular. Esa segunda mitad del contrato queda a la vista cuando el borrador de DNSOP llega a la fecha prevista para cerrar su Last Call. La gobernanza útil…
Expediente
SCONE puede transportar una tasa, no la política que la eligió
En una red saturada, dos aplicaciones pueden recibir el mismo consejo de caudal y reaccionar de forma impecable. Aun así, ninguna sabe si la cifra corresponde a cada flujo, al dispositivo, a toda la suscripción o a una regla temporal. SCONE hace visible el número; no convierte…

IETF
La atestación de CSR entra en Last Call, pero el certificado no es el registro de prueba
El certificado es el resultado visible de una decisión que puede haber ocurrido en privado. El borrador de IETF sobre atestaciones en solicitudes de certificado permite llevar pruebas del dispositivo hasta la CA, pero no obliga a procesarlas y desaconseja publicarlas dentro del…

Historias
El nuevo borrador de los RIR tiene dos límites de revisión y ningún contador público
Un límite mira el asunto; el otro, a quien impulsa la revisión. Ambos pretenden evitar una sucesión paralizante de controles, pero ninguno puede comprobarse desde fuera si la solicitud, la apertura, el cierre y el ciclo de auditoría no quedan unidos en un mismo registro.

Expediente
Una lápida de Key Transparency no retira el registro antiguo
La lápida que aparece en el modelo de migración de KEYTRANS tiene una tarea concreta: enviar al cliente al registro nuevo cuando busca la versión más reciente de una etiqueta. Así evita que una caída del sistema nuevo convierta una clave vieja en la opción aparente. Pero no…

Expediente
RMRP puede firmar el registro de IA, pero no contar la llamada que nunca vio
La nueva declaración de integridad hace imputable una omisión silenciosa. Para encontrar la llamada ausente sigue siendo necesario un contador fuera del motor de enrutamiento.

Expediente
La reclamación puede llegar a una puerta que no tiene potestad para abrir el acceso
IETF e IRTF comparten sistemas, pero una misma dificultad para participar puede proceder de decisiones distintas. El punto crítico no es disponer de un único formulario de recurso, sino conservar la relación entre autoridad, alcance técnico y restablecimiento comprobado.
Historia de Internet
El prefijo parecía libre. El llamamiento no podía demostrarlo: RFC 1917
RFC 1917 afirmó que, antes de CIDR, se habían asignado unas 50.000 redes y que sólo entre el 30 y el 40 % de los sitios estaban conectados al Internet global y anunciaban sus redes. La diferencia parecía una reserva enorme. Pero el propio documento describía redes privadas…

Historia de Internet
SIZE contó bytes; la persona había hablado en minutos: RFC 1911
Una persona dejaba dos minutos de voz. La red no recibía «dos minutos»: recibía un árbol MIME, una codificación, una envoltura y cierto número de bytes. RFC 1911 convirtió esa diferencia en una condición de interoperabilidad y mostró que aceptar el correo, conservar su…

Expediente
WebProof escribió una regla para la IA. La huella no la convierte en autoridad
Una prueba criptográfica puede impedir que una afirmación cambie a escondidas. No puede decidir quién tiene derecho a dar órdenes al sistema que la examina. La nueva revisión de WebProof deja esa frontera a la vista.

Institucionales globales
Internet Systems Consortium: controles de seguridad publicados y la prueba que todavía falta
Este informe examina a Internet Systems Consortium (ISC), responsable de software de infraestructura como BIND y Kea, desde una pregunta de rendición de cuentas: ¿qué demuestra que los controles anunciados para recibir, evaluar y corregir vulnerabilidades producen una reparación…

Historia de Internet
RFC 1888: el último router aún no sabía a quién entregar
El prefijo truncado podía llevar el paquete hasta la zona correcta. Allí terminaba la certeza: el último router seguía sin la identidad completa del destino y necesitaba una opción adicional, un paquete encapsulado o una regla local. RFC 1888 convirtió esa escena en una…
Expediente
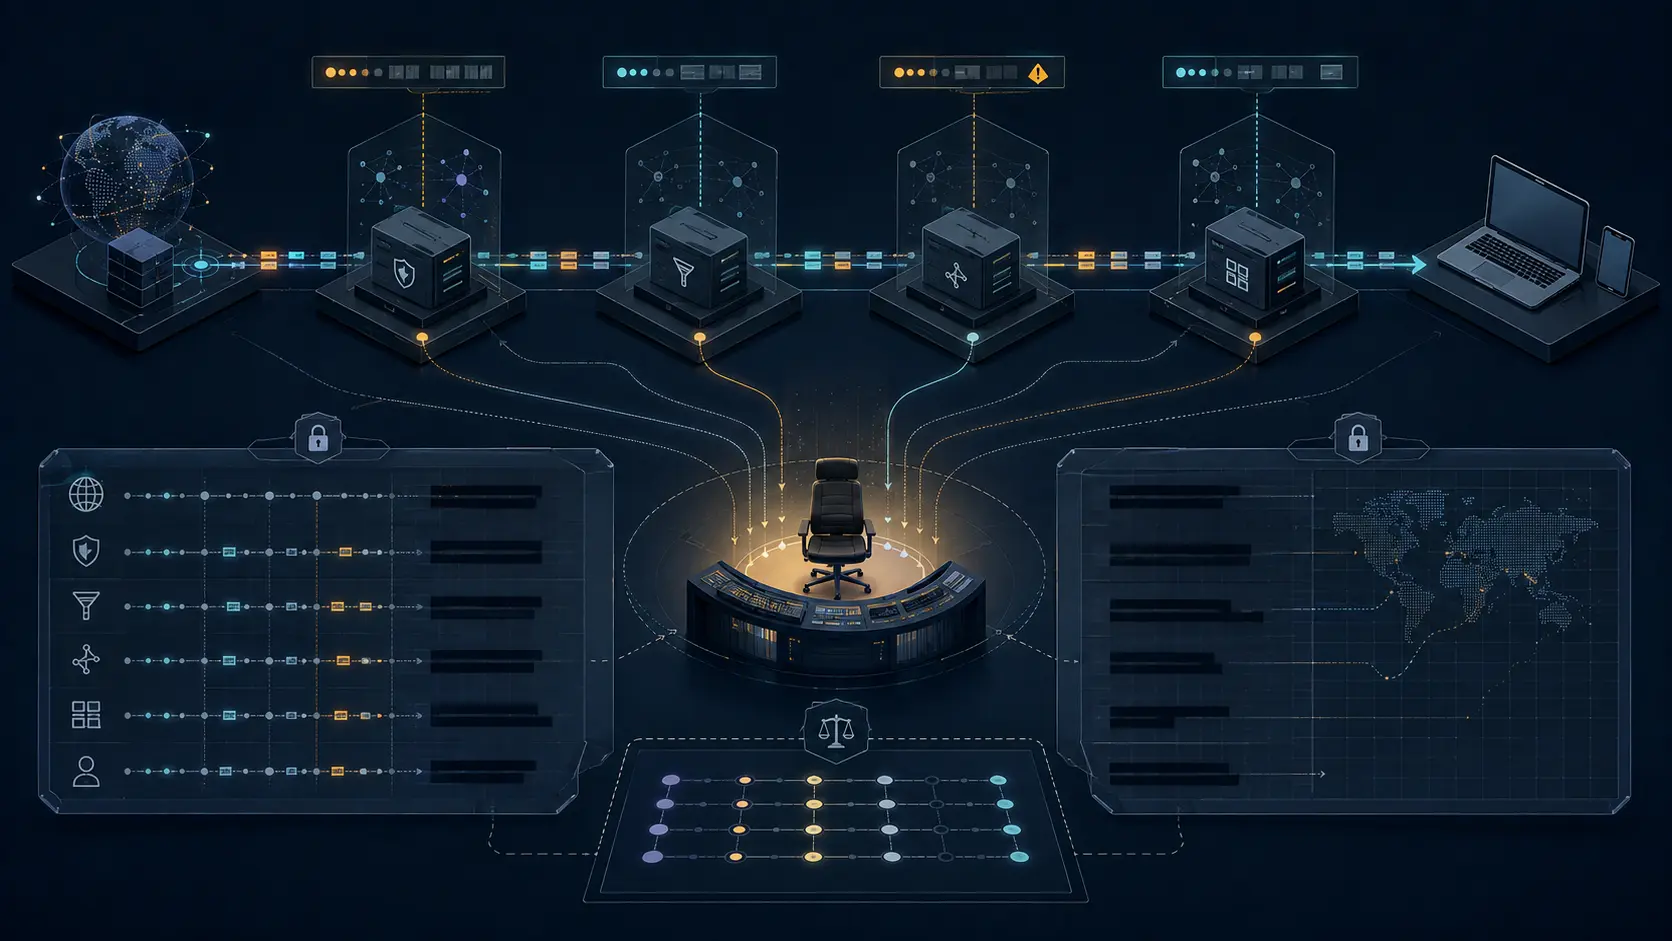
Una cadena Proxy-Status no designa al responsable del incidente
RFC 9209 permite ver mejor dónde se torció una respuesta, pero no convierte esa señal en una obligación de reparar. Hace falta una matriz de traspaso de fallos entre intermediarios que vincule cada identificador, público o restringido, con el operador, el reloj de escalado, la…