
Horizonte temporal
Plurianual
Dentro de la faceta Horizonte temporal, la inteligencia de horizonte temporal Plurianual organiza los artículos según el período en el que se espera que una señal sea relevante. La página ayuda a los lectores a distinguir los cambios operativos inmediatos de los cambios de ciclo más largo en gobernanza, inversión, estándares e infraestructura que pueden desarrollarse a lo largo de trimestres o años. Conecta los supuestos sobre los plazos con la evidencia pública, los actores relacionados, el contexto de mercado, la exposición de los clientes, la presión política y la planificación de infraestructura, de modo que los lectores puedan juzgar si un acontecimiento es urgente, estratégico o aún está a la espera de evidencia que lo confirme. La página también explica cómo el horizonte temporal cambia el significado de una señal, qué organizaciones pueden verse expuestas y qué decisiones de infraestructura requieren acción a corto plazo o seguimiento a largo plazo.

IETF
Hugo Krawczyk y la sal pública que no endurece contraseñas
Una sal visible puede mejorar una derivación de claves sin convertirse en secreto. Esa frase resulta extraña solo mientras se trate «sal» como una garantía única. El diseño extract-then-expand de Hugo Krawczyk obliga a separar tres preguntas: cuánta entropía trae el material…

IETF
Suzanne Woolf y la etiqueta de servidor que no identifica una máquina
Un servidor DNS puede adjuntar un identificador a su respuesta, pero la palabra «identificador» promete más de lo que el paquete demuestra. En una red con anycast, balanceadores y valores elegidos por el operador, la etiqueta solo adquiere significado cuando se conserva su…

IETF
Sara Dickinson y la promesa del resolutor que el cifrado no puede demostrar
Una consulta DNS cifrada cruza la red como una carta dentro de un sobre opaco, pero alguien tiene que abrirla para contestar. El RFC 8932, firmado entre otros por Sara Dickinson, obliga a mirar precisamente a quien abre ese sobre: qué anota, durante cuánto tiempo, con quién lo…
Líderes
Nurani Nimpuno y la capa de rendición de cuentas de la gobernanza de números
La gobernanza de los recursos numéricos de Internet suele explicarse mediante instituciones y siglas. La trayectoria pública de Nurani Nimpuno permite formular una pregunta más práctica: ¿cómo puede una comunidad conservar el criterio técnico de los operadores y, al mismo tiempo…
IETF
Ole Trøan y las tres decisiones que el NAT mantenía ocultas
Un equipo puede tener dos direcciones IPv6 globales, dos puertas de salida y dos resolutores DNS, y aun así carecer de una combinación válida. La RFC 7157, editada por Ole Trøan, permite mirar detrás del indicador de «conectado»: quitar la traducción de direcciones devuelve al…

Líderes
Kanchana Kanchanasut y la infraestructura oculta tras una primera conexión
El episodio más recordado de la trayectoria de Kanchana Kanchanasut es una conexión temprana: un enlace de correo electrónico desde el Asian Institute of Technology hacia colegas fuera de Tailandia. La historia más duradera empieza después, cuando una prueba técnica debe…

IETF
Tim Chown y la lista de equipos que se esconde en un plan de direcciones IPv6
Un /64 ofrece una extensión descomunal, pero las redes reales no colocan sus equipos al azar por decreto matemático. Tim Chown ayudó a mostrar que las costumbres de asignación y los rastros operativos convierten ese espacio en listas de candidatos manejables, aunque nunca en una…

IETF
Brian Haberman y el identificador global de 40 bits que no era un recibo de asignación
La rareza estadística de una colisión no convierte un prefijo IPv6 en propiedad registrada. La RFC 4193, firmada por Brian Haberman y Robert Hinden, diseñó una salida más sutil: que cada red pueda numerarse por su cuenta y que la coordinación reaparezca cuando dos dominios…

ICANN
Allison Mankin y la muestra de colisión de nombres que no demostraba su causa
Un mapa de calor puede mostrar miles de consultas hacia la raíz y, aun así, no revelar qué programa las originó ni qué se rompería si cambiara la respuesta. El informe RFC 8023, firmado también por Allison Mankin, convierte esa diferencia en una regla de trabajo: medir no…

IETF
Radia Perlman y el reenviador designado que tuvo que dejar de reenviar
Dos indicadores pueden estar en verde por separado y describir un peligro juntos: «designado para VLAN-x» y «otro nodo afirma lo mismo». TRILL resuelve la tensión sin borrar el nombramiento: obliga al Appointed Forwarder a guardar silencio sobre las tramas nativas durante un…

Líderes
Hisham Ibrahim y el problema de medir la construcción de comunidad
La reorganización comunitaria de RIPE NCC en 2021 puso bajo una misma responsabilidad actividades y presupuestos antes dispersos. Para Hisham Ibrahim, la cuestión central pasó a ser qué puede revelar una métrica —y qué nunca debería fingir demostrar— sobre el valor de una…

Líderes
Daniel Fett y el campo de emisor que nombraba al servidor, no al token
Un callback de OAuth puede traer el `state` correcto y un código de autorización auténtico y, aun así, dirigirse al servidor equivocado. RFC 9207 añade una comparación antes de que ese error se convierta en filtración: ¿el emisor de la respuesta coincide con el que el cliente…
Historia de Internet
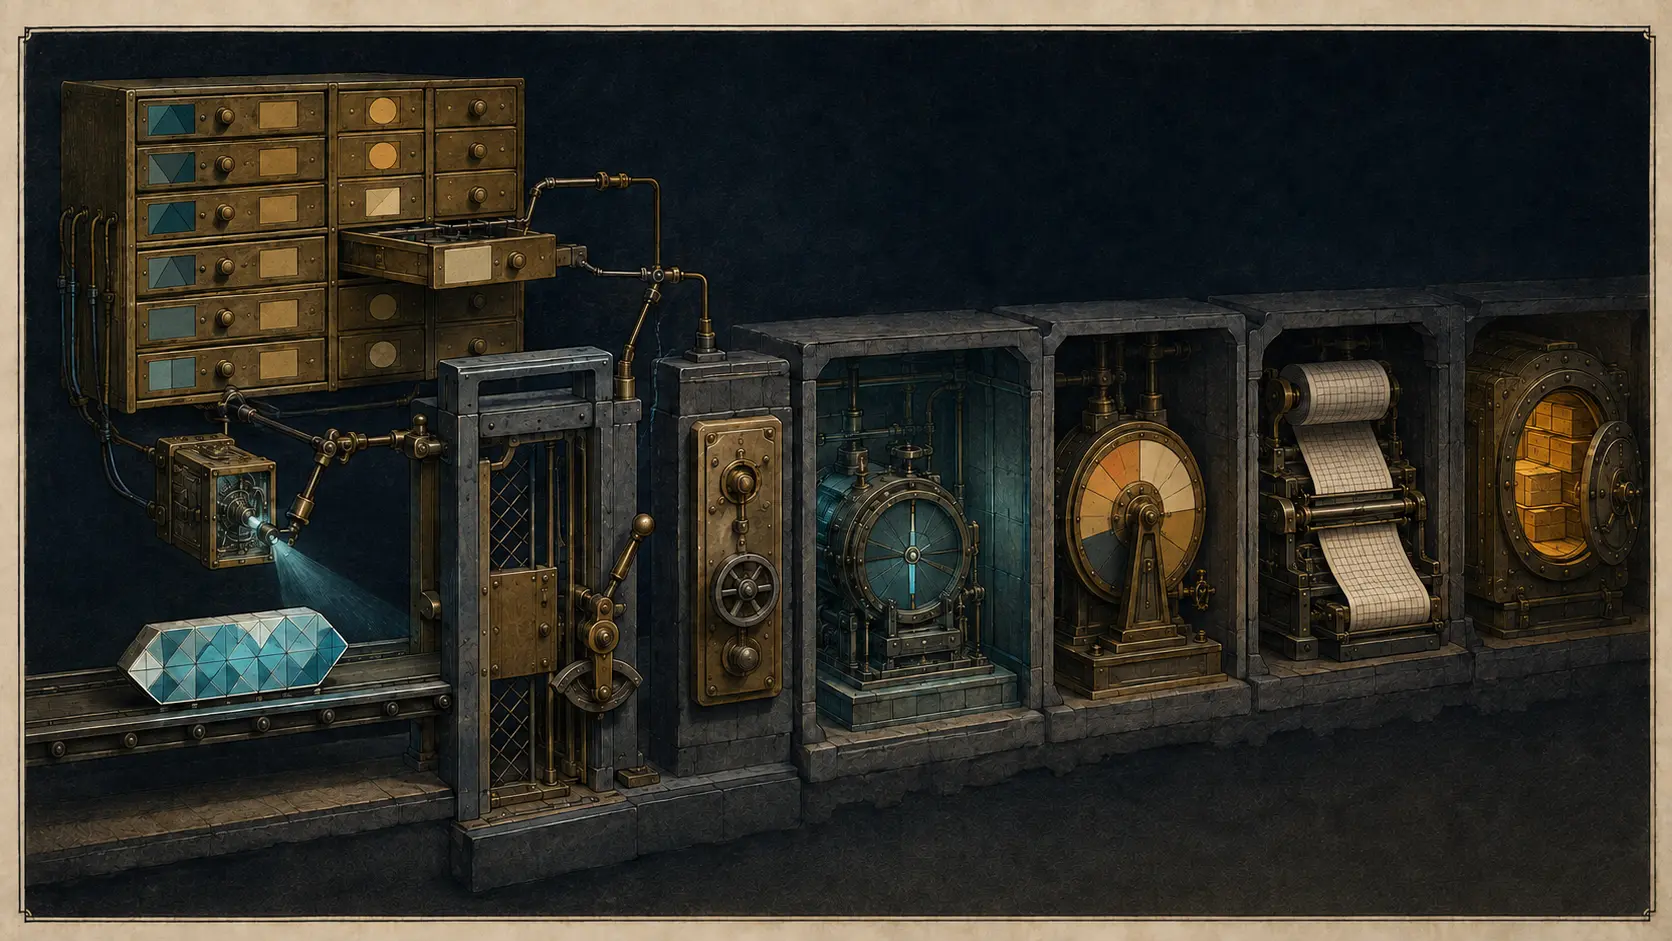
El coste debía hablar antes que la conexión: la dirección de RFC 1681
Una factura puede ser aritméticamente impecable y seguir llegando demasiado tarde para que haya elección. RFC 1681 planteó en 1994 que una dirección de destino revelara antes del contacto quién pagaría, o qué algoritmo de cobro debía consultarse. Así, un cliente o un router de…

Historia de Internet
La prueba midió la reserva gastándola: RFC 1628
Dos consolas podían mirar la misma UPS y decidir iniciar una prueba. RFC 1628 no dejó esa carrera a la suerte: exigió un bloqueo compartido. Pero ganar el bloqueo sólo resolvía quién empezaba. La prueba profunda descargaba la batería para estimarla mejor y abría una deuda…
Historia de Internet
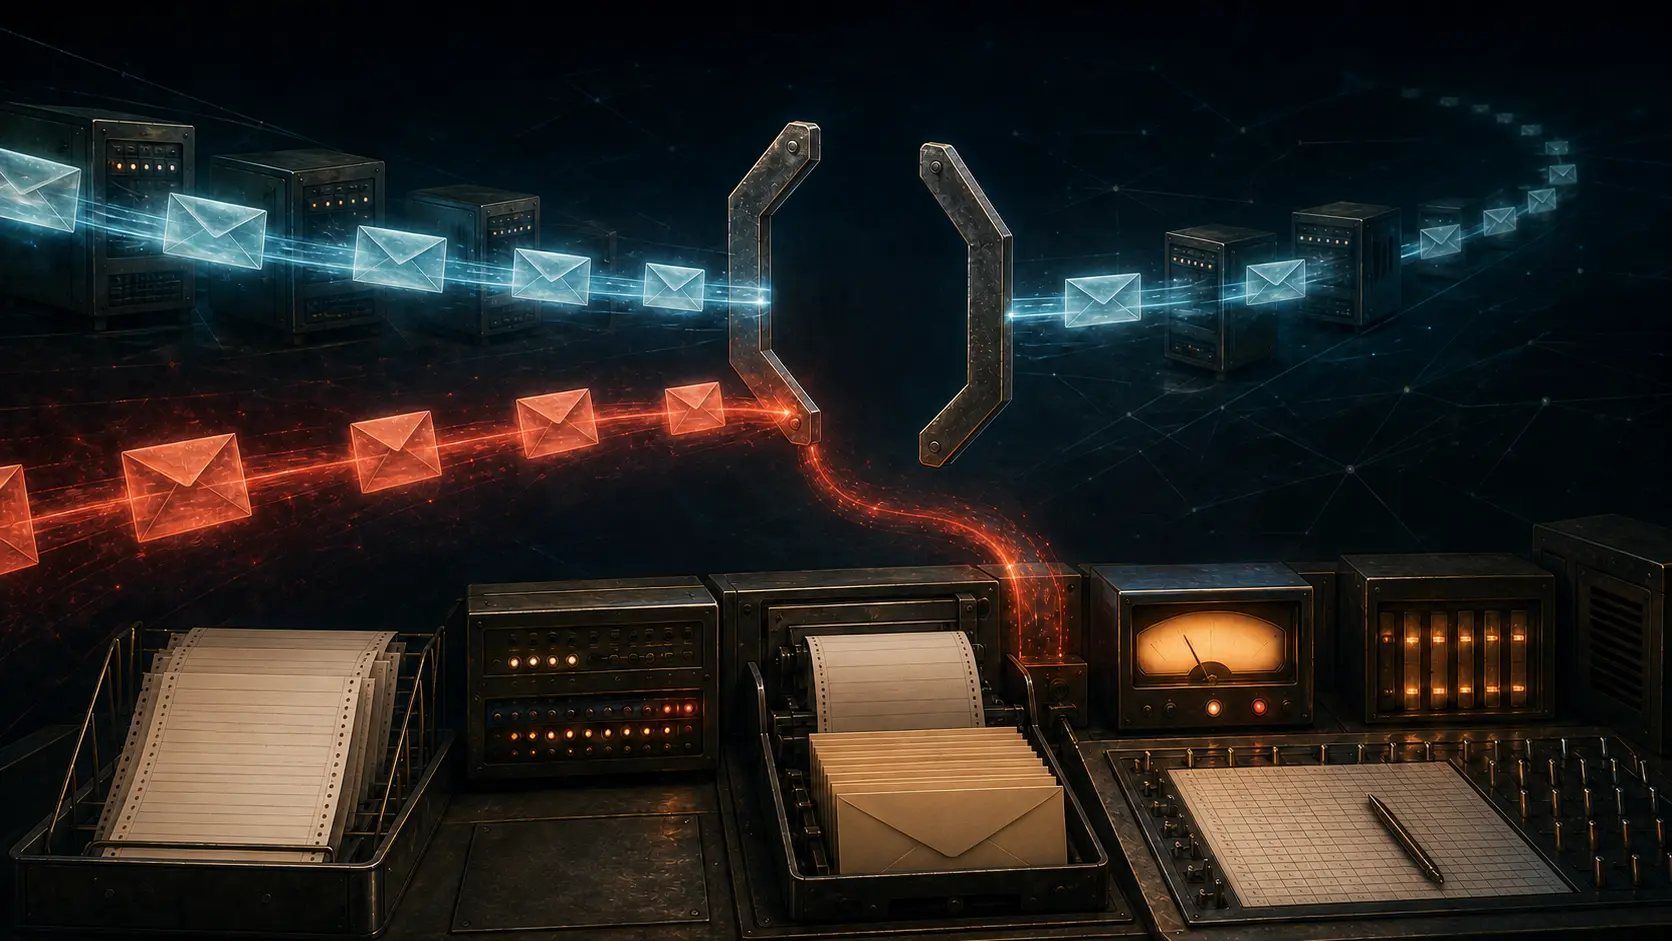
La dirección que tenía que quedar vacía: cómo SMTP evitó que los errores enviaran errores
Una falla de entrega necesita volver al sistema responsable del mensaje. Pero si falla esa notificación, no debe nacer otra para avisar de su fracaso, y luego otra. SMTP convirtió el vacío en una instrucción: `MAIL FROM:<>` corta la rama recursiva. La responsabilidad no se…

Historia de Internet
La dirección que reclutaba una subred: por qué los routers dejaron de reenviar broadcast dirigido
El datagrama llegaba solo. Había cruzado Internet mediante el encaminamiento normal, pero en el último router pedía convertirse en una emisión para toda una red local. Si la dirección de origen era la de una víctima suplantada, los equipos que contestaban dirigían hacia ella el…

Historia de Internet
El enlace que tomaba prestada su dirección: cómo las URL relativas hicieron móviles los documentos
Un enlace corto no es una dirección absoluta pequeña. Es una instrucción para tomar de una base los componentes ausentes. Esa dependencia permitió omitir esquemas, autoridades y prefijos repetidos, y mover una colección sin reescribir sus enlaces internos. El ahorro tenía un…

IETF
Una trama QUIC STREAM transporta rangos de bytes, no mensajes de aplicación
Una captura puede mostrar una trama STREAM completa sin demostrar que una solicitud de aplicación esté completa, delimitada, analizada, aceptada o confirmada mediante un resultado duradero.
Tendencias de servicios en la nube globales
Un campo CDN-Cache-Control no es una política de caché para toda la cadena
`CDN-Cache-Control` permite que un origen dirija instrucciones a las cachés CDN por separado de las demás cachés HTTP. Es una superficie de control útil, pero el campo no declara que todas las cachés del recorrido aplicarán la misma política. El reconocimiento, el análisis, el…

Líderes
Hans Petter Holen y la presidencia que necesitó un proceso de selección
La sucesión de Hans Petter Holen en la presidencia de RIPE muestra cómo una comunidad puede transformar la confianza depositada en una persona en un procedimiento más explícito, compartido y repetible.