
Horizonte temporal
Plurianual
Dentro de la faceta Horizonte temporal, la inteligencia de horizonte temporal Plurianual organiza los artículos según el período en el que se espera que una señal sea relevante. La página ayuda a los lectores a distinguir los cambios operativos inmediatos de los cambios de ciclo más largo en gobernanza, inversión, estándares e infraestructura que pueden desarrollarse a lo largo de trimestres o años. Conecta los supuestos sobre los plazos con la evidencia pública, los actores relacionados, el contexto de mercado, la exposición de los clientes, la presión política y la planificación de infraestructura, de modo que los lectores puedan juzgar si un acontecimiento es urgente, estratégico o aún está a la espera de evidencia que lo confirme. La página también explica cómo el horizonte temporal cambia el significado de una señal, qué organizaciones pueden verse expuestas y qué decisiones de infraestructura requieren acción a corto plazo o seguimiento a largo plazo.

Historia de Internet
La última línea sin comprimir: cómo IMAP cambió el significado de cada byte siguiente
La respuesta parecía rutinaria: una etiqueta, `OK`, una frase breve y CRLF. Pero era la última línea que podía leerse así. Si el servidor aceptaba COMPRESS, el byte siguiente ya no pertenecía directamente al idioma visible de IMAP. Entraba en un flujo DEFLATE cuyo comienzo ambos…
Expediente
Canales de confianza, sin mando: quién puede hablar por FIRST durante una crisis cibernética
Un equipo puede recibir una alerta por un canal de FIRST y decidir no actuar. No hay contradicción jurídica: pertenecer a la red abre una relación de confianza, pero no transfiere el control del sistema. La arquitectura de poder aparece cuando se separan la admisión, la voz…

Historia de Internet
El saludo que hubo que repetir: cómo STARTTLS reinició la confianza de SMTP
El primer nombre del cliente y la primera lista de capacidades habían viajado sin protección. Envolver después la misma conexión con TLS no podía volver fiables aquellas palabras anteriores. SMTP resolvió la paradoja con una decisión radicalmente sencilla: al terminar el…
Expediente
IGF Leadership Panel: poder sin voto
En febrero de 2024, el Panel dejó por escrito una meta: elevar las aportaciones anuales al fondo fiduciario del IGF desde un promedio cercano a 1,2 millones de dólares hasta 5 millones a comienzos de 2025. La cifra muestra el tipo de poder que se le encomendó: abrir puertas y…
ICANN
El taller de las recomendaciones sobre la raíz: quién controla la cadena del RSSAC Caucus
El nombre que figura en la portada no cuenta toda la historia de autoría. El RSSAC Caucus prepara la mayor parte de los informes y avisos que después publica el RSSAC. Las reglas de 2026 reparten el trabajo con precisión: el grupo amplio de especialistas puede iniciar, investigar…
ICANN
Los expertos de seguridad que nombra la Junta: el límite del poder del SSAC
Una candidatura al SSAC no llega directamente a la Junta de ICANN. Primero la filtra un comité formado dentro del propio SSAC; después la acepta el pleno por consenso; solo entonces la Junta otorga el nombramiento formal. La secuencia produce autoridad institucional a partir de…
Expediente
Una base gobernada por sus inscritos: quién obtiene voto en PeeringDB
El dato más fácil de comprobar en la elección de 2026 es 137. Es el número de votantes, no la participación. PeeringDB no publicó el total elegible después de agrupar empresas afiliadas. Esa ausencia revela dónde empieza el análisis: antes de contar votos hay que construir el…
Historia de Internet
La credencial que no podía firmar el mensaje: cómo SMTP AUTH acotó la identidad de envío
Una credencial podía abrir el acceso al servidor de envío, pero no firmaba la carta que entraba. SMTP AUTH resolvió el problema del usuario móvil sin borrar esa diferencia: autenticar una sesión, autorizar una acción, admitir un remitente y atribuir un texto son operaciones…

Tendencias de servicios en la nube globales
Sesenta minutos, 3,47%: lo que de verdad promete un SLA cloud
Un SLA de disponibilidad parece ofrecer un número. En realidad ofrece un mecanismo: define qué se mide, dónde se mide, qué arquitectura debe existir para que la promesa sea aplicable, cuánto dinero entra en el cálculo, qué debe demostrar el cliente y qué remedio queda disponible…

Historia de Internet
La dirección que no podía degradarse: cómo SMTPUTF8 convirtió la ruta en parte del nombre
Un nombre visible con acentos podía cruzar el correo antiguo porque rodeaba una dirección ASCII. Un nombre de buzón no ASCII era el destino. SMTPUTF8 exigió que cada relé demostrara que podía transportar esa identidad sin inventar otra.

Historia de Internet
El recibo que no podía prometer la entrega
SMTP DSN convirtió el rebote en evidencia estructurada sin borrar su límite esencial: el remitente podía pedir un informe, pero este no podía acreditar más de lo observado por el sistema.
Expediente
La etiqueta encajaba; la autoridad, no: BGP Large Communities y el espacio de nombres que ejecuta política
El NOC buscó el triplete en el manual y lo encontró. Por eso dio por válida la petición. El error no estaba en los números: estaba en haber confundido una coincidencia de vocabulario con el derecho de una red externa a cambiar una decisión interna.
Expediente
La ruta que no describía nada y podía recibirlo todo: BGP y la autoridad del último recurso
Una ruta por defecto no afirma conocer cada destino de Internet. Afirma algo más operativo y más arriesgado: “entrégame todo aquello para lo que no tengas una respuesta más precisa”. Si el anuncio sobrevive a la conectividad que debía resumir, la estabilidad del control plane se…

Historia de Internet
El octavo bit necesitó permiso en cada salto: cómo 8BITMIME cambió SMTP
Un mensaje podía describir una letra acentuada aunque no todos los relés pudieran conservar sus octetos. 8BITMIME convirtió esa incertidumbre en una promesa por conexión: anunciar capacidad y custodiar cada bit aceptado.
Expediente
La ruta era más corta porque faltaban pruebas: BGP ATOMIC_AGGREGATE y la autoridad para comprimir
El `/22` seguía en Internet, el origen conservaba su estado válido y ninguna sesión exterior se había caído. Sin embargo, uno de los cuatro `/24` cubiertos ya no tenía ruta útil. La vista pública ofrecía estabilidad justamente porque había dejado de contar una parte del sistema.
Empresas de telecomunicaciones nacionales globales
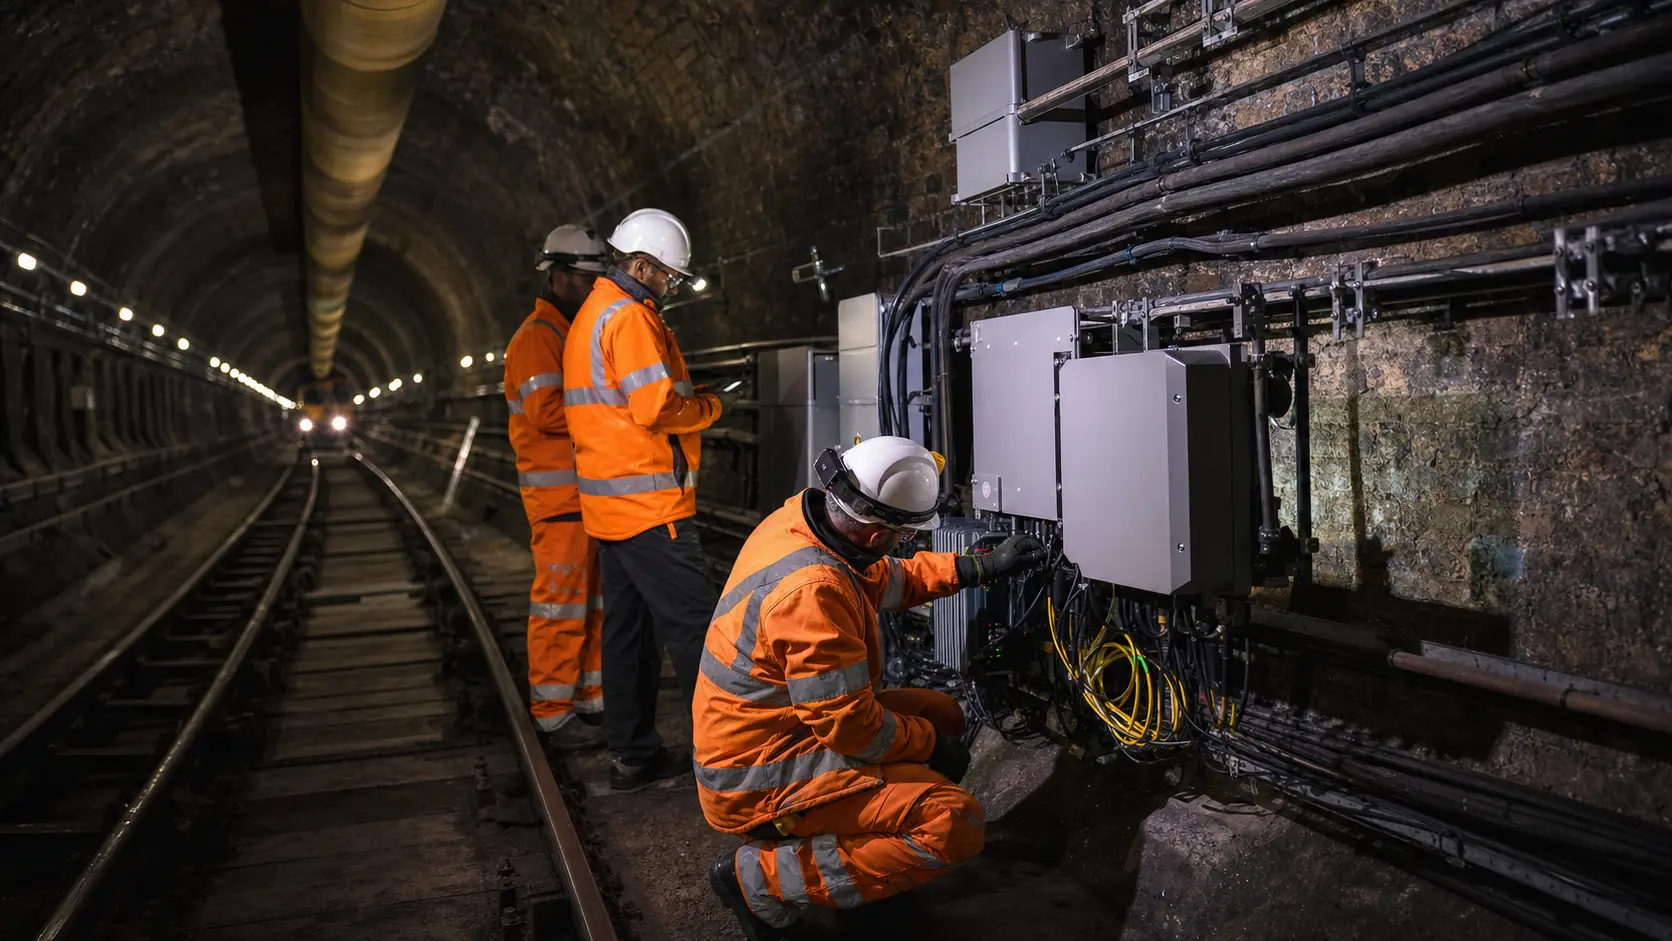
Boldyn no compra túneles: compra veinte años de control operativo
La infraestructura que Boldyn instala en el metro de Londres pasa a ser propiedad de Transport for London a medida que se construye. El negocio no consiste, por tanto, en acumular cables bajo la ciudad. Consiste en convertir una concesión de veinte años, cuatro integraciones…

Historia de Internet
Los comandos que partieron antes que sus respuestas: cómo SMTP PIPELINING cambió la espera
El SMTP original hacía una pausa tras casi cada orden. En un enlace distante, el silencio de ida y vuelta podía durar más que el envío de las propias líneas. PIPELINING acortó esa espera, pero convirtió el orden en el libro mayor del trabajo aún sin resolver.
Expediente
¿Quién autorizó a TCCM a hablar por los operadores en WSIS+20?
Una coalición puede ser influyente sin gobernar nada. TCCM demostró capacidad para coordinar organizaciones que gestionan registros e infraestructura, colocar portavoces en consultas de la ONU y sostener una línea común durante 2025. Lo que no aparece en el expediente público es…
Expediente
Internet veía un solo AS; operaciones administraba doce: confederaciones BGP y la autoridad de una topología oculta
El colector público dijo que no había pasado nada. AS 64500 seguía en el mismo lugar del AS_PATH, los peers externos permanecían Established y el prefijo seguía anunciado. Dentro de la red, un router ya se identificaba como miembro 65031 mientras su vecino aún esperaba 65021. La…

Historia de Internet
El método que rechazó el malentendido: HTTP 510
RFC 2774 impedía que un servidor ignorase una extensión obligatoria y aun así anunciara éxito. El destino de 510 muestra el coste de verificar el sentido.