
Perfil
Research
La inteligencia de perfil de Research conecta la cobertura de personas, empresas, instituciones y otras entidades para que los lectores puedan comparar los sujetos detrás de los reportajes de BTW.MEDIA. La página ayuda a comparar perfiles públicos, eventos relacionados, paquetes de evidencia, cambios de cargo, huellas operativas, exposición a la gobernanza, vínculos organizativos y relevancia de mercado, manteniendo a la vez los registros de organizaciones y personas diferenciados de la cronología ordinaria de noticias. Los lectores pueden entender el sujeto detrás del titular, la evidencia que respalda ese perfil y las relaciones de infraestructura o de mercado que lo hacen relevante. Pueden ver a quién o qué representa el perfil, qué fuentes públicas lo respaldan, cómo se conecta con empresas, mercados, organismos de gobernanza o eventos, y qué cambios pueden merecer atención continua a medida que el sujeto evoluciona.
IETF
RFC 9991 hizo condicional el detalle del fallo, no exigible
El correo que aclara una avería puede revelar a la vez una conversación privada que el propietario del dominio jamás originó. RFC 9991 permite pedir informes detallados, pero no convierte esa petición en un derecho automático sobre cabeceras, destinatarios o cuerpos. La decisión…

Sociedad de recursos numéricos
DFINFRA y AS210860: la señal registral todavía no demuestra control operativo
El resumen de inteligencia de DFINFRA y AS210860: la señal registral todavía no demuestra control operativo explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

Empresas de servicios en la nube globales
DATAMATIX y AS210973: capacidad de red visible, pero actividad comercial aún no demostrada
Los registros públicos hacen visible una identidad administrativa y un sistema autónomo asociado con DATAMATIX. También permiten comprobar si existe una actividad de enrutamiento observable desde el exterior. Sin embargo, por sí solos no demuestran que exista una empresa…

Líderes
Mohamed Awang Lah y la continuidad institucional de MyCERT
La historia de MyCERT permite formular una pregunta más precisa que quién fue responsable de la ciberseguridad malasia: ¿cómo puede una función de respuesta a incidentes sobrevivir a varias reorganizaciones institucionales sin que esa continuidad pueda atribuirse por completo a…

IETF
RFC 9990 contó las declaraciones del receptor, no el flujo de correo en sí
El archivo llegó tarde, pero el gráfico lo colocó en el día correcto. Después apareció otro informe con un identificador nuevo y una ventana parcialmente superpuesta. La suma creció sin que aumentara necesariamente el correo. RFC 9990 ofrece reglas para reconocer y manejar esa…
Instituciones de Europa y Oriente Medio
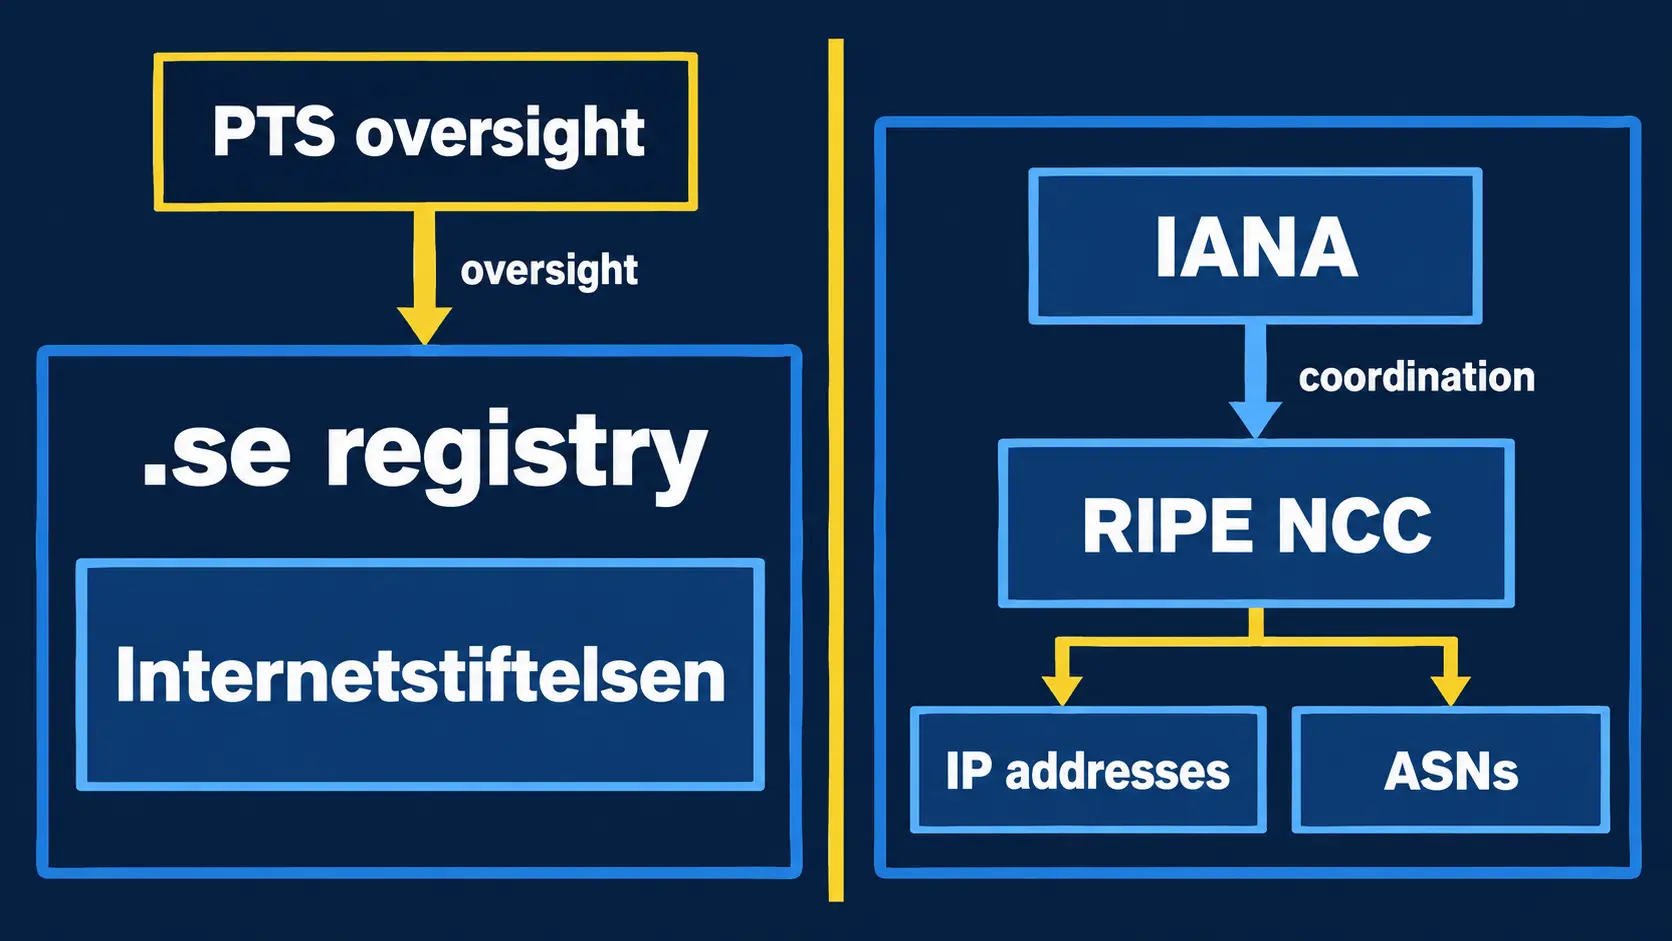
Internetstiftelsen: el registro .se no es una autoridad sobre los recursos numéricos de Internet
La etiqueta «The Internet Infrastructure Foundation» sugiere una institución de alcance amplio. Los registros públicos disponibles describen algo más concreto y, al mismo tiempo, más importante: una organización vinculada a la administración y operación técnica del registro del…

IETF
RFC 9996 registró el tipo de medio, no la versión del esquema
Una aduana puede leer la clase de embalaje sin saber qué catálogo usó el remitente para numerar cada pieza. Ese es el límite que RFC 9996 hace visible para Protocol Buffers. Los nuevos tipos de medio permiten reconocer la representación binaria o JSON, pero no llevan consigo el…
Líderes
Osipenko Alexander Nikolaevich y AS211867: qué haría falta para probar autoridad operativa
El resumen de inteligencia de Osipenko Alexander Nikolaevich y AS211867: qué haría falta para probar autoridad operativa explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…

IETF
El rango SID derivado de un PEN en RFC 9997 no acredita procedencia
El número encaja en el rango, el archivo se deja importar y el equipo da por cerrada la comprobación. Ahí comienza el problema. RFC 9997 permite calcular bloques privados de identificadores SID de YANG a partir de un Private Enterprise Number, una solución eficaz para evitar…

IETF
La insignia `$istrusted` de RFC 9979 necesita un registro de corrección
La confianza no se retira al mismo ritmo en que se sincroniza. El servidor puede borrar una marca en segundos, mientras un cliente desconectado conserva la insignia y una persona recuerda la promesa visual mucho después. RFC 9979 hace interoperable `$istrusted` y exige prudencia…

IETF
Una firma del agente SSH no es un recibo de consentimiento
Una organización puede custodiar una clave con enorme cuidado y, al mismo tiempo, perder el control sobre quién la hace actuar. El agente firma, la clave nunca se exporta y la operación termina en un sistema remoto. Ninguno de esos hechos demuestra que la persona adecuada…

IETF
El manifiesto viaja con la telemetría; el veredicto, no
La revisión 14 conserva junto a los datos el contexto de plataforma, esquema y recogida. Así una medición puede leerse mejor después, pero no queda demostrado que la serie sea completa, el reloj fiable o la decisión acertada.

IETF
La línea de registro se pudo leer. La autoridad sobre la conexión no: RFC 9850
RFC 9850 convierte los secretos de diagnóstico de TLS en un formato común. Esa interoperabilidad facilita la observación, pero no demuestra quién podía habilitarla, qué poder recibió cada lector ni cuándo terminó la custodia.

IETF
«Set-Cookie» no es un recibo de almacenamiento
Un equipo de operaciones puede ver el encabezado exacto que salió del servicio y, aun así, ignorar si el cliente lo aceptó. RFC 10025 no convierte `Set-Cookie` en una confirmación de entrega de estado. Entre la respuesta y la siguiente petición hay decisiones de análisis…

IETF
Una dirección de grupo CoAP no es un padrón de autorización
RFC 10020 no habla de un solo grupo. Distingue a los equipos que escuchan una dirección multicast, los servidores que comparten una función y los integrantes que poseen material de seguridad. La criptografía puede demostrar quién envió una orden sin demostrar que esa identidad…

IETF
El Verificador se suscribió; la decisión no
Un borrador del IETF convierte la atestación de dispositivos en un flujo de eventos. Acerca el cambio a la observación, pero no une por arte de criptografía la medición, el juicio, la autorización y el efecto.
Historias
RIPE NCC da por terminada la facturación de 2027, pero la factura aún espera al 31 de diciembre
RIPE NCC ha concluido el trabajo de aplicaciones para el esquema de cobros de 2027 antes de que exista la fotografía de datos que decidirá los importes. No hay nada extraño en ese orden. Lo que falta es llamar por nombres distintos a dos hitos distintos: terminar el sistema y…

Expediente
AlmazCloud Network: qué demuestra realmente el registro público de AS210328
El resumen de inteligencia de AlmazCloud Network: qué demuestra realmente el registro público de AS210328 explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

ICANN
La autoridad de ICANN no nace de una sola fuente: cómo una coordinación técnica se convierte en control operativo
ICANN coordina identificadores únicos de Internet, pero esa función no equivale por sí sola a soberanía sobre la red. Su capacidad efectiva aparece cuando varias capas se conectan: una corporación californiana con fines públicos, unos estatutos que delimitan su misión y sus…

Sociedad de recursos numéricos
AS210837: la continuidad de una red se prueba alineando el tiempo, no eligiendo una sola fuente
El resumen de inteligencia de AS210837: la continuidad de una red se prueba alineando el tiempo, no eligiendo una sola fuente explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y…