
Perfil
Research
La inteligencia de perfil de Research conecta la cobertura de personas, empresas, instituciones y otras entidades para que los lectores puedan comparar los sujetos detrás de los reportajes de BTW.MEDIA. La página ayuda a comparar perfiles públicos, eventos relacionados, paquetes de evidencia, cambios de cargo, huellas operativas, exposición a la gobernanza, vínculos organizativos y relevancia de mercado, manteniendo a la vez los registros de organizaciones y personas diferenciados de la cronología ordinaria de noticias. Los lectores pueden entender el sujeto detrás del titular, la evidencia que respalda ese perfil y las relaciones de infraestructura o de mercado que lo hacen relevante. Pueden ver a quién o qué representa el perfil, qué fuentes públicas lo respaldan, cómo se conecta con empresas, mercados, organismos de gobernanza o eventos, y qué cambios pueden merecer atención continua a medida que el sujeto evoluciona.
ICANN
autistici.org muestra el bloqueo, pero no la decisión que lo produjo
El RDAP de PIR conserva una fecha precisa para el `serverHold` del dominio. Lo que no ofrece el expediente público es el puente entre la designación estadounidense, la interpretación aplicable, la acción del registro y sus efectos sobre web, correo y subdominios.

IETF
RFC 9806 corrige la etiqueta, no el despliegue
El registro normativo ya identifica sin ambigüedad los metadatos de grabación SIPREC como application/rs-metadata+xml. Esa claridad enlaza dos RFC de 2016, un erratum, una actualización posterior y un asiento de IANA. No demuestra que la corrección haya llegado a los clientes…

IETF
Una tarjeta, tres veredictos: el límite que fija RFC 10050
Una tarjeta JSContact puede ser válida, ajustarse a un perfil registrado y, aun así, resultar inadmisible para el protocolo que la transporta. RFC 10050 evita que esos tres juicios se confundan: estabiliza la identidad del perfil, pero no le entrega la última palabra.
IETF
La copia era válida; el estado de firma, no: RFC 10033
En una firma hash con estado, la copia de seguridad conserva dos cosas distintas: secretos criptográficos y una afirmación sobre qué claves de un solo uso siguen intactas. RFC 10033 obliga a tratar la recuperación como una transferencia exclusiva de estado. Una copia auténtica…

Historia de Internet
Barbara Liskov y Argus: el commit terminaba en la frontera del guardian
Argus convirtió el fallo en una cuestión del lenguaje: los guardians poseían objetos recuperables, los handlers cruzaban nodos y las actions confirmaban o abortaban un cambio distribuido. Su lección más sólida incluye un límite. El commit resolvía el estado Argus participante; no…
IETF
Un código AEGIS no es un recibo de negociación
Seis números nuevos permiten nombrar con precisión variantes de AEGIS. No demuestran qué ofrecieron dos extremos, qué longitud de etiqueta acordaron ni qué ruta de ejecución protegió tráfico real. Entre el registro y el paquete queda una cadena de custodia que ningún código…

Historia de Internet
Anita Borg y Systers: entrar en una sala gobernada no demostraba que hubiera igualdad
Un mensaje podía entrar en Systers porque la membresía, una dirección y las reglas de distribución le abrían una sala profesional privada. Ese envío conectaba a mujeres de la informática que estaban dispersas; no verificaba por completo cada identidad, no garantizaba…

IETF
Una concesión DHCP no es un recibo de topología de relay
La compatibilidad puede conseguir que un equipo IPv4 antiguo reciba su configuración a través de una red IPv6 sin enterarse de la conversión. Ese éxito operativo no demuestra que la decisión de asignación conservara el puerto físico del que partió la solicitud. RFC 9928 resuelve…

Historia de Internet
Andrew S. Tanenbaum y la capability de Amoeba que autorizaba un objeto, no a una persona
El servidor de Amoeba no necesitaba saber el nombre del portador para decidir si podía operar sobre un objeto. Le bastaba una referencia de 128 bits bien formada. Esa austeridad hacía distribuible la autoridad, pero también fijaba un límite: verificar el token no demostraba…
Líderes
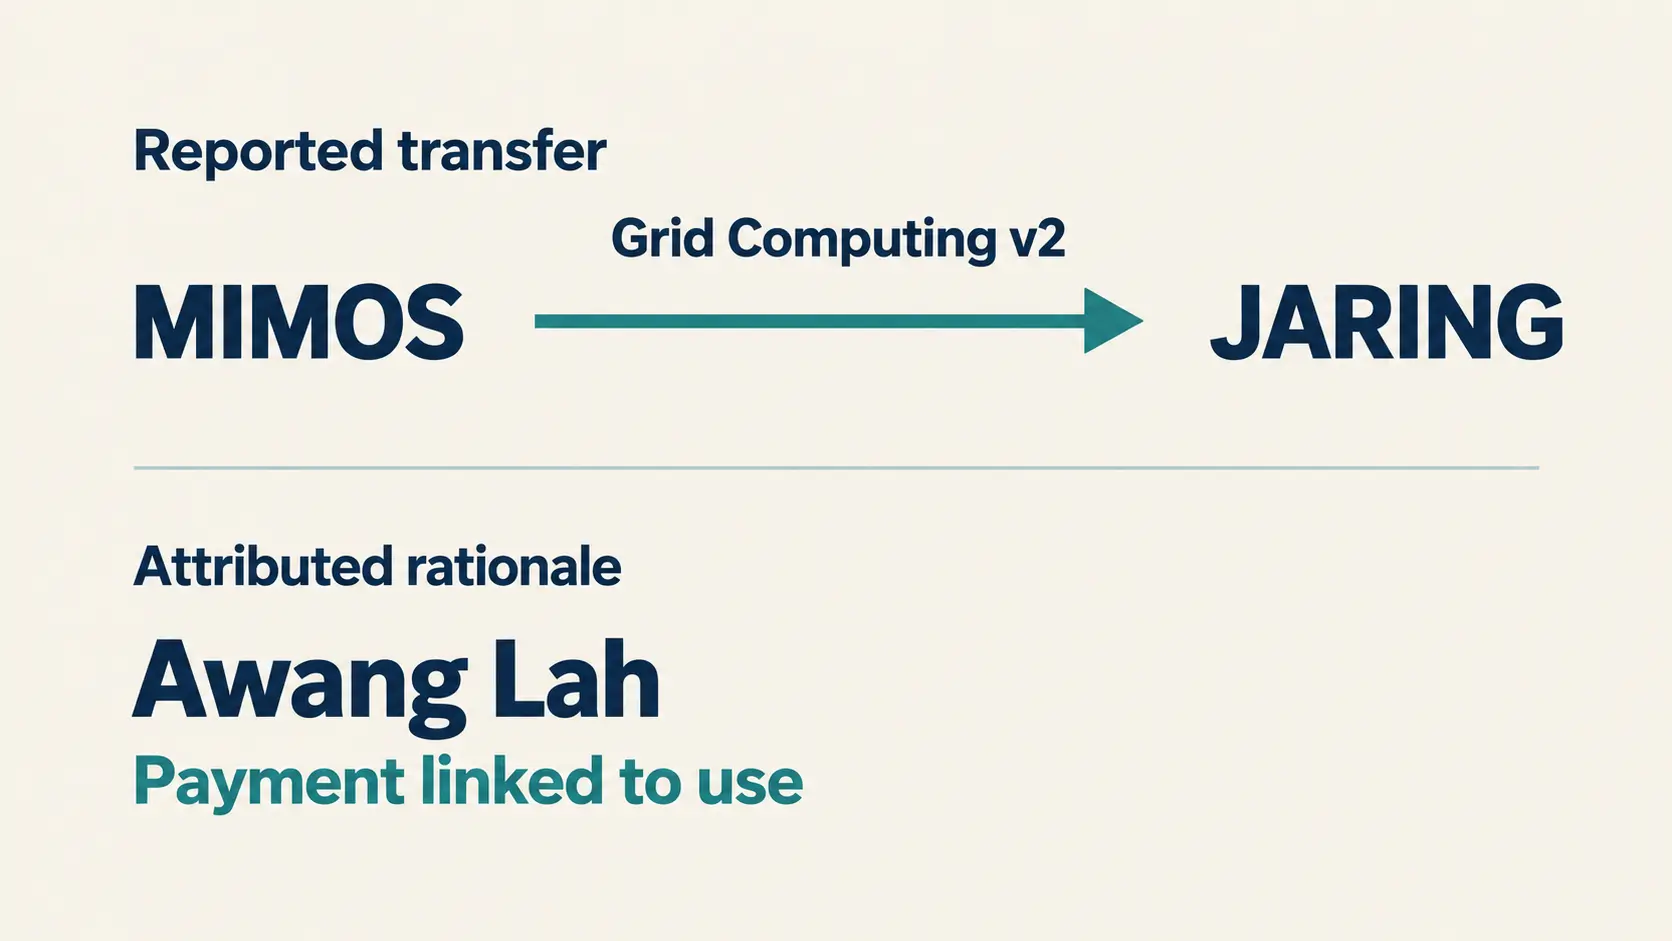
Awang Lah y JARING: del traspaso tecnológico a la promesa de pagar por uso
El argumento comercial resulta comprensible: vincular el pago a lo utilizado podría evitar comprometer dinero en capacidad innecesaria. Evaluar la contribución de un ejecutivo exige distinguir ese argumento de la entrega de una tecnología y, después, de los resultados para sus…

Empresas de servicios en la nube globales
Cloudflare R2: una salida sin cargo de tráfico no equivale a una sustitución sin coste
R2 permite separar dos preguntas que suelen confundirse: cuánto cobra el proveedor por sacar datos y qué necesita el cliente para operar sin él. Su tarifa ofrece una ventaja concreta; la capacidad de sustituir el servicio exige una prueba distinta.

Institucionales globales
De ISC DHCP a Kea: el archivo convertido no es la red migrada
La utilidad keama permite trasladar configuraciones reconocidas de ISC DHCP al formato JSON de Kea. Pero una configuración describe solo una parte del servicio. Las concesiones, la coordinación entre servidores, las actualizaciones DNS y las extensiones abren trabajos distintos…

ICANN
La cadena que vuelve exigible la autoridad de ICANN
La autoridad de ICANN no opera como una orden única: adquiere efectos cuando una política, un acuerdo y un procedimiento de cumplimiento se conectan. El registro público recuperado permite seguir esa cadena y delimitarla; no permite afirmar que toda impugnación suspenda la…

IETF
¿Quién puede decidir por el IETF y quién puede impugnar la decisión?
La autoridad del IETF no se parece a la de un regulador ni a la de una empresa que impone condiciones a sus clientes. Se construye mediante mandatos procedimentales, estatutos, supervisión técnica y una forma deliberadamente no numérica de consenso. Esa arquitectura puede…

Líderes
Mohamed Awang Lah y el límite de la continuidad institucional en la Internet malasia
La historia de Mohamed Awang Lah ayuda a explicar cómo Malasia pasó de experimentar con redes académicas y nacionales a operar una infraestructura de Internet con alcance más amplio. Pero esa historia también muestra por qué no debe confundirse el liderazgo técnico de una persona…

Empresas de ISP regionales globales
AS210837 y ROYA: qué demostraría que la red sigue operativa
El resumen de inteligencia de AS210837 y ROYA: qué demostraría que la red sigue operativa explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para la…
Empresas de servicios en la nube globales
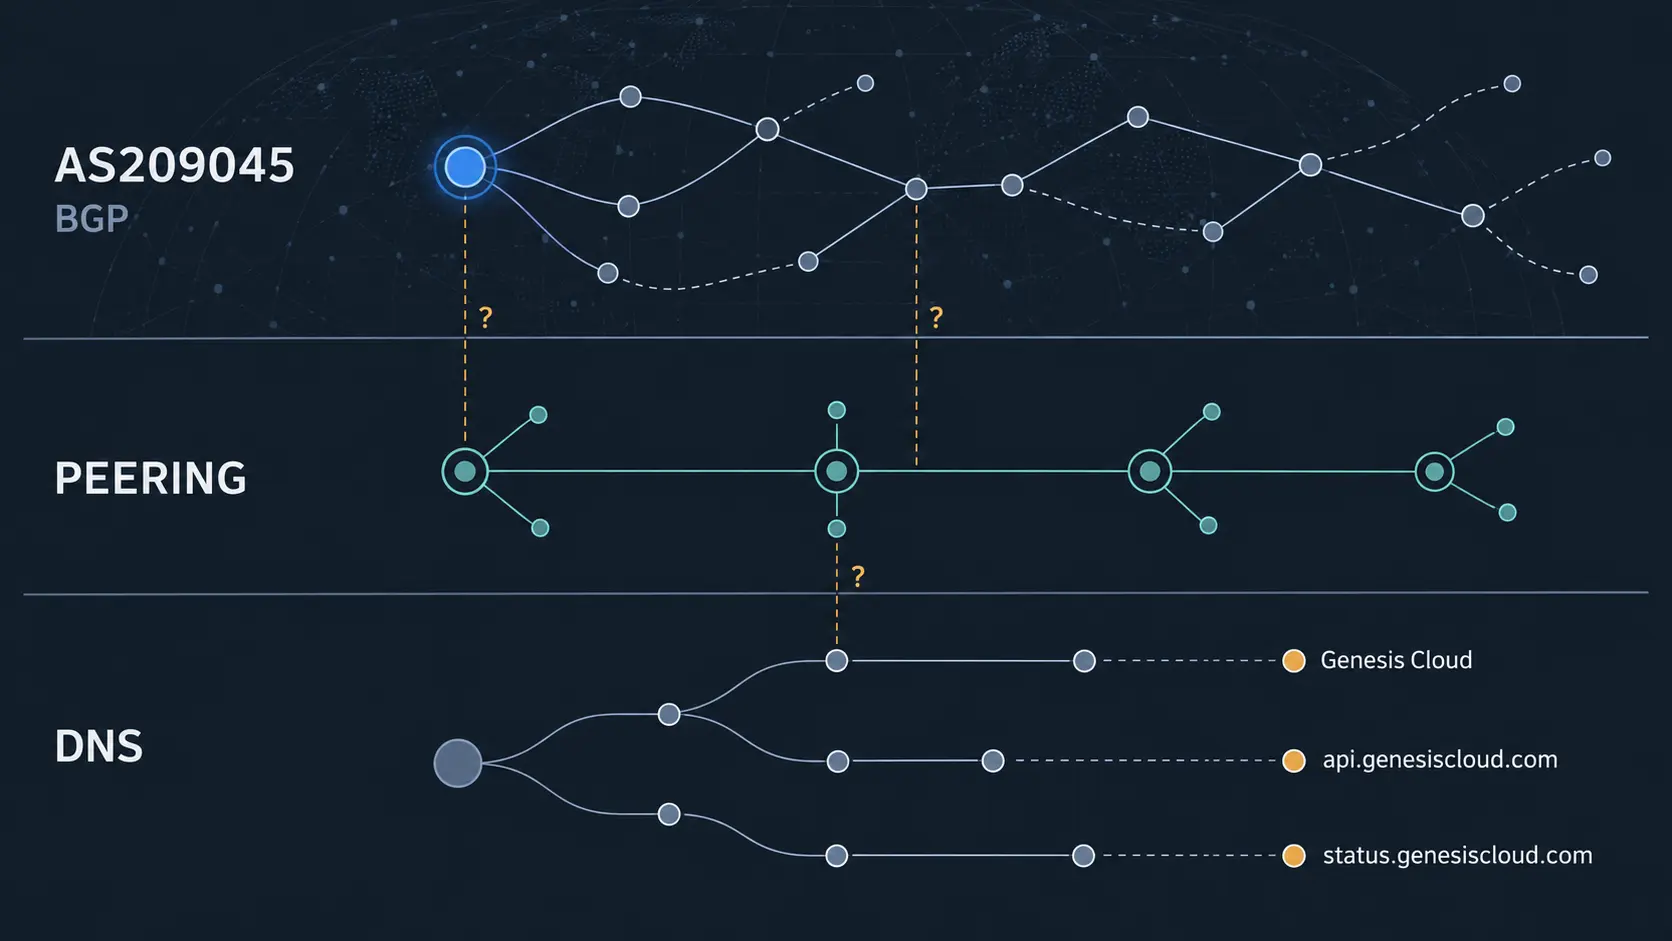
Genesis Cloud: las capas de identidad de red no demuestran por sí solas continuidad operativa global
El resumen de inteligencia de Genesis Cloud: las capas de identidad de red no demuestran por sí solas continuidad operativa global explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de…
Expediente
El recuento SHA-1 de RFC 9919 no es un acta de retirada
RFC 9919 permite observar qué algoritmo presenta un cliente OCSP, pero la ausencia de SHA-1 en un punto de servicio no demuestra que todos los clientes hayan migrado. La diferencia está en los caminos que el contador nunca ve.

Historia de Internet
El número sobrevivió al cambio de bytes: la frontera de HTML en RFC 2070
Una referencia como `И` podía viajar en archivos con codificaciones externas distintas y seguir nombrando la misma letra cirílica. RFC 2070 no consiguió esa estabilidad imponiendo un único formato de bytes. La consiguió fijando el juego de caracteres abstracto de HTML y…

Historia de Internet
Robaron el archivo sin contraseñas y aun así pudieron entrar: la autoridad de H(A1) en RFC 2069
El informe de una intrusión puede contener dos frases verdaderas y, juntas, producir una conclusión falsa: “no se guardaban contraseñas en claro” y “los atacantes copiaron sólo un archivo de hashes”. En Digest, aquel archivo no era una colección inerte. RFC 2069 advertía que…