
Perfil
Research
La inteligencia de perfil de Research conecta la cobertura de personas, empresas, instituciones y otras entidades para que los lectores puedan comparar los sujetos detrás de los reportajes de BTW.MEDIA. La página ayuda a comparar perfiles públicos, eventos relacionados, paquetes de evidencia, cambios de cargo, huellas operativas, exposición a la gobernanza, vínculos organizativos y relevancia de mercado, manteniendo a la vez los registros de organizaciones y personas diferenciados de la cronología ordinaria de noticias. Los lectores pueden entender el sujeto detrás del titular, la evidencia que respalda ese perfil y las relaciones de infraestructura o de mercado que lo hacen relevante. Pueden ver a quién o qué representa el perfil, qué fuentes públicas lo respaldan, cómo se conecta con empresas, mercados, organismos de gobernanza o eventos, y qué cambios pueden merecer atención continua a medida que el sujeto evoluciona.
Empresas de servicios en la nube globales
Meta compromete 279.000 millones de dólares en alquileres de centros de datos que aún no han comenzado
Mientras el gasto de capital de Meta Platforms alcanza niveles récord, la verdadera escala de su expansión de infraestructura de IA reside en contratos de arrendamiento que aún no han entrado en vigor, y en la distancia entre la capacidad anunciada y la capacidad efectivamente…

IETF
La práctica estaba declarada. La operación aún debía probarla: RFC 3647
La investigación de una clave comprometida no comienza cuando aparece `revoked` en una consola. Comienza cuando alguien detecta el problema y termina sólo cuando las superficies de estado convergen, las partes usuarias recuperan información vigente y las aplicaciones dejan de…
Historia de Internet
Bastaban símbolos para reconstruir el objeto. El emisor aún no sabía quién terminó: RFC 3450
ALC consiguió que la multidifusión fiable creciera sin mantener una conversación de reparación con cada receptor. Cada oyente podía reconstruir por su cuenta a partir de símbolos FEC. Esa autonomía hizo posible la escala, pero no produjo un recibo: el emisor seguía sin saber…
Historia de Internet
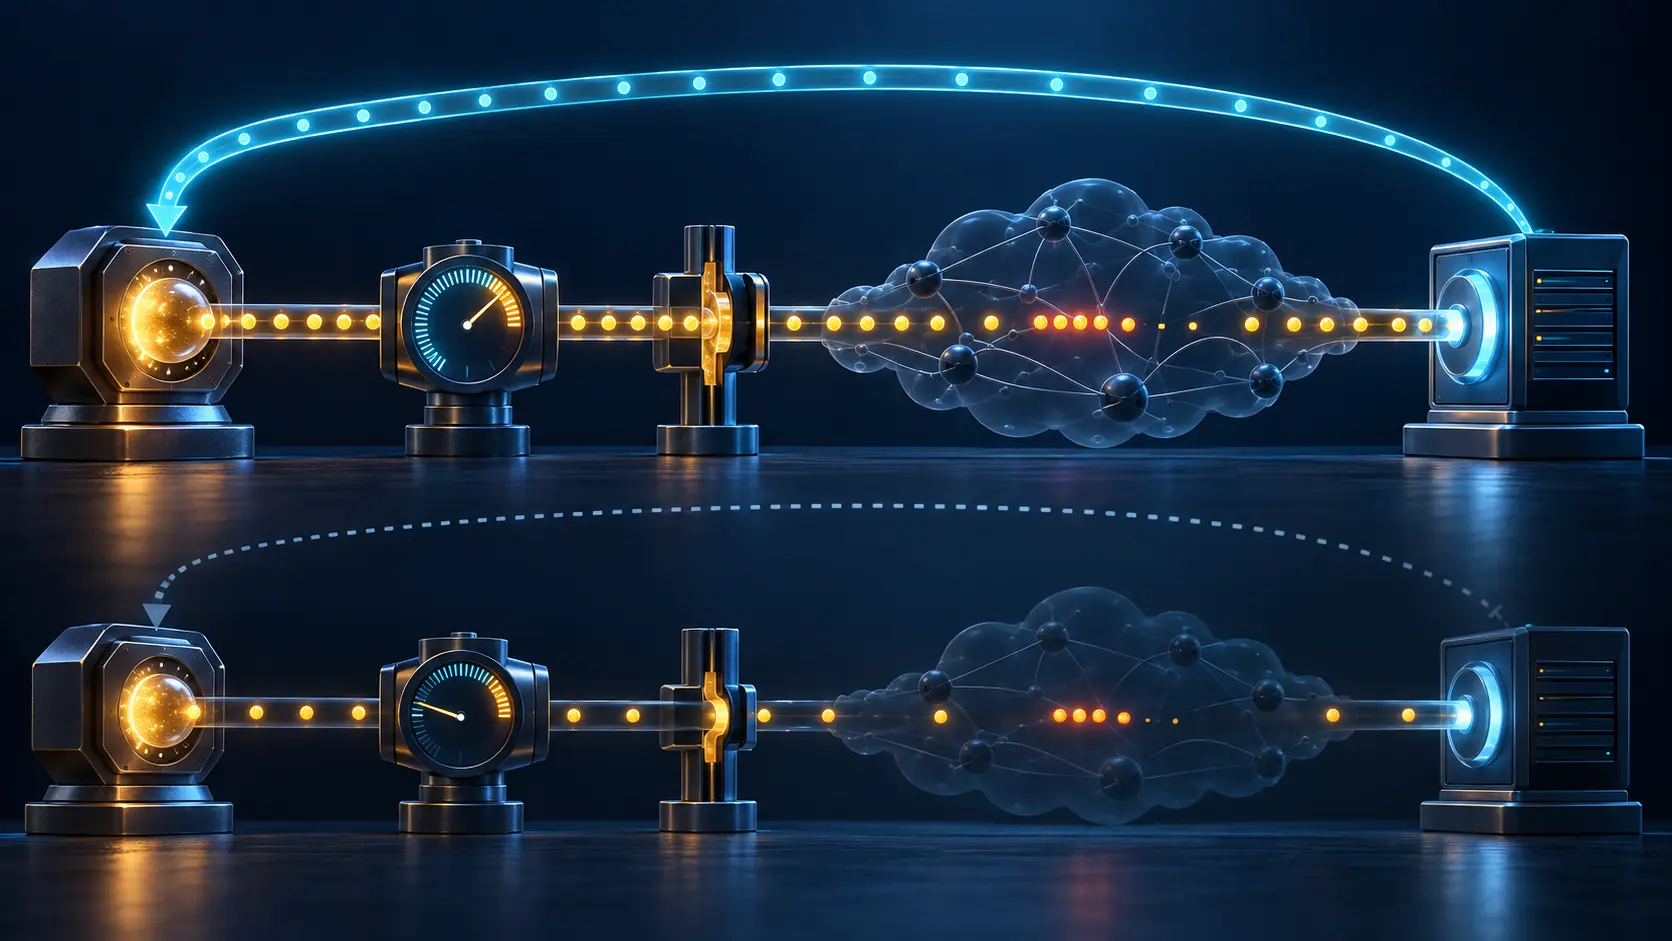
El receptor informó una tasa. El emisor aún necesitaba sus propios límites: RFC 3448
TFRC repartió el bucle de congestión entre dos extremos sin entregar el mando al que observaba. El receptor resumía llegadas y pérdidas; el emisor conservaba la ecuación, el techo, el ritmo y la obligación de retroceder cuando dejaban de llegar pruebas.

Historias
La cadena de identidad de almazcloud.network: qué puede verificar un comprador y qué no
El resumen de inteligencia de La cadena de identidad de almazcloud.network: qué puede verificar un comprador y qué no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…
IETF
Respondió la sonda, no el servicio del inquilino: RFC 9772
Un eco limpio dentro de Geneve puede demostrar que cierta ruta de operación respondió y, al mismo tiempo, dejar intacta la avería que percibe el cliente. RFC 9772 obliga a nombrar el objeto observado antes de convertir una medición en una declaración de salud.
Historia de Internet
Una dirección compartida necesitaba identidades únicas detrás: RFC 3446
Anycast permitía que varios puntos de encuentro multicast ofrecieran una entrada cercana. No los convertía en una sola máquina. RFC 3446 funcionaba porque la dirección visible era común, mientras las identidades de coordinación de cada réplica seguían siendo únicas.

IETF
La aplicación falló después de una configuración correcta: RFC 3646
Una investigación que comienza en el paquete DHCPv6 puede terminar demasiado pronto. RFC 3646 explica qué direcciones y dominios fueron ofrecidos; para reconstruir el incidente todavía hacen falta la política del equipo, la transformación del nombre, el servidor elegido, la…
Historia de Internet
Un solo registro DNS llevaba claves que no compartían la misma confianza: RFC 3445
El antiguo `KEY` de DNS parecía una pieza reutilizable: una ficha para muchas clases de clave pública. En la práctica, la consulta no podía pedir un subtipo y la firma abarcaba el RRset completo. La reutilización convirtió administraciones y riesgos ajenos en un solo paquete…

IETF
El cifrado de grupo se abrió. El remitente seguía sin probarse: RFC 9750
Una disputa de moderación puede comenzar con una captura que dice «mensaje autenticado» y terminar atribuyendo una decisión a la persona equivocada. RFC 9750 permite reconstruir lo que realmente certifica cada capa de MLS, desde el secreto compartido hasta la firma, la identidad…

IETF
La firma era correcta; el permiso seguía sin demostrarse
Una revisión de incidentes puede descarrilar con un dato verdadero: «GSS-TSIG validó». Ese dato acredita una protección criptográfica concreta, pero no resuelve quién podía cambiar qué, si el servidor aplicó el cambio ni qué terminó viendo un usuario. RFC 3645 obliga a mantener…
Historia de Internet
El enlace físico sabía lo que el terminador del túnel no podía ver: RFC 3437
L2TP separó al equipo que tocaba la línea del servidor que gobernaba PPP. RFC 3437 no confundió esas funciones: hizo que el borde declarase deseos y límites, y que el controlador remoto devolviese los paquetes que mostraban la negociación efectiva.

IETF
La llave tenía permiso para firmar mensajería; la cuenta seguía sin demostrar: RFC 9734
Un certificado puede estar perfectamente emitido para el uso equivocado, o para el uso correcto sin identificar la cuenta que una aplicación espera. RFC 9734 resuelve la primera ambigüedad mediante una finalidad específica para mensajería instantánea. La segunda continúa siendo…

IETF
El puerto estaba a la vista; el servicio era solo una conjetura
Un panel puede nombrar un flujo sin haber visto la aplicación. Lee un puerto, consulta una asociación conocida y presenta el resultado como si fuera identidad. RFC 3639 separa esas capas: el número es un dato de transporte; el nombre habitual es una convención; la aplicación…

Historia de Internet
Cada flujo seguro costaba una conexión TLS: RFC 3436
SCTP ofrecía muchos flujos de mensajes dentro de una asociación multihomed. RFC 3436 conservó su independencia asignando una conexión TLS a cada par bidireccional, pero trasladó a cada flujo el coste del handshake y renunció a parte de la libertad del transporte.

Historia de Internet
La entidad notificada recibía los comandos, pero no resolvía el relevo: RFC 3435
Una pasarela podía apuntar a un agente de llamada de respaldo sin demostrar que ese agente poseía el estado completo ni la autoridad legítima. RFC 3435 definió el destino de los mensajes, no un árbitro para la transferencia de control.

IETF
El contador bajó justo cuando el enlace empeoró
En una revisión de incidente, la frase «hubo menos errores» parece cerrar la discusión. Pero ¿qué ocurre si la misma ventana está marcada como no disponible? RFC 3637 obliga a formular una pregunta anterior: ¿menos errores físicos, o menos errores admitidos por la regla de…

IETF
La etiqueta de medición movió el flujo que debía observar: RFC 9714
El contador puede ser exacto y estar contando otra ruta. RFC 9714 incorpora un Flow-ID Label a MPLS para Alternate Marking, pero reconoce que ese cambio en la pila puede alterar la selección ECMP y separar al tráfico instrumentado del flujo de producción que pretende representar.
Historia de Internet
El cero tras un sondeo fallido no era una lectura: RFC 3434
El gráfico no distingue por sí solo entre una interfaz inactiva y un agente que no pudo leerla. RFC 3434 diseñó esa diferencia dentro del registro: el campo numérico podía contener cero, mientras otro campo declaraba que la observación no existía.

Historia de Internet
Un número necesitaba escala, precisión y tiempo: RFC 3433
El entero que devolvía un sensor parecía una observación terminada. RFC 3433 lo trató como una pieza intermedia: sin tipo, escala, precisión, estado y tiempo de actualización, el número aún no decía qué se había medido ni cuándo.