
Perfil
Research
La inteligencia de perfil de Research conecta la cobertura de personas, empresas, instituciones y otras entidades para que los lectores puedan comparar los sujetos detrás de los reportajes de BTW.MEDIA. La página ayuda a comparar perfiles públicos, eventos relacionados, paquetes de evidencia, cambios de cargo, huellas operativas, exposición a la gobernanza, vínculos organizativos y relevancia de mercado, manteniendo a la vez los registros de organizaciones y personas diferenciados de la cronología ordinaria de noticias. Los lectores pueden entender el sujeto detrás del titular, la evidencia que respalda ese perfil y las relaciones de infraestructura o de mercado que lo hacen relevante. Pueden ver a quién o qué representa el perfil, qué fuentes públicas lo respaldan, cómo se conecta con empresas, mercados, organismos de gobernanza o eventos, y qué cambios pueden merecer atención continua a medida que el sujeto evoluciona.

Historias
DATAMATIX y AS210973: qué puede demostrar la evidencia pública sobre control y continuidad
El resumen de inteligencia de DATAMATIX y AS210973: qué puede demostrar la evidencia pública sobre control y continuidad explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…

IETF
Volver a fábrica puede cerrar el camino de regreso
La configuración original de un equipo no tiene por qué conservar el acceso con el que se lo administra. RFC 8808 permite separar la facultad de restaurarla de la posibilidad de conocerla de antemano, y advierte que el restablecimiento tampoco demuestra un borrado irrecuperable.

IETF
Un incidente «cleared» no prueba qué orden lo cerró
La automatización envía una sola orden para resolver varios incidentes. Minutos después, una notificación marca uno como `cleared`; otra llega tarde y un tercero sigue activo. El inventario conoce el estado de cada incidente, pero no conserva necesariamente la paternidad del…

IETF
IPv6 llegó, pero el plan de direcciones antiguo siguió mandando
6rd permitió abrir un servicio IPv6 sobre una red de acceso IPv4. El atajo ahorraba trabajo de despliegue, pero dejaba el tamaño y la continuidad de los prefijos del cliente sujetos a decisiones de la red anterior.

IETF
Un catálogo de capacidades no decide una suscripción
Un orquestador consulta un equipo y recibe una respuesta ordenada: HTTPS, XML o JSON, TLS 1.2 o TLS 1.3. La lista evita ensayos ciegos, pero no resuelve la operación. Aún falta elegir una combinación concreta, comprobar la política, autorizar al destinatario, obtener la…

IETF
Reutilizar la conexión no reutiliza el permiso
Una conexión IMAP puede atender a varios usuarios sin volver a negociar TLS. La ventaja exige algo menos visible que abrir una sesión nueva: retirar el estado del usuario anterior y comprobar quién autoriza al siguiente. El ahorro no elimina esa obligación; cambia dónde debe…

Historias
RIPE Database 1.124.1 corrigió qué certificado cuenta. Falta acotar el «no hallamos explotación»
RIPE NCC hizo bien en desplegar con urgencia una corrección de autenticación sin agotar el ciclo rutinario de pruebas. Esa rapidez no resuelve la segunda tarea: explicar qué periodo, qué tráfico y qué historial registral sostienen la conclusión pública de que no se hallaron…

IETF
Una consulta correcta puede dejar la vista sin seguimiento
IMAP permite entregar el resultado solicitado y rechazar su actualización continua. Si el producto solo cuenta comandos completados, puede registrar un éxito mientras el usuario pierde una parte esencial del servicio.

IETF
El vale de incorporación llega después de revelar la identidad
La autorización de un dispositivo restringido puede estar perfectamente ligada a una sesión y, aun así, dejar sin respuesta la pregunta más temprana: quién recibió su identidad antes de conocer el resultado. ELA refuerza EDHOC con una decisión de un tercero. Esa decisión protege…

IETF
El correo debía llegar antes de que pudiera salir
Programar un mensaje no equivale a reservar su viaje. Cuando la hora mínima de salida y el plazo de entrega se contradicen, SMTP devuelve la decisión al remitente: más capacidad no permite cumplir dos instrucciones incompatibles.

IETF
Una prueba criptográfica de mala conducta no revoca la confianza
Un cliente puede demostrar que varias respuestas firmadas sobre la hora no caben en la secuencia en que fueron recibidas. Esa prueba viaja, se repite y resiste la negación. Sin embargo, no elige al responsable entre los servidores enfrentados, no designa a quien debe juzgar el…
IETF
Había sitio en otra carpeta. Sieve no podía usarlo como desahogo
La carpeta alternativa resuelve una búsqueda sin resultado, no cualquier fallo que ocurra después. Esa diferencia obliga a separar la disponibilidad del correo de la autoridad para cambiar el lugar donde se guarda.
Historias
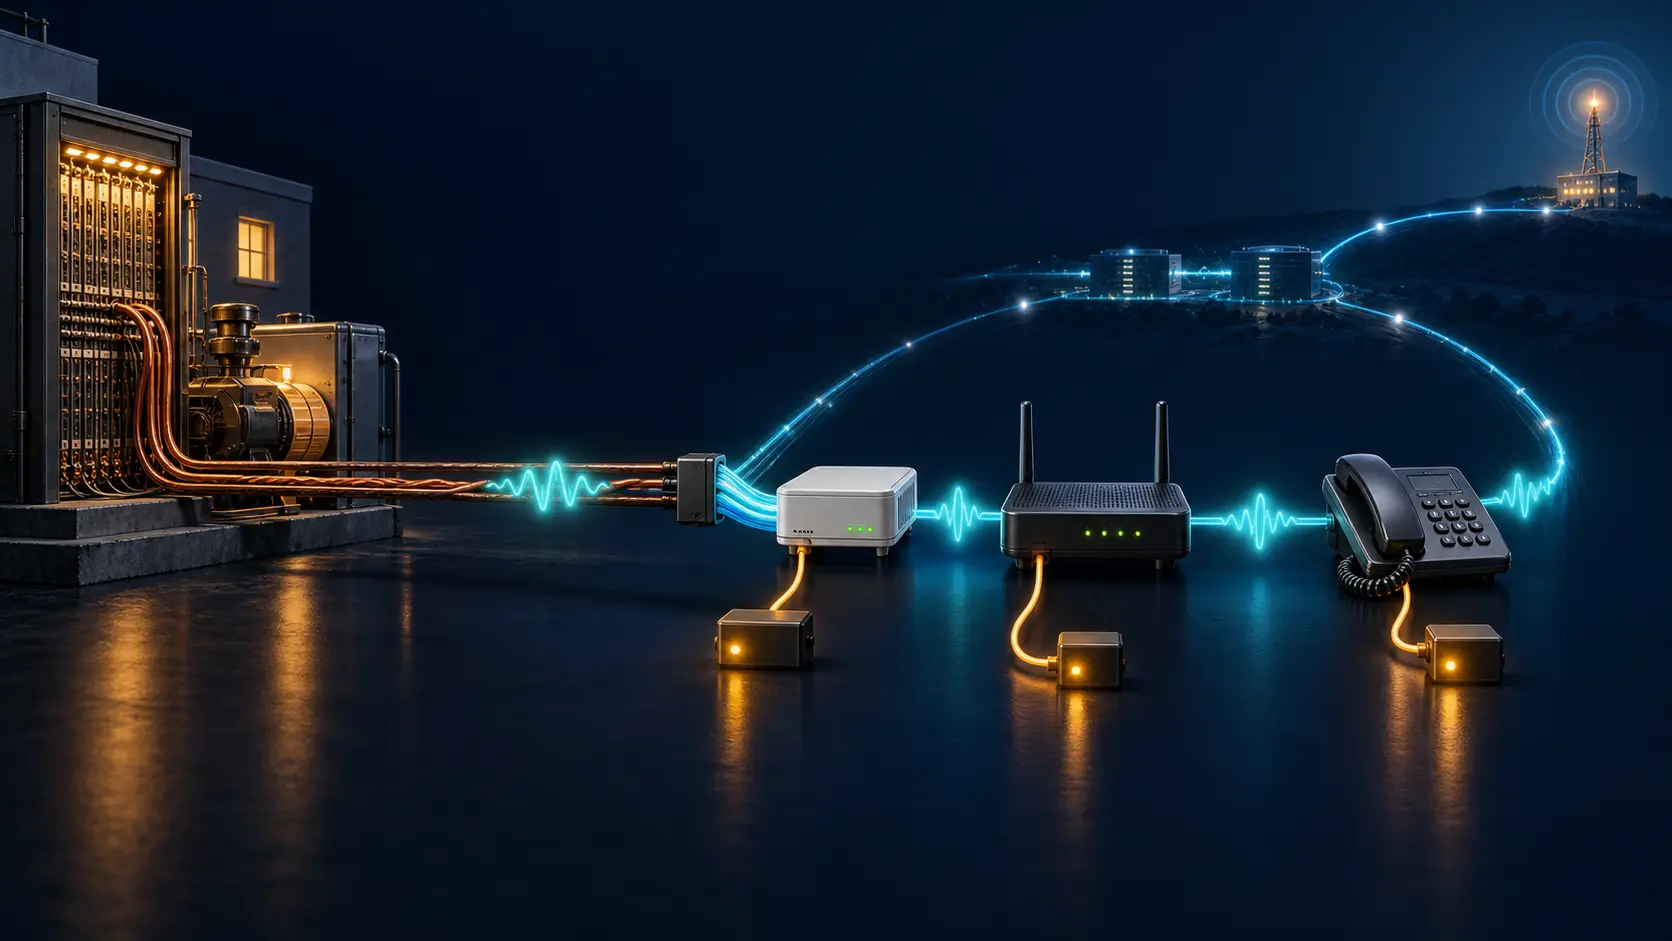
Un ensayo de LACNIC lleva la voz a IP, pero no asigna la energía de respaldo
La mudanza de la telefonía tradicional a redes IP suele contarse como una historia de protocolos y eficiencia. Un artículo reciente del Blog de LACNIC deja asomar el asunto más incómodo: la electricidad que antes podía venir de la central ahora debe sostener varios equipos en la…
IETF
El cliente que termina primero no puede cerrar la espera de los demás
La recuperación de NFSv4.1 distingue entre terminar de recuperar los bloqueos propios y permitir nuevas concesiones en el servidor. La primera decisión descarta reclamaciones pendientes de un cliente; la segunda todavía debe tener en cuenta a quienes no han vuelto.
Historias
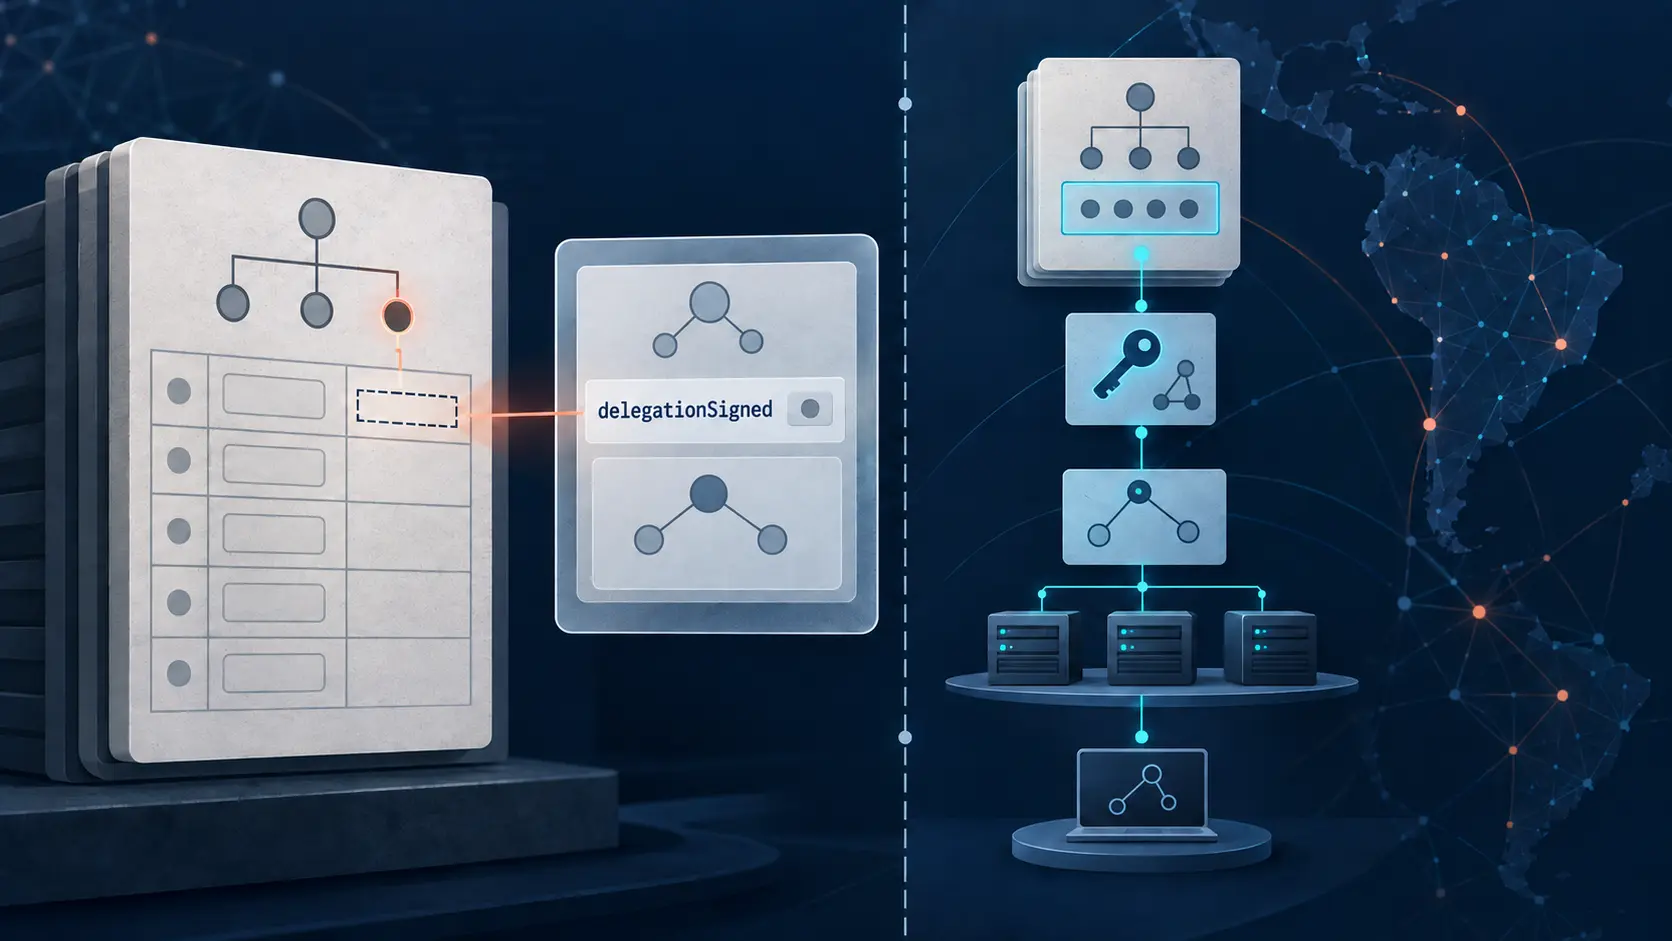
En LACNIC, delegationSigned registra la presencia de DS en el padre, no la validación DNSSEC
Un valor booleano en una respuesta registral puede parecer un veredicto sobre la seguridad de una cadena DNS. En RDAP, el campo `delegationSigned` de LACNIC responde una pregunta más limitada: ¿la vista de registro informa que existen registros DS en la zona padre? No ejecuta un…

Tendencias de institucionales globales
GRAND en FreeBSD: avisar antes no significa responder menos
La mejora de la primera conexión IPv6 depende de algo más que enviar anuncios anticipados. Las reglas de la cola deben distinguir una actualización reemplazable de una respuesta que todavía se debe.

IETF
Una configuración candidata privada no explica por qué prevaleció una intención
Una automatización prepara un cambio mientras el equipo de incidentes modifica el mismo servicio en producción. Las dos identidades tienen permisos válidos y ninguna invade el borrador de la otra. Al reencontrarse, sin embargo, una de las dos configuraciones tendrá que ceder. El…
IETF
SCTP: cerrar el origen no cierra lo que ya salió de él
Separar una asociación de un socket compartido puede contener la presión sobre los búferes. También obliga a conservar otro punto de control hasta que ese trabajo termine.
IETF
El regreso a MPTCP no cabe en la conexión que ya retrocedió
El mapeo infinito permite conservar una comunicación como TCP convencional, pero cierra la vuelta a MPTCP dentro de esa conexión. Recuperar la capacidad exige decidir cuándo abrir otra.

Tendencias de centros de datos globales
Dos certificados válidos no deberían bloquearse entre sí en NSD
La versión 4.15.2 reúne las condiciones de dirección, TSIG e identidad del cliente dentro de una misma regla de transferencia de zona. La corrección obliga a mirar qué réplica recibe datos, además de comprobar si TLS funciona.