
Perfil
Research
La inteligencia de perfil de Research conecta la cobertura de personas, empresas, instituciones y otras entidades para que los lectores puedan comparar los sujetos detrás de los reportajes de BTW.MEDIA. La página ayuda a comparar perfiles públicos, eventos relacionados, paquetes de evidencia, cambios de cargo, huellas operativas, exposición a la gobernanza, vínculos organizativos y relevancia de mercado, manteniendo a la vez los registros de organizaciones y personas diferenciados de la cronología ordinaria de noticias. Los lectores pueden entender el sujeto detrás del titular, la evidencia que respalda ese perfil y las relaciones de infraestructura o de mercado que lo hacen relevante. Pueden ver a quién o qué representa el perfil, qué fuentes públicas lo respaldan, cómo se conecta con empresas, mercados, organismos de gobernanza o eventos, y qué cambios pueden merecer atención continua a medida que el sujeto evoluciona.

ICANN
ICANN no tiene un recurso universal: cada impugnación activa una cadena distinta
Las reglas de ICANN ofrecen varias vías para cuestionar decisiones de la Junta o del personal, pero no todas pueden hacer lo mismo. La diferencia decisiva está en quién inicia el procedimiento, qué órgano decide y si el resultado puede rechazar una acción, recomendar una…

IETF
Cuando un estándar se convierte en infraestructura: quién controla la continuidad de Internet
Los estándares de Internet no transportan paquetes, firman zonas DNS ni anuncian rutas. Pero al fijar máquinas de estados, dependencias criptográficas y procedimientos de recuperación, pueden convertir una decisión técnica coordinada en una obligación operativa distribuida. La…

Historia de Internet
RFC 10028: la autoridad normativa termina donde empieza la implementación
RFC 10028 no solo reorganiza rangos de direcciones IPv6 multicast. También muestra cómo un consenso técnico se convierte en una frontera administrativa operable: el texto normativo define el cambio, mientras que la IANA mantiene el registro que hace visible qué espacio queda…

Historias
Un escaneo halló 4.611 routers BGP expuestos en APNIC. No puede explicar por qué estaban abiertos
APNIC 62 recibió una cifra regional para un riesgo casi invisible del plano de control: 4.611 routers vinculados a 1.343 sistemas autónomos respondieron a un intercambio BGP OPEN no solicitado durante un escaneo IPv4 de febrero. La señal va más allá de detectar un puerto, pero no…
Sociedad de recursos numéricos
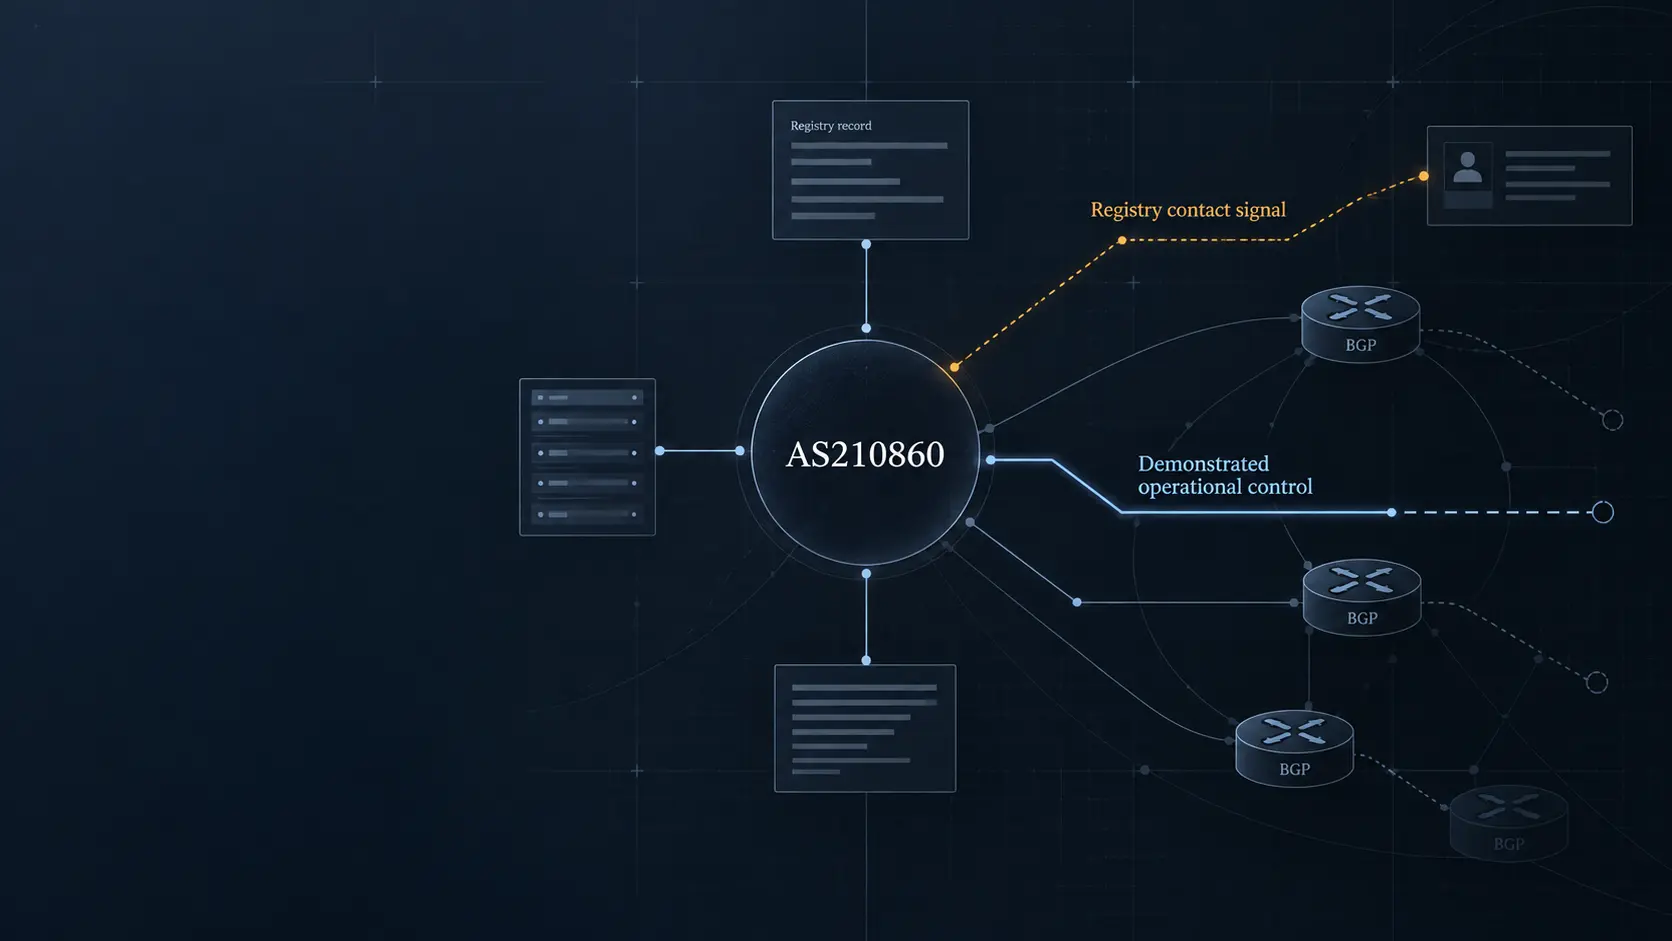
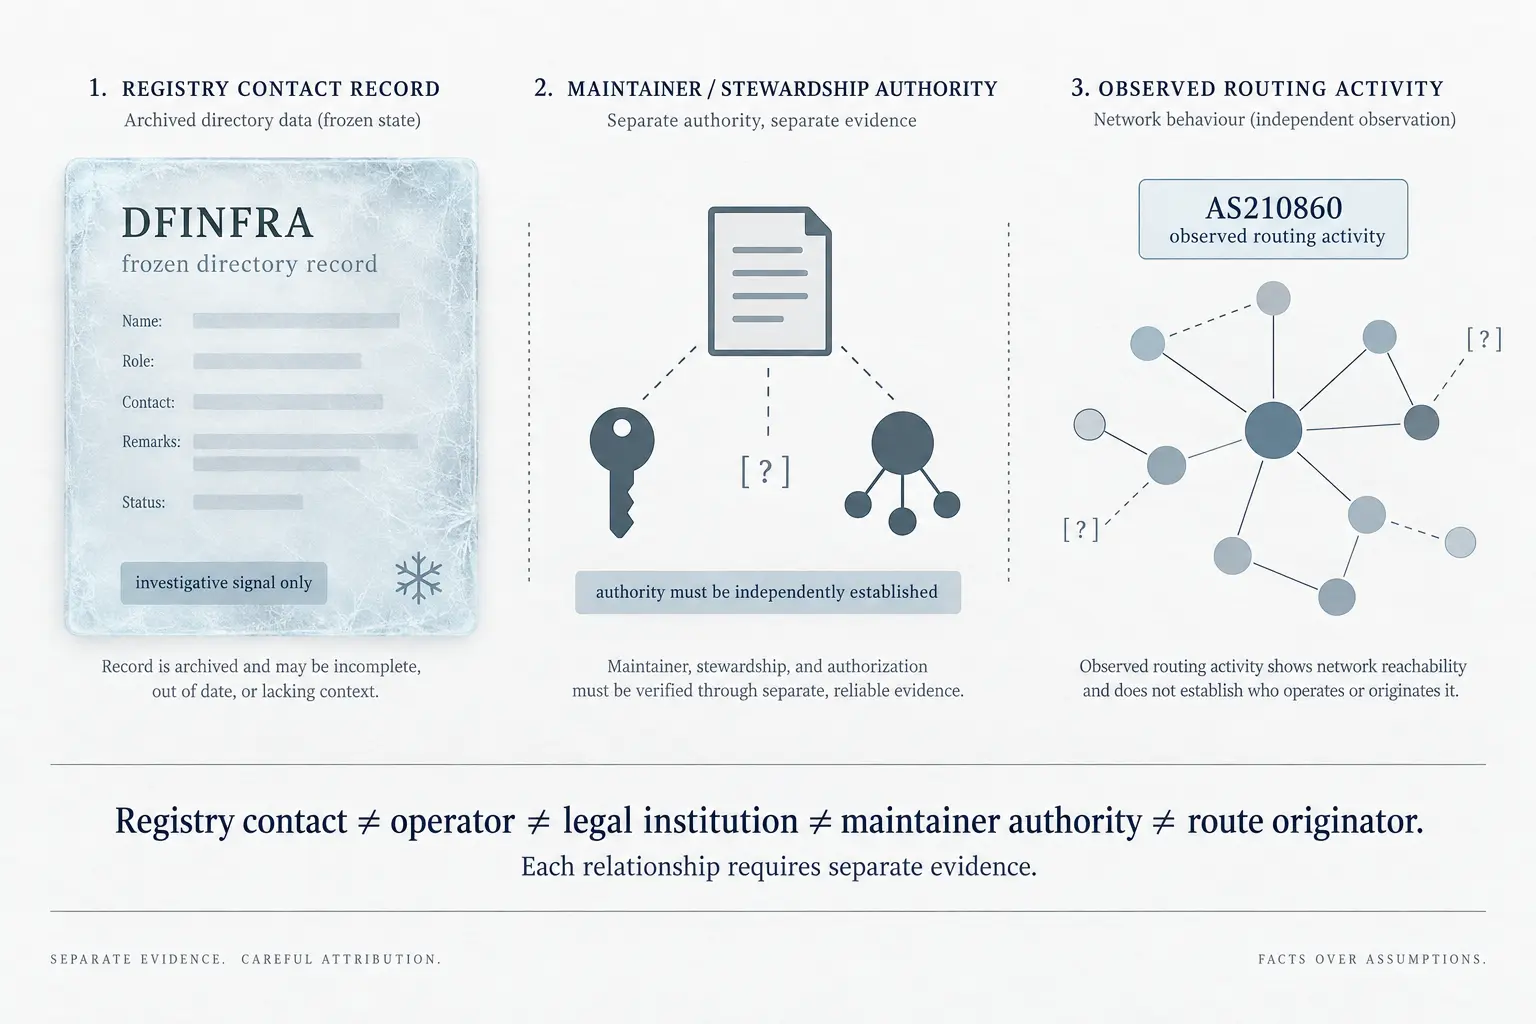
DFINFRA y AS210860: la señal registral todavía no demuestra control operativo
El resumen de inteligencia de DFINFRA y AS210860: la señal registral todavía no demuestra control operativo explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

IETF
D-PATH solo frena bucles si las pasarelas acuerdan el dominio
El dato decisivo de D-PATH no nace en BGP. Nace cuando varios equipos convierten una realidad de reenvío en un nombre común y configuran ese nombre en todas las pasarelas pertinentes. La RFC 10039 puede hacer cumplir esa decisión, pero no puede descubrirla ni autenticarla. Por…

Líderes
Osipenko Alexander Nikolaevich: lo que el registro público todavía no permite atribuir
La asociación pública entre una persona y un recurso de red puede parecer una respuesta sobre control. No lo es necesariamente. En el caso de Osipenko Alexander Nikolaevich, la pregunta decisiva no es si aparece un nombre junto a un sistema autónomo, sino qué mecanismo…
IETF
RFC 10039 deja una huella de dominios; la entrega sigue exigiendo pruebas
Una ruta EVPN o IPVPN puede llegar con D-PATH y mostrar la secuencia de dominios que declara haber cruzado. Esa huella mejora la prevención de bucles y la elección de ruta, pero no certifica la configuración de DOMAIN-ID, la conservación de atributos, la programación del reenvío…

IETF
RFC 7506 es histórica; Router Alert 69 aún puede circular
El registro de estándares ya tomó una decisión: RFC 7506 dejó de ser práctica vigente. El registro de parámetros también muestra la marca deprecada. Pero un inventario de configuración puede seguir conteniendo el valor 69, y un paquete puede llevarlo. La autoridad documental…
IETF
Un mapeo NAT64 no es una política de filtrado
Que un traductor NAT64 entregue el mismo par IPv4 a una fuente interna en varios destinos demuestra una regla de reutilización. No demuestra quién puede atravesar ese estado desde el lado IPv4. La diferencia parece léxica hasta que una prueba de conectividad termina aprobando una…
IETF
El permiso que se pierde al separar el informe
Extraer un dato de un expediente de seguridad puede conservar el hecho y perder la condición que permite compartirlo. IODEF obliga a mirar la jerarquía, no solo la etiqueta que aparece en pantalla.

Historias
La instantánea de AFRINIC del 8 de septiembre devolvió cuatro recursos a «allocated». No explica por qué
El resumen de inteligencia de La instantánea de AFRINIC del 8 de septiembre devolvió cuatro recursos a «allocated». No explica por qué explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de…

Líderes
Osipenko Alexander Nikolaevich: lo que un registro de red demuestra — y lo que no
El resumen de inteligencia de Osipenko Alexander Nikolaevich: lo que un registro de red demuestra — y lo que no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

IETF
La memoria que el relevo no guarda
PANA permite un intermediario sin estado por cliente, pero la conversación de admisión sigue necesitando contexto. Las coordenadas de retorno, la autenticación y la recuperación quedan repartidas. Ahí debe buscarse el costo completo de una arquitectura ligera.

IETF
Un solo operador no crea un único dominio de confianza SRv6
Dos redes pasan a pertenecer a la misma empresa y el nuevo mapa corporativo las encierra en un solo recuadro. La frontera técnica que las separaba empieza a parecer una reliquia. Sin embargo, un cambio de propietario no demuestra que ambas redes compartan miembros autorizados…
Tendencias de institucionales de Europa y Oriente Medio
DFINFRA: lo que un contacto de registro permite inferir — y lo que no
El resumen de inteligencia de DFINFRA: lo que un contacto de registro permite inferir — y lo que no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias…

Tendencias de institucionales globales
La autoridad práctica de ISC y la prueba pública que falta
ISC mantiene piezas visibles de la infraestructura de Internet, pero la autoridad operativa no equivale por sí sola a una potestad universal. La pregunta decisiva es qué instrumentos conceden, limitan o revisan esa influencia, y qué vías de impugnación o reparación pueden…

IETF
El modelo cambió de lenguaje, no de contrato
Conservar el nombre de un objeto y mostrar su valor en una plataforma nueva no resuelve qué ocurre cuando alguien intenta modificarlo. La conversión de SMIv2 a YANG definida por RFC 6643 ofrece una vista de lectura; convertir esa vista en un sustituto del antiguo control exige…

Tendencias de ISP regionales de Europa y Oriente Medio
AS210837: la continuidad de ROYA sigue sin resolverse
La huella histórica de ROYA Communications and Internet Services Company Ltd está documentada, pero la evidencia disponible no permite afirmar qué ocurrió después con sus rutas. El registro de recursos, la visibilidad histórica de BGP y la observación actual de prefijos son…

Historias
DATAMATIX y AS210973: qué puede demostrar la evidencia pública sobre control y continuidad
El resumen de inteligencia de DATAMATIX y AS210973: qué puede demostrar la evidencia pública sobre control y continuidad explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…