
Perfil
Informe
La inteligencia de perfil de Informe conecta la cobertura de personas, empresas, instituciones y otras entidades para que los lectores puedan comparar los sujetos detrás de los reportajes de BTW.MEDIA. La página ayuda a comparar perfiles públicos, eventos relacionados, paquetes de evidencia, cambios de cargo, huellas operativas, exposición a la gobernanza, vínculos organizativos y relevancia de mercado, manteniendo a la vez los registros de organizaciones y personas diferenciados de la cronología ordinaria de noticias. Los lectores pueden entender el sujeto detrás del titular, la evidencia que respalda ese perfil y las relaciones de infraestructura o de mercado que lo hacen relevante. Pueden ver a quién o qué representa el perfil, qué fuentes públicas lo respaldan, cómo se conecta con empresas, mercados, organismos de gobernanza o eventos, y qué cambios pueden merecer atención continua a medida que el sujeto evoluciona.

Expediente
almazcloud.network: cuatro espejos, cuatro historias — el problema de datos que enfrenta cualquier comprador de AS210328
El resumen de inteligencia de almazcloud.network: cuatro espejos, cuatro historias — el problema de datos que enfrenta cualquier comprador de AS210328 explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la…
IETF
Una ruta PCEP nueva no debe conservar etiquetas de entropía antiguas
La séptima revisión de un borrador del grupo PCE delimita qué ocurre con todas las posiciones de las etiquetas cuando cambia la ruta SR-MPLS.

Empresas de ISP regionales de Europa y Oriente Medio
¿Qué espejo cita usted? Un registro RIPE congelado y sus copias en desacuerdo
El resumen de inteligencia de ¿Qué espejo cita usted? Un registro RIPE congelado y sus copias en desacuerdo explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…
IETF
NFS puede releer un directorio y seguir viendo el tamaño anterior
La revisión de septiembre de un borrador NFSv4 explica por qué una lectura recién hecha no equivale, por sí sola, a conocer todas las escrituras recientes en un sistema de archivos paralelo.
IETF
Había saldo. La autorización para la siguiente orden aún no existía
Una cifra financiera puede ser exacta y, aun así, no responder a la pregunta operativa que importa. El nuevo borrador de Balance para EPP muestra el dinero, el crédito y los límites; la decisión sobre la siguiente orden llega después.

IETF
La autorización pendiente de un agente no habilita la acción
Una propuesta individual ante el IETF separa el permiso confirmado de una decisión con condiciones sin resolver. La distinción puede perderse justo donde un sistema transforma una respuesta en una orden ejecutable.

Empresas de centros de datos globales
DINFRA y DFINFRA: la corrección que la cobertura anterior debía: dos entidades que comparten un nombre
Una corrección basada en evidencia: el nombre «DINFRA» designa en realidad dos entidades distintas, y la cobertura previa de BTW mezcló partes de ambas. Esta breve reseña separa lo que cada una es, lo que los registros públicos muestran de cada una, y las condiciones observables…

IETF
La ruta llevaba DOWNGRADE. La cola aún decidía qué sobrevivía
El borrador DOWNGRADE intenta conservar lo que el blackhole elimina: una fracción de conectividad y la posibilidad de ver si el ataque sigue activo. Esa ventaja no reside en el valor registrado por IANA. Nace únicamente cuando cada red convierte el aviso BGP en una clase de…

IETF
Copiar un código OAuth no borra al intermediario
Una propuesta individual facilita pasar la respuesta de autorización del navegador a una terminal remota, pero obliga a mirar de nuevo quién recibe la redirección.

IETF
El borrador dice «obsoleto». El entorno aún puede decir que sí
La futura marca de `none` y `RSA1_5` no equivale a su desaparición. El nuevo borrador JOSE exige que las aplicaciones los desactiven por defecto, pero conserva excepciones para objetos u operaciones concretos. La retirada se demuestra en la decisión ejecutada, no en el catálogo.
Empresas de centros de datos de Norteamérica
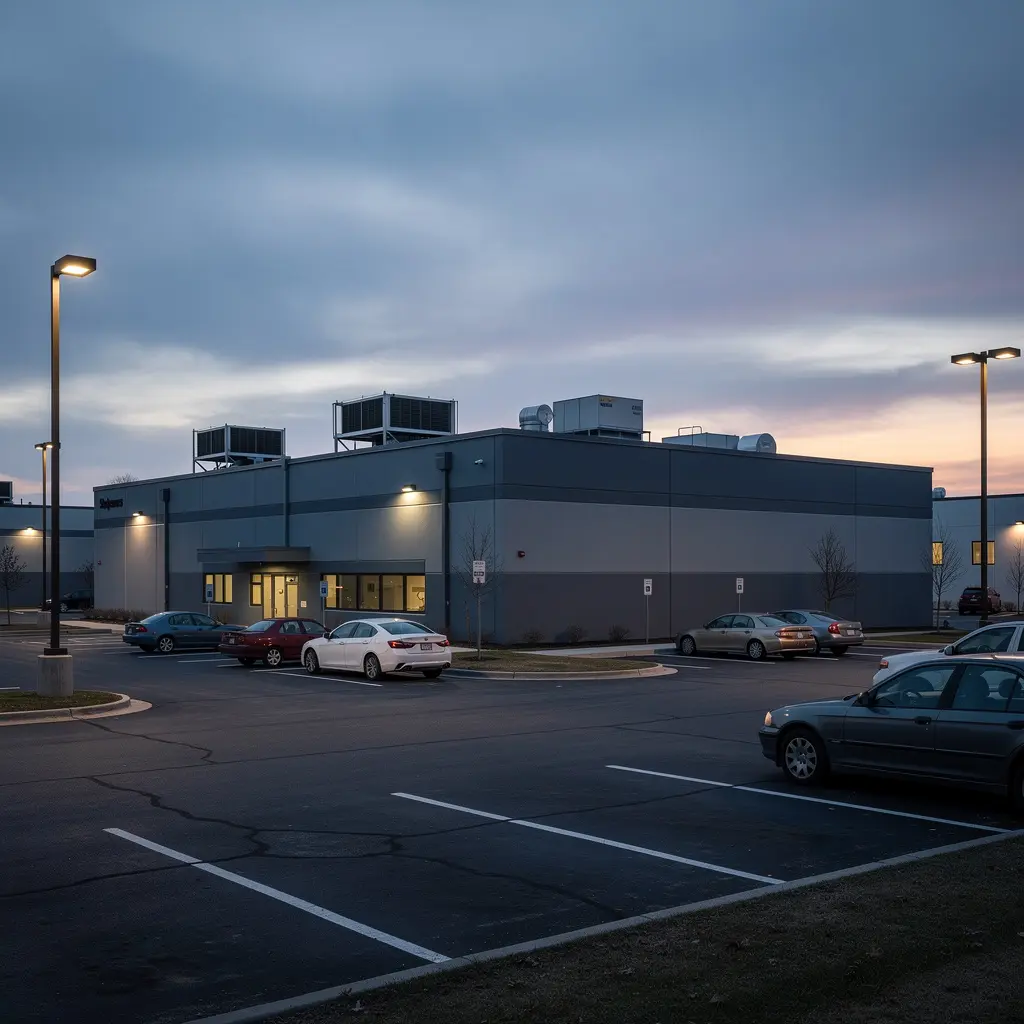
Ontario Datacenter LLC: la instalación real y la red que migró
Ontario centros de datos LLC lleva años registrada y años sin anunciar rutas propias. El rastro público muestra una empresa californiana que construyó y comercializó un centro de datos real en el Inland Empire, dejó de operar como proveedor de telecomunicaciones en 2016, y cuyo…

IETF
Un PSID repetido no demuestra que dos flujos usaron la misma ruta
La revisión 07 de un borrador de OPSAWG sitúa una decisión delicada en el colector: saber dentro de qué ámbito identifica un PSID a una ruta.

IETF
Una escritura sin atribución no prueba que el agente no actuó
La revisión 01 de una propuesta individual de auditoría impide convertir una modificación no atribuida en una conclusión limpia sobre la solicitud investigada.

IETF
La sonda registró pérdidas. Quizá la red limitó la propia sonda
Que una respuesta STAMP no llegue es una observación válida. Convertirla en “la red perdió el paquete” exige más pruebas. El borrador de STAMP para MPLS identifica una causa incómoda: el limitador que protege el plano de control puede parecer exactamente el fallo que la sonda…
Empresas de ISP regionales de Europa y Oriente Medio
El NOC de la rama de San Petersburgo de ER-Telecom: una red de acceso visible solo a través del registro RIPE
El resumen de inteligencia de El NOC de la rama de San Petersburgo de ER-Telecom: una red de acceso visible solo a través del registro RIPE explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición…
Instituciones de Europa y Oriente Medio
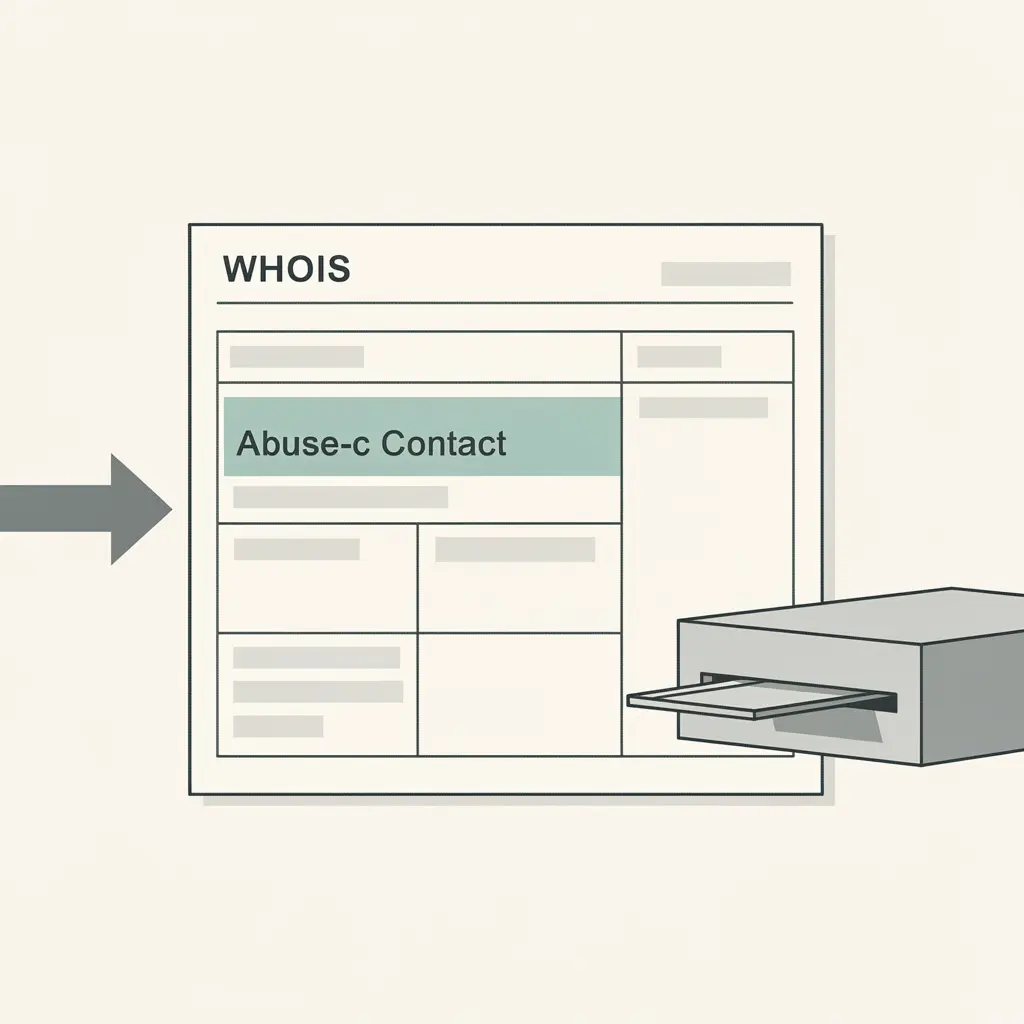
Los contactos de abuso validados no son operadores demostrables: el caso Svea tras la fusión de 2022
El registro RIPE garantiza que una dirección de contacto de abuso exista y pueda recibir mensajes. No garantiza que alguien la lea ni que responda. Tras la fusión de Svea Ekonomi AB en Svea Bank AB el 3 de enero de 2022, los registros públicos muestran contactos que mezclan el…
IETF
Un campo vacío en QUIC no cuenta toda la historia
Una casilla sin dato puede ser una observación negativa o el rastro de una medición incompleta. El nuevo borrador IPFIX para QUIC obliga a separar esas dos lecturas antes de sacar conclusiones.

IETF
La clave RSVP caducó. La red siguió confiando en ella
La fecha de caducidad no ejecuta por sí sola una transición. El nuevo borrador de autenticación RSVP lo reconoce de forma incómodamente explícita: si no queda otra asociación de seguridad válida, la última clave vencida sigue protegiendo los mensajes mientras la gestión decide…

IETF
El borrador IVY delimita el acceso universal, pero deja fuera las alertas de caducidad
Que una función esté instalada no equivale a que la organización pueda usarla, y registrar la fecha de una licencia tampoco garantiza que alguien vigile su vencimiento. La revisión 05 de IVY separa con más nitidez esas dos confusiones.
IETF
El aborto llegó cuando el activo ya estaba quemado
SATP Core revisión 17 coloca una frontera concreta dentro de la transferencia entre redes. Antes de `Commit-Final`, abortar todavía puede restaurar estados locales; después, la palabra conserva su forma pero pierde el poder de deshacer.