
Dominio principal
Tecnología
En la faceta Dominio principal, los análisis de Tecnología se agrupan por dominio principal para que los lectores puedan seguir un área concreta de la infraestructura de Internet, la gobernanza, los mercados de conectividad o el capital digital. La página reúne artículos relacionados, evidencia pública, instituciones, empresas, personas, exposición regional, dependencias operativas y contexto de mercado que de otro modo aparecerían en páginas de categoría separadas. Explica el dominio, la clase probable de actor, el contexto de mercado o de gobernanza y el material de origen que los lectores deben usar al comparar señales. Operadores, analistas y lectores de gobernanza pueden ver cómo el mismo dominio aparece en eventos, perfiles, cambios de mercado, evidencia de fuentes públicas, dependencias regionales y decisiones de infraestructura de ciclos más largos a lo largo del tiempo.

IETF
John Klensin y la respuesta SMTP que aceptó la responsabilidad, no la entrega
Un transportista firma que recibió el paquete; nadie confundiría esa firma con la del destinatario. En SMTP ocurre algo parecido: el `250` posterior a DATA permite al remitente soltar su copia, pero solo porque otro sistema asumió la obligación de seguir adelante.
IETF
Tomek Mrugalski y el éxito DHCPv6 que no renovó la concesión
Un equipo cambia de planta, vuelve a conectarse y conserva su dirección IPv6. El servidor responde `Success`, pero el reloj de la concesión no vuelve al inicio. RFC 9915 separa dos libros que suelen mezclarse: dónde encaja la dirección y hasta cuándo está autorizado su uso.
IETF
Bob Briscoe y la marca L4S que no demostraba baja latencia
El panel mostraba ECT(1) y, sin pedir más pruebas, lo tradujo como «baja latencia». La RFC 9332 permite una lectura más exacta: el paquete anunció una identidad L4S, pero todavía falta saber qué clasificador lo trató, en qué cola esperó y cuánto tardó.
IETF
Kent Watsen y el modelo UDP que no registraba el socket en ejecución
Después de un reinicio, el archivo puede ser idéntico y el puerto real haber cambiado. RFC 9984 conserva el contrato de configuración; la prueba del socket pertenece al sistema que tomó la decisión efectiva.

IETF
David Schinazi y el éxito que el destino nunca confirmó
Una plataforma puede declarar sano un túnel UDP mientras el servidor remoto continúa completamente mudo. La contradicción desaparece al preguntar quién emitió el éxito: fue el proxy, no el destino.

IETF
Christopher A. Wood y la frontera de privacidad que ningún operador debería controlar solo
La arquitectura de Oblivious HTTP se entiende mejor como una custodia dividida: el intermediario que reconoce la conexión no puede abrir el mensaje y quien abre el mensaje no recibe la conexión original. La privacidad existe mientras nadie reúna ambas mitades.
IETF
Martin Thomson y el registro de claves que descifraba una sesión sin probarla
Una carpeta forense puede contener tráfico cifrado, un archivo de secretos y una captura de pantalla con texto legible. Los tres objetos parecen cerrar la historia. En realidad, abren otra: quién produjo cada uno, bajo qué permiso, con qué reloj y por qué deberían atribuirse a la…
IETF
Todd Herr y el «pass» de DMARC que no hacía seguro el mensaje
Una organización publica `p=reject`; otra recibe el correo. Entre ambas hay una frontera que el DNS no puede cruzar: quien controla la cola receptora sigue decidiendo. RFC 9989 protege esa frontera y otra igual de importante: autenticar el uso de un dominio no equivale a…
IETF
Adrian Farrel y el comprobante de implementación que caducaba al publicarse
Una lista con fecha de caducidad puede ser más fiable que una lista permanente. RFC 7942 convierte el estado de implementación en un comprobante útil durante la discusión de un borrador y evita que esa instantánea, no verificada y cambiante, herede la autoridad duradera de la RFC…

IETF
Lukasz Kondrad y el grupo RTP que todavía no era una escena reconstruida
SDP puede declarar que varios flujos forman una representación V3C. Esa frase ordena la sesión, pero no certifica que el receptor haya reunido, protegido, decodificado y mostrado la misma escena tridimensional.

Tendencias de institucionales globales
OpenAI pide una defensa cibernética más rápida con IA
Más de 100 organizaciones piden parches más rápidos, inteligencia de amenazas compartida y mayor acceso a la IA defensiva para proteger infraestructuras críticas.

Empresas de servicios en la nube de Asia-Pacífico
Velo Technologies amplía su negocio de infraestructura desde Cyberjaya
La compañía privada malaya cubre centros de datos, nube, seguridad gestionada, redes y outsourcing de TI. Sus alianzas ganan visibilidad, pero la escala financiera absoluta, los nombres de propiedad y la economía tras varios compromisos de infraestructura siguen sin hacerse…

Tendencias de telecomunicaciones nacionales globales
Mavenir y Sanas inician la validación de IA de voz en el core móvil
Mavenir y Sanas iniciarán una validación técnica conjunta de la IA de voz integrada en la plataforma MAVcore de Mavenir antes de poner las funciones a disposición comercial de los operadores.

IETF
Acee Lindem y la LSA que viajó sin ser leída
Un nodo OSPFv3 recibe una LSA extendida cuya función desconoce. No puede extraer el significado opcional ni usarlo en un cálculo, pero la conserva y la entrega al siguiente router. RFC 8362 diseñó ese relevo. La aportación colectiva que Acee Lindem firmó con otros cuatro autores…

IETF
Susan Hares y el segundo cronómetro que BGP no podía detener
Una ficha de producto puede anunciar que BGP converge en una fracción de segundo. Falta saber qué dejó de contar el cronómetro: ¿el proceso terminó de anunciar la nueva ruta o los paquetes terminaron de abandonar la antigua? Susan Hares participó en dos RFC que separan esas…

IETF
Enke Chen y el camino BGP que no necesitó ser reemplazado
Cuando una ruta externa nueva sólo vence a la que ya funciona por el número de BGP Identifier del vecino, cambiar no equivale a mejorar. El RFC 5004, escrito por Enke Chen y Srihari Sangli, permite conservar el camino vigente dentro de esa igualdad precisa. La ganancia es menos…

Tendencias de servicios en la nube de Europa y Oriente Medio
La frontera regional detrás de la GPU: cómo evaluar la capacidad desplegable de Genesis Cloud
El inventario de aceleradores no basta para describir una nube de inteligencia artificial. La capacidad útil también depende de dónde residen los datos, hasta dónde llega la red privada y cuánto trabajo exige reconstruir un servicio cuando cambia de región. La documentación…
Tendencias de telecomunicaciones nacionales globales
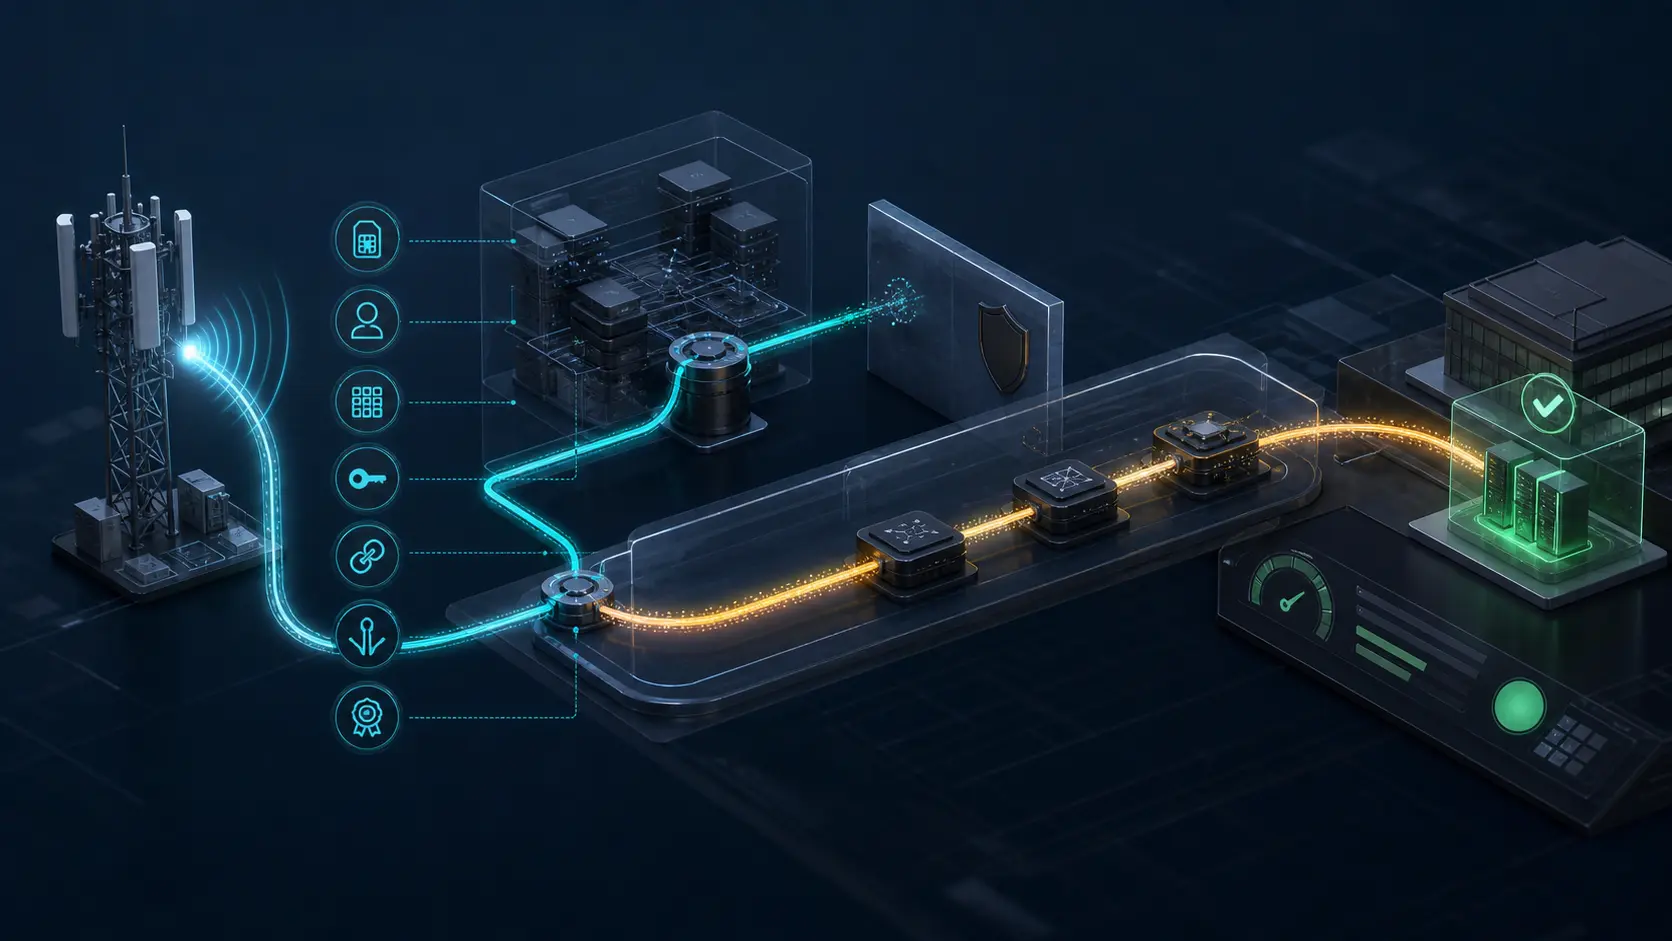
El segmento predeterminado puede hacer que un SLA 5G parezca cumplido
Una aplicación puede seguir disponible cuando la ruta de red prometida por su contrato 5G ya no existe. El panel continúa en verde; aún falta demostrar que el dispositivo, la sesión y los paquetes usaron el segmento contratado.

Tendencias de servicios en la nube de Europa y Oriente Medio
Una partición soberana no es una ruta de conmutación por error
Una segunda frontera regulatoria puede ser necesaria y, al mismo tiempo, inútil durante una emergencia. El coste decisivo está en mantenerla preparada para operar.
Tendencias de servicios en la nube globales
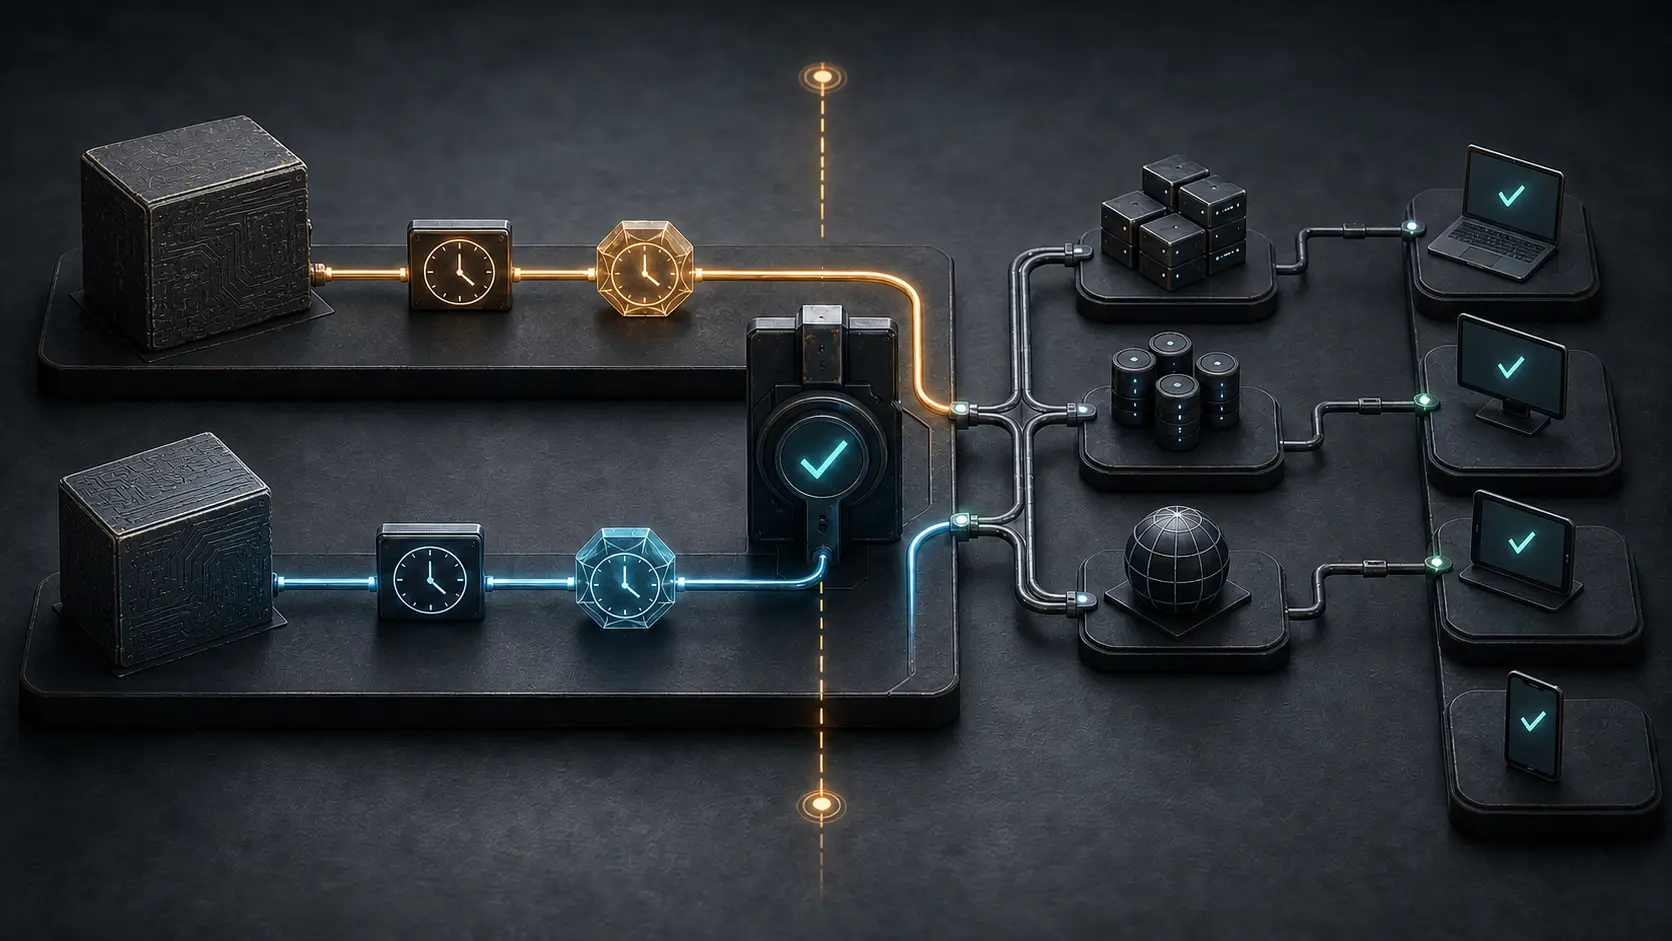
Un certificado de firma de código tiene dos fechas de fin
El certificado de reemplazo cambia la próxima compilación, pero una marca de tiempo válida puede conservar el binario de ayer después de la caducidad del firmante. La transición real exige conciliar artefactos, sellos de tiempo, revocación, distribución y resultados de…