
Resumen
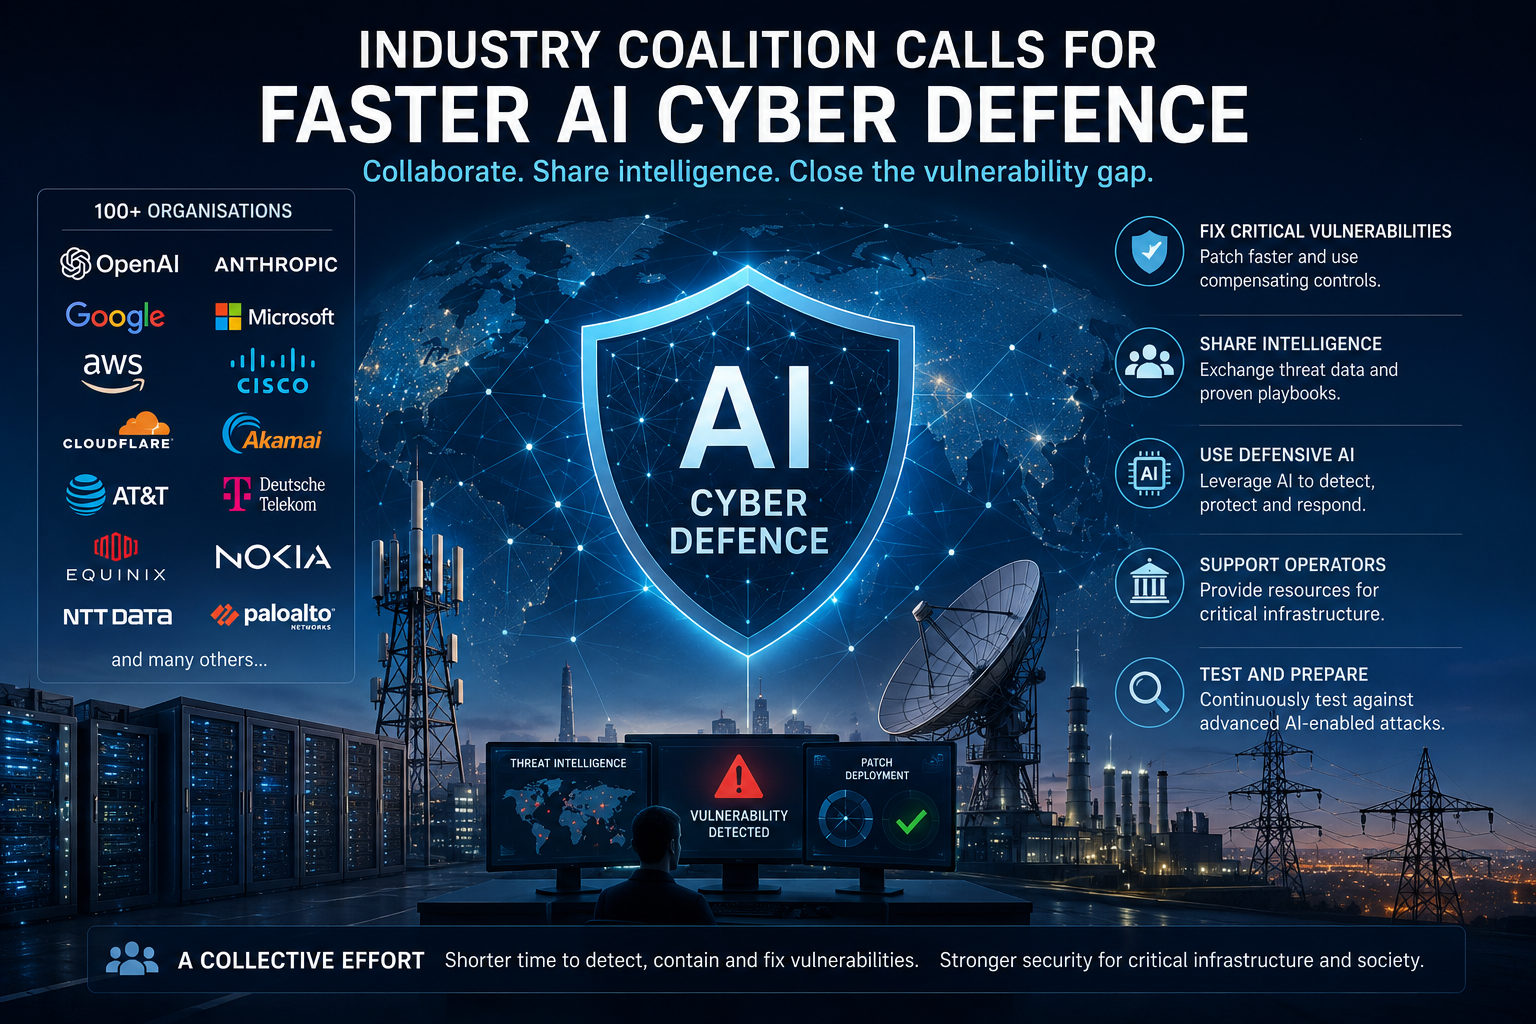
- OpenAI y más de 100 organizaciones reclaman parches más rápidos, controles de acceso más sólidos, inteligencia de amenazas compartida y acceso controlado a la IA defensiva
- La propuesta aumenta la presión sobre los operadores y proveedores de seguridad para reducir el tiempo entre el hallazgo de una vulnerabilidad grave y su corrección en producción
El hecho
OpenAI y más de 100 organizaciones han pedido un enfoque coordinado para defenderse de las amenazas cibernéticas a medida que las herramientas de IA, cada vez más potentes, se ponen al alcance tanto de atacantes como de defensores. Entre los firmantes figuran Anthropic, Google, Microsoft, AWS, Cisco, Cloudflare, Akamai, AT&T, Deutsche Telekom, Equinix, Nokia, NTT DATA y Palo Alto Networks.
El grupo quiere que las organizaciones arreglen las vulnerabilidades de alto riesgo más rápido, refuercen los controles de acceso y apliquen salvaguardas temporales donde los sistemas no puedan parchearse de inmediato. También se pide a los proveedores de seguridad que compartan inteligencia de amenazas, prueben contra ataques avanzados habilitados por IA y hagan las herramientas defensivas más accesibles para los operadores de infraestructura crítica.
A gobiernos y desarrolladores de IA se les asignan funciones separadas, incluyendo apoyo a organizaciones con pocos recursos y acceso controlado a modelos defensivos avanzados. La carta es una iniciativa voluntaria de la industria, no un estándar vinculante, una regulación ni un programa de despliegue.
La evaluación
Para los operadores, la presión se centra en el tiempo entre descubrir una debilidad y corregirla de forma segura. Las redes de telecomunicaciones, los centros de datos y otros sistemas críticos no siempre pueden instalar un parche de inmediato. Los cambios pueden requerir pruebas del proveedor, ventanas de mantenimiento y verificaciones para asegurar que una corrección no interrumpa un servicio activo.
Si la IA ayuda a los atacantes a identificar y explotar vulnerabilidades más rápido, esos procedimientos existentes tienen menos tiempo para funcionar. Los operadores pueden necesitar pruebas y despliegues más rápidos, mientras usan controles temporales cuando una corrección permanente no puede instalarse de forma segura. Los proveedores de seguridad pueden ayudar ofreciendo mitigaciones probadas y información más clara sobre amenazas activas, pero la carta aún no muestra que los tiempos de remediación se hayan acortado.
Para los lectores de BTW, la prueba práctica es si la iniciativa reduce el tiempo que las vulnerabilidades graves permanecen expuestas en infraestructuras en producción sin hacer cambios apresurados que generen nuevos problemas operativos.
Qué vigilar
Hay que vigilar si los firmantes ponen en marcha programas concretos sobre detección de vulnerabilidades con apoyo de IA, acceso de confianza a modelos, inteligencia de amenazas compartida y apoyo a operadores de infraestructura crítica. La publicación de datos sobre tiempos de parcheo o contención aportaría pruebas más sólidas que firmas adicionales. La financiación o ayuda técnica para operadores que no puedan sustituir o parchear rápidamente sistemas heredados también mostraría que la iniciativa pasa a la práctica.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance