
Dominio principal
Seguridad
En la faceta Dominio principal, los análisis de Seguridad se agrupan por dominio principal para que los lectores puedan seguir un área concreta de la infraestructura de Internet, la gobernanza, los mercados de conectividad o el capital digital. La página reúne artículos relacionados, evidencia pública, instituciones, empresas, personas, exposición regional, dependencias operativas y contexto de mercado que de otro modo aparecerían en páginas de categoría separadas. Explica el dominio, la clase probable de actor, el contexto de mercado o de gobernanza y el material de origen que los lectores deben usar al comparar señales. Operadores, analistas y lectores de gobernanza pueden ver cómo el mismo dominio aparece en eventos, perfiles, cambios de mercado, evidencia de fuentes públicas, dependencias regionales y decisiones de infraestructura de ciclos más largos a lo largo del tiempo.

IETF
La misma palabra apareció en raw y desapareció en text.
El mensaje no cambió. La regla tampoco. Cambió la superficie que el servidor construyó antes de comparar: bytes sin decodificar, partes MIME seleccionadas o texto extraído con las capacidades locales. RFC 5173 convierte esa elección en una condición del resultado, no en un…

IETF
El token hijo era válido. La cadena todavía tenía que autorizarlo.
Delegar sin consultar a un servidor central en cada salto puede reducir latencia y concentración. También obliga a demostrar, ante cada uso, que ninguna firma intermedia amplió lo recibido y que la política local aún permite la operación.

IETF
El fabricante firmó las nuevas raíces. El servidor que las entregó seguía sin autenticar.
El arranque de un dispositivo puede necesitar una autoridad certificadora que todavía no conoce. Un borrador propone recibirla como objeto firmado por el fabricante, incluso desde un transporte no autenticado; la arquitectura solo es segura si nadie confunde la autenticidad del…
IETF
El indicador era visible. El intérprete podía ignorarlo.
Un revisor ve una marca de codificación junto a un literal y supone que forma parte del resultado. El procesador acepta el texto, pero la extensión no define un tratamiento especial y la marca se ignora. La pantalla conserva el éxito y pierde la advertencia. No falló la sintaxis…
IETF
Se veía «añadir». Lo que se añadía seguía oculto
DUJ64 permite transportar una modificación DNS sin que las comillas, escapes o caracteres delicados se deformen. Esa robustez tiene un precio: la persona puede ver la acción y no entender el dato codificado. La legibilidad, el consentimiento y la autoridad vuelven a ser…

IETF
La huella coincidió; faltaba autorizar a qué socio representaba
Confirmar una huella por teléfono parece un gesto pequeño. En AS2 puede ser el único momento en que una organización demuestra que una clave válida pertenece a la relación comercial correcta, y no sólo que alguien logró instalarla.

Expediente
El vector pasó en el laboratorio. El número aún no tenía una autoridad común
Un equipo puede reproducir cada byte de una firma y aun así no saber qué significa ese objeto fuera de su laboratorio. El 1 de octubre de 2026, la revisión 05 de un borrador de OpenPGP utilizaba los identificadores 37 a 44 para ocho algoritmos compuestos. La página pública de…

IETF
La clave ACME rotó. La autorización DNS de ayer sigue vigente
La revisión 02 del desafío DNS persistente de ACME revela una retirada incompleta: cambiar la clave cierra la firma antigua, pero no necesariamente extingue la autorización que esa clave ayudó a fijar en DNS.

IETF
La prueba es válida. ¿Quién responde ahora por la etiqueta?
La transparencia de claves puede demostrar que un directorio respondió con coherencia. No puede decidir por sí sola quién tenía autoridad, quién dependió de la respuesta ni quién conserva la obligación de vigilarla. La última revisión del IETF ha hecho visible esa deuda.

Historia de Internet
Cuando el grupo que escribió las reglas de respuesta a incidentes ya no existe
El grupo de trabajo GRIP del IETF concluyó en diciembre de 2001, pero su documento de buenas prácticas — la RFC 2350 (BCP 21) — sigue siendo el estándar vigente para lo que las organizaciones pueden esperar de un equipo de respuesta a incidentes de seguridad (CSIRT). Esta es la…

Expediente
El valor era el mismo. Los bytes reconstruidos no
El emisor y el verificador imprimieron el mismo mapa CBOR, con idénticos campos y valores. Aun así, calcularon entradas de firma distintas. No había corrupción ni un fallo matemático: cada codificador había usado una libertad válida que el protocolo dejó sin dueño. La disputa no…

Expediente
La prueba no enlazaba las visitas. La forma de la credencial sí
El verificador recibió dos pruebas BBS distintas y no pudo deducir, a partir de sus bytes, que procedían de la misma firma. Sin embargo, ambas traían un encabezado raro, diez posiciones de mensaje, la misma pareja de índices revelados y una clave utilizada por doce titulares. La…

Expediente
El registro decía `co`; el saludo no había dicho nada: RFC 9952
El informe posterior al fallo empieza con una prueba impecable: la fila de IANA existe. Después aparece un registro SVCB correcto. Solo al final alguien abre la captura y descubre que ClientHello nunca ofreció ALPN. La documentación no era falsa; la conclusión había saltado dos…
Expediente
El cifrador conservó el nombre; la regla de reutilización cambió: RFC 10032
Una revisión posterior a un incidente descubre un dato incómodo: todos los bytes salieron de AEGIS y todos los vectores de prueba pasaban. El problema no estaba en la ronda criptográfica, sino en la tarea asignada. El sistema trató un flujo sin etiqueta como mensaje autenticado y…

IETF
IDMEFv2 convierte el 204 en recibo, no en resolución
El gestor puede guardar una alerta y perder la conexión antes de que el analizador vea la respuesta. El borrador HTTPS de IDMEFv2 da valor operativo al 2xx; la alianza todavía debe decidir qué significa reenviar el mismo POST.

Expediente
La firma pasó la verificación; los aprobadores seguían sin aparecer: RFC 9591
Un sistema de tesorería muestra una firma válida y la marca como «aprobación colectiva». La primera parte puede comprobarse con la clave pública del grupo. La segunda no viaja dentro de la firma. RFC 9591 permite que varias participaciones produzcan una sola prueba Schnorr; la…
Expediente
El sistema anunció EdDSA; todavía no había dicho qué curva usar: RFC 9864
Un catálogo de capacidades puede contener un nombre correcto y, aun así, no permitir una decisión. `EdDSA` identificaba una familia, no si el otro extremo entendía Ed25519, Ed448 o ambas. RFC 9864 convierte varias de esas familias en operaciones nombradas de forma completa. La…

Expediente
La copia restauró la clave y también el estado de ayer: RFC 9802
Una recuperación puede devolver todos los bytes correctos y, aun así, devolver un firmante inseguro. Si dos equipos arrancan desde la misma fotografía de una clave HSS o XMSS y gastan el mismo índice de un solo uso, ambas firmas pueden verificarse por separado. El certificado…

IETF
Cifrar lo inacabado: RFC 9787 y la frontera de compromiso entre guardar un borrador y enviarlo
Unas palabras se autoguardan en un portátil y, minutos después, reaparecen en otro dispositivo conectado al mismo buzón. La escena es hipotética, pero expone una distinción real: que el texto pueda continuar entre clientes no significa que sus destinatarios deban leerlo ni que el…
Tendencias de servicios en la nube de Norteamérica
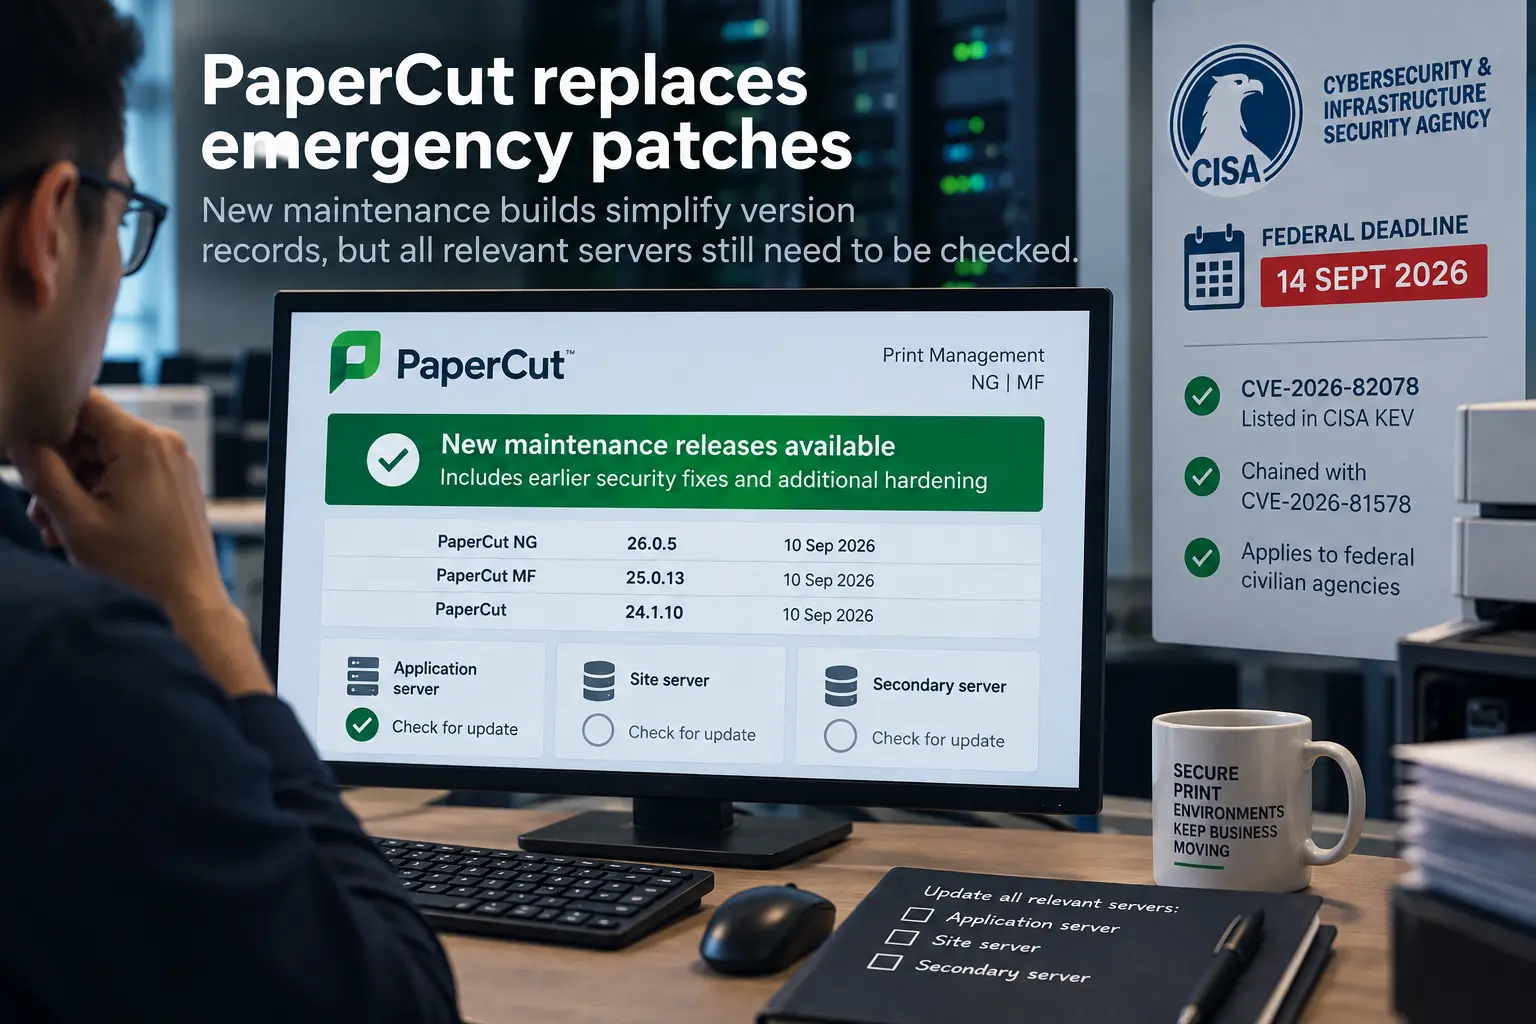
PaperCut sustituye los parches de emergencia tras vencer el plazo de CISA
Las nuevas versiones de mantenimiento de PaperCut ofrecen registros de versión más claros, pero aún deben revisarse los servidores de sitio y secundarios.