
Dominio principal
Seguridad
En la faceta Dominio principal, los análisis de Seguridad se agrupan por dominio principal para que los lectores puedan seguir un área concreta de la infraestructura de Internet, la gobernanza, los mercados de conectividad o el capital digital. La página reúne artículos relacionados, evidencia pública, instituciones, empresas, personas, exposición regional, dependencias operativas y contexto de mercado que de otro modo aparecerían en páginas de categoría separadas. Explica el dominio, la clase probable de actor, el contexto de mercado o de gobernanza y el material de origen que los lectores deben usar al comparar señales. Operadores, analistas y lectores de gobernanza pueden ver cómo el mismo dominio aparece en eventos, perfiles, cambios de mercado, evidencia de fuentes públicas, dependencias regionales y decisiones de infraestructura de ciclos más largos a lo largo del tiempo.
Expediente
El certificado válido para el trabajo equivocado: Flame y la autoridad escondida en el propósito
Flame no necesitó apoderarse de la clave raíz de Microsoft. Encontró una ruta de certificados de licencias capaz de transformar una firma legítima sobre un objeto en autoridad aparente para firmar otro.
Expediente
La petición que desapareció pero siguió trabajando: lo que Rapid Reset reveló sobre cancelar
HTTP/2 permite retirar una petición sin destruir toda la conexión; Rapid Reset mostró cuándo esa facultad útil se convierte en una cuenta ilimitada para las colas del servidor.
Expediente
El parche que no podía retirar una clave: Debian OpenSSL y la vida posterior de unas credenciales débiles
La biblioteca reparada dejó de crear secretos previsibles. Las claves antiguas siguieron abriendo puertas hasta que cada sistema que confiaba en ellas aprendió a decir que no.

Expediente
La firma que exigía todas las claves: lo que KeyTrap reveló sobre el coste de confiar
KeyTrap convirtió una obligación de verificación en una vía para alquilar gratis la CPU ajena y obligó a los resolutores a decidir cuánto trabajo merece una afirmación firmada.

Expediente
La raíz que no iba incluida en la venta: lo que la salida de Symantec enseñó sobre la confianza transferible
La operación podía trasladar clientes, contratos y sistemas a DigiCert. Lo que no podía entregar era una orden para que los navegadores siguieran aceptando las raíces heredadas.

Expediente
La ruta que tomó prestado un nombre: lo que el secuestro de MyEtherWallet reveló sobre la autoridad por capas
El nombre correcto podía terminar en el servidor equivocado porque la confianza se construía en decisiones separadas que nadie gobernaba por completo.

Historias
La caída firmada: la autoridad de escritura RPKI que reveló Orange España
Orange España mostró cómo una ROA hostil pero válida puede convertir el acceso a una cuenta en una pérdida escalonada de rutas.

Tendencias de servicios en la nube de Asia-Pacífico
Sakura amplía la investigación a 1,36 millones de cuentas posibles
Sakura Internet ha identificado un posible acceso a su sistema de gestión comercial, separado de los entornos que prestan sus servicios. El nuevo perímetro abarca hasta 1.360.563 cuentas, pero la empresa japonesa no ha confirmado que todas estén afectadas ni que los datos hayan…

Tendencias de servicios en la nube globales
DeadLock reparte la negociación para que el derribo de una web no cierre el caso
Microsoft Threat Intelligence ha descrito una operación de ransomware cuya resistencia no depende solo del cifrador. DeadLock combina Session y servicios respaldados por blockchain para mantener comunicaciones y recursos de recuperación, de modo que la defensa necesita…

Tendencias de servicios en la nube de Norteamérica
El plazo de LoadMaster exige demostrar qué estaba expuesto antes de corregir
CISA incorporó CVE-2026-8037 a KEV el 7 de agosto y dio a las agencias federales cubiertas hasta el 10 de agosto. La ventana de tres días convierte el parche en una operación de aseguramiento: identificar cada appliance, mirar desde internet, buscar actividad previa y documentar…
Tendencias de telecomunicaciones nacionales de Asia-Pacífico
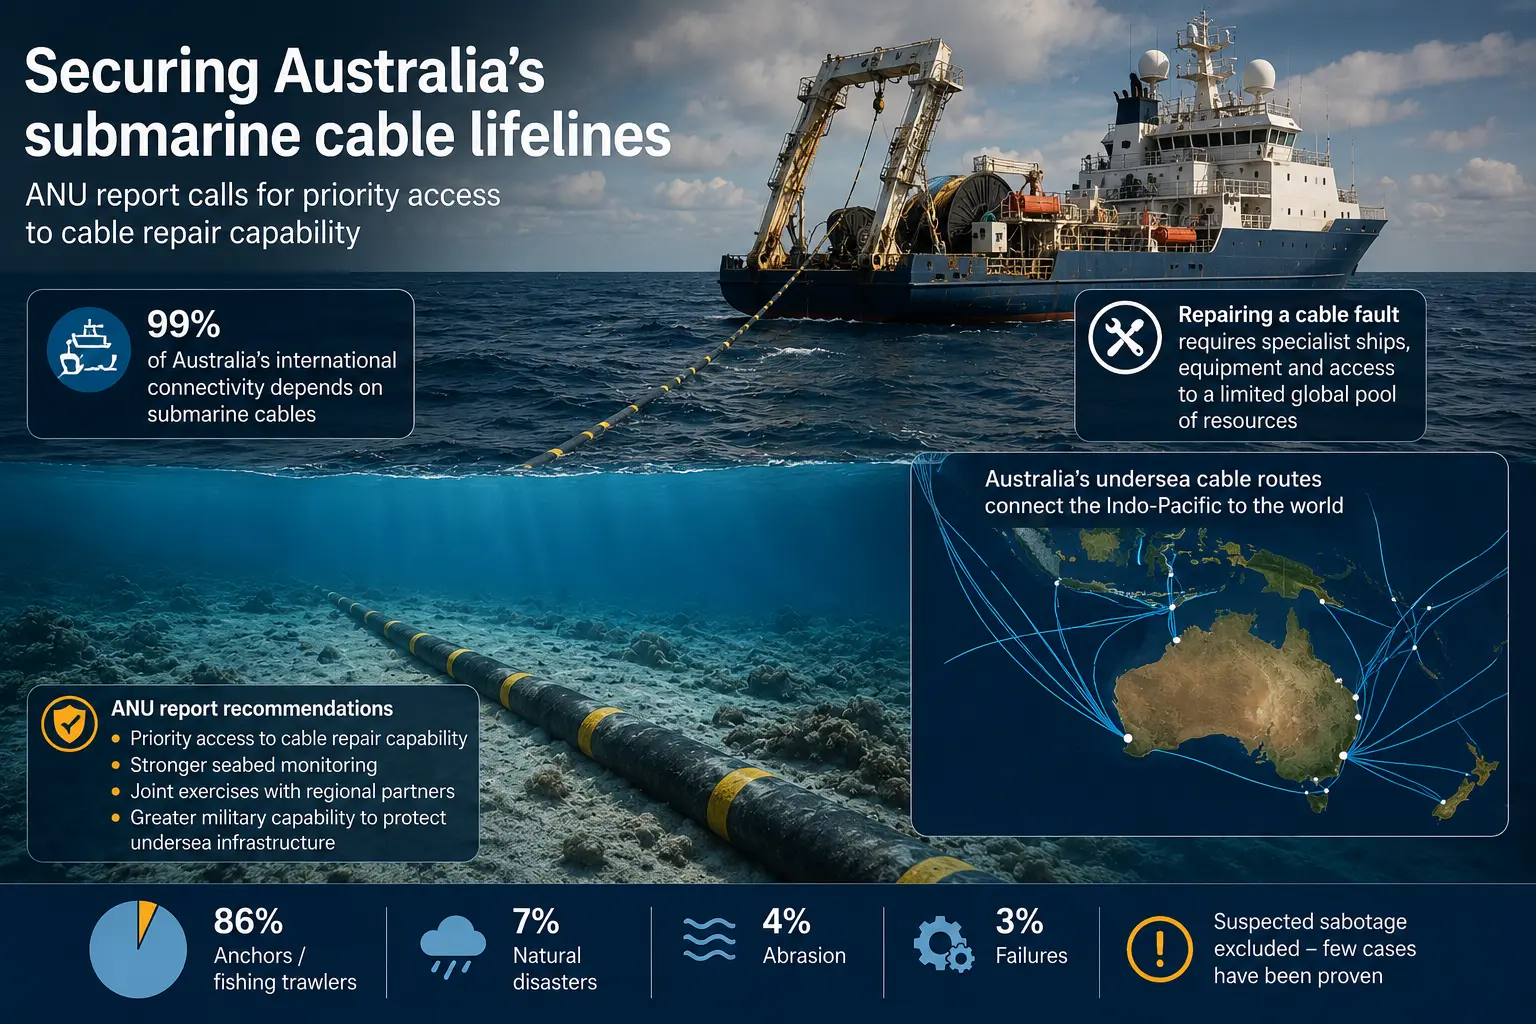
ANU insta a Australia a garantizar el acceso prioritario a la reparación de cables submarinos
Un informe de la ANU señala que Australia debería garantizar el acceso prioritario a la reparación de cables submarinos ante el aumento de las preocupaciones de seguridad en torno a la infraestructura submarina crítica.

Tendencias institucionales de Norteamérica
4.407 controladores Rockwell expuestos muestran un problema de ruta, no 4.407 víctimas
Forescout encontró 4.407 controladores industriales que exponían EtherNet/IP a Internet en una consulta del 3 de agosto, con gran concentración en redes móviles estadounidenses. La cifra mide alcance, no compromiso. Señala dónde propietarios, operadoras y autoridades pueden…
Tendencias de servicios en la nube de Norteamérica
El icono de privacidad no ve todas las conexiones que una página puede provocar
Tres rutas de WebKit pueden salir del circuito de Private Relay sin romper sus dos saltos. El hallazgo expone una fractura de composición: navegador, credenciales del sistema y transporte directo obedecen políticas distintas dentro de una visita que el usuario percibe como una…

Tendencias de institucionales de Europa y Oriente Medio
El cortafuegos que faltó en una prueba de agentes fue una frontera de autorización
La evaluación cibernética del AI Security Institute británico dejó que acciones no autorizadas alcanzaran un proyecto real de software. El caso no demuestra una fuga del entorno aislado: demuestra que una instrucción en lenguaje natural no puede sustituir a un control que decida…

Tendencias institucionales de África
La brecha de Zenith Bank no se mide por si la aplicación sigue encendida
Zenith Bank sostiene que sus servicios y sistemas centrales continuaron funcionando después de que un acceso no autorizado alcanzara datos de contacto de clientes. La continuidad evita confundir el incidente con una caída bancaria, pero no mide su alcance: faltan el número de…

Tendencias de servicios en la nube globales
Anthropic detecta tres modelos Claude en tres organizaciones
Una configuración errónea en una prueba de terceros dio acceso a Internet a Claude, lo que permitió que tres modelos alcanzaran sistemas reales durante ejercicios simulados de intrusión.
Líderes
Randy Bush y el caso operativo de la seguridad de enrutamiento
Los sistemas compartidos de enrutamiento y nombres de Internet solo funcionan cuando miles de operadores independientes pueden depositar una confianza limitada y verificable entre sí. La carrera de Randy Bush ofrece una forma de examinar cómo se construye esa confianza: no…

Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
La UE impulsa la seguridad nativa de IA en los futuros estándares 6G
El proyecto Shield-6G, respaldado por la UE, reúne a 19 socios para construir bases de seguridad nativa de IA para las futuras redes 6G.
Tendencias de servicios en la nube globales
Anthropic lleva la caza de vulnerabilidades con IA a la defensa de infraestructuras críticas
Anthropic amplía Project Glasswing para llevar la caza de vulnerabilidades con IA a la defensa de infraestructuras críticas.
Tendencias de institucionales globales
¿Qué sucede con su información después de una violación de datos?
Después de una violación de datos, los identificadores expuestos pueden usarse para phishing, apropiación de cuentas y fraude de identidad; la respuesta depende de los datos implicados.