
Dominio principal
Risk and Accountability
En la faceta Dominio principal, los análisis de Risk and Accountability se agrupan por dominio principal para que los lectores puedan seguir un área concreta de la infraestructura de Internet, la gobernanza, los mercados de conectividad o el capital digital. La página reúne artículos relacionados, evidencia pública, instituciones, empresas, personas, exposición regional, dependencias operativas y contexto de mercado que de otro modo aparecerían en páginas de categoría separadas. Explica el dominio, la clase probable de actor, el contexto de mercado o de gobernanza y el material de origen que los lectores deben usar al comparar señales. Operadores, analistas y lectores de gobernanza pueden ver cómo el mismo dominio aparece en eventos, perfiles, cambios de mercado, evidencia de fuentes públicas, dependencias regionales y decisiones de infraestructura de ciclos más largos a lo largo del tiempo.

Institucionales globales
Delta convirtió la caída de CrowdStrike en una prueba de deber de recuperación y responsabilidad del proveedor
Delta Air Lines no provocó la actualización defectuosa del contenido de seguridad que inutilizó terminales Windows en todo el mundo el 19 de julio de 2024. Ese hecho es relevante, pero no cierra la cuestión de la responsabilidad.

Empresas de servicios en la nube globales
Fujitsu Horizon y el registro del proveedor detrás de un escándalo contable público
El escándalo Horizon a menudo se cuenta como una historia de procesamiento de la Oficina de Correos, y eso es correcto en lo que respecta al daño humano y el poder institucional. Pero también es una historia de responsabilidad del proveedor. La pregunta no es si un proveedor de…

Institucionales globales
NHS England y WannaCry: el fallo de parcheo que se convirtió en una prueba de continuidad asistencial
WannaCry no expuso un simple parche olvidado, sino un sistema de rendición de cuentas distribuido que podía emitir directrices, detectar peligros y aún así fallaba en demostrar que las organizaciones locales hubieran actuado antes de que la atención al paciente dependiera de…
Empresas de servicios en la nube globales
Dyn mostró que la externalización del DNS puede convertirse en un fallo de modo común
El ataque a Dyn en 2016 no tumbó internet. Hizo algo más concreto e instructivo: volvió inaccesibles muchos servicios perfectamente operativos porque un proveedor de DNS autoritativo compartido se vio desbordado. La cuestión de responsabilidad no es solo quién lanzó una campaña…

Empresas de servicios en la nube globales
Akamai y el falso positivo que convirtió la seguridad perimetral en un riesgo de disponibilidad
Un control de protección puede fallar en dos direcciones. Puede no detectar tráfico hostil, o puede clasificar erróneamente tráfico legítimo y hacer que un sitio en funcionamiento sea inaccesible para las personas que se supone que debe proteger.

Empresas de telecomunicaciones nacionales globales
Pakistan Telecom y el secuestro de ruta de YouTube que escapó de un filtro nacional
El secuestro de ruta de YouTube de 2008 comenzó como una orden de bloqueo nacional y se convirtió en un fallo global de enrutamiento porque el plano de control de internet aceptó un anuncio más específico desde el origen equivocado. Pakistan Telecom originó una ruta para parte…
Institucionales globales
JBS convirtió el ransomware en una cuestión de continuidad del suministro alimentario
El incidente de ransomware de JBS en 2021 no fue solo un caso de extorsión corporativa. Fue una prueba corta y precisa de cómo un procesador de carne concentrado, las agencias públicas, los productores, los trabajadores, los minoristas y los clientes absorben la incertidumbre…
Institucionales globales
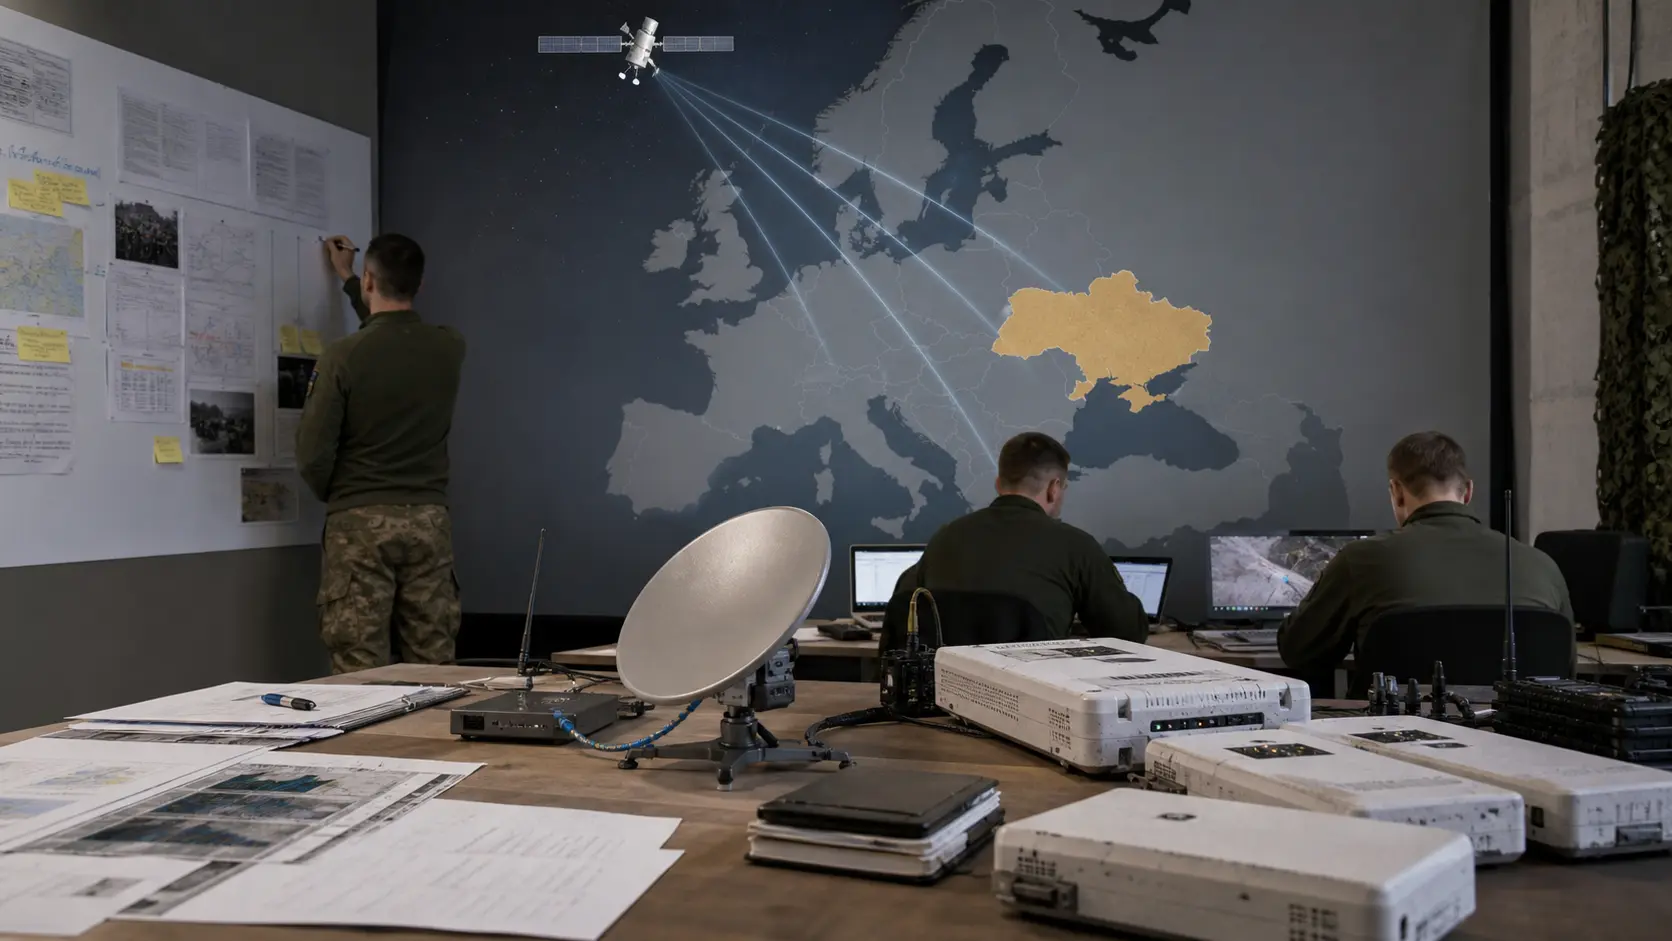
ViaSat KA-SAT y la interrupción del servicio satelital que expuso la dependencia en tiempos de guerra
La interrupción de KA-SAT en 2022 mostró que la banda ancha satelital no es un activo espacial abstracto cuando se utiliza para conectividad en zonas de guerra, Internet rural, operaciones de parques eólicos y dependencia gubernamental. El satélite no tuvo que ser destruido para…

Institucionales globales
Garmin y la interrupción de ransomware que convirtió los wearables en infraestructura de servicio
El ciberataque de julio de 2020 contra Garmin se recuerda como una interrupción por ransomware, pero la lección más duradera se refiere a la infraestructura de servicio oculta dentro de los dispositivos de consumo. Los usuarios de fitness podían seguir grabando entrenamientos…

Institucionales globales
Medibank convirtió los datos de seguros de salud en un registro de responsabilidad continuo
El ciberataque de Medibank en 2022 no fue un evento de privacidad de un día. Se convirtió en un registro continuo de quién controlaba el acceso remoto, la retención de datos sensibles, la notificación al cliente, el rechazo al rescate, el soporte de identidad, la evidencia…

Empresas de telecomunicaciones nacionales globales
Optus y la caída que convirtió las llamadas de emergencia en una prueba de responsabilidad para las operadoras
Optus no solo perdió conectividad el 8 de noviembre de 2023. Demostró cómo los controles internos de cambios de red de una operadora nacional, las suposiciones de respaldo de llamadas de emergencia, el diseño de gestión fuera de banda, la comunicación con clientes, la…

Empresas de servicios en la nube globales
CDK Global mostró cómo el software de concesionarios se convierte en infraestructura empresarial local
El ciberataque a CDK Global no fue solo una interrupción de un proveedor de software. Fue una prueba real de cuánto comercio local, financiación de concesionarios, programación de reparaciones, inventario de piezas, registros de clientes, flujos de trabajo de fabricantes y…

Institucionales globales
Johnson Controls convirtió el ransomware de tecnología de edificios en una cuestión de continuidad
El incidente de ransomware de Johnson Controls en 2023 no fue solo un evento de TI empresarial. Fue una prueba de cómo un proveedor global de tecnología de edificios demuestra resiliencia cuando sus sistemas internos, plataformas de cara al cliente, obligaciones de garantía de…
Institucionales globales
Travelex y el ataque de ransomware que dejó al descubierto la dependencia de servicios de divisas subcontratados
La interrupción por ransomware de Travelex en 2020 no fue solo la historia de una marca de cambio de divisas desconectada en el peor momento posible. Fue un fallo de dependencia para bancos, supermercados, mostradores de aeropuerto, viajeros, empleados, acreedores y clientes de…

Institucionales globales
Honda y la interrupción por ransomware que vinculó la TI de oficina con la continuidad de fábrica
El ciberataque de junio de 2020 a Honda no fue solo un incidente de red de oficina ni solo una historia de planta de producción. Honda informó más tarde a los inversores que el ataque afectó ampliamente a los ordenadores personales cuando accedían al sistema interno de Honda y…

Institucionales globales
Merck y NotPetya: cuando la pérdida por malware se convirtió en una prueba de responsabilidad para los seguros
El registro de NotPetya de MERCK no es otra típica moraleja sobre malware. Es un caso de continuidad farmacéutica y redacción de seguros con evidencia pública inusualmente concreta: las presentaciones ante la SEC cuantificaron los efectos en las ventas y la fabricación; una…

Institucionales globales
FedEx TNT y NotPetya: el costo logístico de heredar el riesgo cibernético
FedEx no solo sufrió un incidente de malware en una filial recién adquirida. El ataque de NotPetya de junio de 2017 expuso el problema de gobernanza que conlleva comprar una red logística activa antes de que sus controles de identidad, reservas, finanzas, servicio al cliente y…

Institucionales globales
El incidente cibernético de Nissan convirtió la gobernanza de datos de clientes en parte de la resiliencia automotriz
El incidente cibernético de Nissan en Australia y Nueva Zelanda no fue solo una historia regional de ransomware y datos. Mostró cómo la venta de vehículos, las finanzas, los seguros, el historial de servicio, los documentos de identidad, el soporte externalizado de centros de…

Institucionales globales
ICANN convirtió la renovación de la clave raíz DNSSEC en una prueba pública de responsabilidad operativa
La primera renovación de la clave de firma de clave (KSK) raíz DNSSEC de ICANN no fue solo un evento de mantenimiento criptográfico. Fue un raro ejercicio global de cambio de un ancla de confianza compartida mientras millones de resolutores recursivos, agencias públicas…

Empresas de servicios en la nube globales
El plazo de revocación de DigiCert convirtió la validación de certificados en una prueba de responsabilidad sobre la disponibilidad
El fallo de validación de dominio de DigiCert en 2024 no fue solo un episodio de cumplimiento de la autoridad de certificación. Mostró cómo un simple guion bajo faltante en una ruta de validación basada en DNS podía obligar a miles de organizaciones a elegir, bajo el plazo…