
Dominio principal
Infraestructura de Internet
En la faceta Dominio principal, los análisis de Infraestructura de Internet se agrupan por dominio principal para que los lectores puedan seguir un área concreta de la infraestructura de Internet, la gobernanza, los mercados de conectividad o el capital digital. La página reúne artículos relacionados, evidencia pública, instituciones, empresas, personas, exposición regional, dependencias operativas y contexto de mercado que de otro modo aparecerían en páginas de categoría separadas. Explica el dominio, la clase probable de actor, el contexto de mercado o de gobernanza y el material de origen que los lectores deben usar al comparar señales. Operadores, analistas y lectores de gobernanza pueden ver cómo el mismo dominio aparece en eventos, perfiles, cambios de mercado, evidencia de fuentes públicas, dependencias regionales y decisiones de infraestructura de ciclos más largos a lo largo del tiempo.

Tendencias de servicios en la nube de Asia-Pacífico
La ventana HKG de Cloudflare pondrá a prueba la capacidad de respaldo
Cloudflare ha programado 19 horas de mantenimiento en Hong Kong. Desviar una ruta no basta: para los clientes PNI/CNI, la continuidad depende de que el camino alternativo tenga sesiones, política y capacidad para recibir la carga desplazada.
Tendencias institucionales de África
AfPIF 2026 lleva a Kigali la negociación de la interconexión
La decimoquinta edición del foro africano reúne en Ruanda a los actores que deciden puertos, rutas, tránsito, contenido e instalaciones. Su efecto no se medirá por el programa, sino por las conexiones y alternativas que aparezcan después.

Institucionales globales
PCI-SIG: las reglas comunes dentro de los servidores de IA
Un servidor de IA puede combinar procesadores, aceleradores, tarjetas de red, controladores de almacenamiento, conmutadores, retemporizadores y dispositivos de seguridad de proveedores competidores. PCI-SIG mantiene una interfaz común para que estos componentes puedan detectarse…

Institucionales globales
PCI-SIG y el conjunto de reglas dentro del servidor de IA
Un servidor de IA reúne procesadores, aceleradores, tarjetas de red, almacenamiento, switches y retimers de empresas competidoras. La PCI-SIG mantiene la interfaz común que permite que esas piezas se comuniquen y opera los programas de prueba que verifican que las…

Institucionales globales
PCI-SIG: las reglas comunes dentro del servidor de IA
En un servidor de IA conviven procesadores, aceleradores, adaptadores de red, controladores de almacenamiento, conmutadores, retemporizadores y equipos de seguridad, a menudo suministrados por empresas que compiten entre sí. PCI-SIG gestiona la interfaz común para que los…

Institucionales globales
PCI-SIG, el reglamento interno del servidor de IA
Un servidor de IA puede reunir procesadores, aceleradores, tarjetas de red, controladores de almacenamiento, conmutadores, retimers y dispositivos de seguridad de empresas competidoras. PCI-SIG mantiene la interfaz común que permite a estos componentes detectarse e intercambiar…

Institucionales globales
PCI-SIG y las reglas internas del servidor de IA
Un servidor de IA puede reunir procesadores, aceleradores, adaptadores de red, controladores de almacenamiento, switches, retimers y dispositivos de seguridad de empresas que compiten entre sí. PCI-SIG mantiene la interfaz común que permite que esas piezas se descubran y…
Institucionales globales
PCI-SIG y el marco normativo en el servidor de IA
Un servidor de IA puede reunir procesadores, aceleradores, tarjetas de red, controladores de almacenamiento, conmutadores, retimers y dispositivos de seguridad de empresas que por lo demás compiten entre sí. PCI-SIG mantiene la interfaz común por la que estos componentes se…

Institucionales globales
PCI-SIG y las reglas de interconexión en el servidor de IA
Un servidor de IA puede reunir procesadores, aceleradores, tarjetas de red, controladores de almacenamiento, conmutadores, retimers y dispositivos de seguridad de empresas que compiten en el resto del mercado. PCI-SIG mantiene la interfaz común que permite a estos componentes…

Institucionales globales
PCI-SIG y las reglas que estructuran un servidor de IA
Un solo servidor de inteligencia artificial puede reunir procesadores, aceleradores, adaptadores de red, controladores de almacenamiento, switches, retimers y mecanismos de protección de empresas que compiten en todos los demás ámbitos. PCI-SIG mantiene la interfaz común que…

Institucionales globales
PCI-SIG y el manual de reglas dentro del servidor de IA
Un servidor de IA reúne procesadores, aceleradores, adaptadores de red, controladores de almacenamiento, conmutadores, retimers y dispositivos de seguridad de empresas que compiten en todo lo demás. PCI-SIG mantiene la interfaz que permite a esas piezas encontrarse e intercambiar…

Creadores
Steven Bellovin y las preguntas de seguridad que escaparon de la red
Steven M. Bellovin comenzó poniendo a prueba las afirmaciones que los ordenadores aceptaban de los paquetes: direcciones de origen, rutas, números de secuencia y nombres. Su trabajo posterior aplicó la misma sospecha a las instituciones, preguntando qué sistemas hacen que el…
Institucionales globales
Caliptra y la raíz de confianza dentro del chip de centro de datos
Los servidores modernos contienen varios chips que arrancan código, guardan claves y aplican políticas antes de que se active el sistema operativo anfitrión. Caliptra ofrece a esos componentes una raíz de confianza abierta común, pero las fábricas, los sistemas de…

Creadores
Ion Stoica y las abstracciones de la computación distribuida
Los sistemas distribuidos fallan cuando el software supone que las máquinas son intercambiables. El trabajo de Ion Stoica desplaza una y otra vez la complejidad tras una abstracción más acotada —desde el estado transportado en paquetes y Chord hasta Mesos, Spark, Ray y la…
Institucionales globales
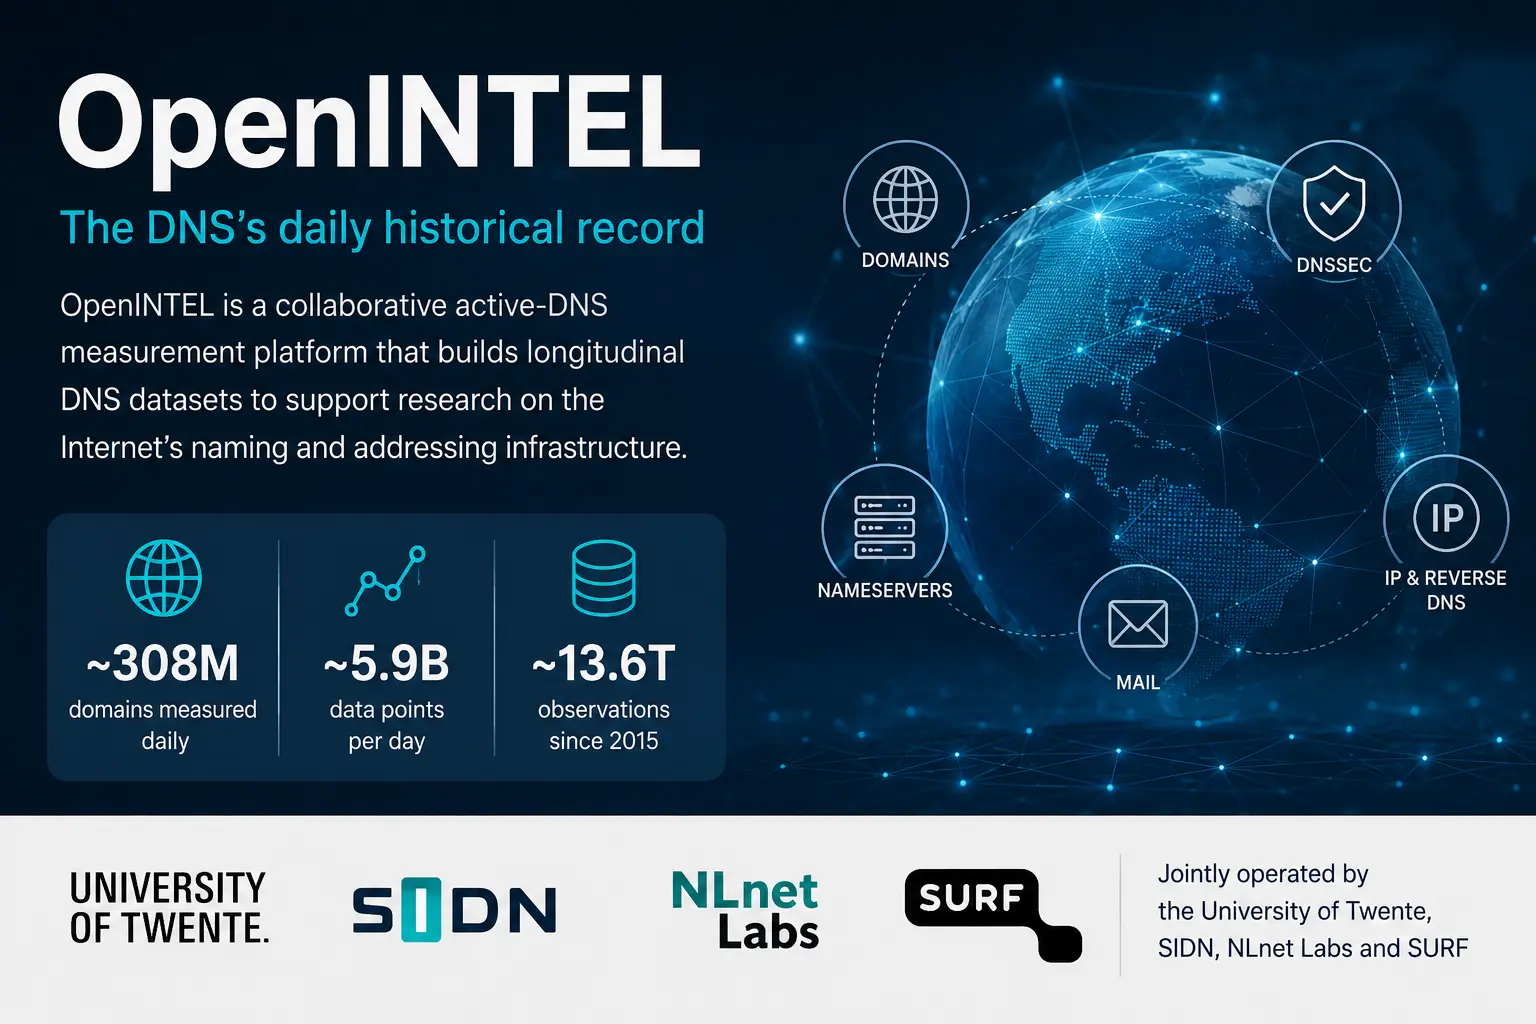
OpenINTEL creó una memoria para el DNS, no una copia de él
El Sistema de Nombres de Dominio responde preguntas actuales y conserva poco de su propia historia. OpenINTEL ha construido un registro longitudinal midiendo repetidamente un conjunto definido de dominios y espacio de direcciones, lo que genera un valor de investigación inusual…
Creadores
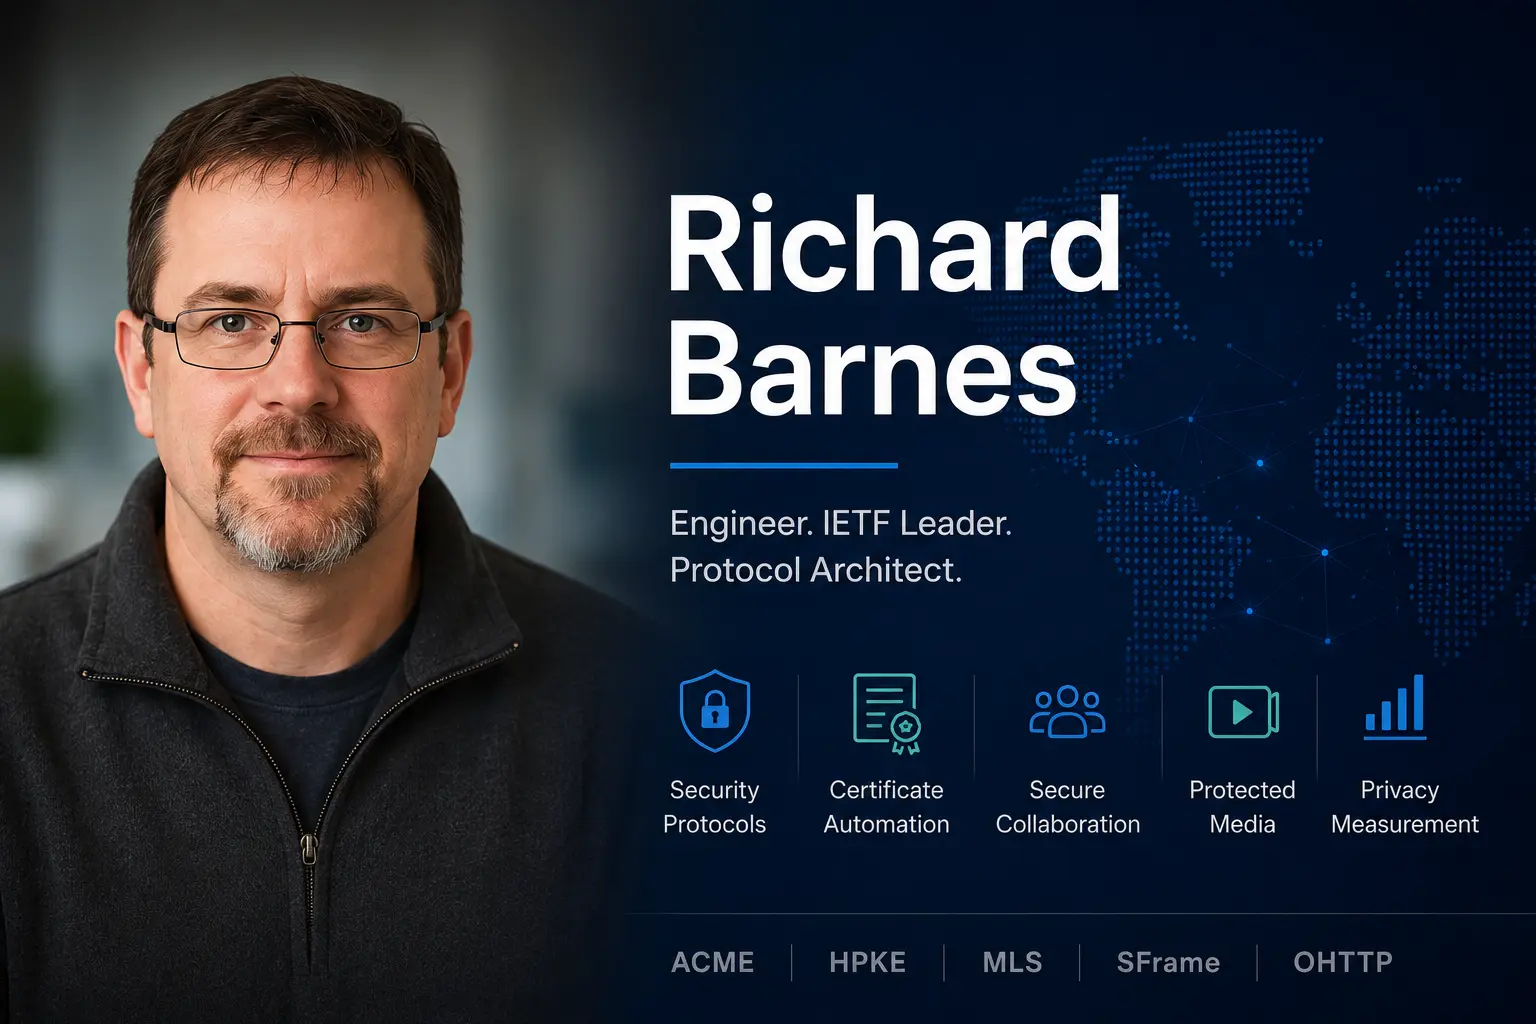
Richard Barnes y los protocolos que hicieron rutinaria la confianza
Richard Barnes ha trabajado en los protocolos que hacen que la confianza sea lo bastante rutinaria como para desaparecer en las operaciones: certificados automatizados, cifrado del destinatario, pertenencia cambiante a grupos y medios protegidos. Su valor reside en mecanismos…

Institucionales globales
DNSViz y el grafo que hace legibles los fallos de DNSSEC
DNSViz convierte uno de los fallos menos intuitivos de internet en una imagen que los equipos pueden examinar de verdad. Creado por Casey Deccio y operado públicamente por DNS-OARC, este proyecto open source relaciona delegaciones, claves, firmas y pruebas de inexistencia en un…

Institucionales globales
DNSViz: cómo convertir los fallos de DNSSEC en un gráfico legible
DNSViz convierte uno de los tipos de fallo más difíciles de entender a simple vista en Internet en un gráfico que el personal de operaciones puede inspeccionar elemento por elemento. Este proyecto de código abierto fue creado y es mantenido por Casey Deccio, y su instancia…
Institucionales globales
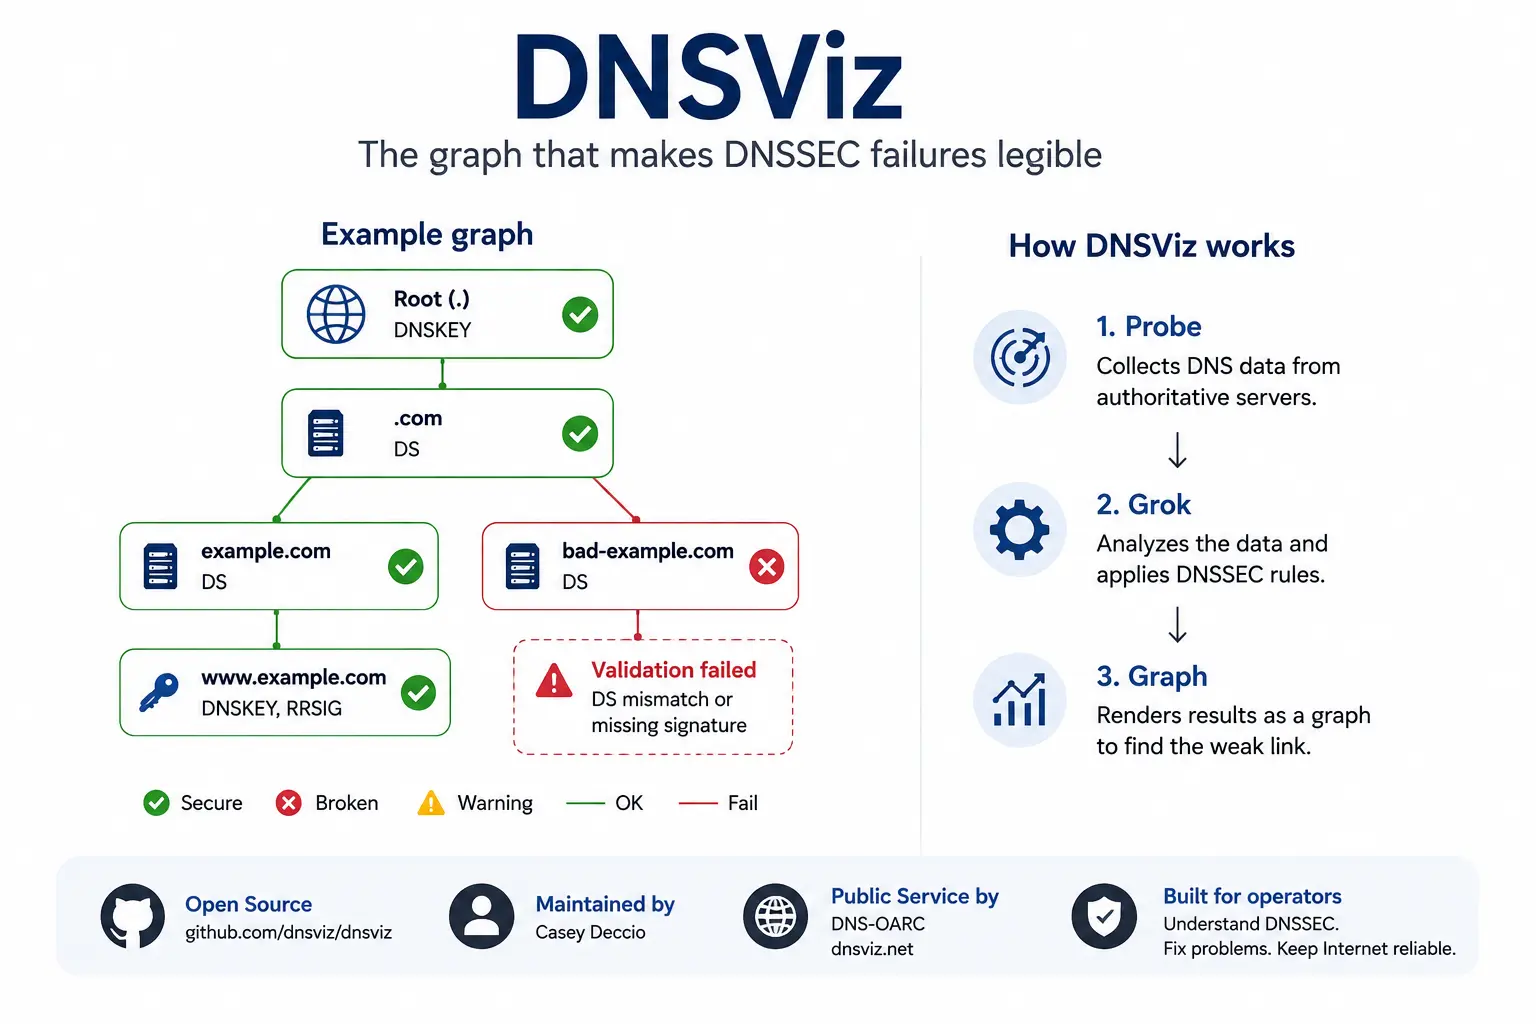
DNSViz y el grafo que vuelve legibles los fallos de DNSSEC
DNSViz convierte uno de los fallos menos intuitivos de internet en una imagen que los operadores pueden investigar. Creado por Casey Deccio y operado públicamente por DNS-OARC, el proyecto de código abierto enlaza delegaciones, claves, firmas y pruebas autenticadas de…
Institucionales globales
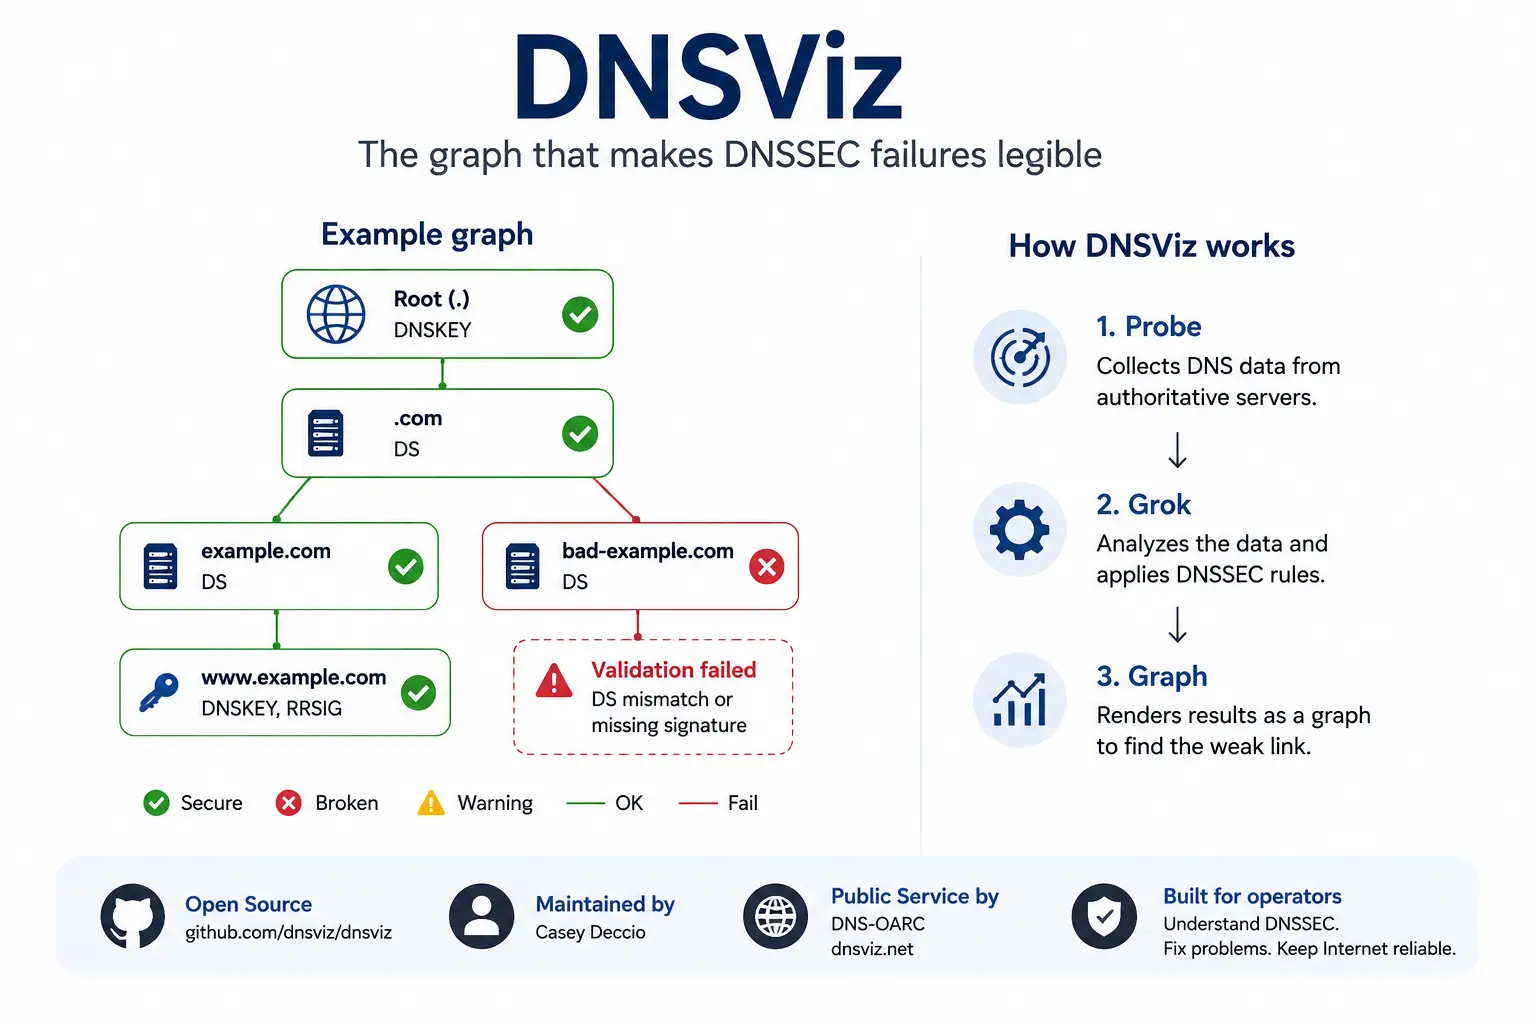
DNSViz y el gráfico que hace comprensibles los errores de DNSSEC
DNSViz convierte uno de los tipos de errores más difíciles de entender de Internet en una imagen que los operadores pueden investigar. El proyecto de código abierto desarrollado por Casey Deccio y operado públicamente por DNS-OARC conecta delegaciones, claves, firmas y pruebas…