
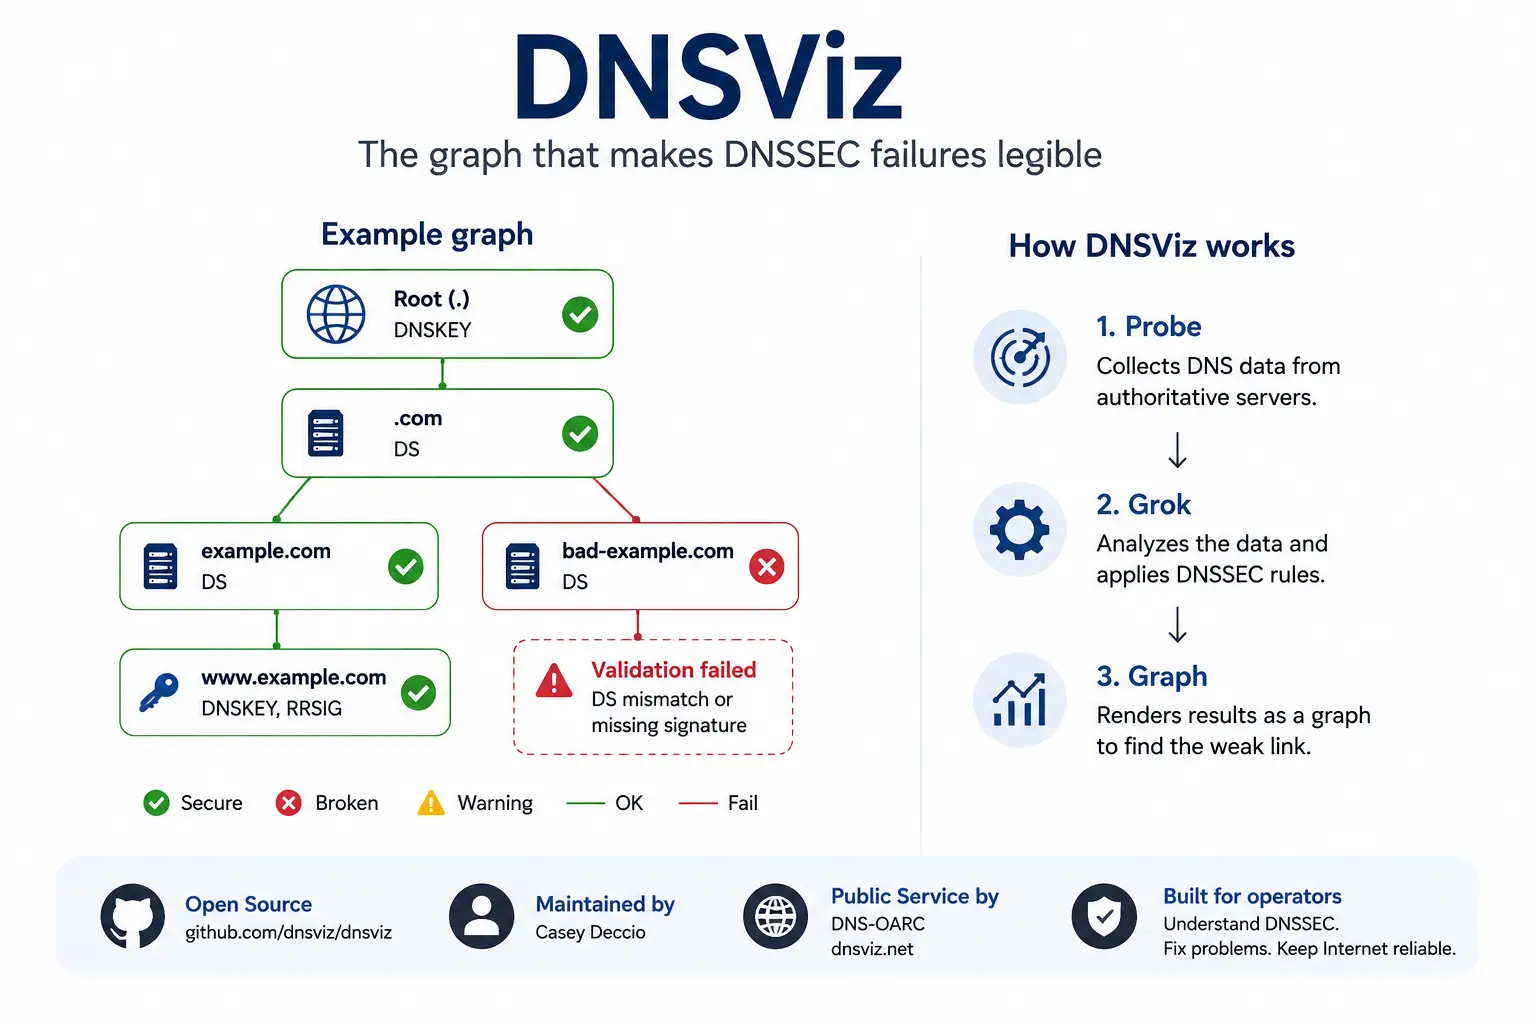
Resumen
- DNSViz es un proyecto abierto para el diagnóstico, la visualización y la medición de DNS y DNSSEC. Casey Deccio lo creó y lo mantiene; DNS-OARC opera la instancia pública en dnsviz.net. Sin embargo, el alojamiento y la titularidad del software no son lo mismo.
- El resultado central es un gráfico de las relaciones de autenticación y delegación. Conecta los registros DS de la zona padre, los registros DNSKEY de la zona hija, las firmas RRSIG y las pruebas NSEC o NSEC3, y muestra qué eslabón falta, está obsoleto, es contradictorio o parece criptográficamente inválido.
- DNSViz es una suite y no solo un sitio web. El flujo de línea de comandos separa la recopilación, el análisis y la representación mediante
probe,grokygraph. Esto permite conservar observaciones, automatizar comprobaciones y realizar análisis desde redes privadas o controladas. - Un resultado es evidencia de un lugar y un momento concretos, no un certificado universal. Anycast, DNS de horizonte dividido, cachés de resolutores, anclas de confianza, reglas de algoritmos, pérdida de paquetes transitoria y renovaciones rápidas pueden dar lugar a observaciones divergentes.
- DNSViz no repara una zona automáticamente, y una advertencia no determina por sí sola el daño empresarial. Un gráfico verde no garantiza que todos los resolutores tengan éxito; un gráfico rojo describe un estado técnico sin demostrar una intención maliciosa.
- La publicación de abril de 2025 amplió la evaluación del funcionamiento con múltiples firmantes, las señales CDS/CDNSKEY, la coherencia de las respuestas negativas y otros casos modernos. Esto refleja la creciente complejidad de los cambios de proveedor y de las modificaciones automatizadas entre padre e hijo.
- Los diagnósticos públicos repetidos también han creado un corpus de investigación. Un estudio de 2025 utilizó numerosas instantáneas de DNSViz de los años 2020 a 2024 para investigar los fallos de DNSSEC a gran escala. No obstante, la selección, el plan de escaneo y la conservación limitan la representatividad.
- DNSViz es importante porque los operadores de dominios, los proveedores autoritativos, los registradores, los registros y los equipos de resolutores pueden examinar con él la misma explicación del error. El valor a largo plazo depende de la continuidad de las versiones, de la sucesión en el mantenimiento, de reglas de servicio claras y de la combinación con registros, consultas individuales y documentación de cambios.
Cuando un dominio protegido aparece de repente como «bogus»
Un fallo de DNSSEC llega a menudo a operaciones como un veredicto muy resumido: un resolutor validador marca la respuesta comobogus, una aplicación ya no puede resolver un nombre o la monitorización informa de que un dominio firmado se ha vuelto inalcanzable. Este mensaje puede ser técnicamente correcto y, aun así, operativamente deficiente. Dice que una cadena de evidencia no se validó, pero no muestra de inmediato qué organización, qué registro o qué paso de un cambio causó la interrupción.
El problema radica en la responsabilidad distribuida. La zona padre publica información sobre la zona hija, la zona hija publica claves y firmas, los servidores autoritativos entregan los datos y los resolutores aplican anclas de confianza y reglas locales. Un DS obsoleto puede invalidar una zona hija correctamente firmada; una firma caducada puede romper una delegación correcta; una respuesta negativa puede fallar aunque el nombre realmente no exista. DNSViz amplía el veredicto escueto, recopila datos autoritativos, reconstruye las relaciones y señala la presunta ruptura.
No simplifica DNSSEC, pero hace la complejidad tan visible que el siguiente paso de comprobación resulta reconocible.
DNSSEC distribuye una decisión entre varias organizaciones
La resolución DNS ordinaria ya cruza varios sistemas; DNSSEC añade a la dependencia administrativa una dependencia criptográfica. Las zonas padre e hija no solo delegan responsabilidad. Deben publicar registros cuya relación matemática siga siendo coherente incluso durante cambios de claves, migraciones de proveedor y periodos de caché. Ninguna parte controla necesariamente todo el recorrido. Por eso una interrupción puede persistir aunque cada organización considere correcto su propio subsistema.
La zona padre suele expresar su papel mediante un DS que apunta al hash de una DNSKEY de la zona hija. La zona hija publica DNSKEY y firma grupos de registros con RRSIG; el resolutor sigue esta evidencia desde un ancla de confianza hasta el nombre de destino. Si el registrador, el registro, el firmante y el proveedor de DNS son entidades distintas, la responsabilidad contractual también se fragmenta. DNSViz no decide quién es responsable, pero sitúa los registros y enlaces observados en un marco común. Esto es más útil que intercambiar salidas de comandos aisladas entre equipos.
El protocolo ya es un gráfico, aunque las herramientas lo muestren línea por línea
Las herramientas DNS clásicas son indispensables porque muestran registros y campos de respuesta exactos. Sin embargo, su representación suele ser lineal: una consulta, una respuesta y un registro tras otro. El operador debe ensamblar mentalmente las dependencias: desde la delegación de la zona padre, pasando por las claves de la zona hija y las firmas, hasta las pruebas de nombres inexistentes. Durante una renovación de claves o una migración con varios proveedores, esta reconstrucción se vuelve rápidamente confusa.
DNSViz convierte la estructura de dependencias en el objeto principal. Nombres, claves, grupos de registros y relaciones de confianza se convierten en nodos y aristas; las advertencias se adjuntan a la conexión afectada. La visualización no es decoración, sino que representa la forma en que realmente se produce la validación. A partir de un tramo defectuoso, el usuario puede descender a los registros subyacentes. El gráfico facilita la colaboración entre especialistas y operación general sin sustituir el conocimiento especializado; los diagramas densos siguen siendo densos, y el color nunca debe desplazar a los propios registros.
Un registro DS es la promesa de la zona padre sobre la zona hija
El DS es pequeño, pero de gran alcance. Se encuentra en la zona padre e identifica un hash derivado de una DNSKEY de la zona hija. De este modo, un validador conecta datos autenticados de la zona padre con el material de firma de la zona hija. Si el hash, el key tag o el algoritmo dejan de coincidir, la cadena puede romperse aunque ambas zonas sigan respondiendo a consultas DNS ordinarias.
Tales divergencias surgen a menudo en cambios de claves, migraciones de proveedor o reversiones incompletas. La zona hija puede eliminar una clave antigua antes de que desaparezca el DS correspondiente, o la zona padre publica un DS nuevo antes de que todos los servidores autoritativos muestren la clave esperada. DNSViz compara el material DS y DNSKEY observado, pero desconoce el proceso planificado. Una superposición temporal puede ser intencionada; una divergencia permanente no. Por tanto, el gráfico debe leerse junto con tickets de cambio, documentación del proveedor y tiempos de propagación previstos.
Los registros DNSKEY reparten roles de firma, pero no eliminan el riesgo operativo
Una zona firmada puede publicar varios registros DNSKEY para separar roles, facilitar renovaciones o admitir varios firmantes. Algunas claves protegen el propio conjunto de claves, otras los datos de zona; las implementaciones y los modelos operativos organizan esta división de manera diferente. La arquitectura se vuelve más flexible, pero también aumenta el número de estados que deben permanecer coherentes.
DNSViz muestra qué claves existen, qué firmas dependen de ellas y cómo se conectan con el DS de la zona padre. Así se hacen visibles una clave sin la firma esperada, una firma para una clave ausente o un servidor con un conjunto de claves más antiguo. El gráfico describe la publicación, no la custodia de claves privadas ni la calidad de los procesos internos. Una zona puede ser técnicamente verde y estar mal gestionada organizativamente; una superposición temporal puede ser totalmente legítima en una renovación limpia.
La validez de RRSIG depende de la hora, la cobertura y la clave correcta
RRSIG convierte un grupo de registros en una afirmación verificable. Cada firma indica el tipo cubierto, el algoritmo, el key tag y una ventana de validez. La comprobación puede fallar porque la criptografía no encaja, falta la DNSKEY asociada, se firmó el grupo de registros equivocado o el momento de observación está fuera de la ventana.
De este modo, el tiempo forma parte del diagnóstico. Un reloj incorrecto, una renovación tardía o una publicación desigual en distintos servidores pueden generar errores temporales o persistentes. DNSViz vincula firma, clave y registro y muestra los problemas de tiempo en el mismo modelo. Aun así, cuentan el reloj de la sonda, el momento de la medición y los estados de caché de los resolutores. Los operadores deberían registrar la hora del análisis y compararla con el plan de firma.
NSEC y NSEC3 demuestran la ausencia… y complican la explicación del error
DNSSEC no solo autentica los datos existentes. También debe demostrar que un nombre o tipo de registro no existe. NSEC y NSEC3 constituyen pruebas firmadas sobre rangos del espacio de nombres. Si la prueba no cubre la consulta, falta una firma válida o no encaja con la delegación, un resolutor puede rechazar una respuesta negativa que en contenido es correcta.
DNSViz examina estas relaciones y muestra por qué un «no existe» no fue aceptado. NSEC3 añade parámetros, hashing y opciones comoOpt-out, que crean más casos límite. La versión de abril de 2025 mejoró la comprobación de la coherencia de respuestas negativas y demuestra que este ámbito necesita un mantenimiento continuo. El objetivo no es comprimir toda la criptografía en una imagen, sino conectar la prueba concreta con el nombre que debe cubrir.
Casey Deccio desarrolló DNSViz donde la teoría de protocolos se topó con la confusión operativa
DNSViz nació del trabajo de Casey Deccio en los Sandia National Laboratories, cuando los despliegues de DNSSEC pusieron de manifiesto problemas difíciles de explicar con una lista de registros individuales. La tarea no era solo determinar un éxito o un fracaso, sino presentar el razonamiento de modo que un operador encontrara la dependencia rota y pudiera actuar con cautela.
El proyecto debe distinguirse de la trayectoria completa de Deccio y de su institución original. Sandia fue el entorno de investigación; Deccio mantuvo la suite posteriormente; DNS-OARC opera la instancia pública. Esta historia distribuida refleja el propio sistema: ninguna entidad resume por sí sola todo el proyecto. Una atribución precisa reconoce el origen individual sin derivar de ello un dominio legal o institucional exclusivo.
El trabajo de Sandia de 2012 convirtió la validación en un modelo explicativo
El informe de 2012 documentó un enfoque visual para el análisis de DNSSEC. No inventó los registros ni el procedimiento de validación, sino que ordenó los elementos de prueba como relaciones observables. Esto permitió determinar el lugar del error y ofrecer una explicación más rica que un único código de error.
El origen investigador marca el método: recopilar datos, construir un modelo y conservar suficiente detalle para que otros puedan verificar el juicio. También impone un límite editorial. Un informe de los implicados es una fuente primaria sólida para el diseño, pero no prueba el uso universal ni el efecto en todas las redes. La evolución posterior hacia la suite descargable, el servicio público y el corpus de investigación muestra cómo un prototipo se convirtió en infraestructura compartida.
La portabilidad convirtió un sitio web en infraestructura reutilizable
Entre 2013 y 2014, DNSViz se rediseñó para la portabilidad y la ampliación. La presentación en un taller de DNS-OARC llevó el proyecto a la comunidad de operadores; el paquete de línea de comandos permitió ejecutarlo fuera de una única demostración web. Así se separaron con mayor claridad el software, el servicio alojado y los datos de una observación concreta.
Esta separación posibilita mediciones automatizadas, resultados guardados y análisis en redes privadas. Favorece la reproducibilidad siempre que se registren la versión, el momento, las condiciones de la consulta y los parámetros. La arquitectura hace posible esta disciplina, pero no la impone: los resultados de versiones distintas pueden aplicar reglas diferentes. Por tanto, el valor operativo depende tanto del procedimiento en torno a la herramienta como del código.
proberegistra lo que el sistema autoritativo realmente dice
La recopilación consulta la ruta de delegación y los servidores relevantes en busca de NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 y metadatos asociados. Esto es distinto de preguntar a un resolutor por la salida final de la aplicación: la sonda recoge las piezas que un validador tendría que conectar.
probesepara esta observación del análisis posterior. Los operadores pueden guardar la salida, comparar momentos o medir desde una red que ve una vista interna. Los investigadores pueden volver a evaluar los mismos datos tras un cambio en la zona. Sin embargo, la medición sigue dependiendo de pérdida de paquetes, filtros, selección de anycast y silencio transitorio. Una respuesta no observada no demuestra siempre un estado autoritativo permanente.
grokconvierte las observaciones en un modelo de dependencias razonado
Las respuestas en bruto son necesarias, pero aún no constituyen un diagnóstico. Hay que comprobar si un DS coincide con la clave, si las firmas cubren los registros correctos y son válidas, y si una prueba de no existencia abarca la consulta.grokaplica las reglas del protocolo a la evidencia recopilada y construye el modelo de delegación y autenticación.
En este punto, DNSViz pasa de recolector a analizador. Puede señalar firmas ausentes, algoritmos incompatibles, datos caducados, delegaciones defectuosas o respuestas contradictorias. El resultado es una interpretación de una versión de software concreta, no una transcripción neutral. Por ello deben conservarse los datos en bruto y la versión del análisis; ningún color de advertencia es verdadero con independencia de las reglas que lo generaron.
graphpermite comprobar la cadena sin ocultar los registros
La etapa de representación convierte el análisis en un gráfico para el navegador o para un archivo. Debe reducir la carga cognitiva de la cadena y, al mismo tiempo, conservar suficiente detalle para que los especialistas verifiquen el juicio. El valor de DNSViz reside en conectar una vista comprensible con registros, claves y firmas, no en sustituirlos por una puntuación.
Nodos y aristas muestran qué objetos delegan o autentican a otros; las anotaciones dirigen la atención hacia la relación problemática. El operador puede empezar por el camino roto y abrir la evidencia subyacente. En zonas con varios firmantes, renovaciones superpuestas o servidores desiguales, la imagen se vuelve densa porque el estado real es denso. Una buena visualización ayuda a navegar y deja abierta la posibilidad de que la conclusión correcta sea: se necesitan más pruebas.
DNS-OARC mantiene en marcha el servicio público sin poseer todo el proyecto
Una herramienta de diagnóstico pública se convierte en infraestructura solo cuando alguien la mantiene disponible, actualiza las dependencias y responde a caídas o abusos. DNS-OARC proporciona a dnsviz.net este hogar operativo y vincula el servicio a una comunidad que trabaja a diario con servidores autoritativos, resolutores y mediciones DNS. Esta continuidad debe distinguirse del mantenimiento del código y de la definición de estándares.
Las fuentes son inequívocas: Casey Deccio desarrolla y mantiene DNSViz, DNS-OARC opera la instancia pública. Un debate de 2021 reiteró esta distribución de roles al admitir algoritmos más recientes. Impide que cada decisión de software se atribuya a DNS-OARC, pero exige coordinación en versiones e incidencias. No se divulgan un presupuesto propio, un SLA público completo ni un plan de sucesión detallado; la estabilidad visible se basa, por tanto, en un trabajo institucional cuyo marco está solo parcialmente documentado.
El punto de acceso público y la suite local responden a preguntas diferentes
El sitio web ofrece rápidamente una vista desde el exterior. Un operador puede comprobar un nombre sin instalar nada, compartir el gráfico con otra organización y usarlo como punto de referencia común durante un incidente. El bajo umbral de entrada tiene también valor pedagógico: quien no domine todas las herramientas DNS puede, aun así, seguir una cadena que de otro modo estaría repartida en muchas consultas individuales.
Una instalación local cubre otras necesidades. Se ejecuta en redes privadas, puede integrarse en procesos de despliegue, almacena observaciones en bruto y fija la versión utilizada. También puede ver vistas de horizonte dividido ocultas para el servicio público. No se trata solo de comodidad frente a exigencia: el punto público aporta independencia de la propia red; la ejecución local, acceso y control. Una investigación sólida puede usar ambos y compararlos con el comportamiento real del resolutor.
Un resultado de DNSViz pertenece a un lugar y un momento
Toda medición activa tiene un lugar de observación. La sonda envía consultas desde una red concreta, alcanza instancias autoritativas concretas y registra sus respuestas bajo las condiciones de enrutamiento de ese instante. DNS distribuye servicios deliberadamente; DNSSEC añade firmas con límite temporal y datos de delegación en caché. Por tanto, el gráfico es una observación situacional, aunque la interfaz lo muestre como una única imagen.
Este límite no debilita la afirmación, sino que la hace honesta. DNSViz puede explicar por qué la cadena observada parece válida, insegura o rota según sus reglas. No puede confirmar que todos los usuarios recibieran los mismos registros. La respuesta sensata son datos comparativos: otra ubicación, registros autoritativos, trazas de resolutor y una nueva medición tras expirar la caché. El gráfico abre esa comparación; no la cierra.
Anycast puede hacer que un servicio autoritativo parezca varios sistemas
Muchos proveedores de DNS anuncian la misma dirección mediante anycast desde varios sitios. El enrutamiento lleva distintas consultas a distintos emplazamientos, lo que mejora la latencia y la tolerancia a fallos, pero también puede dejar a la vista zonas, versiones o estados de claves no totalmente sincronizados. Dos usuarios pueden preguntar a la misma IP y recibir material DNSSEC distinto si un emplazamiento conserva una clave antigua o aún no ha recibido una firma.
DNSViz muestra la evidencia del emplazamiento alcanzado, no de todos. Si una clave aparece en algunos servidores y en otros no, el gráfico debería motivar mediciones desde varias redes y una comprobación del despliegue por emplazamiento. En DNSSEC, la incoherencia es especialmente grave porque los resolutores no toleran sin más contenidos distintos, sino que necesitan una cadena válida para el contenido recibido. Anycast explica la posibilidad de divergencia, pero no legitima su estado permanente.
El DNS de horizonte dividido marca el límite de todo diagnóstico público
El DNS de horizonte dividido entrega respuestas diferentes según la red del cliente. Los usuarios internos pueden ver direcciones o nombres privados que no existen en la zona pública; los usuarios externos reciben una vista reducida. Puede ser intencionado, pero significa que un analizador público solo conoce la vista interna si está autorizado y situado allí.
Un resultado público verde, por tanto, no dice nada seguro sobre una aplicación con otra delegación; un resultado rojo para un nombre puramente interno puede ser irrelevante. La suite local lleva el mismo modelo al lugar donde la vista privada es visible y evita enviar nombres sensibles a un servicio público. La apertura facilita este control, pero no sustituye las reglas de acceso, almacenamiento y privacidad de la organización.
Un gráfico verde es evidencia, no un certificado universal de disponibilidad
Un gráfico correcto muestra que las relaciones observadas parecen coherentes en ese lugar y en ese momento. Es una evidencia sólida sobre los datos autoritativos recopilados, pero no la prueba de que todos los resolutores alcancen el dominio. Otros usuarios pueden experimentar rutas, cachés, anclas de confianza, reglas de algoritmos o fallos de red diferentes.
Además, los resolutores aplican restricciones locales que una herramienta de diagnóstico general no reproduce. Una implementación puede desactivar un algoritmo antiguo, mantener una respuesta negativa en caché o no alcanzar un emplazamiento; por encima del DNS, TLS, el transporte o la aplicación pueden fallar. La formulación sólida es: la cadena observada validó bajo esta versión, regla y hora. DNSViz acota el espacio de error, pero no descarta automáticamente los informes de usuarios fuera de su vista.
Un gráfico rojo describe un estado, no un atacante
Una clave ausente, un DS obsoleto o un RRSIG inválido pueden deberse a un ataque, pero también a una renovación apresurada, un retraso del registrador, una migración incompleta o un error de software. El gráfico muestra qué relación no encaja; no demuestra quién quiso ese estado.
Los equipos de seguridad no deben confundir la gravedad visual con la atribución. Una firma caducada es importante, pero no es prueba de compromiso; un DS inesperado puede formar parte de un cambio autorizado. Para la interpretación se necesitan historial de cambios, documentación del registrador, registros autoritativos y contactos responsables. Este cuidado evita tanto revertir una migración legítima como pasar por alto un cambio hostil. DNSViz aporta un hallazgo técnico que debe correlacionarse con más evidencia.
El DNS con múltiples firmantes crea libertad de elección y un gráfico de diagnóstico más denso
Una zona puede repartir la firma o el servicio autoritativo entre varios proveedores para aumentar la resiliencia, facilitar migraciones o reducir la dependencia. Los sistemas deben publicar claves, firmas y datos de delegación compatibles; al mismo tiempo, crece el número de estados de transición legítimos. La ventaja comercial se paga con coordinación criptográfica y operativa adicional.
La versión de abril de 2025 amplió el análisis de múltiples firmantes y la comparación de respuestas autoritativas. Los modelos descritos por la IETF coordinan claves y firmas de manera diferente; un gráfico denso, por tanto, no demuestra un mal diseño, sino que muestra los costes de coordinación de la resiliencia. Los operadores necesitan roles documentados, renovaciones probadas y criterios para distinguir la superposición planificada de la migración estancada. DNSViz muestra el estado; el equipo debe aportar la intención.
Las migraciones de proveedor generan estados legítimos que parecen errores
Un cambio de proveedor autoritativo o de firma rara vez se produce de forma atómica. Servidores y claves nuevos se añaden antes de retirar los antiguos, mientras el DS de la zona padre cambia a otro ritmo. Varios conjuntos de claves y firmas pueden coexistir temporalmente de forma correcta; una herramienta que solo espere el estado final podría marcar esta superposición segura como un error.
Lo contrario es más peligroso: la transición se queda atascada en un estado previsto solo a corto plazo. Un proveedor sigue entregando una clave antigua, un cambio de registrador no llega al registro o una reversión elimina registros en el orden equivocado. DNSViz muestra toda la relación observada. La evaluación forma parte del plan de migración: medir antes y después de cada paso, conservar los resultados y fijar cuánto tiempo es admisible una advertencia. El mismo hallazgo puede ser esperado dentro de una ventana y un motivo de escalado fuera de ella.
CDS y CDNSKEY automatizan los cambios de delegación y trasladan el riesgo a la política
CDS y CDNSKEY permiten a la zona hija señalar los cambios deseados en el DS de la zona padre. La automatización puede reducir el trabajo manual y los errores en las renovaciones, pero crea una nueva relación de confianza: el registro o el registrador deben decidir cuándo y en qué condiciones aceptan la señal.
DNSViz compara las señales con las DNSKEY de la zona hija y el DS de la zona padre; la versión de abril de 2025 amplió esta evaluación. La herramienta puede mostrar que una relación es coherente o incompleta, pero no puede imponer una política de aceptación uniforme. Quedan abiertas las preguntas de control: ¿quién autoriza la confianza inicial, cómo se tratan las señales de eliminación y qué ocurre ante una publicación inesperada de un proveedor? La seguridad depende tanto de la política y de la capacidad de investigación como del registro correcto.
La versión de abril de 2025 incorporó modelos operativos modernos al gráfico
Una herramienta de diagnóstico envejece si la infraestructura cambia más rápido que sus reglas. Los despliegues modernos usan algoritmos más recientes, varios proveedores, señales de delegación automatizadas y respuestas negativas más complejas. La versión de abril cerró parte de esa brecha con análisis de múltiples firmantes, comprobaciones de CDS/CDNSKEY y un tratamiento de coherencia mejorado.
Las notas de versión demuestran la existencia de código, no la actualización de cada entorno ni la resolución de todos los casos límite. El servicio público puede ejecutar una versión, los paquetes locales otra, y las distribuciones siguen calendarios propios. Al comparar instantáneas históricas con diagnósticos actuales, debe conservarse la versión. La versión muestra también que la relevancia no se basa en una invención única: el proyecto debe traducir continuamente la nueva práctica a lógica de diagnóstico.
Las instantáneas longitudinales convierten la resolución de fallos en infraestructura de medición
Un único gráfico ayuda en un incidente; una serie muestra si un fallo persiste, cómo avanza una renovación y con qué rapidez se repara una cadena. Si se observan muchos nombres repetidamente con el mismo modelo, se crea un corpus de investigación en lugar de una mera colección de consultas individuales.
La separación entre recopilación y análisis hace posibles el almacenamiento, la agrupación y la comparación. Este archivo es una segunda forma de infraestructura: documenta cómo funciona DNSSEC en operación, no solo cómo lo describen los estándares. Sin embargo, los datos históricos deben tratarse con cuidado. Una instantánea puede captar una transición corregida un minuto después; los nombres problemáticos pueden estar sobrerrepresentados; las reglas de retención determinan qué evoluciones se conservan. La coherencia metodológica no convierte automáticamente una muestra en representativa.
El estudio de 2025 muestra lo que puede revelar un corpus de diagnóstico coherente
La investigación de 2025 utilizó una gran colección de resultados de DNSViz de los años 2020 a 2024 para estudiar los fallos de DNSSEC a escala. Su importancia radica en ir más allá de anécdotas individuales: un analizador estandarizado puede reconocer categorías recurrentes, medir su duración y comprobar si los mismos errores reaparecen.
La estructura explicativa es tan importante como el volumen. Un conjunto de datos con meras marcas de éxito y error diría menos sobre si estaban afectadas la delegación, la firma, la prueba de no existencia o la coherencia del servidor. DNSViz proporciona una taxonomía a partir de su modelo de gráfico. No obstante, el estudio no es una afirmación sobre todos los dominios firmados. Los envíos, los planes de escaneo y las muestras definen la población. Las grandes cifras solo resultan creíbles cuando se puede comprender cómo llegaron al corpus.
Anycast y el lugar de observación pueden separar dos mediciones honestas
Los proveedores autoritativos anuncian con frecuencia la misma dirección de servidor desde varios emplazamientos. El enrutamiento lleva la consulta a un sitio según el estado de la red, de modo que dos observadores pueden alcanzar máquinas distintas bajo la misma IP. Si los emplazamientos no están totalmente sincronizados, una sonda de DNSViz puede ver claves o firmas diferentes de las de un resolutor en otra red.
También los filtros, la fragmentación, el modo de transporte y la pérdida transitoria alteran el resultado. El sistema puede repetir y guardar metadatos, pero no ve todas las rutas relevantes. Por ello, un resultado externo es más sólido como observación controlada que se compara con otras pruebas. En un servicio distribuido medido desde otra red distribuida, una divergencia debería suscitar primero preguntas sobre lugar, momento e instancia alcanzada, no la acusación de que la herramienta o el operador están equivocados.
Las cachés conservan verdades antiguas después de cambiar la configuración autoritativa
Los resolutores almacenan datos DNS para reducir latencia y carga. Durante una reparación, los servidores autoritativos pueden publicar ya una cadena nueva y coherente mientras algunos resolutores siguen usando datos DS, DNSKEY o RRSIG antiguos hasta la expiración del TTL. DNSViz muestra entonces el estado autoritativo actual sin reproducir necesariamente la vista de un usuario afectado.
También es posible lo contrario: un resolutor conserva una respuesta previamente válida aunque la publicación actual esté rota, y retrasa el daño visible. El incidente avanza por etapas y depende de la historia de la caché. Deben correlacionarse el momento del cambio, los TTL, los registros almacenados y las cachés negativas. El gráfico aporta la relación autoritativa en un momento conocido; los registros del resolutor y la inspección de la caché distinguen un error de publicación persistente de un simple tiempo de propagación.
La política del resolutor y las anclas de confianza determinan un resultado que el gráfico autoritativo no predice por completo
Cada validador parte de anclas de confianza y aplica decisiones de su implementación y de su operador. En el DNS público es habitual el ancla de la raíz; los entornos privados pueden establecer anclas adicionales. También difieren el soporte de algoritmos, el tratamiento de excepciones, el reloj y la versión de software. Una cadena aceptable bajo una política puede fallar bajo otra.
DNSViz utiliza un proceso propio de observación y análisis. Es un control independiente sólido, pero no una copia de todos los resolutores. Ante divergencias, el operador debería determinar la implementación y la versión, leer los registros de validación y comparar la caché con el gráfico. La utilidad no exige igualdad universal, sino evidencia que pueda reproducirse, rebatirse o completarse. El código abierto y la ejecución local respaldan precisamente esa comprobación.
La gravedad de protocolo y el impacto empresarial son magnitudes distintas
Una relación DNSSEC rota puede deberse a un ataque, pero también a una configuración errónea, una propagación retrasada, una automatización fallida o un error humano. Un DS que no encaja demuestra que el estado de padre e hijo no forma la ruta de confianza esperada; no revela si alguien actuó con malicia, manejó mal una interfaz de registrador o se observó una renovación a mitad de camino.
El rojo puede tener más fuerza narrativa que el hallazgo. DNSViz debería fijar hechos: qué registros se vieron, qué relación falló y cuándo. La atribución requiere historial de cambios, datos de cuenta, documentación del registrador, pruebas del proveedor y, en su caso, una investigación de seguridad más amplia. También las advertencias deben clasificarse: algunas describen riesgo o consejo operativo, no invalidez. El color conduce al lugar; los registros determinan la medida.
La validez DNSSEC no comprueba el resto del camino de la aplicación
Una cadena válida muestra que los datos DNS observados pueden autenticarse a través de la ruta de confianza esperada. No demuestra que la IP devuelta pertenezca a la aplicación, que BGP alcance el servidor, que el certificado TLS sea válido, que un cortafuegos permita el tráfico o que la aplicación esté sana. DNSViz puede descartar una capa mientras la causa permanece en otra.
Incluso dentro del DNS, una comprobación del ápice no cubre necesariamente alias, registros de servicio, nombres de API separados, políticas de correo o dominios de terceros. Los operadores deben elegir los nombres y tipos que realmente utiliza el flujo defectuoso. Este límite no reduce el valor, sino que obliga a afirmaciones precisas. DNSViz responde sobre relaciones DNSSEC observadas y es más útil cuando no tiene que dar fe de sistemas que no ve.
El gráfico debe entrar en la comprobación de cambios antes de aparecer en la sala de incidencias
El uso más seguro de DNSViz comienza antes y después de un cambio planificado. En una renovación, una transferencia de registrador, una migración de proveedor o la adopción de múltiples firmantes, el equipo puede ejecutar la suite de línea de comandos en un entorno controlado, guardar el gráfico esperado y definir los estados intermedios admisibles. Cada paso de producción se compara después con ese plan.
Así, el diagnóstico se convierte en un instrumento de control de cambios. La comprobación puede confirmar que la nueva clave se ha publicado, que existen firmas, que las señales de la zona padre son correctas y que el material antiguo se retira solo tras la superposición necesaria. Una regla fallida puede detener el procedimiento antes de que los usuarios se vean afectados. La documentación del proyecto permite la automatización, pero la aprobación y la recuperación pertenecen a la organización. No basta una señal de semáforo sin contexto; deben guardarse la regla, los objetos y la justificación del estado de transición.
La respuesta a incidentes mejora cuando todas las partes señalan la misma arista rota
Un incidente de DNSSEC puede implicar al titular del dominio, al proveedor de DNS, al registrador, al registro, al operador del resolutor y al equipo de la aplicación. Cada parte ve solo una porción y puede informar primero de que su propio sistema funciona. El gráfico crea un objeto común: puede mostrar que las claves de la zona hija están presentes pero el DS de la zona padre es antiguo, o que un servidor autoritativo no tiene la firma del otro.
La evidencia compartida no elimina los límites de competencia. El registrador puede cambiar la zona padre, pero no al firmante; el proveedor de DNS puede publicar correctamente una clave entregada mal por el cliente; el resolutor descubre el error sin poder repararlo. El valor está en una petición precisa a cada parte. Deben conservarse el resultado, la hora, la versión y las consultas detalladas para que todos comprueben el mismo estado y confirmen su desaparición tras la corrección.
La automatización segura necesita evidencia, aprobación y un camino de vuelta
Conectar el diagnóstico directamente con la reparación es tentador, pero DNSSEC cruza cachés e instituciones que la herramienta no controla. Eliminar un DS, publicar una clave o retirar una firma puede reparar un emplazamiento y romper otro si la superposición aún era necesaria. Una alta confianza diagnóstica no hace automáticamente segura una acción difícilmente reversible.
La observación se puede automatizar en gran medida: recopilar, comparar, avisar y bloquear un cambio si faltan requisitos. Las correcciones mayores necesitan varios lugares de observación, confirmación del estado objetivo, aprobación nominativa y un camino de vuelta probado frente a los TTL. La pista de auditoría debe incluir también la evidencia que justificó la acción. DNSViz explica; quien controla claves, cuentas y política conserva la autoridad.
El código abierto hace verificable el método, no automático el mantenimiento
El repositorio público permite examinar cómo se recopilan, interpretan y representan los datos. Una organización puede ejecutarlo localmente, fijar una versión, comprobar una regla y proponer correcciones. Esta trazabilidad es central porque la herramienta convierte registros en bruto en un juicio de diagnóstico.
La licencia no garantiza versiones, disponibilidad, compatibilidad eterna ni suficientes revisores. El código puede seguir disponible mientras el conocimiento sobre decisiones difíciles reside en pocas personas. Quien integre DNSViz en producción debería tratarlo como una dependencia real: fijar versiones, mantener pruebas de referencia, seguir los cambios y, en lo posible, contribuir. El código abierto crea capacidad de acción, pero no una asunción automática de responsabilidad.
Una base de mantenedores pequeña atesora conocimiento que muchos operadores usan indirectamente
DNSViz no es una gran empresa con presupuesto, plantilla y hoja de ruta comercial publicados. La documentación cita a Casey Deccio como creador y mantenedor, a otros colaboradores en el repositorio y a DNS-OARC como operador del servicio. El número exacto de responsables activos de versiones y un plan de sucesión completo no son públicos.
La amplitud del beneficio contrasta con el tamaño de la institución: titulares de dominios, registros, registradores, proveedores, resolutores, investigadores y equipos de seguridad pueden usar el mismo gráfico. El beneficio se reparte; la obligación de afrontar casos límite, versiones y operación pública se concentra. El riesgo no surge automáticamente de la pequeñez, sino cuando la dependencia crece más rápido que la transferencia de conocimiento. Pruebas, documentación y revisores adicionales son la protección adecuada.
DNSViz no tiene un único competidor, porque los fallos de DNS tienen varias capas
dig,delvydrillmuestran registros exactos; Zonemaster e Internet.nl ejecutan pruebas más amplias; RIPE Atlas distribuye mediciones; los registros de resolutor explican decisiones reales. DNSViz se distingue por el gráfico de autenticación y delegación, pero no sustituye esas perspectivas.
La competencia más sensata es la complementariedad. Una consulta detallada confirma el RRSIG en una arista, una medición distribuida muestra diferencias de anycast y un registro explica la política local. El gráfico ordena la pregunta; otras herramientas la profundizan o la contradicen. Convertirlo en árbitro único debilitaría el método. Su autoridad nace de la transparencia y de una pretensión bien delimitada.
El proyecto hace legible la infraestructura criptográfica sin reclamar control
El logro permanente de DNSViz consiste en unir protocolo formal y trabajo práctico de incidencias. Delegaciones, claves, firmas y pruebas de no existencia se convierten en un objeto que varias organizaciones pueden examinar conjuntamente. Eso acorta el camino desde el aviso debogushasta la siguiente pregunta sensata.
DNSViz no administra zonas, no publica el DS de la zona padre, no determina la política de los resolutores y no garantiza la experiencia de cada usuario. Incluso la operación pública y el mantenimiento del código están separados. Esta contención institucional permite que actores autónomos compartan la misma evidencia. El futuro no está en un juicio absoluto, sino en un modelo cuidado, una gobernanza sostenible y procedimientos en los que la intención humana siga siendo verificable.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance