
Dominio principal
Infraestructura
En la faceta Dominio principal, los análisis de Infraestructura se agrupan por dominio principal para que los lectores puedan seguir un área concreta de la infraestructura de Internet, la gobernanza, los mercados de conectividad o el capital digital. La página reúne artículos relacionados, evidencia pública, instituciones, empresas, personas, exposición regional, dependencias operativas y contexto de mercado que de otro modo aparecerían en páginas de categoría separadas. Explica el dominio, la clase probable de actor, el contexto de mercado o de gobernanza y el material de origen que los lectores deben usar al comparar señales. Operadores, analistas y lectores de gobernanza pueden ver cómo el mismo dominio aparece en eventos, perfiles, cambios de mercado, evidencia de fuentes públicas, dependencias regionales y decisiones de infraestructura de ciclos más largos a lo largo del tiempo.

Empresas de servicios en la nube globales
La atestación de GitHub prueba una ruta de compilación, no que un binario sea seguro
Una firma válida puede confirmar de dónde procede un binario y, aun así, dejar pendiente la decisión de desplegarlo. La atestación de artefactos de GitHub solo funciona como control de seguridad cuando el consumidor contrasta la ruta registrada con una política de confianza…

IETF
La solicitud llegó antes del saludo: el pacto de repetición de TCP Fast Open
TCP Fast Open permitió que un cliente conocido enviara los primeros bytes de aplicación en el mismo paquete que abría la conexión. Ahorrar un viaje de ida y vuelta exigía algo a cambio: tolerancia a repeticiones, claves de cookie gobernadas, trabajo previo al saludo limitado y…
Tendencias de ISP regionales globales
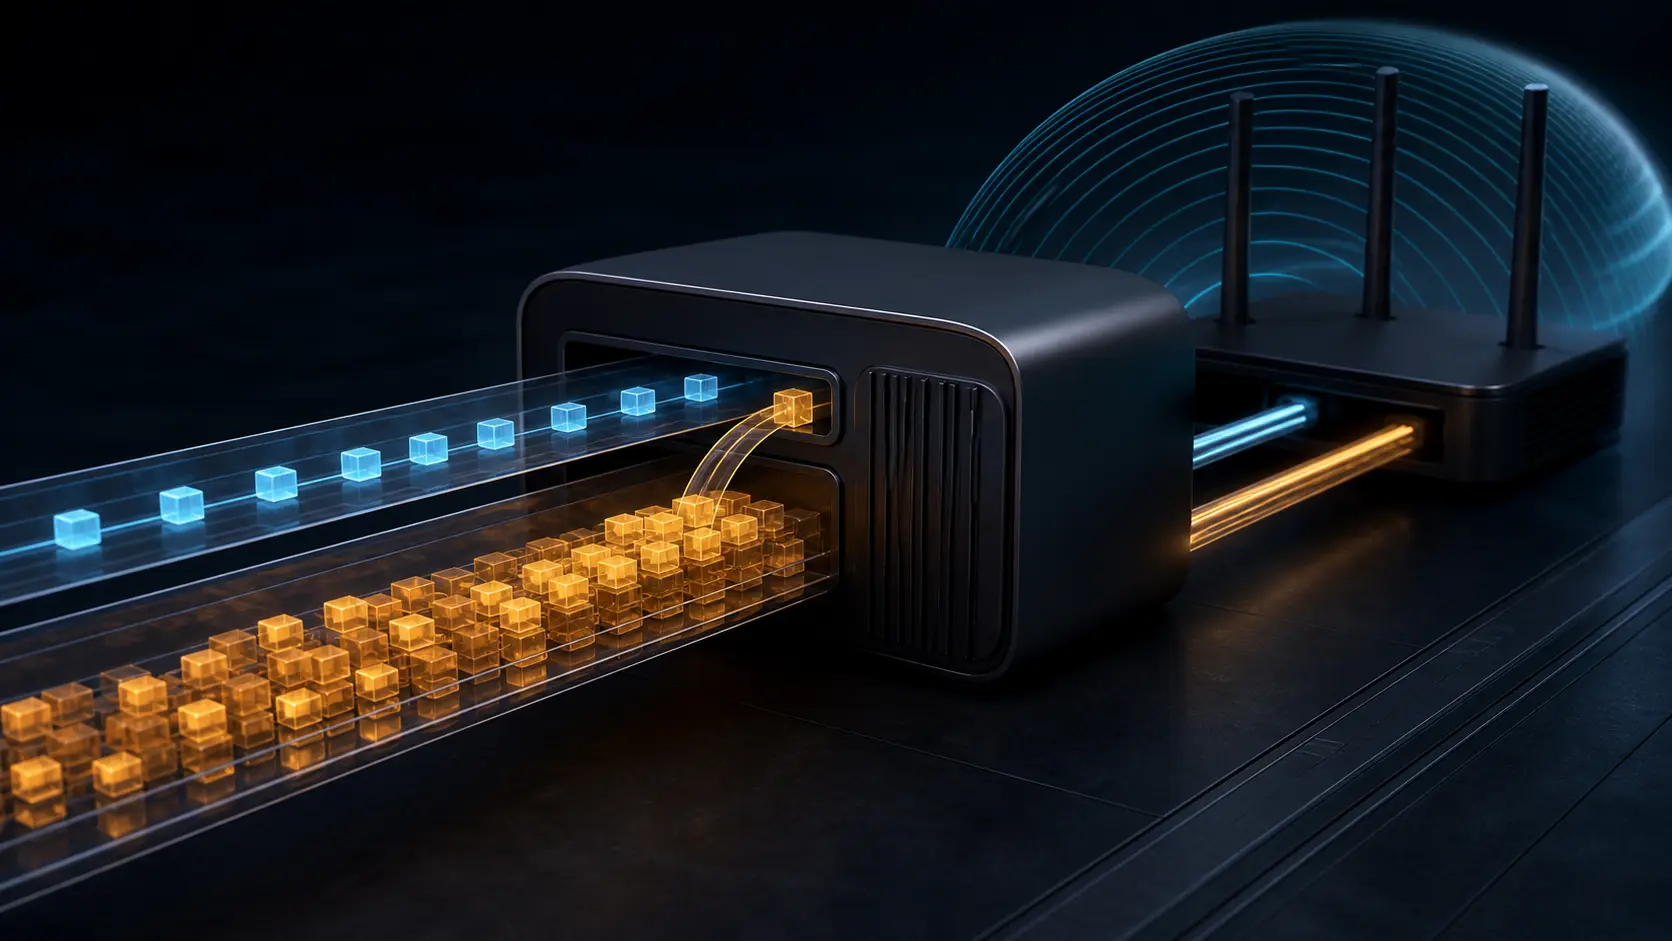
NQB convierte la banda ancha de baja latencia en un contrato de comportamiento
Una línea de un gigabit puede parecer desocupada mientras un paquete de voz, una actualización de juego o una respuesta DNS espera detrás de una subida en ráfaga en el verdadero cuello de botella del hogar. El nuevo estándar NQB ofrece una cola corta, pero sólo al tráfico cuyo…
IETF
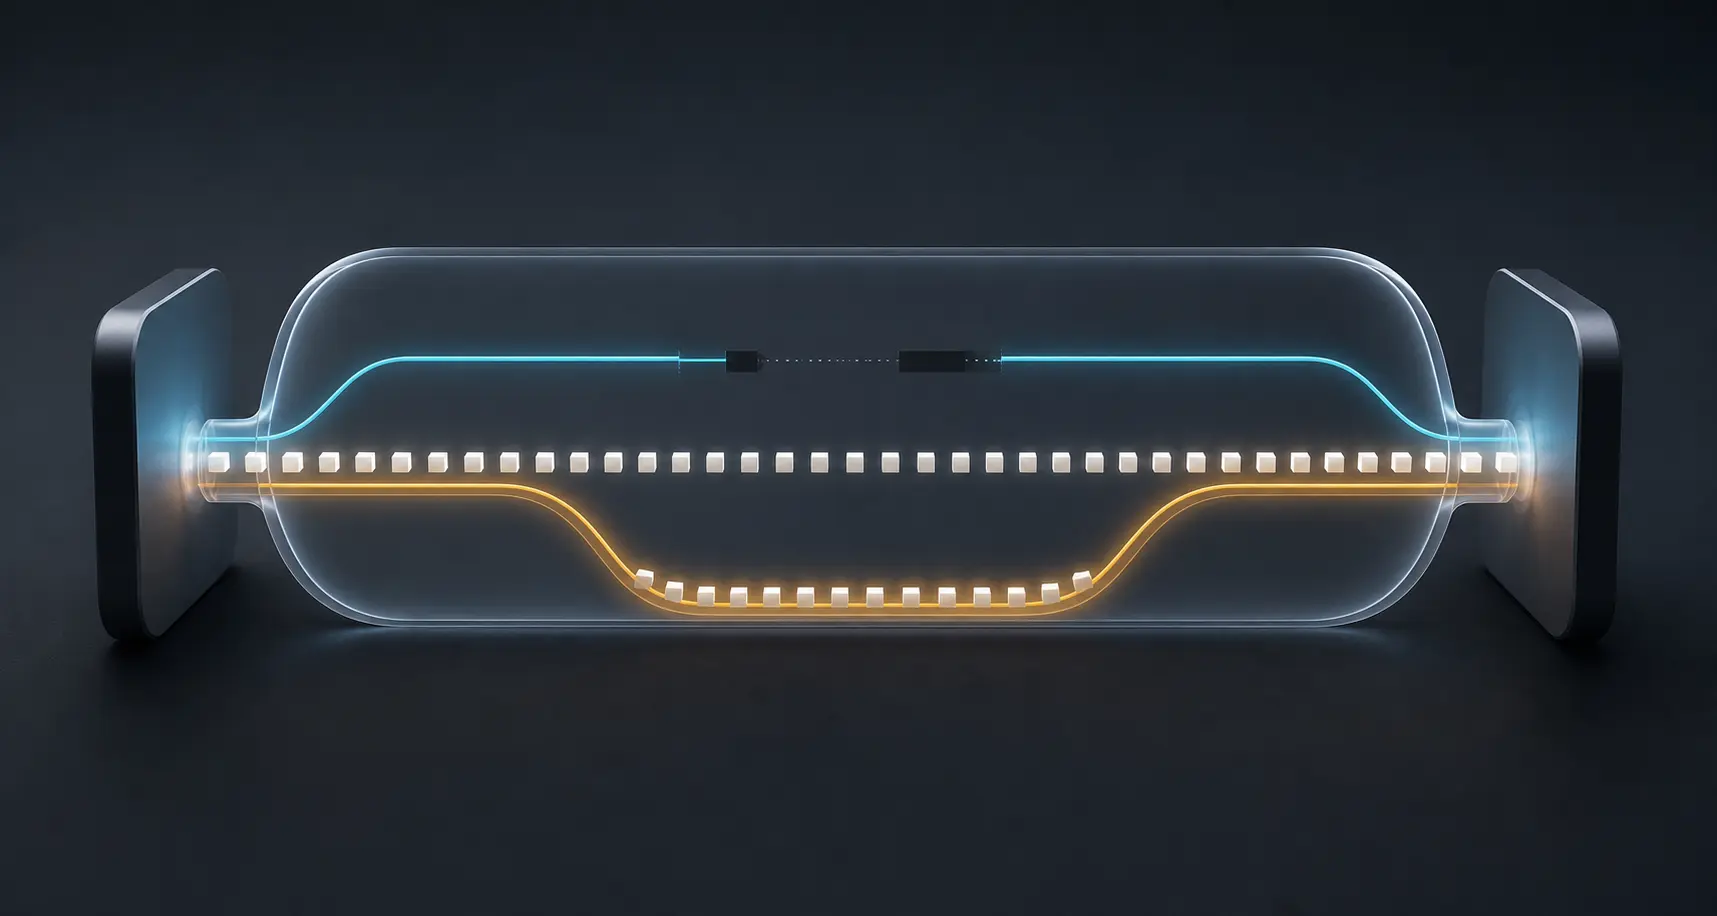
La conexión es mayor que la ruta: Multipath TCP conserva un solo flujo por varios caminos
Un teléfono sale de una oficina con una conexión activa por Wi-Fi y llega a la calle usando la red móvil. TCP convencional vincula la conexión a un camino. Multipath TCP puede mantener para la aplicación un único flujo ordenado mientras los extremos añaden, retiran y priorizan…

IETF
Cuando el receptor dibujó el mapa: la historia de SACK en TCP
El acuse de recibo acumulativo de TCP marcaba una sola frontera. SACK añadió un mapa pequeño de los bloques que ya estaban a salvo al otro lado de una pérdida. La innovación no entregó el control al receptor: dio al emisor mejores pruebas para reparar sin olvidar su obligación de…

Tendencias de ISP regionales globales
La cobertura de Hyperoptic no es conectable hasta que el edificio dice sí
Un mapa puede marcar una dirección como cubierta antes de que nadie haya obtenido permiso para abrir el montante, usar el conducto común o entrar en el pasillo que lleva al piso. La propia documentación de Hyperoptic muestra que la unidad útil de cobertura no es el código postal…

IETF
Cómo aprendió DNSSEC a demostrar que un nombre no existe
Una firma puede autenticar un registro presente. El problema más difícil es autenticar el hueco donde un atacante podría ocultar un nombre, inventarlo o sustituir un “no” verdadero por una ausencia falsificada.

IETF
La hora tranquila es solo un pronóstico: ALTO convierte el horario del tráfico en una promesa publicada
Una transferencia grande puede esperar hasta las dos de la madrugada. Lo que no puede hacer es asumir que la red seguirá tranquila cuando llegue ese momento. Los calendarios de costes ALTO permiten que una red publique una preferencia temporal para que una aplicación decida…
Historia de Internet
El saludo que tuvo que recordar el saludo anterior: la renegociación TLS
Una conexión TLS podía cifrar cada byte y aun así contar al servidor una historia falsa sobre quién había enviado el comienzo de una petición. La vulnerabilidad de renegociación de 2009 mostró que proteger un canal no bastaba: el segundo saludo debía demostrar a qué saludo y a…

Sociedad de recursos numéricos
Una respuesta de preguntas frecuentes necesita fecha de versión
La sección de preguntas frecuentes parece una pieza menor de la vida institucional. Sin embargo, suele ser el lugar que una persona consulta antes de solicitar la membresía, reunir documentos, confiar en un beneficio o decidir a quién escribir. Si la respuesta no tiene fecha ni…
Tendencias de ISP regionales de Norteamérica
Una adjudicación BEAD no es caja hasta que se cobre el reembolso
La cuadrilla de fibra puede haber cumplido mientras el dinero aún no existe para el contratista. Nóminas, materiales y facturas vencen con fechas privadas; el hito que libera el pago público sigue el calendario del acuerdo. Ese desfase convierte una subvención solvente en una…

IETF
Happy Eyeballs y la economía de esperar 250 milisegundos
La carrera entre IPv6 e IPv4 protege al usuario frente a una ruta defectuosa. Al mismo tiempo, convierte el fallo en un dato que el cliente conoce y que el operador puede no llegar a ver.

Tendencias de ISP regionales globales
La recuperación de RPKI se convierte en un punto de control del enrutamiento
Una ROA no resulta útil sólo porque exista. Su efecto operativo también depende de cómo repositorios y validadores pasan de deltas a instantáneas y rutas alternativas, y de cuánto tiempo confían en una vista anterior cuando fallan esos caminos.

Historia de Internet
La dirección que caducó para proteger a su usuario: direcciones temporales IPv6
El cambio decisivo no fue generar un número difícil de adivinar. Fue convertirlo en una dirección con dos relojes y conseguir que la siguiente conexión obedeciera al primero.

IETF
Unirse al grupo ya no basta: SSM obliga a nombrar la fuente
SSM simplifica el multicast entre dominios con una condición decisiva: quien recibe debe saber de antemano qué fuente quiere escuchar.
ICANN
Cuando la consulta pública se convirtió en una máquina privada de captar clientes: Register.com contra Verio
Una lista diaria de dominios recién inscritos parecía infraestructura abierta hasta que Verio la enlazó con consultas WHOIS automatizadas y contactos comerciales inmediatos. El caso no ofrece una consigna simple sobre los contratos web; muestra por qué publicación, acceso…
Tendencias de servicios en la nube globales
Dos proveedores reciben el correo del 38,6 % de los dominios populares. Falta medir la recuperación
El DNS permite observar a qué puerta llega el correo de un dominio. No permite saber si esa puerta puede cambiarse sin dejar atrás identidades, colas y archivos.

Tendencias de ISP regionales globales
El circuito de recuperación debe quedar fuera del fallo que debe reparar
Tener equipos cerca no equivale a gobernarlos. El control local existe cuando quienes deben recuperar un sitio todavía pueden llegar a él, autenticarse, entender su estado y actuar después de que desaparezca la red de producción.

ICANN
Cuándo un informe de abuso del DNS se vuelve accionable — y qué sigue sin ordenar el contrato
El punto decisivo del régimen contractual de la ICANN no es la llegada de una acusación. Llega cuando la información disponible permite una conclusión razonable: a partir de ahí, el registrador o el registro debe actuar con prontitud, aunque todavía tenga que escoger una medida…

Expediente
Los certificados no caducaron: el corte de Chrome convirtió la confianza de Entrust en una licencia operativa
La fecha impresa de vencimiento no decidió por sí sola si Chrome aceptaría un certificado. Importó también cuándo apareció en el registro público y si, en ese instante, el navegador seguía reconociendo a la autoridad que lo emitió.