
Tipo de contenido
Research
Dentro de la faceta Tipo de contenido, la inteligencia de Research reúne artículos de BTW.MEDIA que comparten el mismo formato editorial, lo que ayuda a los lectores a comparar informes, perfiles, notas de riesgo, análisis de mercado y cobertura de eventos sin mezclar distintos tipos de evidencia. La página explica cómo este tipo de contenido enmarca los eventos de infraestructura de Internet, los movimientos empresariales, las decisiones de gobernanza, las señales operativas y la evidencia pública en todo el sitio. Los lectores pueden comparar qué actores o sistemas de infraestructura aparecen con más frecuencia, cómo la calidad de las fuentes cambia la interpretación y si el material es un perfil duradero, un evento sensible al tiempo, una señal estratégica de mercado o un desarrollo de gobernanza. El resultado es una página de búsqueda útil para operadores, inversores, clientes, analistas y partes interesadas en políticas públicas que necesitan comprender la consecuencia, el momento y la evidencia detrás de formatos de artículo similares.

IETF
RFC 9996 registró el tipo de medio, no la versión del esquema
Una aduana puede leer la clase de embalaje sin saber qué catálogo usó el remitente para numerar cada pieza. Ese es el límite que RFC 9996 hace visible para Protocol Buffers. Los nuevos tipos de medio permiten reconocer la representación binaria o JSON, pero no llevan consigo el…
Líderes
Osipenko Alexander Nikolaevich y AS211867: qué haría falta para probar autoridad operativa
El resumen de inteligencia de Osipenko Alexander Nikolaevich y AS211867: qué haría falta para probar autoridad operativa explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…

IETF
El rango SID derivado de un PEN en RFC 9997 no acredita procedencia
El número encaja en el rango, el archivo se deja importar y el equipo da por cerrada la comprobación. Ahí comienza el problema. RFC 9997 permite calcular bloques privados de identificadores SID de YANG a partir de un Private Enterprise Number, una solución eficaz para evitar…

IETF
La insignia `$istrusted` de RFC 9979 necesita un registro de corrección
La confianza no se retira al mismo ritmo en que se sincroniza. El servidor puede borrar una marca en segundos, mientras un cliente desconectado conserva la insignia y una persona recuerda la promesa visual mucho después. RFC 9979 hace interoperable `$istrusted` y exige prudencia…

IETF
Una firma del agente SSH no es un recibo de consentimiento
Una organización puede custodiar una clave con enorme cuidado y, al mismo tiempo, perder el control sobre quién la hace actuar. El agente firma, la clave nunca se exporta y la operación termina en un sistema remoto. Ninguno de esos hechos demuestra que la persona adecuada…

IETF
El manifiesto viaja con la telemetría; el veredicto, no
La revisión 14 conserva junto a los datos el contexto de plataforma, esquema y recogida. Así una medición puede leerse mejor después, pero no queda demostrado que la serie sea completa, el reloj fiable o la decisión acertada.

IETF
La línea de registro se pudo leer. La autoridad sobre la conexión no: RFC 9850
RFC 9850 convierte los secretos de diagnóstico de TLS en un formato común. Esa interoperabilidad facilita la observación, pero no demuestra quién podía habilitarla, qué poder recibió cada lector ni cuándo terminó la custodia.

IETF
«Set-Cookie» no es un recibo de almacenamiento
Un equipo de operaciones puede ver el encabezado exacto que salió del servicio y, aun así, ignorar si el cliente lo aceptó. RFC 10025 no convierte `Set-Cookie` en una confirmación de entrega de estado. Entre la respuesta y la siguiente petición hay decisiones de análisis…

IETF
Una dirección de grupo CoAP no es un padrón de autorización
RFC 10020 no habla de un solo grupo. Distingue a los equipos que escuchan una dirección multicast, los servidores que comparten una función y los integrantes que poseen material de seguridad. La criptografía puede demostrar quién envió una orden sin demostrar que esa identidad…

IETF
El Verificador se suscribió; la decisión no
Un borrador del IETF convierte la atestación de dispositivos en un flujo de eventos. Acerca el cambio a la observación, pero no une por arte de criptografía la medición, el juicio, la autorización y el efecto.
Historias
RIPE NCC da por terminada la facturación de 2027, pero la factura aún espera al 31 de diciembre
RIPE NCC ha concluido el trabajo de aplicaciones para el esquema de cobros de 2027 antes de que exista la fotografía de datos que decidirá los importes. No hay nada extraño en ese orden. Lo que falta es llamar por nombres distintos a dos hitos distintos: terminar el sistema y…

Expediente
AlmazCloud Network: qué demuestra realmente el registro público de AS210328
El resumen de inteligencia de AlmazCloud Network: qué demuestra realmente el registro público de AS210328 explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

ICANN
La autoridad de ICANN no nace de una sola fuente: cómo una coordinación técnica se convierte en control operativo
ICANN coordina identificadores únicos de Internet, pero esa función no equivale por sí sola a soberanía sobre la red. Su capacidad efectiva aparece cuando varias capas se conectan: una corporación californiana con fines públicos, unos estatutos que delimitan su misión y sus…

Sociedad de recursos numéricos
AS210837: la continuidad de una red se prueba alineando el tiempo, no eligiendo una sola fuente
El resumen de inteligencia de AS210837: la continuidad de una red se prueba alineando el tiempo, no eligiendo una sola fuente explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y…
Tendencias de institucionales globales
Cuando el control publicado no demuestra una reparación duradera en ISC
Internet Systems Consortium (ISC) ocupa varios puntos sensibles de la infraestructura de Internet: mantiene BIND, desarrolla Kea, participa en la operación de F-Root y publica superficies de aviso y estado para usuarios y operadores. El registro público permite describir…

Sociedad de recursos numéricos
AS210057: lo que muestran los registros de red — y lo que todavía no demuestran
El resumen de inteligencia de AS210057: lo que muestran los registros de red — y lo que todavía no demuestran explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…
IETF
El datastore `<system>` de solo lectura no es un ajuste efectivo inmutable
RFC 10016 coloca la configuración aportada por el propio sistema dentro de un datastore visible de NMDA. Así resuelve una cuestión de procedencia, pero no entrega un certificado de aprobación. Un valor que el cliente no puede editar puede cambiar por una licencia, una tarjeta o…
IETF
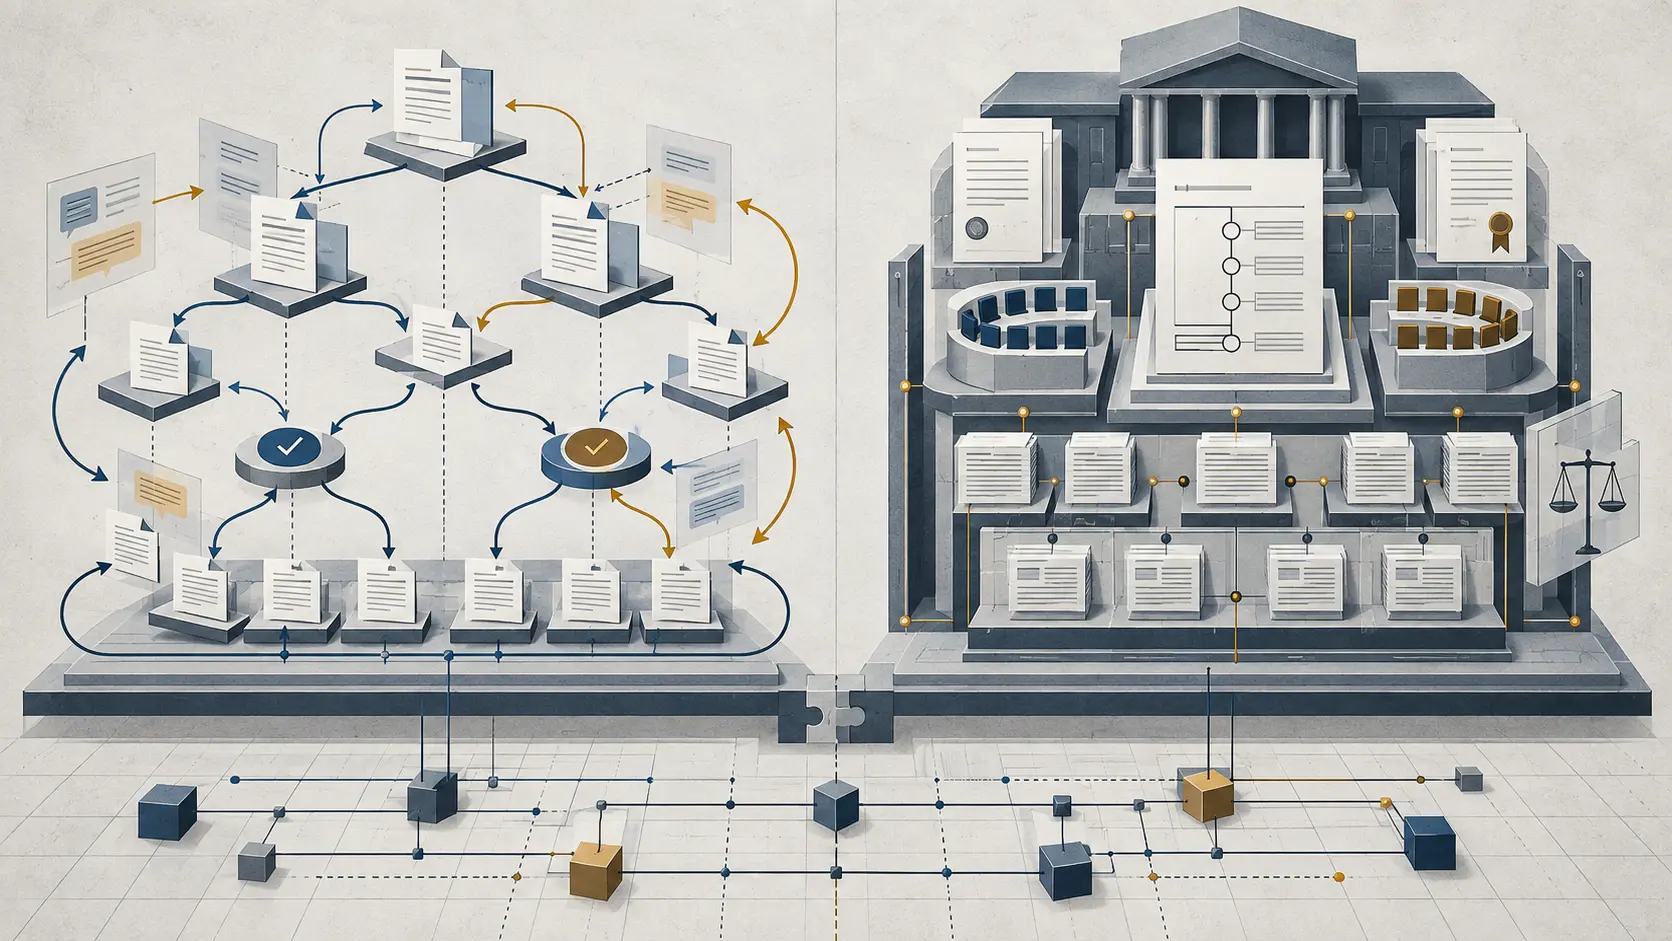
IETF y W3C: dos sistemas de autoridad ocultos tras una misma etiqueta
La etiqueta IETF-W3C sugiere una sola institución técnica. El registro público muestra otra cosa: son sistemas distintos, con instrumentos diferentes para conceder autoridad, decidir, objetar y recurrir.

Historias
El ticket abierto de ARIN sobre 1.024 caracteres encubre una gramática privada de enrutamiento
La petición parece modesta: ampliar `remarks` en el IRR de ARIN. El caso que la justifica es bastante más serio. Lumen documenta que una frase especial dentro de ese campo libre puede imponerse sobre `members`, justo el atributo donde RPSL sitúa la pertenencia de un AS-SET. El…
Historias
RIPE ABUSE: dónde cambia el control después de enviar un reporte
El contacto abuse-c de RIPE Database no es el punto final de una denuncia. Es el primer componente visible de una cadena que pasa por la publicación del contacto, la validación del buzón, la actuación del titular del recurso y, cuando corresponde, mecanismos de escalamiento que…