
Tipo de contenido
Research
Dentro de la faceta Tipo de contenido, la inteligencia de Research reúne artículos de BTW.MEDIA que comparten el mismo formato editorial, lo que ayuda a los lectores a comparar informes, perfiles, notas de riesgo, análisis de mercado y cobertura de eventos sin mezclar distintos tipos de evidencia. La página explica cómo este tipo de contenido enmarca los eventos de infraestructura de Internet, los movimientos empresariales, las decisiones de gobernanza, las señales operativas y la evidencia pública en todo el sitio. Los lectores pueden comparar qué actores o sistemas de infraestructura aparecen con más frecuencia, cómo la calidad de las fuentes cambia la interpretación y si el material es un perfil duradero, un evento sensible al tiempo, una señal estratégica de mercado o un desarrollo de gobernanza. El resultado es una página de búsqueda útil para operadores, inversores, clientes, analistas y partes interesadas en políticas públicas que necesitan comprender la consecuencia, el momento y la evidencia detrás de formatos de artículo similares.

IETF
ZONEMD permite al secundario verificar la zona después de la transferencia
Que una transferencia termine demuestra entrega, no que la copia reunida sea exactamente la zona que quiso publicar su responsable. ZONEMD añade un resumen de la zona completa y separa recepción de verificación.
IETF
El bitmap dice que apareció una opción UDP, no qué hizo: RFC 9870
RFC 9870 ofrece a los exportadores IPFIX una forma compacta de informar qué tipos de opciones UDP se observaron en un flujo. El dato es útil porque su afirmación es limitada: conserva presencia observada, no una historia de paquetes, una decisión del receptor ni un resultado de…
IETF
Un ancla de confianza negativa permite al resolvedor suspender DNSSEC sin modificar la zona
Cuando una zona firmada se rompe, un resolvedor validador puede mantener el fallo o abrir una excepción local cuidadosamente delimitada. El ancla de confianza negativa recupera la resolución sin reparar la zona, pero concede al operador del resolvedor el poder temporal de retirar…

IETF
Mukul Srivastava y el Gauge BMP que contó una RIB sin ver una ruta
Una cifra puede estar bien tomada y aun así no describir el trayecto que interesa al operador. RFC 9972 amplía BMP con Gauges que cuentan rutas presentes en una vista RIB delimitada. Esa precisión no convierte el contador en el historial de un prefijo, ni en la explicación de una…

IETF
Los roles BGP convierten una relación de peering en una frontera contra fugas de rutas
Antes de intercambiar una sola ruta, dos redes pueden declarar qué tipo de vecino creen tener. RFC 9234 convierte esa afirmación bilateral en un control: los roles incompatibles pueden impedir la sesión y el atributo Only to Customer puede detener después una ruta marcada que…

Líderes
Abdiel Marin y la arquitectura del trabajo clínico en oftalmología
Abdiel Marin construyó EyeMD EMR sobre una idea operativa: el software para oftalmología debe seguir el trabajo de una clínica, no obligar a los profesionales a encajar en un expediente médico genérico. Sus decisiones unieron imagen especializada, estándares de interoperabilidad…

IETF
Cédric Fournet y el recibo que no completaba un registro
Que una prueba tenga firma y raíz criptográfica no significa que responda por toda la historia que un equipo necesita. Puede demostrar una propiedad puntual y seguir dejando abierto si el registro está completo, vigente o es apto para una decisión.

Líderes
Aaron Moreck y las decisiones de red detrás de NaaS y SD-WAN
El registro público de Aaron Moreck lo sitúa en los servicios de red de IntegraONE, entre conectividad, firewalls gestionados y SD-WAN. Describe una superficie técnica, no la propiedad individual de cada resultado.
IETF
El OAM de CATS puede verificar una política de encaminamiento. No puede elegir el remedio.
El borrador OAM de CATS aborda una diferencia importante: que una dirección responda no demuestra que el servicio detrás de ella funcione. Una instancia puede seguir siendo alcanzable mientras la aplicación está bloqueada, agotada o degradada. Por eso el texto propone observar…

Líderes
Amit Thapa Chhetri y la larga construcción del Internet por cable en Nepal
El origen de Subisu no encaja en el relato pulido de un fundador solitario. Las fuentes muestran a un equipo que tuvo que explicar un servicio nuevo a un regulador que aún no tenía reglas para él y convertir después una licencia difícil de conseguir en una organización operativa.…

IETF
La encuesta de la IETF puede diagnosticar un problema de gobernanza. No puede ratificar su reparación.
La Encuesta Comunitaria 2025 de la IETF ofrece algo más útil que una consigna sobre participación: una medida con población declarada, respuestas validadas, límites metodológicos y temas que merecen atención. Ese resultado puede abrir una obligación de examinar. No puede…

SANOG
SANOG 34 cambió de ciudad sin publicar su cadena de autoridad para la crisis
SANOG 34 resolvió una operación difícil: trasladó una reunión regional de Colombo a Calcuta por lo que SANOG describió como la situación reciente de seguridad en Sri Lanka, y mantuvo las fechas. El archivo de SANOG registra el traslado, identifica a los anfitriones originales y…
IETF
Thomas Graf y el número MPLS que no identificaba su plano de control
Un panel puede convertir un valor de etiqueta en una explicación con demasiada facilidad. Ve un número, lo agrupa, lo asocia a una migración esperada y presenta una conclusión. RFC 9160, cuyo único autor es Thomas Graf, parte de una cautela más valiosa: el número de una etiqueta…

IETF
SCITT registra una declaración; no autoriza una puesta en producción.
Un recibo de SCITT puede demostrar que una declaración firmada fue registrada en un servicio de transparencia. No puede responder por sí solo la pregunta que genera la pérdida real: si una organización debe permitir que ese artefacto llegue a producción, comprarlo, conservarlo o…

IETF
DNSOP puede recomendar una comprobación de control del dominio. No puede gobernar el ciclo de vida de una identidad de aplicación.
DNSOP está revisando un texto para las aplicaciones que usan nombres del DNS global como identificadores. El texto aconseja comprobar que el titular o una parte autorizada puede establecer la integración. Es una comprobación necesaria, pero no decide quién debe controlar esa…
IETF
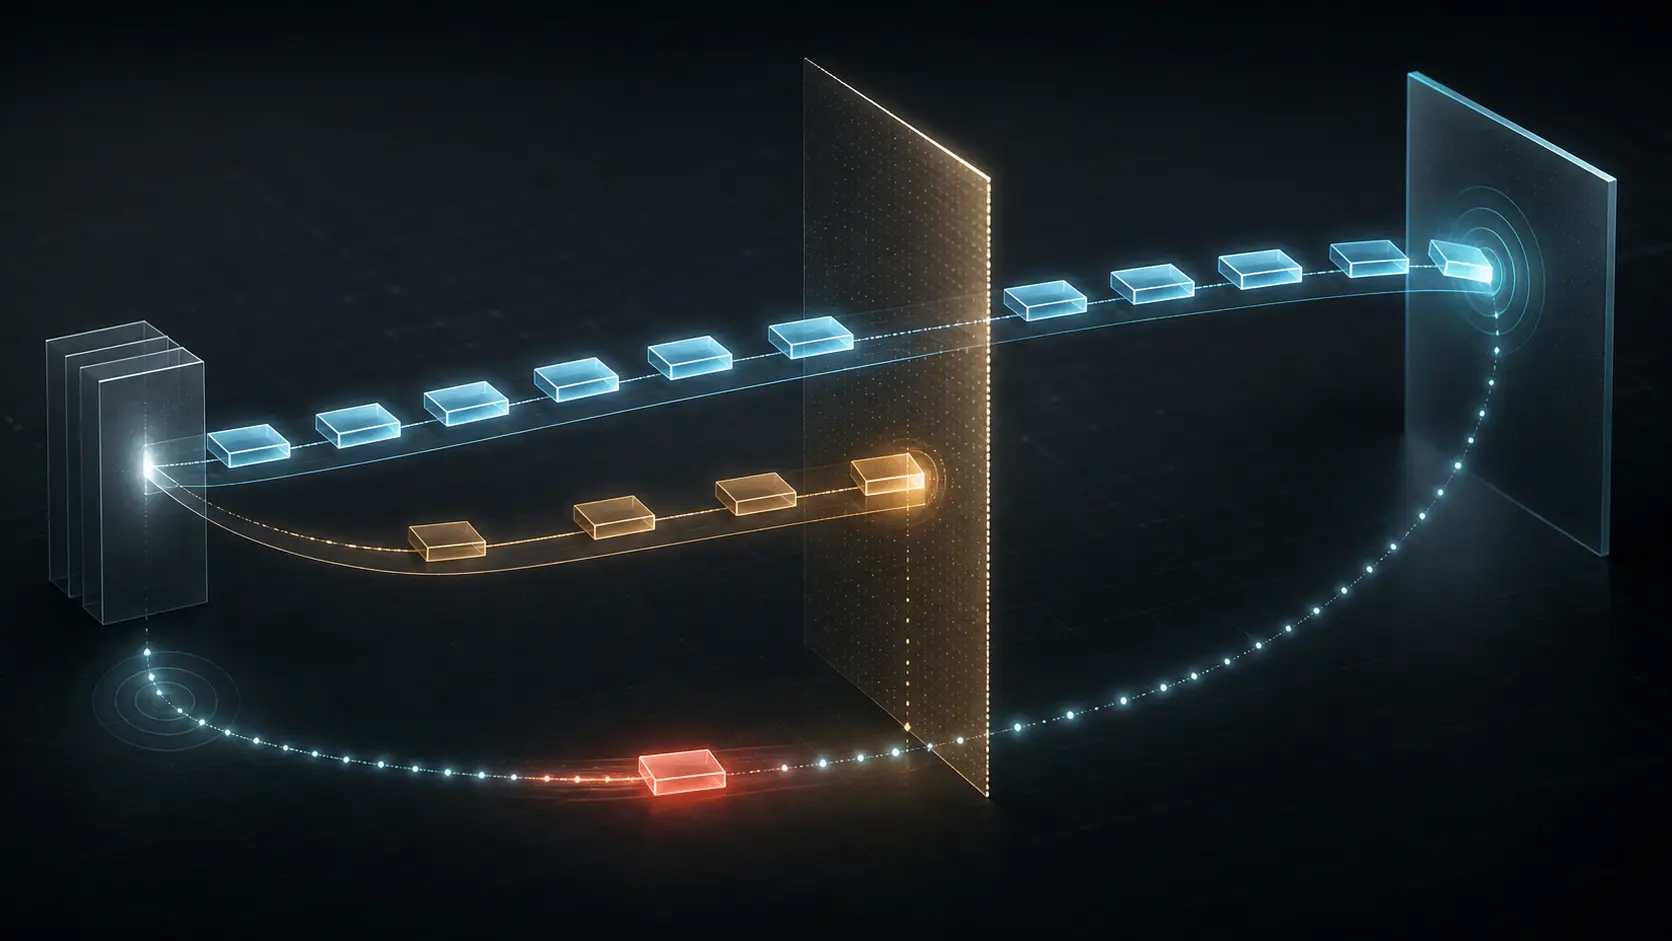
El paquete más nuevo llegó primero: cómo TCP RACK usó el tiempo para detectar pérdidas
RACK permite que TCP razone sobre la pérdida a partir del momento de envío de transmisiones cuya entrega ya está confirmada, con un margen explícito para el reordenamiento.

IETF
Un token de asignación de dispositivo puede portar evidencia. No porta la decisión de la parte que confía.
RATS está consultando si debe adoptar un borrador que describe un perfil EAT para asignar un dispositivo a una máquina virtual confidencial. La consulta trata de un texto y de una posible tarea del grupo. No convierte el borrador en estándar, ni declara confiable un dispositivo…

AFNOG
AfNOG publica preferencias para la sede, pero deja la decisión final en manos de los convocantes
La página de AfNOG sobre la organización de la Africa Internet Summit entrega a cada candidato una lista excepcionalmente detallada de obligaciones. También publica tres preferencias de selección. Lo que no publica es cómo se comparan antes de que los convocantes de AfNOG y la…
IETF
Colin Perkins y el evento « Sent » que no decía « transmitido »
Una aplicación puede dejar un mensaje en su sistema de transporte local y, al mismo tiempo, no saber si ese mensaje llegó siquiera al cable. RFC 9622, de la que Colin Perkins es coautor, llama `Sent` a esa frontera de custodia local; no la convierte en una constancia de entrega.
IETF
Marco Tiloca y el aviso de revocación que no retiró el acceso
Que un servidor de autorización haya revocado un token no significa todavía que cada servidor de recursos haya dejado de aceptarlo. RFC 9770, firmada entre otros por Marco Tiloca, proporciona a ACE una forma de comunicar esa información mediante CoAP. Su valor está en ordenar los…