
Tipo de contenido
Research Article
Dentro de la faceta Tipo de contenido, la inteligencia de Research Article reúne artículos de BTW.MEDIA que comparten el mismo formato editorial, lo que ayuda a los lectores a comparar informes, perfiles, notas de riesgo, análisis de mercado y cobertura de eventos sin mezclar distintos tipos de evidencia. La página explica cómo este tipo de contenido enmarca los eventos de infraestructura de Internet, los movimientos empresariales, las decisiones de gobernanza, las señales operativas y la evidencia pública en todo el sitio. Los lectores pueden comparar qué actores o sistemas de infraestructura aparecen con más frecuencia, cómo la calidad de las fuentes cambia la interpretación y si el material es un perfil duradero, un evento sensible al tiempo, una señal estratégica de mercado o un desarrollo de gobernanza. El resultado es una página de búsqueda útil para operadores, inversores, clientes, analistas y partes interesadas en políticas públicas que necesitan comprender la consecuencia, el momento y la evidencia detrás de formatos de artículo similares.

Empresas de servicios en la nube globales
La caída DNS de GoDaddy en 2012: una prueba de responsabilidad
La caída de GoDaddy del 10 de septiembre de 2012 mostró que una compañía puede conservar registros de dominio válidos y, aun así, sufrir una pérdida de disponibilidad porque el estado operativo de su red no responde. El análisis distingue registros DNS y servicio ejecutado…
Empresas de servicios en la nube globales
La interceptación del DNS público de Turquía en 2014 convirtió el enrutamiento de resolutores en una prueba de rendición de cuentas
La interceptación de 2014 de direcciones de resolutores públicos dentro de redes turcas mostró por qué un destino DNS configurado no prueba la ruta, el sistema de respuesta, la integridad ni el estado de restauración que recibieron realmente los usuarios.
Institucionales globales
El ataque al DNS raíz de 2002 convirtió la resiliencia del servicio distribuido en una prueba de rendición de cuentas
El ataque de octubre de 2002 contra el sistema de servidores raíz DNS mostró por qué un registro preciso de autoridad no es una garantía de disponibilidad. La rendición de cuentas depende de un servicio autoritativo alcanzable, diversidad de rutas y capacidad, comportamiento del…
Empresas de telecomunicaciones nacionales de Norteamérica
El depeering de Cogent-Level 3 de 2005 convirtió la alcanzabilidad total de Internet en una prueba de responsabilidad del tránsito
Cuando Cogent y Level 3 dejaron de intercambiar tráfico directamente en octubre de 2005, algunos clientes dependientes descubrieron que un contrato de Internet y un prefijo registrado no garantizaban una ruta operativa. El control responsable era la ruta efectivamente…
Empresas de telecomunicaciones nacionales de Asia-Pacífico
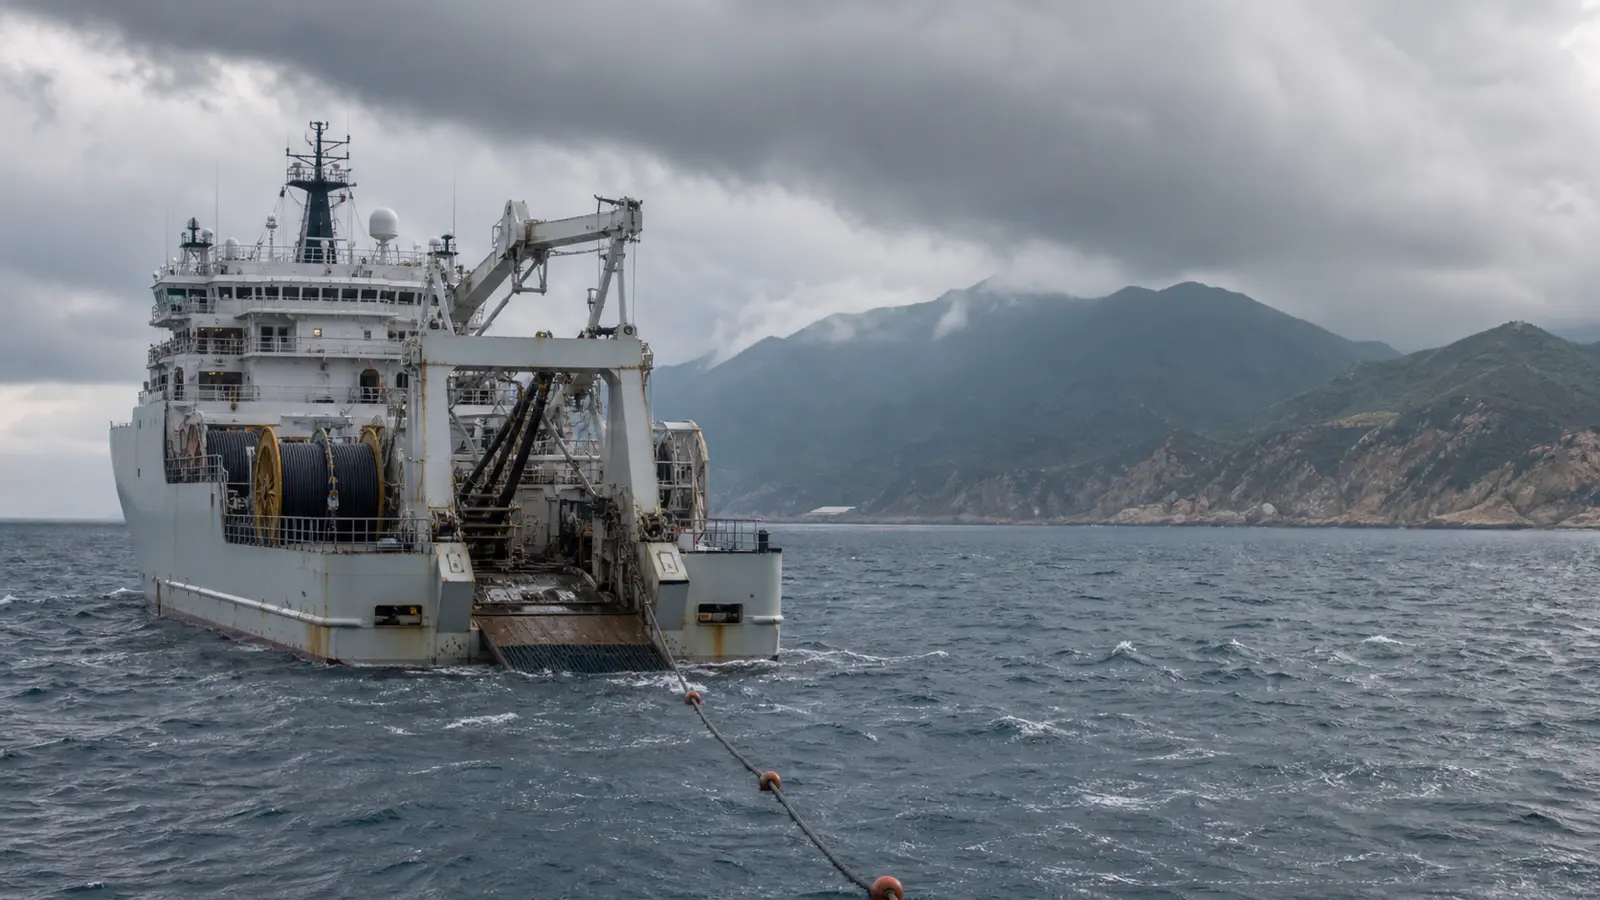
El terremoto de Hengchun de 2006 convirtió la concentración de rutas de cables submarinos en una prueba de rendición de cuentas
Cómo un corredor secuencial de fallos de cable expuso la diferencia entre redundancia nominal, capacidad alternativa utilizable y continuidad de red reparable.

Instituciones de Europa y Oriente Medio
El experimento BGP RIPE-Duke de 2010 convirtió el cumplimiento de estándares en una prueba de responsabilidad del enrutamiento
Cómo un atributo BGP experimental válido expuso un defecto de propagación de IOS XR, la amplificación por reinicio de sesión y la necesidad de experimentos de enrutamiento acotados.

Empresas de servicios en la nube globales
El fallo de la red óptica de OVH en 2017 convirtió la independencia de la redundancia en una prueba de rendición de cuentas
El 9 de noviembre de 2017, OVH perdió las rutas ópticas que conectaban su centro de alojamiento de Roubaix con importantes puntos de presencia externos. El incidente mostró por qué las rutas redundantes y la configuración guardada no equivalen a una infraestructura de red…

Empresas de telecomunicaciones nacionales globales
La fuga de rutas de Indosat en 2014 convirtió los controles de exportación de la tabla completa en una prueba de rendición de cuentas
El resumen de inteligencia de La fuga de rutas de Indosat en 2014 convirtió los controles de exportación de la tabla completa en una prueba de rendición de cuentas explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto…
Empresas de centros de datos globales
La fuga de rutas de Safe Host de 2019 convirtió el filtrado entre pares en una prueba de rendición de cuentas transfronteriza
El incidente de rutas de Safe Host del 6 de junio de 2019 mostró cómo un error de exportación puede convertirse en un evento internacional de infraestructura cuando otra red acepta y propaga rutas fuera del alcance previsto de su relación. La cuestión duradera de la rendición de…

Empresas de telecomunicaciones nacionales globales
La fuga de ruta de TTNet de 2004 convirtió el filtrado de prefijos de clientes en una prueba de responsabilidad
La fuga de enrutamiento de TTNet del 24 de diciembre de 2004 expuso una debilidad persistente en la infraestructura de internet: una red puede pasar rutas fuera del límite relacional correcto, pero el impacto se vuelve sistémico sólo cuando otras redes autónomas las aceptan…
Empresas de telecomunicaciones nacionales de Norteamérica
La fuga de AS7007 de 1997 convirtió el filtrado de rutas en una prueba de responsabilidad
El resumen de inteligencia de La fuga de AS7007 de 1997 convirtió el filtrado de rutas en una prueba de responsabilidad explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…

Empresas de telecomunicaciones nacionales de Norteamérica
Error BGP de Level 3 en 2017: una prueba de responsabilidad para el control de cambio en backbone
El incidente de BGP de Level 3 del 6 de noviembre de 2017 mostró cómo una configuración de backbone con alcance de exportación inadecuado redirigió tráfico entre fronteras organizativas antes de que clientes o proveedores de acceso identificaran qué control había fallado. La…

Empresas de servicios en la nube globales
El ataque DDoS de 2014 a UltraDNS hizo de la continuidad del DNS autoritativo una prueba de rendición de cuentas
La interrupción del 30 de abril de 2014 en el servicio UltraDNS de Neustar mostró por qué el DNS autoritativo debe tratarse como infraestructura de red en funcionamiento y no como una entrada estática en un archivo de configuración. La cuestión de rendición de cuentas es si el…
Empresas de telecomunicaciones nacionales globales
El ataque DDoS de Bandwidth en 2021 y la continuidad de VoIP y 911
El ataque de septiembre de 2021 a la red de comunicaciones de Bandwidth mostró cómo una interrupción en un carrier de voz compartido puede propagarse por muchas marcas de clientes. La cuestión de responsabilidad no es solo quién envió el tráfico, sino si cada operador pudo…
Empresas de servicios en la nube globales
El defecto de caché DNS de Azure en 2021 convirtió la amplificación de reintentos en una prueba de rendición de cuentas
Azure DNS no necesitó que cada solicitud fuera hostil para que su interrupción del 1 de abril de 2021 creciera. Microsoft dijo que un aumento anómalo global de consultas expuso un defecto que redujo la eficiencia de las cachés Edge de DNS. Al sobrecargarse el servicio, los…
Empresas de servicios en la nube globales
El DDoS de Route 53 de 2019 convirtió la coordinación de la mitigación DNS en una prueba de responsabilidad
El 22 de octubre de 2019, Amazon Route 53 sufrió un ataque distribuido de denegación de servicio. El ataque afectó la resolución de algunos nombres de AWS, pero la parte más reveladora del registro público no fue que un gran servicio DNS autoritativo recibiera tráfico hostil. Fue…
Empresas de servicios en la nube globales
El secuestro de Route 53 de 2018 convirtió la confianza BGP-DNS en una prueba de responsabilidad
Durante aproximadamente dos horas el 24 de abril de 2018, anuncios BGP más específicos no autorizados redirigieron tráfico de parte del espacio de direcciones DNS autoritativo de Amazon Route 53. Los sistemas alcanzados por la ruta desviada devolvieron respuestas falsas para…
Empresas de servicios en la nube globales
Cloudflare 1.1.1.1 (2025): responsabilidad por retiro de rutas
El resolvedor DNS público de Cloudflare, 1.1.1.1, quedó inaccesible en todo el mundo durante 62 minutos el 14 de julio de 2025 tras un cambio de topología que retiró sus prefijos anycast de producción. El incidente no fue provocado por un ataque ni por un defecto del protocolo…
Empresas de telecomunicaciones nacionales globales
La reversión de la red de 2021 de NTT DOCOMO convirtió la capacidad del núcleo móvil en una prueba de responsabilidad
La interrupción de la red móvil de alcance nacional de NTT DOCOMO en octubre de 2021 comenzó durante una migración de servidor de suscriptores y ubicación IoT. Cuando surgieron problemas en roaming, la operación de retorno generó…
Empresas de servicios en la nube globales
La caída por el cambio en la WAN de Azure en 2023 convirtió la validación del enrutamiento global en una prueba de rendición de cuentas
Un cambio planificado de dirección IP en un enrutador de la red de área extensa de Microsoft se convirtió en un incidente de servicio global el 25 de enero de 2023. El relato de Microsoft indicó que un comando se comportó de manera diferente en distintos dispositivos de red…