
Tipo de contenido
Informe
Dentro de la faceta Tipo de contenido, la inteligencia de Informe reúne artículos de BTW.MEDIA que comparten el mismo formato editorial, lo que ayuda a los lectores a comparar informes, perfiles, notas de riesgo, análisis de mercado y cobertura de eventos sin mezclar distintos tipos de evidencia. La página explica cómo este tipo de contenido enmarca los eventos de infraestructura de Internet, los movimientos empresariales, las decisiones de gobernanza, las señales operativas y la evidencia pública en todo el sitio. Los lectores pueden comparar qué actores o sistemas de infraestructura aparecen con más frecuencia, cómo la calidad de las fuentes cambia la interpretación y si el material es un perfil duradero, un evento sensible al tiempo, una señal estratégica de mercado o un desarrollo de gobernanza. El resultado es una página de búsqueda útil para operadores, inversores, clientes, analistas y partes interesadas en políticas públicas que necesitan comprender la consecuencia, el momento y la evidencia detrás de formatos de artículo similares.
Expediente
La descarga terminó bien. El salto de origen anuló la sesión RRDP
RFC 9674 obliga a conservar una prueba que muchos tableros descartan: la cadena de autoridad entre la URI `rpkiNotify`, las referencias a Snapshot y Delta y cada redirección HTTP. Un 200 final no sanea un salto entre orígenes, y una sesión del mismo origen tampoco certifica los…
Historias
AFRINIC registra el traspaso de cuatro bloques de Fliber a Level 7; luego cambia el origen BGP
El resumen de inteligencia de AFRINIC registra el traspaso de cuatro bloques de Fliber a Level 7; luego cambia el origen BGP explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y…

Expediente
Una llamada a la API web no equivale al permiso del navegador
La página formula una petición; el navegador conserva otra función: decidir qué puede cruzar hacia sus capacidades. La revisión de un borrador del W3C separa ahora ambos momentos en su esquema más simple de amenazas web.

IETF
Un destinatario abrió el JWE. La política de receptores seguía pendiente
Un sobre con tres destinatarios puede entregar el texto claro después de que funcione una sola ruta criptográfica. El perfil de HPKE para JWE hace visible qué ruta funcionó; no convierte ese éxito en prueba de que la lista prevista, la regla de aceptación y el conjunto de…

Expediente
Dos chasis mostraban la misma política. Solo uno podía ejecutar la opción a velocidad de línea
RFC 9673 no promete que todos los routers realicen el mismo trabajo Hop-by-Hop. Define una convivencia más honesta: el paquete puede seguir, la capacidad agregada debe quedar protegida y cada operador habilita solo las opciones que su plataforma puede asumir. La etiqueta de…
Expediente
YAML-LD advierte del riesgo del analizador sin certificar su seguridad
Un documento YAML-LD breve puede exigir mucho más trabajo del que su tamaño sugiere. La nueva redacción del W3C señala ese desajuste, pero deja a quien despliega el software la elección y el control del analizador.

IETF
En SATP, el punto irreversible llega antes que una prueba universal
El momento decisivo no es el último recibo, sino el mensaje anterior. Cuando la pasarela emisora envía `Commit-Final`, el activo de origen ya se ha quemado y abortar deja de ser eficaz. SATP conserva quién dijo qué; la comprobación de lo ocurrido en cada red sigue otro camino.

Expediente
La autoridad cambió en 2024. El firmware del punto de acceso seguía siendo el mismo
RFC 9672 trasladó el mantenimiento futuro de OWE al grupo IEEE 802.11. Esa decisión ordena quién modifica la especificación; no reescribe el software comprado antes, no amplía una certificación y no demuestra cómo negoció una sesión concreta.

IETF
JOSE pone tres metas de seguridad en la puerta del registro, no un veredicto de despliegue
El dato decisivo del nuevo Last Call de JOSE no está en los dos algoritmos heredados del título. Está en tres propiedades criptográficas que convertirían una valoración amplia de «credibilidad» en preguntas técnicas más concretas, sin prometer que el software situado al otro lado…
Expediente
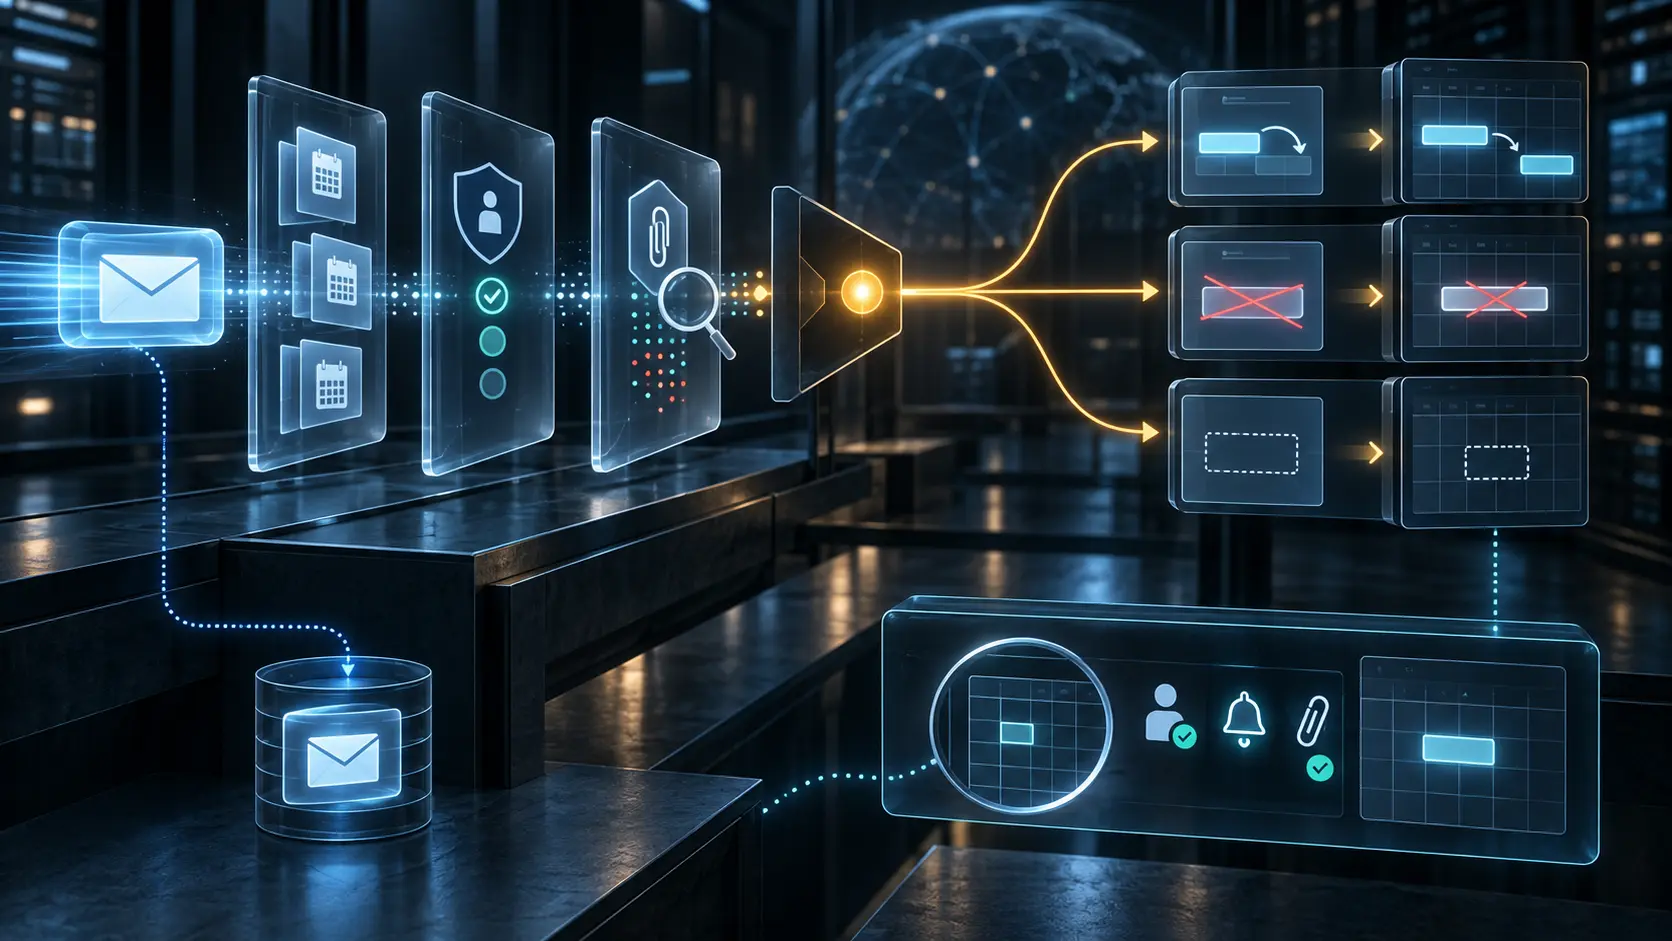
El dominio pasó la autenticación. La persona aún podía no haber querido cancelar la reunión
RFC 9671 incorpora señales como SPF, DKIM, DMARC y S/MIME a la decisión de confianza, pero no convierte una comprobación técnica en voluntad humana. Automatizar el calendario exige conservar esa frontera.
Expediente
La declaración de apoyo a GPC no demuestra qué pasó con los datos
Una señal enviada por el navegador puede expresar una decisión de la persona. Un archivo publicado por un sitio puede expresar intención de respetarla. El borrador de W3C deja claro que ninguna de las dos cosas describe por sí sola el tratamiento posterior de los datos.

Empresas de servicios en la nube de Asia-Pacífico
NxtGen: la plataforma cloud india que sigue operando mientras su ronda de 2025 sigue en duda
NxtGen centros de datos & Cloud Technologies, con sede en Bengaluru, sigue entregando capacidad de cómputo de IA bajo la IndiaAI Mission, pero el registro público de su ronda de financiación de 2025 muestra cifras contradictorias: una mandato de 300 millones de dólares al banco…

IETF
Una función de red, cuatro tareas de seguridad: la cartera de certificados que RFC 9509 dejó a cada operador
El problema no es si un certificado 5G es válido, sino para qué trabajo fue emitido y cuántos trabajos dependen de la misma clave. RFC 9509 incorporó tres nombres al registro; la arquitectura de credenciales sigue siendo una decisión local.

Expediente
El nombre parecía correcto. El Principal pertenecía a otra persona
RFC 9670 convierte el intercambio de objetos JMAP en un modelo coherente de Principals, derechos y notificaciones. Esa coherencia no elimina el punto más humano del control de acceso: escoger la identidad correcta antes de concederle nada.

ICANN
Japón: la superficie de control del registro .jp tras JPNIC y por encima del registrante
El registro .jp no flota libre: Japan Registry Services Co., Ltd. (JPRS) opera el dominio de país bajo una cadena de supervisión que va del gobierno de Japón a JPNIC, y simultáneamente firma contratos separados con ICANN como operador del gTLD .jprs y como proveedor de servicios…
Empresas de ISP regionales de Europa y Oriente Medio
AS210837: un registro asignado que solo se puede leer en espejos
El sistema autónomo 210837 sigue asignado a ROYA Communications and Internet Services Company Ltd, una compañía registrada en Mosul, pero desde el 11 de febrero de 2026 los recolectores de enrutamiento globales ya no lo ven anunciarse. Este estudio tampoco consiguió leer de…
Historias
En Ginebra, el RIPE NCC habló de avances medibles, pero no definió el indicador
En una sesión del 17 de septiembre junto con la UIT y la Permanent Mission of Lebanon in Geneva, el RIPE NCC presentó el papel del RIR como enlace entre los objetivos de política digital y su ejecución. El balance posterior menciona alianzas, capacidad operativa, formación y…

IETF
El byte era el mismo. El tiempo de espera no: RFC 9510
RFC 9510 convierte un solo byte de CCNx en un reloj que abarca desde milisegundos hasta años. La economía de bits es real; también lo es el riesgo de que dos versiones asignen destinos opuestos al mismo paquete.
Expediente
El programa tenía ID. El hook seguía enlazado a la versión anterior
La carga creó un objeto BPF válido y el inventario registró su identificador. El despliegue falló después, en una relación distinta: ningún enlace llevó esa generación al punto donde debía observar el tráfico.

Expediente
El borrador multicloud del NIST separa la integración de la prueba de autorización
Contratar una plataforma que une nubes distintas puede simplificar la operación diaria. El expediente que justifica qué sistema y qué controles han sido evaluados sigue necesitando límites comprobables, según el problema descrito en IR 8613.